
Ustawa o KSC po nowelizacji 2026 obejmuje średnie i duże podmioty z sektorów wymienionych w załącznikach nr 1 i 2 oraz część podmiotów niezależnie od wielkości. Muszą one złożyć wniosek o wpis do wykazu, wdrożyć SZBI, zgłaszać incydenty, a podmioty kluczowe także przechodzić audyt. Najbliższy termin upływa 3 października 2026 r. Kary mogą dotknąć również kierowników.
Stan prawny na dzień 2 października 2026 r.
- Kogo obejmuje – średnie i duże podmioty z załączników nr 1 i 2 oraz m.in. dostawców DNS i podmioty krytyczne bez względu na wielkość.
- Wniosek o wpis do wykazu – przez system S46 do 3 października 2026 r. dla podmiotów spełniających przesłanki 3 kwietnia 2026 r. (zgodnie z art. 7c ust. 1 ustawy o KSC).
- SZBI i obowiązki z rozdziału 3 – do 3 kwietnia 2027 r. (zgodnie z art. 33 ust. 1 ustawy zmieniającej).
- Pierwszy audyt podmiotu kluczowego – do 3 kwietnia 2028 r., potem co najmniej raz na 3 lata (zgodnie z art. 33 ust. 2 ustawy zmieniającej).
- Kary – dla podmiotu kluczowego do 10 000 000 euro lub 2% przychodów (wyższa z kwot), możliwe po raz pierwszy po 3 kwietnia 2028 r. (według art. 35 ustawy zmieniającej).
Co to jest ustawa o KSC i co zmieniła nowelizacja 2026?
Ustawa o KSC to ustawa z 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa, która określa obowiązki organizacji i zasady działania krajowego systemu. Tekst jednolity sprzed nowelizacji opublikowano w Dz.U. 2026 poz. 20.
Nowelizację wprowadziła ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252), ogłoszona 2 marca 2026 r. Zgodnie z jej art. 49 weszła w życie po miesiącu od ogłoszenia, czyli 3 kwietnia 2026 r. Nowelizacja KSC wdraża dyrektywę (UE) 2022/2555, czyli NIS2.
Najważniejsze zmiany wprowadzone ustawą zmieniającą to podział na podmioty kluczowe i ważne, samodzielny wniosek o wpis do wykazu, SZBI, trzyetapowe zgłaszanie incydentów i kary dla kierownika.
Kogo dotyczy ustawa o KSC?
Zgodnie z art. 5 ustawy o KSC ustawa dotyczy średnich i dużych podmiotów z sektorów wymienionych w załączniku nr 1 lub nr 2 oraz wskazanych w art. 5 podmiotów objętych niezależnie od wielkości. Wielkość ustala się według art. 2 ust. 1 załącznika I do rozporządzenia Komisji (UE) nr 651/2014. Załącznik nr 1 obejmuje m.in. energię, a załącznik nr 2 m.in. usługi pocztowe i gospodarowanie odpadami.
| Kryterium | Podmiot kluczowy | Podmiot ważny |
|---|---|---|
| Podstawa prawna | art. 5 ust. 1 ustawy o KSC | art. 5 ust. 2 ustawy o KSC |
| Sektory z załącznika nr 1 | Podmiot przewyższający wymogi dla średniego przedsiębiorcy | Podmiot spełniający wymogi dla średniego przedsiębiorcy, który nie jest podmiotem kluczowym |
| Sektory z załącznika nr 2 | Sama wielkość nie daje tego statusu | Podmiot będący co najmniej średnim przedsiębiorcą |
| Usługi zarządzane w zakresie cyberbezpieczeństwa | Dostawca już od progu małego przedsiębiorcy | Nie dotyczy |
| Wyjątki niezależne od wielkości | M.in. dostawca usług DNS, kwalifikowany dostawca usług zaufania, podmiot krytyczny, podmiot publiczny z załącznika nr 1, rejestr nazw domen TLD | M.in. niekwalifikowany dostawca usług zaufania będący MŚP |
| Komunikacja elektroniczna | Przedsiębiorca komunikacji elektronicznej już od progu średniego przedsiębiorcy | Mikro- lub mały przedsiębiorca komunikacji elektronicznej |
Pełną ścieżkę samooceny opisujemy w szczegółowym teście, czy organizacja podlega NIS2 i ustawie o KSC.
W projektach, które prowadzimy, najczęściej wątpliwości budzą przypisanie do sektora organizacji prowadzącej kilka rodzajów działalności oraz liczenie wielkości w grupie kapitałowej. Obie kwestie warto rozstrzygnąć na piśmie przed złożeniem wniosku.
Jakie terminy wynikają z ustawy o KSC?
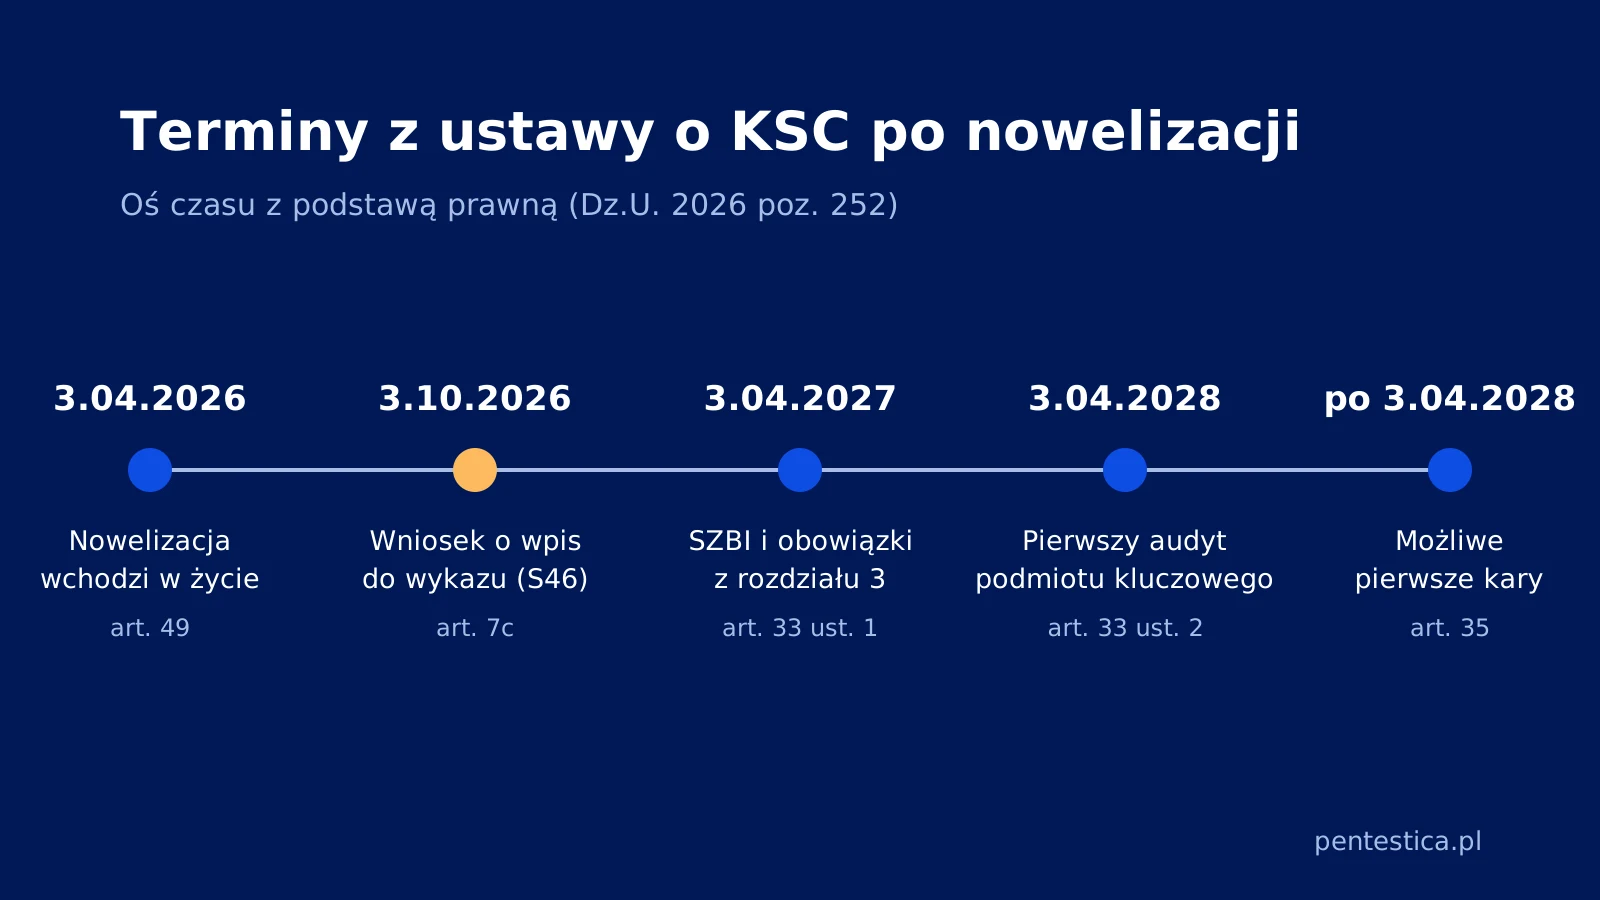
Najbliższy termin z ustawy o KSC to 3 października 2026 r. na wniosek o wpis do wykazu, co potwierdza baza wiedzy gov.pl. Kolejne to 3 kwietnia 2027 r. (SZBI i obowiązki z rozdziału 3) oraz 3 kwietnia 2028 r. (pierwszy audyt podmiotu kluczowego).
| Data | Co trzeba zrobić | Podstawa prawna |
|---|---|---|
| 3 kwietnia 2026 r. | Wejście nowelizacji w życie | art. 49 ustawy zmieniającej |
| 3 października 2026 r. | Wniosek o wpis do wykazu przez system S46 (podmioty spełniające przesłanki 3 kwietnia 2026 r.) | art. 7c ust. 1 ustawy o KSC |
| 3 kwietnia 2027 r. | Wdrożenie obowiązków z rozdziału 3, w tym SZBI | art. 33 ust. 1 ustawy zmieniającej |
| 3 kwietnia 2028 r. | Pierwszy audyt bezpieczeństwa podmiotu kluczowego | art. 33 ust. 2 ustawy zmieniającej |
| Po 3 kwietnia 2028 r. | Możliwe pierwsze kary z art. 73 ust. 1–4, art. 73a–73c i art. 76b ustawy o KSC | art. 35 ustawy zmieniającej |
Kolejność działań po złożeniu wniosku omawiamy w planie prac po wpisie do wykazu KSC.
Co musi zrobić podmiot kluczowy lub ważny – krok po kroku
Zgodnie z ustawą o KSC podmiot kluczowy lub ważny musi ustalić status, złożyć wniosek, wyznaczyć osoby kontaktowe, wdrożyć SZBI i obsługę incydentów, a podmiot kluczowy także zaplanować audyt.
- Ustal status. Sprawdź sektor w załącznikach nr 1 i 2, wielkość przedsiębiorstwa i wyjątki z art. 5 ustawy o KSC. Zapisz wynik z uzasadnieniem.
- Złóż wniosek o wpis do wykazu. Termin: 3 października 2026 r., a dla podmiotów, które spełnią przesłanki później, 6 miesięcy od ich spełnienia (art. 7c ust. 1). Jak uzyskać konto, wyjaśniamy w przewodniku po dostępie do systemu S46, a wypełnianie formularza w instrukcji składania wniosku o wpis.
- Wyznacz osoby do kontaktu. Art. 9 ust. 1 pkt 1 wymaga co najmniej dwóch osób do kontaktu z podmiotami krajowego systemu cyberbezpieczeństwa. Mikro- lub mały przedsiębiorca oraz podmiot ważny będący podmiotem publicznym wyznacza co najmniej jedną (art. 9 ust. 2 i 3).
- Wybierz model organizacyjny. Art. 14 pozwala powołać wewnętrzne struktury ds. cyberbezpieczeństwa albo zawrzeć umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa.
- Wdróż SZBI. Art. 8 ust. 1 wymaga systematycznego szacowania ryzyka i zarządzania nim. Do tego dochodzą proporcjonalne środki: polityki, bezpieczne nabywanie i utrzymanie systemów wraz z ich testowaniem, bezpieczeństwo fizyczne, kadrowe i łańcucha dostaw ICT oraz plany ciągłości działania. Szczegóły w omówieniu elementów SZBI.
- Przygotuj obsługę incydentów. Incydent poważny zgłaszasz właściwemu CSIRT w trzech etapach: wczesne ostrzeżenie do 24 godzin od wykrycia, zgłoszenie do 72 godzin od wykrycia i sprawozdanie końcowe do miesiąca od zgłoszenia (zgodnie z art. 11 ust. 1 pkt 4, 4a i 4c). Byli operatorzy usług kluczowych stosują te zasady od 3 października 2026 r. (art. 33 ust. 4 ustawy zmieniającej), pozostałe podmioty w terminie z art. 33 ust. 1 (do 3 kwietnia 2027 r.).
- Zaplanuj audyt. Podmiot kluczowy przeprowadza na własny koszt audyt bezpieczeństwa systemu informacyjnego co najmniej raz na 3 lata i przekazuje kopię raportu organowi w 3 dni robocze (zgodnie z art. 15 ust. 1 i 1a). Przygotowanie opisujemy w przewodniku po audycie z art. 15.
Co, jeśli wniosek o wpis do wykazu nie trafi do S46 do 3 października 2026 r.?
Jeśli wniosek nie trafi do S46 do 3 października 2026 r., to zgodnie z ustawą o KSC organ może wpisać podmiot do wykazu z urzędu (art. 7j ust. 1 ustawy o KSC) i może nałożyć karę za niezłożenie wniosku w terminie (art. 73 ust. 1a pkt 1). Obie decyzje są uznaniowe. Art. 35 ustawy zmieniającej odracza kary z art. 73 ust. 1–4, a ust. 1a mieści się w tym zakresie, więc tę karę organ może nałożyć najwcześniej po 3 kwietnia 2028 r. Obowiązek złożenia wniosku nie znika.
Co zrobić przed upływem terminu
- Sprawdź dostęp do S46 jeszcze 2 października. 3 października 2026 r. przypada w sobotę, więc nie odkładaj złożenia na ostatnią chwilę.
- Złóż wniosek z danymi, które masz potwierdzone; o uzupełnienie danych organ może wezwać później (zgodnie z art. 7b ust. 2).
- Zachowaj potwierdzenie złożenia wniosku.
Co zrobić po terminie
Po terminie złóż wniosek jak najszybciej, zamiast czekać na wpis z urzędu. Odpowiadaj na wezwania do uzupełnienia danych (zgodnie z art. 7j ust. 3) i nie wstrzymuj prac nad SZBI.
Jakie kary przewiduje ustawa o KSC?
Według art. 73, 73a i 76b ustawa o KSC przewiduje kary pieniężne dla podmiotu, osobne kary dla kierownika i okresową karę za zwłokę w wykonaniu decyzji organu.
| Adresat kary | Maksymalna wysokość | Podstawa prawna |
|---|---|---|
| Podmiot kluczowy | 10 000 000 euro lub 2% przychodów (wyższa z kwot) | art. 73 ust. 3 ustawy o KSC |
| Podmiot ważny | 7 000 000 euro lub 1,4% przychodów (wyższa z kwot) | art. 73 ust. 4 ustawy o KSC |
| Kierownik podmiotu kluczowego lub ważnego | Do 300% wynagrodzenia obliczanego jak ekwiwalent pieniężny za urlop | art. 73a ust. 4 ustawy o KSC |
| Kierownik podmiotu publicznego | Do 100% wynagrodzenia | art. 73a ust. 5 ustawy o KSC |
| Podmiot zwlekający z wykonaniem decyzji | Okresowa kara za każdy dzień opóźnienia | art. 76b ustawy o KSC |
Wszystkie kary z tabeli mogą być nałożone po raz pierwszy po 3 kwietnia 2028 r. (zgodnie z art. 35 ustawy zmieniającej). Odroczenie dotyczy kar, a nie obowiązków. Zakres osobistej odpowiedzialności kierownika omawiamy w analizie odpowiedzialności zarządu za cyberbezpieczeństwo.
Najczęstsze pytania o ustawę o KSC
Czy mała firma podlega ustawie o KSC?
Co do zasady nie. Mikro- i mali przedsiębiorcy są poza ustawą o KSC, chyba że wchodzą w wyjątek z art. 5. Dotyczy to m.in. dostawców usług DNS, kwalifikowanych dostawców usług zaufania, podmiotów krytycznych, mikro- i małych przedsiębiorców komunikacji elektronicznej (podmioty ważne) oraz dostawców usług zarządzanych w zakresie cyberbezpieczeństwa (podmioty kluczowe od progu małego przedsiębiorcy).
Czy ustawa o KSC to to samo co NIS2?
Nie. NIS2 to dyrektywa (UE) 2022/2555, którą państwa członkowskie wdrażają do prawa krajowego. W Polsce obowiązki wynikają z ustawy o krajowym systemie cyberbezpieczeństwa w brzmieniu nadanym nowelizacją z 23 stycznia 2026 r. Terminy, kary i procedury trzeba więc sprawdzać w polskiej ustawie.
Czy podmiot ważny musi robić audyt co 3 lata?
Nie. Cykliczny audyt bezpieczeństwa systemu informacyjnego, przeprowadzany co najmniej raz na 3 lata, jest obowiązkiem podmiotu kluczowego (art. 15 ust. 1 ustawy o KSC). Podmiot ważny takiego cyklu nie ma, ale organ może nakazać mu audyt po incydencie poważnym lub w razie naruszenia przepisów (art. 15 ust. 1b).
Od kiedy można dostać karę?
Kary z art. 73 ust. 1–4, art. 73a–73c i art. 76b ustawy o KSC mogą być po raz pierwszy nałożone po 3 kwietnia 2028 r., czyli po 2 latach od wejścia nowelizacji w życie (art. 35 ustawy zmieniającej). Odroczenie nie przesuwa terminów wykonania obowiązków.
Jak Pentestica może pomóc
Pentestica pomaga ustalić status podmiotu, ułożyć harmonogram pod terminy z art. 33 ustawy zmieniającej i przygotować organizację do audytu. W ramach wsparcia we wdrożeniu obowiązków z ustawy o KSC prowadzimy wdrożenie SZBI, usługę vCISO, audyt bezpieczeństwa IT i testy penetracyjne. Zakres prac można wstępnie określić w konfiguratorze zakresu dla organizacji objętych ustawą o KSC.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252), PDF – tekst nowelizacji, w tym przepisy przejściowe (art. 33, art. 35) i termin wejścia w życie (art. 49).
- ISAP: Dz.U. 2026 poz. 252 – metryka aktu w Internetowym Systemie Aktów Prawnych, data ogłoszenia i wejścia w życie.
- Ustawa z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa, tekst jednolity (Dz.U. 2026 poz. 20) – tekst ustawy o KSC, do którego odnoszą się zmiany.
- Ministerstwo Cyfryzacji: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać – komunikat o wejściu nowelizacji w życie.
- gov.pl, baza wiedzy: Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa – omówienie obowiązków, w tym terminu na wniosek o wpis do wykazu przez S46.
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2), EUR-Lex – tekst dyrektywy wdrażanej przez nowelizację.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.