
Case Studies
Case studies: pentesty i audyty bezpieczeństwa Pentestica
Jeśli interesuje Cię “jak” (a nie tylko “że działa”), jesteś w dobrym miejscu. Opisujemy podejście, walidację, priorytetyzację ryzyka i to, jak wygląda remediacja oraz retesty po poprawkach.
(Dane są zanonimizowane, bo NDA to nie ozdoba, tylko realna zasada gry.)

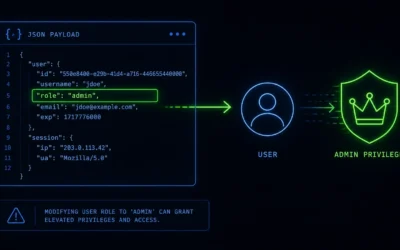
Ukryty administrator: eskalacja uprawnień przez Mass Assignment
W API platformy do zarządzania flotą pojazdów dopisanie jednego pola do żądania aktualizującego profil zmieniało rolę użytkownika z kierowcy na administratora. Framework mapował wszystkie przesłane pola na kolumny w bazie, bo nikt nie określił, które z nich wolno...
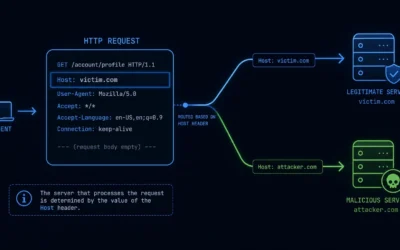
Reset hasła, który resetuje wszystko: Host Header Injection
Portal edukacyjny budował link do resetu hasła na podstawie nagłówka Host z żądania HTTP — czyli danych kontrolowanych przez osobę wysyłającą żądanie. Pozwalało to wysłać ofierze prawdziwy e-mail od portalu, w którym link prowadził na serwer atakującego razem z...
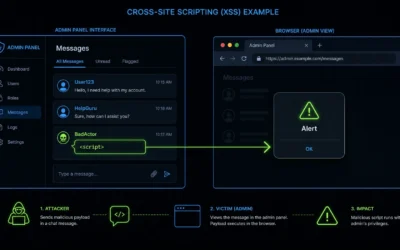
Zaufany pracownik, niezaufane dane: Stored XSS w panelu administracyjnym
W module notatek wewnętrznego CRM dało się zapisać kod JavaScript, który wykonywał się w przeglądarce każdego administratora otwierającego profil klienta. Konto z najniższymi uprawnieniami wystarczało, żeby przejąć sesję administratora. Naprawa objęła sanityzację...
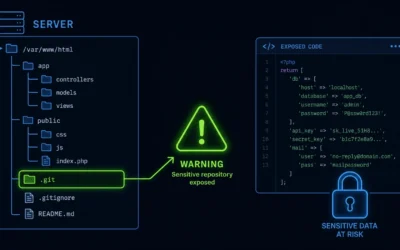
Kopia zapasowa dla każdego: wyciek kodu źródłowego przez katalog .git
Na serwerze produkcyjnym sklepu internetowego katalog .git był dostępny publicznie. Pozwoliło to odtworzyć cały kod źródłowy aplikacji. W kodzie były hasła do produkcyjnej bazy, klucze do bramki płatności i dane logowania do systemu CRM. Naprawa objęła blokadę...
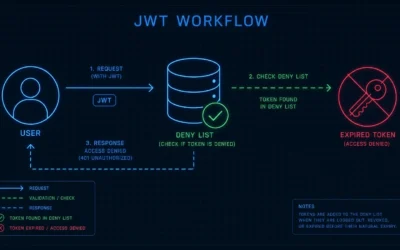
Niewidzialny pracownik: token JWT ważny 24 godziny po wylogowaniu
Kliknięcie „Wyloguj” w systemie ERP klienta nie kończyło sesji. Aplikacja usuwała token JWT z przeglądarki, ale backend nie miał żadnego mechanizmu jego unieważniania, a czas życia tokena wynosił 24 godziny. Przechwycony token działał więc przez cały ten czas —...

Jeden upload i pełne RCE: przejęcie serwera przez podatny mechanizm przesyłania plików
Podczas testów penetracyjnych aplikacji webowej wykryliśmy krytyczną podatność w mechanizmie uploadu plików, która umożliwiała zdalne wykonanie kodu (RCE – Remote Code Execution). Backend sprawdzał rozszerzenie pliku, ale nie weryfikował realnego typu i pozwalał...

Wtyczka, która widziała za dużo: nadużycie OAuth i nadmiarowe uprawnienia integracji
Podczas audytu bezpieczeństwa integracji (plugin + API) wykryliśmy ryzyko związane z OAuth: integracja prosiła o zbyt szerokie scope’y, a tokeny dostępu były przechowywane w sposób umożliwiający eskalację skutków incydentu (np. po przejęciu konta w panelu lub błędzie...

“Zalogowany” nie znaczy “bezpieczny”: przejęcie konta przez Session Fixation + słabe odświeżanie sesji
Podczas testów penetracyjnych portalu B2B wykryliśmy scenariusz przejęcia konta oparty o session fixation i nieprawidłowe odświeżanie sesji po logowaniu. Aplikacja akceptowała identyfikator sesji ustawiony przed logowaniem i nie rotowała go po udanej autentykacji. W...

Jeden link i masz dostęp do chmury: wykrycie SSRF w mikroserwisie generowania PDF
Podczas testów penetracyjnych aplikacji webowej w modelu mikroserwisów wykryliśmy podatność SSRF (Server-Side Request Forgery) w module generowania PDF. System przyjmował URL do “załącznika” i pobierał go po stronie serwera, bez wystarczających ograniczeń. W...

Jedno pole w GraphQL i nagle jesteś „innym klientem” (Multi-Tenant IDOR)
Podczas testów penetracyjnych platformy B2B SaaS (model multi-tenant) wykryliśmy podatność typu IDOR/BOLA w GraphQL, która pozwalała użytkownikowi z firmy A pobrać wybrane dane firmy B przez podmianę identyfikatora w zapytaniu. Backend poprawnie uwierzytelniał...

Zakupy za grosze: wykrycie podatności Price Manipulation w checkout e-commerce
Podczas testów penetracyjnych aplikacji mobilnej i API dużego e-commerce (RTV/AGD) znaleźliśmy podatność typu Price Manipulation w procesie checkoutu. Aplikacja wysyłała wartość koszyka do bramki płatności w JSON i backend jej ufał (bez ponownego przeliczenia po...

Niewidzialny podatek: wykrycie i remediacja luki BOLA w API fintechu
Podczas audytu API dla fintechu (neo-bank, region CEE) znaleźliśmy klasyczną podatność BOLA (Broken Object Level Authorization) w nowej funkcji „Konta rodzinne”. Token JWT poprawnie uwierzytelniał użytkownika, ale część endpointów nie sprawdzała, czy ma on prawo do...
Chcesz podobnych wyników u siebie?
Skonfiguruj zakres testu i zobacz orientacyjne widełki — odpowiadamy w jeden dzień roboczy.