
Po wpisie do Wykazu podmiotów kluczowych i ważnych podmiot ma czas do 3 kwietnia 2027 r. na wdrożenie systemu zarządzania bezpieczeństwem informacji z art. 8 ustawy o krajowym systemie cyberbezpieczeństwa. Od razu obowiązują aktualizacja danych w wykazie w 14 dni, zgłaszanie incydentów poważnych do CSIRT sektorowego oraz coroczne szkolenie kierownika podmiotu.
Stan prawny na dzień 2 września 2026 r.
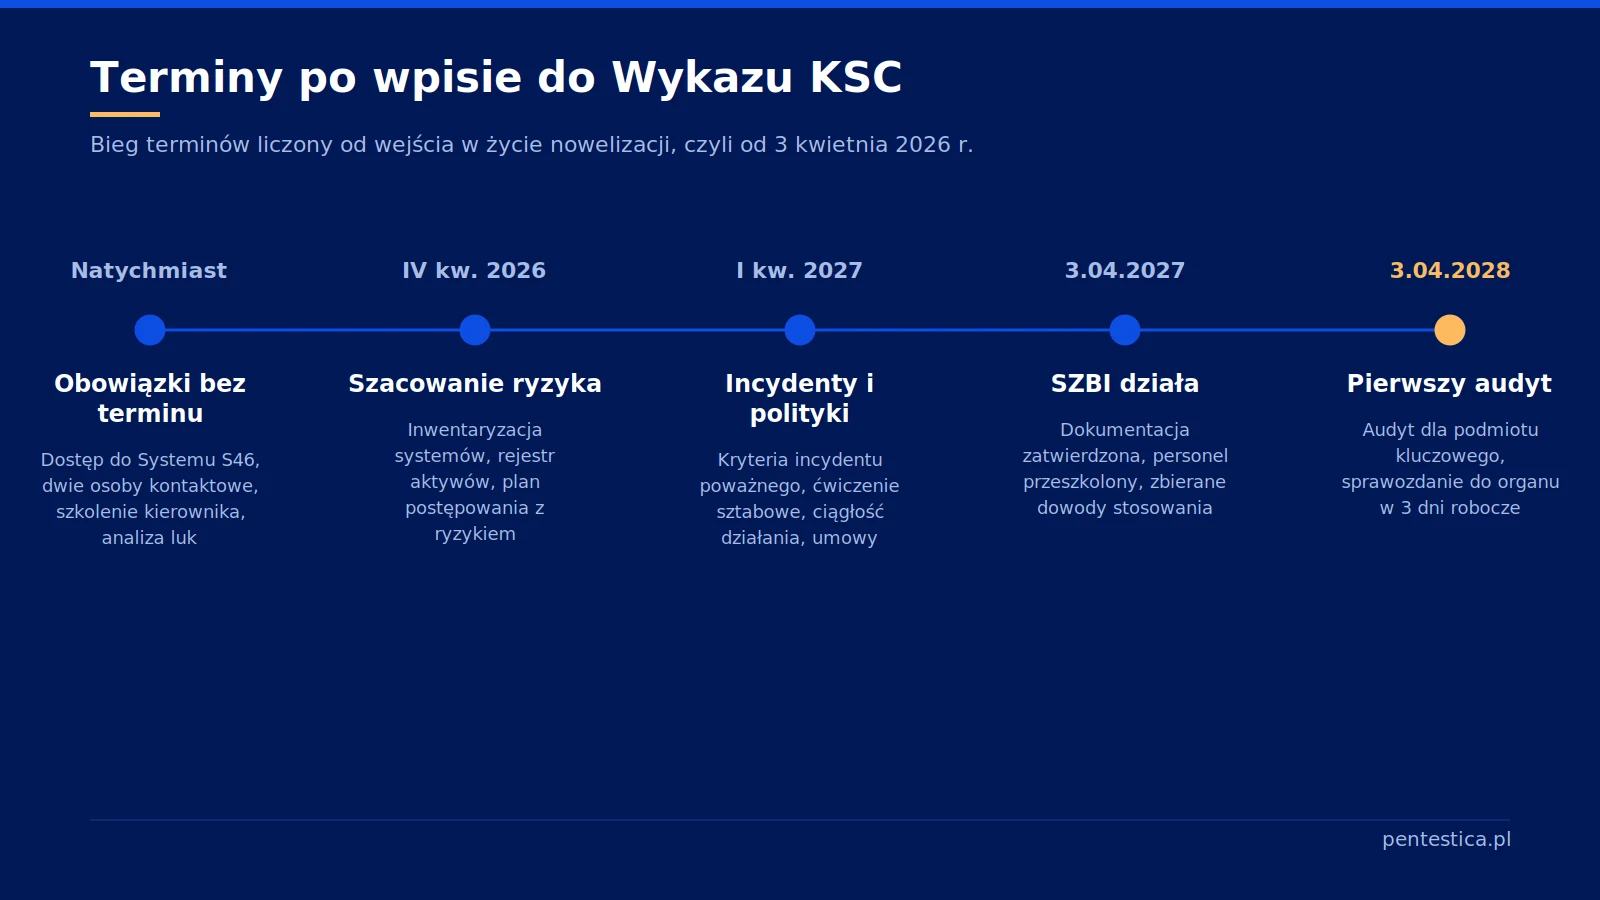
- Do 3 kwietnia 2027 r.: wdrożony system zarządzania bezpieczeństwem informacji (SZBI) wg art. 8 i podmiot korzystający z Systemu S46 (kalendarz Ministerstwa Cyfryzacji).
- 14 dni: tyle jest na zgłoszenie każdej zmiany danych w wykazie (art. 7c ust. 3).
- 24 h / 72 h / 1 miesiąc (ostatni termin wg omówień): wczesne ostrzeżenie, zgłoszenie i sprawozdanie z incydentu poważnego do CSIRT sektorowego.
- Raz w roku kalendarzowym: szkolenie kierownika podmiotu (art. 8e ust. 1).
- Do 3 kwietnia 2028 r.: pierwszy audyt bezpieczeństwa, tylko dla podmiotów kluczowych; od tej daty także kary.
- Kary pieniężne — stosuje się od 3 kwietnia 2028 r.; podmiot kluczowy ma do tej daty pierwszy audyt bezpieczeństwa.
Ten wpis zaczyna się tam, gdzie kończy się instrukcja samorejestracji w Wykazie KSC: wniosek złożony albo doręczone zawiadomienie o wpisie z urzędu. Poniżej to, czego w kolejnych miesiącach wymaga ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252). Ustawa ta wdraża dyrektywę (UE) 2022/2555 (NIS2).
Jakie terminy biegną od wpisu do wykazu?
Terminy na obowiązki nie biegną od daty wpisu, lecz od dnia wejścia w życie nowelizacji, czyli od 3 kwietnia 2026 r. Podmiot, który spełnił przesłanki później, powinien przyjąć, że terminy biegną od tego dnia; kalendarz Ministerstwa Cyfryzacji tego przypadku nie opisuje, więc warto potwierdzić to z organem właściwym. Organizacja, która zarejestrowała się w ostatnich dniach września 2026 r., ma więc na SZBI nie 12 miesięcy, lecz około 6. Kalendarz opublikowało Ministerstwo Cyfryzacji, a terminy 14-dniowy i 6-miesięczny wynikają wprost z art. 7c ustawy o KSC.
| Obowiązek | Termin | Podstawa prawna | Kogo dotyczy |
|---|---|---|---|
| Aktualizacja danych w wykazie (adresy IP, domeny, osoby kontaktowe, wielkość podmiotu) | 14 dni od zmiany | art. 7c ust. 3 ustawy o KSC | kluczowy i ważny |
| Wyznaczenie co najmniej dwóch osób do kontaktu z podmiotami KSC | we wniosku o wpis; zmiany w 14 dni | art. 9 ust. 1 pkt 1 i ust. 2 | kluczowy i ważny (mniejsze podmioty: co najmniej jedna) |
| Zgłaszanie incydentów poważnych do CSIRT sektorowego | 24 h wczesne ostrzeżenie, 72 h zgłoszenie, sprawozdanie końcowe | art. 11 ustawy o KSC (numer za omówieniami NASK; odpowiednik art. 23 NIS2) | kluczowy i ważny |
| Szkolenie kierownika podmiotu | raz w roku kalendarzowym | art. 8e ust. 1 | kluczowy i ważny |
| Wdrożenie systemu zarządzania bezpieczeństwem informacji | do 3 kwietnia 2027 r. (12 miesięcy) | art. 8; termin wg kalendarza Ministerstwa Cyfryzacji | kluczowy i ważny |
| Rozpoczęcie korzystania z Systemu S46 | do 3 kwietnia 2027 r. (12 miesięcy) | art. 46; termin wg kalendarza Ministerstwa Cyfryzacji | kluczowy i ważny |
| Pierwszy audyt bezpieczeństwa systemu informacyjnego | 24 miesiące, tj. do 3 kwietnia 2028 r. | art. 15 ust. 1; art. 7l ust. 7; art. 33 ust. 2 nowelizacji | tylko kluczowy (ważny na żądanie organu, art. 15 ust. 1b) |
| Początek stosowania kar pieniężnych | od 3 kwietnia 2028 r. | przepisy przejściowe nowelizacji (kalendarz MC) | kluczowy i ważny oraz kierownik podmiotu |
Pozostałe obowiązki z tabeli działają w trybie ciągłym i nie mają okresu przejściowego. Incydent poważny z listopada 2026 r. trzeba zgłosić w 24 godziny, choć SZBI jest dopiero w budowie.
Co musi zawierać system zarządzania bezpieczeństwem informacji wg art. 8 ustawy o KSC?
System zarządzania bezpieczeństwem informacji wg art. 8 ust. 1 ustawy o KSC obejmuje pięć obszarów. Są to: szacowanie ryzyka, środki techniczne i organizacyjne, zbieranie informacji o zagrożeniach, zarządzanie incydentami oraz środki ograniczające skutki incydentów. Podmiot musi go wdrożyć, udokumentować i utrzymywać w systemie informacyjnym wykorzystywanym do świadczenia usługi.
- Systematyczne szacowanie ryzyka i zarządzanie nim: proces powtarzany i dokumentowany, nie jednorazowa analiza. W praktyce rejestr aktywów, metoda oceny ryzyka i plan postępowania z ryzykiem z datami przeglądów.
- Środki techniczne i organizacyjne odpowiednie do ryzyka. Ustawa wymienia wprost: polityki bezpieczeństwa, bezpieczeństwo łańcucha dostaw, plany ciągłości działania (wdrażane, dokumentowane i testowane), kryptografię, kontrolę dostępu i cyberhigienę.
- Zbieranie informacji o cyberzagrożeniach i podatnościach systemu informacyjnego oraz proces usuwania luk.
- Zarządzanie incydentami: wykrywanie, rejestrowanie, klasyfikacja i zgłaszanie w terminach ustawowych.
- Środki zapobiegające incydentom i ograniczające ich wpływ na świadczenie usługi, w tym kopie zapasowe i procedury przywracania.
Podmioty publiczne mogą stosować uproszczone wymogi z załącznika nr 4 do ustawy (art. 8 ust. 3). Uproszczenie dotyczy zakresu dokumentacji, nie zwalnia z szacowania ryzyka ani ze zgłaszania incydentów. Jednostki po audycie Krajowych Ram Interoperacyjności (KRI) mają zwykle gotowy rejestr aktywów i politykę bezpieczeństwa informacji; brakuje im testowanych planów ciągłości działania i procedury zgłaszania do CSIRT.
W projektach, które prowadzimy, najczęstszą luką wobec art. 8 nie jest brak polityk, lecz brak dowodów ich stosowania. Typowe przykłady: plan ciągłości nigdy nie testowany, analiza ryzyka sprzed trzech lat. Audytor z art. 15 pyta o dowody, nie o dokumenty. Strukturę dokumentacji opisuje wzór polityki bezpieczeństwa informacji.
Kogo trzeba wyznaczyć i przeszkolić?
Ustawa o KSC wymaga trzech ról. Pierwsza to co najmniej dwie osoby do kontaktu z podmiotami krajowego systemu cyberbezpieczeństwa (art. 9 ust. 1 pkt 1). Druga to kierownik podmiotu, który odpowiada za cyberbezpieczeństwo i raz w roku przechodzi szkolenie (art. 8c–8e). Trzecia to osoby realizujące zadania w zakresie cyberbezpieczeństwa, które przedstawiają informację o niekaralności z Krajowego Rejestru Karnego (art. 8f). Ustawa nie nakazuje tworzenia stanowiska CISO.
Osoby do kontaktu (art. 9)
Podmiot wyznacza co najmniej dwie osoby odpowiedzialne za utrzymywanie kontaktów z podmiotami krajowego systemu cyberbezpieczeństwa; mniejsze organizacje z art. 9 ust. 2 mogą wyznaczyć jedną. Dane tych osób trafiły już do wniosku o wpis. Każdą zmianę, także odejście z pracy, trzeba zaktualizować w wykazie w 14 dni. Warto wskazać osoby z różnych działów, na przykład IT i compliance, żeby CSIRT zawsze miał z kim rozmawiać.
Kierownik podmiotu (art. 8c–8e)
Kierownik podmiotu to kierownik jednostki w rozumieniu art. 3 ust. 1 pkt 6 ustawy o rachunkowości (zarząd, dyrektor, wójt). Odpowiada za wykonywanie obowiązków w zakresie cyberbezpieczeństwa (art. 8c). Zgodnie z art. 8d decyduje o tym, jak SZBI jest wdrażane, przeglądane i nadzorowane, oraz planuje środki finansowe. Przepis art. 8e ust. 1 brzmi: „Kierownik podmiotu kluczowego lub podmiotu ważnego oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzi szkolenie.” Rok kalendarzowy 2026 kończy się 31 grudnia, więc pierwsze szkolenie warto odbyć jeszcze w tym roku i zachować zaświadczenie.
Osoby realizujące zadania (art. 8f)
Osoba realizująca zadania w zakresie cyberbezpieczeństwa przedstawia informację z Krajowego Rejestru Karnego o niekaralności; dotyczy to pracownika i osoby z firmy zewnętrznej. Jeśli kierownik delegował swoje obowiązki w zakresie cyberbezpieczeństwa, osoba delegowana też przechodzi coroczne szkolenie. Kiedy taka delegacja ma sens, opisuje wpis o roli CISO w organizacji.
Jak zgłaszać incydenty poważne po nowemu?
Incydent poważny zgłasza się do CSIRT sektorowego w trzech krokach: wczesne ostrzeżenie w 24 godziny od wykrycia, zgłoszenie incydentu w 72 godziny i sprawozdanie końcowe. To ostatnie, według omówień, składa się w ciągu miesiąca. CSIRT sektorowy przekazuje zgłoszenie do właściwego CSIRT poziomu krajowego (CSIRT NASK, CSIRT GOV albo CSIRT MON) w ciągu 8 godzin. Kanałem zgłoszeń jest System S46.
Wczesne ostrzeżenie wskazuje, czy incydent jest prawdopodobnie wynikiem działania bezprawnego i czy może mieć skutki transgraniczne (art. 23 ust. 4 dyrektywy (UE) 2022/2555). Sprawozdanie końcowe opisuje przyczynę, zastosowane środki i skutki.
Zawczasu trzeba mieć trzy rzeczy. Pierwsza to kryteria klasyfikacji incydentu jako poważnego (kto decyduje i na jakiej podstawie). Druga to działające konto w Systemie S46 z administratorem. Trzecia to szablon wczesnego ostrzeżenia, który osoba dyżurna wypełni w nocy. Podmioty finansowe objęte równocześnie rozporządzeniem (UE) 2022/2554 (DORA) zgłaszają incydenty w odrębnym reżimie do Komisji Nadzoru Finansowego (KNF). Różnice opisuje wpis NIS2 a DORA.
Kiedy pierwszy audyt bezpieczeństwa i kogo dotyczy?
Pierwszy audyt bezpieczeństwa systemu informacyjnego wykonuje tylko podmiot kluczowy, w terminie 24 miesięcy od spełnienia przesłanek. Dla podmiotów istniejących 3 kwietnia 2026 r. oznacza to termin 3 kwietnia 2028 r. Kolejne audyty odbywają się co najmniej raz na trzy lata, na własny koszt (wg brzmienia art. 15 ust. 1). Podmiot ważny nie ma cyklicznego obowiązku audytu; organ właściwy może go zażądać po incydencie poważnym albo naruszeniu przepisów (art. 15 ust. 1b).
Zgodnie z art. 15 ust. 2 audyt może przeprowadzić akredytowana jednostka oceniająca zgodność albo CSIRT sektorowy. Trzecią opcją jest co najmniej dwóch audytorów z certyfikatami z wykazu ministra albo z udokumentowaną praktyką. Audytorem nie może być osoba, która w roku poprzedzającym realizowała w podmiocie zadania SZBI (art. 15 ust. 2a). Sprawozdanie z audytu trafia do organu właściwego w 3 dni robocze od otrzymania (art. 15 ust. 1a). Wykaz certyfikatów określa rozporządzenie ministra. Na dzień publikacji obowiązuje wykaz z 2018 r. (Dz.U. 2018 poz. 1999), a Ministerstwo Cyfryzacji opublikowało projekt nowego.
Audyt sprawdza SZBI, które ma działać od 3 kwietnia 2027 r. Podmiot kluczowy powinien więc zaplanować go na drugą połowę 2027 r., z zapasem na usunięcie niezgodności przed 3 kwietnia 2028 r. Zakres i przygotowanie opisuje osobny wpis: audyt NIS2: co sprawdza i jak się przygotować.
Co grozi za zaniedbanie po 3 kwietnia 2028 r.?
Od 3 kwietnia 2028 r. organ właściwy może nałożyć karę pieniężną na podmiot i, niezależnie od niej, na kierownika podmiotu. Według omówień ustawy podmiot kluczowy podlega karze do 10 mln EUR albo 2% rocznego obrotu światowego, a podmiot ważny do 7 mln EUR albo 1,4%. Stosuje się kwotę wyższą; są to progi z art. 34 dyrektywy NIS2. Kara dla kierownika (art. 73a) sięga, według zgodnych omówień prawniczych, do 300% wynagrodzenia w podmiocie niepublicznym i do 100% w podmiocie publicznym. Wynagrodzenie liczy się jak ekwiwalent za urlop.
Kara pieniężna nie jest jedynym narzędziem nadzoru. Organ właściwy może zakazać kierownikowi pełnienia funkcji kierowniczych do czasu usunięcia uchybień (art. 53 ust. 9 pkt 6, według omówień), co odpowiada art. 32 ust. 5 lit. b dyrektywy. Ostrzeżenie zakłada jednak, że podmiot ma co pokazać: dokumentację SZBI, rejestr incydentów i zaświadczenie ze szkolenia kierownika.
Plan na 12 miesięcy w sześciu krokach
Plan zakłada, że podmiot został wpisany do wykazu jesienią 2026 r. i ma do 3 kwietnia 2027 r. wdrożyć SZBI. Jako podmiot kluczowy do 3 kwietnia 2028 r. przechodzi audyt. Kolejność wynika z terminów: najpierw to, co obowiązuje od razu, potem to, co ma datę.
- IV kwartał 2026: to, co obowiązuje natychmiast. Dostęp administratora do Systemu S46, potwierdzone dane dwóch osób kontaktowych, informacje z KRK od osób realizujących zadania cyberbezpieczeństwa, szkolenie kierownika przed 31 grudnia. Analiza luk wobec pięciu obszarów art. 8.
- IV kwartał 2026: szacowanie ryzyka. Inwentaryzacja systemów informacyjnych służących do świadczenia usługi, rejestr aktywów, ocena ryzyka i plan postępowania z ryzykiem zatwierdzony przez kierownika.
- I kwartał 2027: procedura incydentów i ćwiczenie. Kryteria klasyfikacji incydentu poważnego, szablony wczesnego ostrzeżenia i zgłoszenia, kontakty do CSIRT sektorowego. Ćwiczenie sztabowe z pomiarem czasu do wysłania ostrzeżenia: powyżej 24 godzin procedura nie działa.
- I kwartał 2027: polityki, ciągłość działania, łańcuch dostaw. Polityka bezpieczeństwa, kontrola dostępu, kryptografia, kopie zapasowe, plan ciągłości działania z testem odtworzenia, przegląd umów z dostawcami ICT.
- Do 3 kwietnia 2027: SZBI działa i jest udokumentowane. Kierownik zatwierdza dokumentację, personel jest przeszkolony, podmiot korzysta z Systemu S46. Od tego dnia zbierane są dowody stosowania: protokoły przeglądów, rejestr incydentów, wyniki testów.
- II kwartał 2027 – I kwartał 2028: weryfikacja i audyt. Testy penetracyjne systemów objętych SZBI, audyt wewnętrzny, usunięcie niezgodności. Podmiot kluczowy zamawia audyt z art. 15 tak, aby sprawozdanie było gotowe przed 3 kwietnia 2028 r.
Najczęstsze pytania o obowiązki po wpisie do Wykazu KSC
Podmiot wpisany z urzędu: czy musi coś robić?
Tak. Wpis z urzędu rodzi te same obowiązki co wpis na wniosek. Do 3 kwietnia 2027 r. trzeba wdrożyć SZBI wg art. 8 i zacząć korzystać z Systemu S46. Od razu obowiązują zgłaszanie incydentów poważnych, coroczne szkolenie kierownika i aktualizacja danych w 14 dni. Dodatkowo podmiot wpisany z urzędu może otrzymać wezwanie do uzupełnienia danych (art. 7k) i uzupełnia je w terminie wskazanym w wezwaniu.
Czy podmiot ważny musi robić audyt bezpieczeństwa?
Nie. Podmiot ważny nie ma cyklicznego obowiązku audytu z art. 15 ustawy o KSC; NASK potwierdza, że zrezygnowano z nakładania go na podmioty ważne. Organ właściwy może jednak zażądać audytu po incydencie poważnym albo po stwierdzeniu naruszenia przepisów (art. 15 ust. 1b). Podmiot ważny musi natomiast wdrożyć pełne SZBI z art. 8, zgłaszać incydenty i szkolić kierownika na tych samych zasadach co podmiot kluczowy.
Czy certyfikat ISO/IEC 27001 wystarczy do spełnienia obowiązków?
Nie. Ministerstwo Cyfryzacji stwierdziło wprost, że posiadanie wcześniej jakiegoś certyfikatu, na przykład ISO, z niczego nie zwalnia. Certyfikat ISO/IEC 27001:2022 może być dowodem zgodności części wymagań SZBI, zwłaszcza szacowania ryzyka i polityk. Nie zastępuje jednak audytu z art. 15, zgłaszania incydentów do CSIRT sektorowego w 24 i 72 godziny ani szkolenia kierownika z art. 8e. Zakres normy i wymagania ustawowe trzeba zmapować i uzupełnić różnice.
Od kiedy liczy się 12 miesięcy na wdrożenie SZBI?
Dla podmiotów, które spełniały przesłanki 3 kwietnia 2026 r., termin biegnie od tego dnia i kończy się 3 kwietnia 2027 r., niezależnie od daty wpisu do wykazu. Podmiot, który spełnił przesłanki później, na przykład przekroczył próg zatrudnienia, powinien przyjąć, że terminy biegną od tego dnia; kalendarz Ministerstwa Cyfryzacji tego przypadku nie opisuje, więc warto potwierdzić to z organem właściwym. Data złożenia wniosku o wpis ani data wpisu nie przesuwają terminu.
Czy trzeba zgłaszać incydenty, zanim SZBI będzie gotowe?
Tak. Obowiązek zgłaszania incydentów poważnych do CSIRT sektorowego nie ma okresu przejściowego. Wczesne ostrzeżenie w 24 godziny i zgłoszenie w 72 godziny obowiązują od dnia, w którym podmiot podlega ustawie. Kary za brak zgłoszenia stosuje się od 3 kwietnia 2028 r., ale organ właściwy może wcześniej prowadzić czynności nadzorcze. Dlatego procedurę zgłaszania i dostęp do Systemu S46 warto uruchomić w pierwszej kolejności.
Jak Pentestica może pomóc
Pentestica prowadzi analizę luk wobec pięciu obszarów art. 8 ustawy o KSC oraz wdraża dokumentację SZBI i procedurę zgłaszania incydentów. Wykonujemy też testy penetracyjne systemów objętych obowiązkiem oraz audyt bezpieczeństwa, który przygotowuje podmiot kluczowy do audytu z art. 15. Etapy wdrożenia opisuje strona usługi wdrożenia NIS2, zakres audytu strona audytu bezpieczeństwa IT, a kwalifikację podmiotu wpis NIS2: kogo dotyczy. Orientacyjny zakres prac dla wielkości podmiotu policzysz w konfiguratorze zakresu dla NIS2, bez podawania e-maila.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252): art. 7c (wykaz, 14 dni), art. 8 (SZBI), art. 8c–8f (kierownik, szkolenie, KRK), art. 9 (osoby kontaktowe), art. 15 (audyt), art. 73a (kara dla kierownika), przepisy przejściowe
- Ustawa o krajowym systemie cyberbezpieczeństwa, tekst jednolity (Dz.U. 2026 poz. 20): brzmienie ustawy przed nowelizacją
- Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC: najważniejsze terminy: 3.10.2026, 3.04.2027, 3.04.2028, S46
- NASK-PIB, Nowelizacja ustawy o KSC: najważniejsze zmiany dla podmiotów: numeracja przepisów, CSIRT sektorowy, terminy zgłoszeń
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2): art. 20 (organy zarządzające), art. 21 (środki), art. 23 (zgłaszanie incydentów), art. 32 i 34 (nadzór i kary)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.