utworzone przez Redakcja Pentestica | piątek, 25.09.2026, 07:54 | Blog
Audyt wewnętrzny ISO 27001 prowadzi organizacja lub niezależny audytor, a etap 1 i etap 2 jednostka certyfikująca. Tabela różnic, kryteria wyboru wykonawcy według ISO/IEC 17021-1 i kolejność zamówień.
utworzone przez Redakcja Pentestica | środa, 23.09.2026, 08:05 | Blog
Test penetracyjny aplikacji z modelem językowym sprawdza prompt, narzędzia, źródła RAG i obsługę wyjścia według OWASP LLM Top 10 2026. Tabela dziesięciu klas podatności i lista przygotowań przed testem.
utworzone przez Redakcja Pentestica | poniedziałek, 21.09.2026, 08:06 | Blog
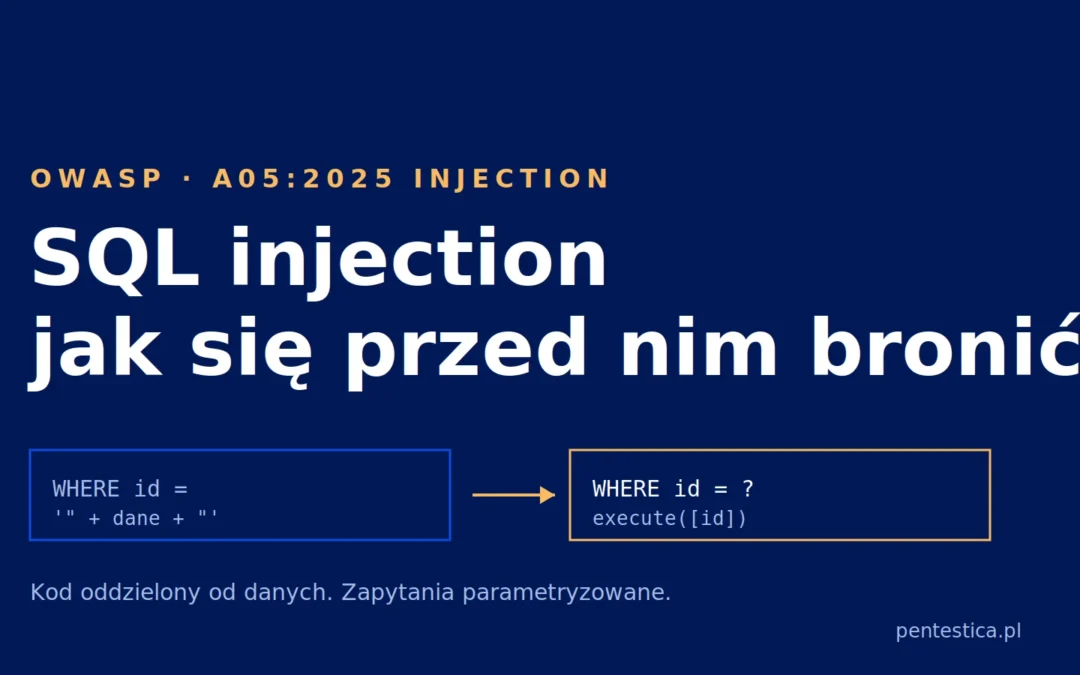
SQL injection wstrzykuje kod SQL przez dane użytkownika. Jak rozpoznać podatny wzorzec w kodzie, jakie są rodzaje ataku i jak bronić się zapytaniami parametryzowanymi według OWASP.
utworzone przez Redakcja Pentestica | piątek, 18.09.2026, 23:11 | Blog
Pięć zasad cyberbezpieczeństwa to potoczna nazwa pięciu funkcji NIST Cybersecurity Framework: identyfikuj, chroń, wykrywaj, reaguj i odtwarzaj. Wersja 2.0 ram z 2024 roku dodała szóstą funkcję — zarządzaj — która obejmuje nadzór kierownictwa. Poniżej wyjaśniamy, co...
utworzone przez Redakcja Pentestica | piątek, 18.09.2026, 21:07 | Blog
NIK w trzech kontrolach z lat 2019–2026 zarzuca urzędom brak audytu KRI w danym roku albo audyt, w którym IOD ocenia własne obszary. Wpis pokazuje, co dokładnie kwestionują kontrolerzy i jak ustawić audyt roczny, żeby przeszedł kontrolę.
