
System S46 to system teleinformatyczny ministra właściwego do spraw informatyzacji, przez który podmioty kluczowe i podmioty ważne zgłaszają incydenty oraz komunikują się z organami krajowego systemu cyberbezpieczeństwa. Termin na rozpoczęcie pracy w systemie upływa 3 kwietnia 2027 r., ale dostęp otwiera dopiero wpis do Wykazu KSC, a samorejestracja kończy się 3 października 2026 r.
Stan prawny na dzień 3 września 2026 r.
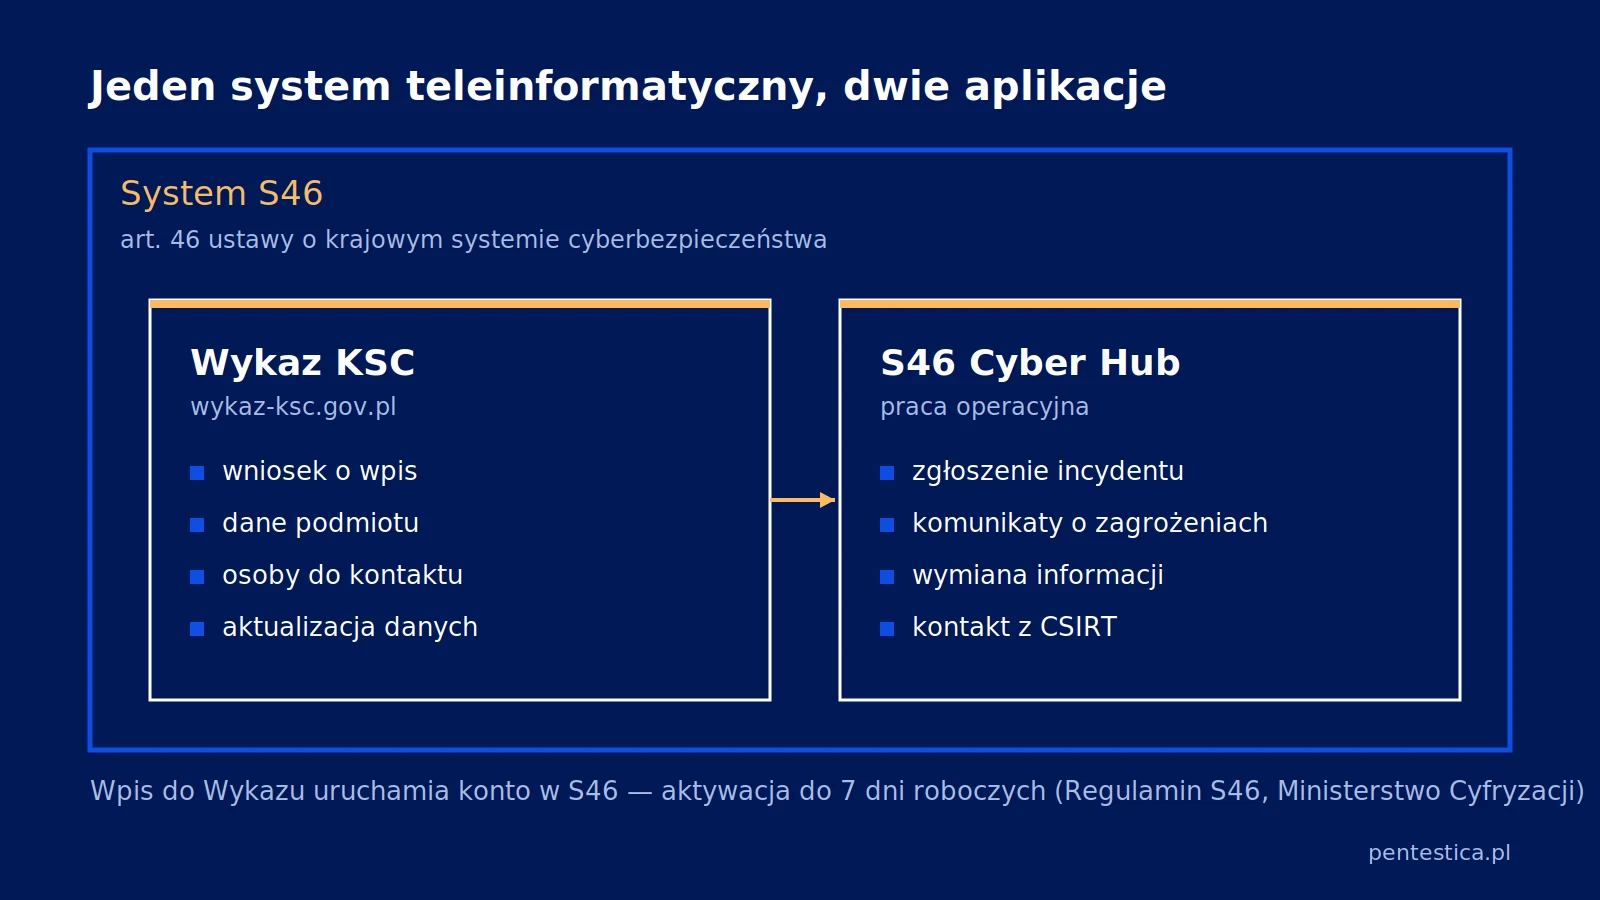
- Jeden system, dwie aplikacje — Wykaz KSC (aplikacja pod adresem wykaz-ksc.gov.pl) służy do rejestracji i identyfikacji podmiotu, a System S46 do pracy operacyjnej.
- Podstawa prawna — art. 46 ustawy o KSC; nowelizacja z dnia 23 stycznia 2026 r. (Dz.U. 2026 poz. 252) weszła w życie 3 kwietnia 2026 r. i wdraża dyrektywę (UE) 2022/2555.
- Kto — podmioty kluczowe i podmioty ważne, obok CSIRT MON, CSIRT NASK, CSIRT GOV, CSIRT sektorowych, organów właściwych do spraw cyberbezpieczeństwa i Prezesa Urzędu Ochrony Danych Osobowych.
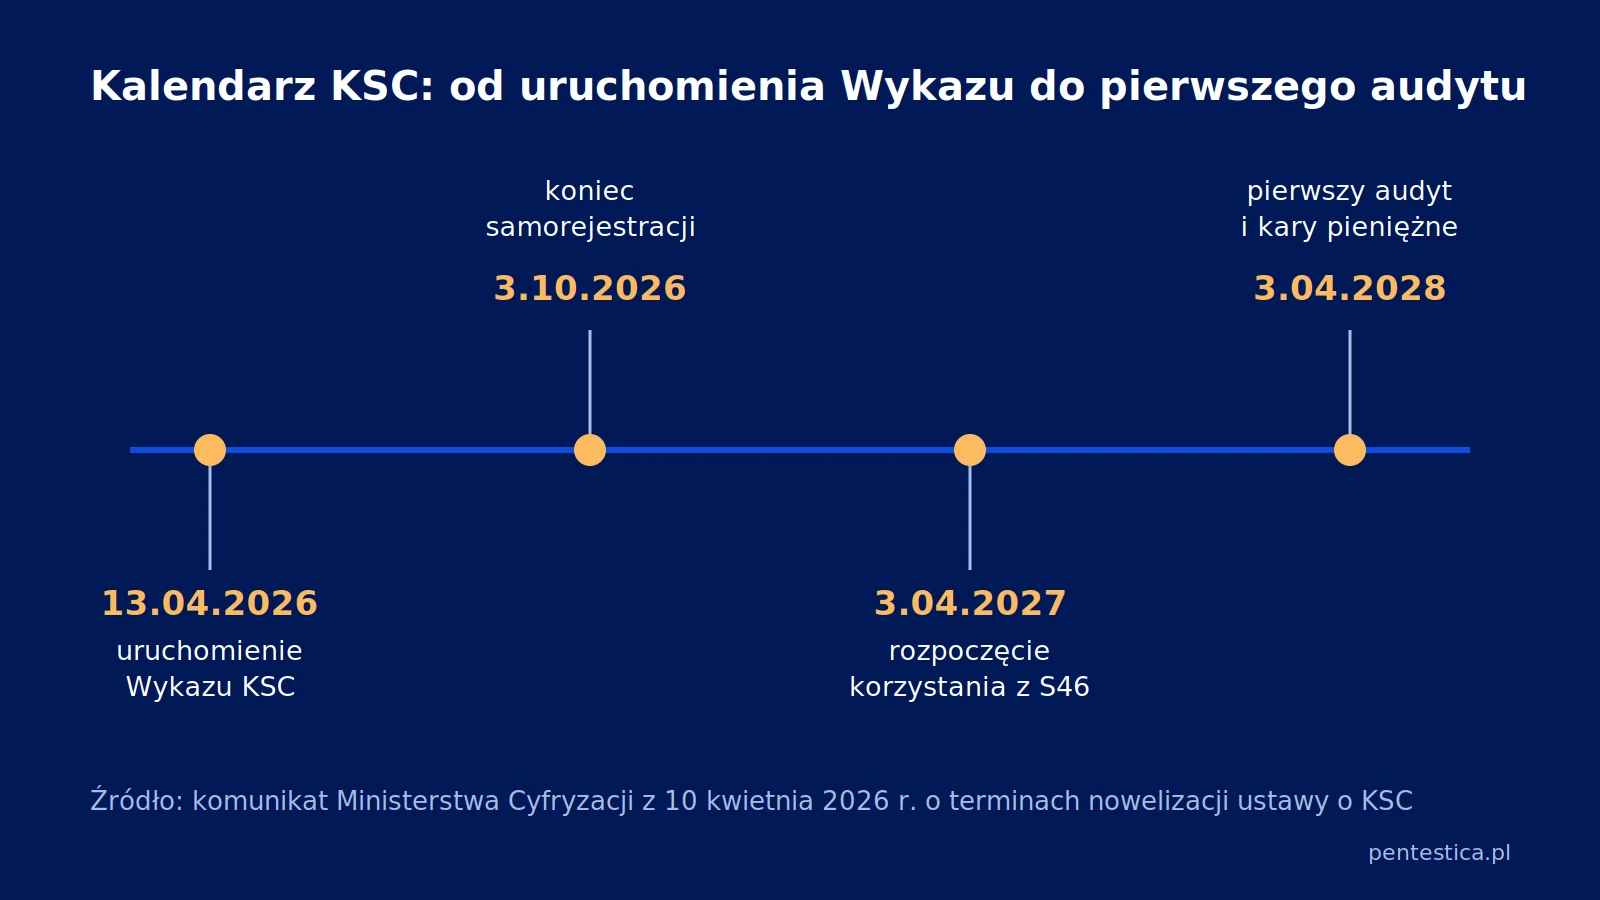
- Terminy — samorejestracja w Wykazie KSC do 3 października 2026 r., rozpoczęcie korzystania z Systemu S46 do 3 kwietnia 2027 r., pierwszy audyt i stosowanie przepisów o karach pieniężnych od 3 kwietnia 2028 r.
- Dostęp — konto aktywowane niezwłocznie, nie później niż w ciągu 7 dni roboczych od prawidłowego wpisu lub aktualizacji danych w Wykazie, z obowiązkowym uwierzytelnianiem wieloskładnikowym.
Czym jest System S46 i do czego służy
System S46 to system teleinformatyczny wspierający współpracę podmiotów krajowego systemu cyberbezpieczeństwa, którego rozwój lub utrzymanie zapewnia minister właściwy do spraw informatyzacji. Art. 46 ustawy o KSC wymienia zakres tego wsparcia:
- generowanie i przekazywanie rekomendacji,
- zgłaszanie i obsługę incydentów,
- szacowanie ryzyka na poziomie krajowym,
- ostrzeganie o cyberzagrożeniach,
- czynności nadzorcze organów właściwych,
- dokonywanie zgłoszenia naruszenia ochrony danych osobowych,
- wymianę informacji.
Art. 46 ustawy o KSC przewiduje również, że w tym samym systemie teleinformatycznym prowadzi się Wykaz podmiotów kluczowych i podmiotów ważnych. Ten przepis wyjaśnia nieporozumienie wokół nazewnictwa: Wykaz KSC nie jest odrębnym rejestrem obok Systemu S46, tylko rejestrem prowadzonym w Systemie S46.
Z Systemu S46 korzystają zespoły reagowania na incydenty bezpieczeństwa komputerowego (CSIRT): CSIRT MON, CSIRT NASK, CSIRT GOV i CSIRT sektorowe. Pracują w nim także organy właściwe do spraw cyberbezpieczeństwa oraz Prezes Urzędu Ochrony Danych Osobowych. Obok tych instytucji w systemie pracują podmioty zobowiązane, które regulamin korzystania z Systemu S46 nazywa Podmiotem Użytkującym i definiuje jako „podmiot wymieniony w art. 4 Ustawy, m.in. podmiot kluczowy, podmiot ważny, organ właściwy do spraw cyberbezpieczeństwa”.
Przeznaczenie systemu Ministerstwo Cyfryzacji ujęło krótko w komunikacie z 10 kwietnia 2026 r.: „System S46 służy m.in. do realizacji obowiązków ustawowych, w szczególności do raportowania incydentów oraz do komunikacji z właściwymi organami w ramach krajowego systemu cyberbezpieczeństwa”. O samym systemie przyjęło się mówić „S46” od numeru artykułu, który stanowi podstawę jego działania.
12 czerwca 2026 r. NASK i Ministerstwo Cyfryzacji uruchomiły S46 Cyber Hub, nową odsłonę systemu opisywaną jako centralne miejsce wymiany informacji o incydentach, podatnościach i zagrożeniach. S46 Cyber Hub umożliwia zgłaszanie incydentów, odbieranie komunikatów o zagrożeniach oraz realizację obowiązków wynikających z ustawy o KSC.
Wykaz KSC a System S46 — czym się różnią
Wykaz KSC i System S46 różnią się funkcją, a nie infrastrukturą: Wykaz KSC odpowiada za rejestrację i identyfikację podmiotu, a System S46 za pracę operacyjną, czyli zgłoszenia i wymianę informacji. Ministerstwo Cyfryzacji ujęło to wprost: „Wykaz KSC będzie prowadzony w Systemie S46, ale stanowi osobną aplikację webową dostępną pod adresem https://wykaz-ksc.gov.pl”.
| Kryterium | Wykaz KSC | System S46 |
|---|---|---|
| Do czego służy | Rejestracja i identyfikacja podmiotu kluczowego lub podmiotu ważnego | Zgłaszanie i obsługa incydentów, wymiana informacji, komunikacja z organami |
| Adres | Osobna aplikacja webowa (wykaz-ksc.gov.pl) | Strona Systemu S46 na gov.pl |
| Udostępnienie podmiotom | 13 kwietnia 2026 r. | 12 czerwca 2026 r. — udostępnienie dla nowych podmiotów, w odsłonie S46 Cyber Hub |
| Częstotliwość pracy | Zdarzeniowa: wpis i aktualizacja danych | Ciągła: zgłoszenia incydentów, komunikaty o zagrożeniach, wymiana informacji |
| Relacja | Wykaz prowadzony jest w Systemie S46 jako osobna aplikacja | Prawidłowy wpis w Wykazie uruchamia aktywację konta w Systemie S46 |
Praktyczna konsekwencja tego podziału jest taka, że dwa obowiązki mają dwa różne momenty realizacji. Wpis do Wykazu KSC zamyka etap rejestracji, natomiast obowiązek korzystania z Systemu S46 dopiero się od niego zaczyna.
Kto musi korzystać z Systemu S46 i od kiedy
Z Systemu S46 muszą korzystać podmioty kluczowe i podmioty ważne wpisane do Wykazu KSC, a termin na rozpoczęcie korzystania upływa 3 kwietnia 2027 r. Nowelizacja z dnia 23 stycznia 2026 r. (Dz.U. 2026 poz. 252) weszła w życie 3 kwietnia 2026 r. i wdraża dyrektywę (UE) 2022/2555. Harmonogram wynika z komunikatu Ministerstwa Cyfryzacji z 10 kwietnia 2026 r., zaktualizowanego 13 kwietnia 2026 r. Podstawą harmonogramu jest komunikat Ministra Cyfryzacji z dnia 8 kwietnia 2026 r. w sprawie harmonogramu złożenia wniosków, na który powołuje się Urząd Komunikacji Elektronicznej.
- 13 kwietnia 2026 r. — uruchomienie Wykazu KSC.
- 13 kwietnia – 6 maja 2026 r. — wpisy z urzędu dokonywane przez Ministra Cyfryzacji, obejmujące dotychczasowych operatorów usług kluczowych, dostawców usług zaufania, przedsiębiorców telekomunikacyjnych i podmioty publiczne.
- 7 maja – 3 października 2026 r. — samorejestracja podmiotów, których nie objęto wpisem z urzędu.
- 12 czerwca 2026 r. — uruchomienie możliwości korzystania z Systemu S46 dla nowych podmiotów.
- 3 kwietnia 2027 r. — koniec okresu dostosowawczego, czyli termin na rozpoczęcie korzystania z Systemu S46 i wdrożenie obowiązków.
- 3 kwietnia 2028 r. — pierwszy audyt oraz początek stosowania przepisów o karach pieniężnych.
Dla podmiotu czytającego ten tekst we wrześniu 2026 r. najbliższy termin nie przypada w kwietniu 2027 r., tylko 3 października 2026 r. Wtedy kończy się okres samorejestracji, a bez wpisu do Wykazu KSC konto w Systemie S46 w ogóle nie powstanie.
Rozróżnienie między wpisem z urzędu a samorejestracją decyduje o tym, co podmiot ma zrobić dzisiaj. Podmioty objęte wpisem z urzędu znalazły się w Wykazie bez własnego wniosku i powinny zweryfikować poprawność danych, w tym danych osób upoważnionych. Pozostałe podmioty składają wniosek same, a szczegółowy przebieg tej procedury opisuje przewodnik po samorejestracji w Wykazie KSC krok po kroku.
Datę 3 kwietnia 2028 r. łatwo wziąć za ostateczny termin wejścia do Systemu S46. To interpretacja ryzykowna: od tej daty stosuje się przepisy o karach pieniężnych i przypada pierwszy audyt, ale korzystać z systemu trzeba już rok wcześniej. Brak kar pieniężnych przed 2028 r. nie znosi samego obowiązku.
Jak uzyskać dostęp do Systemu S46
Dostęp do Systemu S46 uzyskuje się przez wpis do Wykazu KSC, po którym konto jest aktywowane niezwłocznie, nie później niż w ciągu 7 dni roboczych. Termin ten wynika z regulaminu korzystania z Systemu S46, obowiązującego od 13 kwietnia 2026 r. Regulamin wiąże aktywację z dokonaniem prawidłowego wpisu lub aktualizacji danych w Wykazie.
- Ustal status podmiotu. Sprawdź, czy podmiot mieści się w definicji podmiotu kluczowego albo podmiotu ważnego i czy został objęty wpisem z urzędu w okresie od 13 kwietnia do 6 maja 2026 r.
- Doprowadź do wpisu w Wykazie KSC. Jeżeli podmiot nie został objęty wpisem z urzędu, złóż wniosek samodzielnie w aplikacji Wykazu KSC (wykaz-ksc.gov.pl) w okresie samorejestracji trwającym do 3 października 2026 r.
- Wskaż Osoby Użytkujące. Regulamin definiuje Osobę Użytkującą jako „osobę fizyczną upoważnioną przez Podmiot Użytkujący do technicznej obsługi Systemu S46 w jego imieniu”, czyli upoważnienie dotyczy konkretnych osób, a nie działu.
- Poczekaj na aktywację konta. Zgodnie z regulaminem korzystania z Systemu S46 aktywacja następuje niezwłocznie, nie później niż w ciągu 7 dni roboczych. Termin biegnie od prawidłowego wpisu, więc braki w danych podmiotu przesuwają jego początek.
- Zaloguj się i włącz uwierzytelnianie wieloskładnikowe. Uwierzytelnianie odbywa się środkami przewidzianymi w ustawie o informatyzacji, czyli przez Węzeł Krajowy i login.gov.pl, a regulamin nakłada obowiązek uwierzytelniania wieloskładnikowego (MFA) zgodnie z wytycznymi technicznymi ministra. Adresem wejścia jest strona Systemu S46 na gov.pl.
- Utrzymuj dane i zgłaszaj problemy. Regulamin nakłada obowiązek niezwłocznej aktualizacji informacji o upoważnionych osobach oraz zgłaszania błędów działania systemu i podejrzeń naruszenia bezpieczeństwa.
W projektach, które prowadzimy, punktem zatrzymania jest najczęściej krok trzeci, ponieważ wymaga decyzji organizacyjnej, a nie technicznej. Upoważnienie imienne oznacza w praktyce ryzyko, że odejście jednej osoby z pracy może odciąć podmiot od kanału zgłoszeń, jeżeli nikt nie zaktualizuje danych w Wykazie. Zestaw obowiązków, które pojawiają się bezpośrednio po rejestracji, opisuje osobny materiał o tym, co robić po wpisie do Wykazu KSC.
Co zgłasza się przez System S46
Przez System S46 zgłasza się incydenty poważne. Art. 11 ustawy o KSC wyznacza trzy terminy: wczesne ostrzeżenie niezwłocznie, nie później niż w ciągu 24 godzin; zgłoszenie incydentu poważnego niezwłocznie, nie później niż w ciągu 72 godzin; sprawozdanie końcowe nie później niż w ciągu miesiąca od dnia zgłoszenia. Adresatem zgłoszenia jest właściwy CSIRT sektorowy, a kanałem system teleinformatyczny, o którym mowa w art. 46 ustawy o KSC.
Te same progi wynikają z prawa unijnego. Art. 23 ust. 4 dyrektywy (UE) 2022/2555 określa terminy 24 godzin, 72 godzin i jednego miesiąca jako maksymalne dla państw członkowskich. Zgłoszenia incydentów nie wyczerpują listy: art. 46 ustawy o KSC wymienia wśród funkcji systemu także dokonywanie zgłoszenia naruszenia ochrony danych osobowych, co tłumaczy obecność Prezesa Urzędu Ochrony Danych Osobowych wśród użytkowników. Odbieranie komunikatów o zagrożeniach i wymiana informacji o podatnościach są funkcją ciągłą, a nie awaryjną.
Dlaczego samo konto w S46 to jeszcze nie gotowość
Posiadanie konta w Systemie S46 nie oznacza gotowości operacyjnej, co pokazują dane Najwyższej Izby Kontroli z raportu „System S46 – kosztowny, a jego realny wpływ na cyberbezpieczeństwo ograniczony” z 18 lutego 2026 r. Kontrola objęła okres do 22 sierpnia 2025 r. W II kwartale 2025 r. do systemu podłączonych było 296 instytucji, a 100 podmiotów, czyli 34 procent, w ogóle się nie logowało. W I kwartale 2025 r. nie logowało się 105 podmiotów, czyli 38 procent, a w grudniu 2024 r. nie zalogowało się 136 z 252 użytkowników, czyli 54 procent.
Najwyższa Izba Kontroli podsumowała ten stan zdaniem: „W praktyce system pełnił więc najczęściej rolę repozytorium informacji”. Kontrolerzy wskazali, że system zbudowano na wcześniejszych projektach badawczo-rozwojowych, bez rzetelnego rozpoznania potrzeb przyszłych użytkowników. Wydano na niego ponad 74 mln zł, a w perspektywie dziesięciu lat koszt może przekroczyć 500 mln zł.
Liczby z kontroli mają znaczenie dla podmiotów, które wchodzą do systemu dopiero teraz, ponieważ pokazują różnicę między dostępem a używaniem. Aktywne konto daje techniczną możliwość zgłoszenia, ale nie odpowiada na pytanie, kto zauważy incydent, kto zakwalifikuje go jako poważny i kto zdąży w 24 godziny.
W projektach, które prowadzimy, najczęściej brakuje nie konta, lecz procedury kwalifikacji incydentu i zastępstwa dla osoby upoważnionej. Test tej gotowości jest prosty: sprawdzenie, czy w dzień wolny ktoś jest w stanie zalogować się do Systemu S46, przejść uwierzytelnianie wieloskładnikowe i wysłać wczesne ostrzeżenie w ciągu 24 godzin.
Konto w Systemie S46 to tylko jeden z obowiązków podmiotu kluczowego lub ważnego; pozostałe, razem z terminami wniosku do wykazu, wdrożenia SZBI i pierwszego audytu, zestawia przewodnik kogo obejmuje ustawa o KSC i jakie terminy z niej wynikają.
Najczęstsze pytania o System S46
Czy Wykaz KSC i System S46 to ten sam system?
Wykaz KSC jest prowadzony w Systemie S46, ale stanowi osobną aplikację webową dostępną pod adresem wykaz-ksc.gov.pl. Rozdzielone są funkcje: Wykaz KSC służy rejestracji i identyfikacji podmiotu kluczowego lub podmiotu ważnego, a System S46 zgłaszaniu incydentów, wymianie informacji i komunikacji z organami krajowego systemu cyberbezpieczeństwa. Wpis w Wykazie jest warunkiem uruchomienia konta w Systemie S46.
Od kiedy trzeba korzystać z Systemu S46?
Termin na rozpoczęcie korzystania z Systemu S46 upływa 3 kwietnia 2027 r. i kończy okres dostosowawczy po wejściu w życie nowelizacji ustawy o KSC. Wcześniej wypada jednak inny termin: samorejestracja w Wykazie KSC, bez której konto w Systemie S46 nie powstanie, kończy się 3 października 2026 r. Pierwszy audyt oraz stosowanie przepisów o karach pieniężnych przypadają na 3 kwietnia 2028 r.
Ile czeka się na aktywację konta w Systemie S46?
Aktywacja konta następuje niezwłocznie, nie później niż w ciągu 7 dni roboczych od dokonania prawidłowego wpisu lub aktualizacji danych w Wykazie KSC. Termin ten wynika z regulaminu korzystania z Systemu S46 obowiązującego od 13 kwietnia 2026 r. Liczy się prawidłowość wpisu, więc braki lub błędy w danych podmiotu przesuwają moment, od którego bieg terminu się rozpoczyna.
Kto loguje się do Systemu S46 w imieniu podmiotu?
W imieniu podmiotu loguje się Osoba Użytkująca, czyli osoba fizyczna upoważniona do technicznej obsługi Systemu S46. Upoważnienie dotyczy konkretnych osób fizycznych, a nie działu. Logowanie prowadzi przez Węzeł Krajowy i login.gov.pl, z obowiązkowym uwierzytelnianiem wieloskładnikowym. Zmiany na liście osób upoważnionych podmiot ma obowiązek zgłaszać niezwłocznie.
W jakim terminie zgłasza się incydent poważny przez System S46?
Zgłoszenie incydentu poważnego ma trzy etapy i trzy terminy z art. 11 ustawy o KSC: wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie incydentu w ciągu 72 godzin i sprawozdanie końcowe w ciągu miesiąca od dnia zgłoszenia. Wczesne ostrzeżenie i zgłoszenie incydentu ustawa nakazuje przekazać niezwłocznie. Zgłoszenie trafia do właściwego CSIRT sektorowego przez system teleinformatyczny, o którym mowa w art. 46 ustawy o KSC.
Jak Pentestica może pomóc
Zespół Pentestica wspiera podmioty kluczowe i podmioty ważne w przygotowaniu do obowiązków wynikających z ustawy o KSC, od ustalenia statusu podmiotu po wewnętrzne procedury zgłaszania incydentów w terminach z art. 11 ustawy o KSC. Zakres prac obejmuje wdrożenie NIS2, audyt bezpieczeństwa IT, audyt KRI, testy penetracyjne, red teaming oraz usługę vCISO, a szczegóły opisuje strona usługi wdrożenia NIS2. W projektach, które prowadzimy, punktem wyjścia jest zwykle weryfikacja, czy dane podmiotu i osób upoważnionych w Wykazie KSC pozwalają realnie użyć konta w Systemie S46. Zakres wsparcia można wstępnie określić w konfiguratorze zakresu dla NIS2.
Materiał ma charakter informacyjny i nie stanowi porady prawnej. Terminy i obowiązki należy potwierdzić w treści ustawy o krajowym systemie cyberbezpieczeństwa oraz w komunikatach organu właściwego.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252), tekst urzędowy
- Regulamin Korzystania z Systemu Teleinformatycznego (System S46), Ministerstwo Cyfryzacji, obowiązuje od 13 kwietnia 2026 r.
- Komunikat Ministerstwa Cyfryzacji „Nowelizacja ustawy o KSC — najważniejsze terminy” z 10 kwietnia 2026 r.
- NASK, „Jedno miejsce, jeden system, szybsza reakcja. S46 Cyber Hub już działa”, 12 czerwca 2026 r.
- Najwyższa Izba Kontroli, „System S46 – kosztowny, a jego realny wpływ na cyberbezpieczeństwo ograniczony”, 18 lutego 2026 r.
- Urząd Komunikacji Elektronicznej, „Rejestracja podmiotów komunikacji elektronicznej w wykazie podmiotów kluczowych i ważnych”, 15 maja 2026 r.
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z dnia 14 grudnia 2022 r. (NIS2)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.