
vCISO wystarcza, dopóki organizacja potrzebuje kompetencji decyzyjnej, a nie stałej obecności; etat staje się konieczny, gdy decyzje trzeba podejmować codziennie, a organizacja ma własny zespół do kierowania. Ani dyrektywa NIS2, ani rozporządzenie DORA, ani stanowiska nadzorcze nie narzucają formy zatrudnienia. Decyzję rozstrzygają progi skali, reżim regulacyjny, dostępność kadr oraz bezstronność przeglądów.
Stan prawny na dzień 18 września 2026.
- Przepisy nie narzucają formy zatrudnienia — regulują podział zadań, bezstronność przeglądów i kompetencje nadzoru nad dostawcą.
- vCISO wystarcza przy rytmie cyklicznym — jeden stos technologiczny, planowane zmiany, wewnętrzny właściciel obowiązku raportowego.
- Etat wygrywa przy skali — kilka podmiotów regulowanych, własny zespół do kierowania, druga linia obrony obsadzana wewnętrznie.
- Rozdziel nadzór od przedmiotu nadzoru — nie u dostawcy wdrożeń i testów.
Czy przepisy wymagają CISO na etacie?
Nie, ani dyrektywa NIS2, ani rozporządzenie DORA nie wskazują formy zatrudnienia osoby odpowiedzialnej za bezpieczeństwo informacji. Rozporządzenie wykonawcze Komisji (UE) 2024/2690 potwierdza, że katalog środków zarządzania ryzykiem z art. 21 ust. 2 dyrektywy NIS2 obejmuje litery a)–j). Rozporządzenie delegowane Komisji (UE) 2024/1774 wymaga w art. 2 ust. 2 lit. g), aby polityki bezpieczeństwa ICT określały podział obowiązków w modelu trzech linii obrony albo w innym wewnętrznym modelu zarządzania ryzykiem. Przedmiotem wymagań jest więc rozdział zadań, a nie rodzaj umowy.
Cztery rzeczy zostają natomiast przy organizacji, niezależnie od formy obsadzenia roli: odpowiedzialność organu zarządzającego (art. 20 dyrektywy NIS2), obowiązki raportowe, bezstronność funkcji przeglądowej oraz własne kompetencje do nadzoru nad dostawcą. O obowiązkach raportowych ENISA w mapowaniu obowiązków NIS2 na profile ECSF wskazuje, że nie mogły zostać delegowane. Kompetencji nadzorczych i udokumentowanej organizacji osób odpowiedzialnych za cyberbezpieczeństwo oczekuje komunikat UKNF z 2020 roku od podmiotów nadzorowanych przetwarzających informacje w chmurze publicznej lub hybrydowej, a nie przepis adresowany do wszystkich. Zadania, które tworzą ten podział, zestawia materiał o roli CISO w 2026 roku.
Kiedy vCISO wystarcza?
vCISO wystarcza, gdy zadania roli mają rytm cykliczny, a wewnątrz organizacji jest osoba nadzorująca dostawcę i wnosząca decyzje na poziom organu zarządzającego. Praktyczne progi są trzy: jeden stos technologiczny lub jedna główna lokalizacja, zmiany w planowanych oknach oraz brak potrzeby stałej obecności. Wytyczne wdrożeniowe ENISA w sekcji 1.2.4 przewidują, że w podmiotach o ograniczonych zasobach odpowiedzialności za bezpieczeństwo informacji mogą być rozdzielone między już istniejące role, pod warunkiem odpowiedniego doświadczenia i szkoleń.
W tym modelu ciężar przenosi się na dokumenty. Trzeba wskazać imiennie właściciela obowiązku raportowego i jego zastępcę oraz zapisać granicę, za którą dostawca nie podejmuje decyzji, w spisanym zakresie obowiązków i granic odpowiedzialności.
Kiedy potrzebny jest etat?
Etat jest potrzebny, gdy decyzje muszą powstawać codziennie i w kilku miejscach organizacji jednocześnie. Sygnały są powtarzalne: kilka podmiotów regulowanych w grupie, własny zespół bezpieczeństwa wymagający kierowania liniowego, wysoka częstotliwość zmian i incydentów oraz druga linia obrony obsadzana wewnętrznie.
Dostępność kadr potrafi jednak zablokować tę decyzję. ENISA w badaniu 2025 NIS Investments, obejmującym 1 080 respondentów z 27 państw UE, podaje, że 76% organizacji ma trudności z pozyskaniem specjalistów cyberbezpieczeństwa, a 71% z ich utrzymaniem. Ten sam raport wskazuje, że etaty cyberbezpieczeństwa stanowią 10,6% wszystkich etatów IT.
Koszt alternatywny rozbija się na cztery składniki: czas roli, koszt rekrutacji i rotacji, koszt niezależnego przeglądu oraz koszt zastępowalności. Policz je w obu modelach na tym samym zakresie i tym samym horyzoncie, bo koszt niezależnego przeglądu przy vCISO nie znika, a zmienia tylko adresata. Kwot w tym artykule nie ma świadomie: bez ustalonego zakresu każda liczba wprowadzałaby w błąd. Warianty rozliczeń opisuje sekcja „Cennik” na stronie usługi vCISO, a własny zakres składa się w konfiguratorze zakresu usług bezpieczeństwa.
| Sygnał w organizacji | Model, który zwykle wystarcza | Co trzeba dodatkowo zapewnić |
|---|---|---|
| Jeden stos ICT, zmiany w planowanych oknach | vCISO | Imiennie wskazany wewnętrzny właściciel obowiązku raportowego |
| Ograniczone zasoby, zadania rozdzielone między istniejące role | vCISO | Udokumentowane doświadczenie i szkolenia osób z przypisanymi zadaniami |
| Reżim DORA i uproszczone ramy zarządzania ryzykiem ICT | vCISO | Podział obowiązków w modelu trzech linii obrony |
| Kilka podmiotów regulowanych w grupie | CISO na etacie | Wspólny rejestr ryzyka i koordynacja raportowania |
| Własny zespół bezpieczeństwa wymagający kierowania liniowego | CISO na etacie | Plan zastępowalności i ścieżka rozwoju zespołu |
| Uzasadniona potrzeba etatu, brak kandydatów | Model przejściowy z vCISO | Harmonogram przekazania roli i zakres wiedzy do przejęcia |
| Dostawca roli wykonuje też testy i wdrożenia | vCISO z przeglądem u innego podmiotu | Zapis o ujawnianiu konfliktu interesów i o prawie do przeglądu poza dostawcą |
Druga kolumna to rekomendacja, nie wymóg przepisu; trzecia wskazuje obowiązki wynikające ze wskazanych dokumentów.
Gdzie powstaje konflikt interesów przy vCISO?
Konflikt interesów powstaje wtedy, gdy ten sam dostawca sprzedaje rolę nadzorującą i przedmiot jej nadzoru: testy penetracyjne, audyty oraz wdrożenia. Pentestica świadczy oba rodzaje usług, więc pytanie dotyczy również nas i ten sam rozdział ról wypada wymagać także od nas. Wytyczne ENISA w sekcji 2.3.2 przewidują, że jeżeli rozmiar podmiotu nie pozwala rozdzielić linii podległości, konieczne są środki alternatywne gwarantujące bezstronność przeglądów, a jednym z nich jest zewnętrzny dostawca usługi przeglądu. Analogiczny cel realizuje model trzech linii obrony z rozporządzenia 2024/1774.
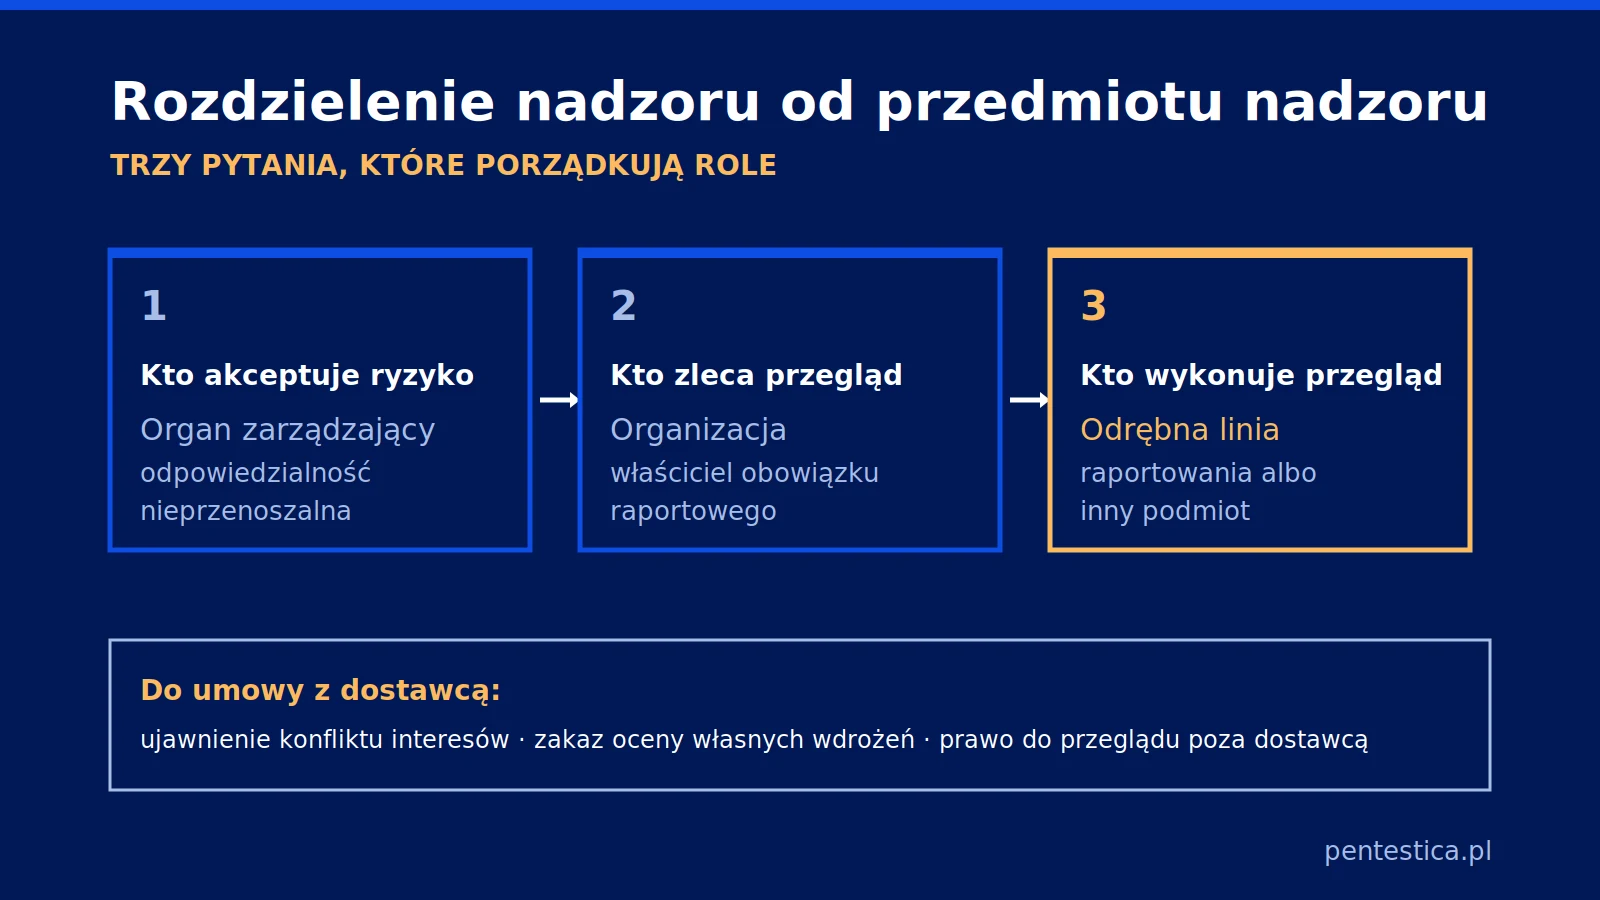
Rozdzielenie sprowadza się do czterech pytań: kto akceptuje ryzyko, kto zleca przegląd, kto go wykonuje i co z tego trafia do umowy. Ryzyko akceptuje organ zarządzający, przegląd zleca organizacja, a wykonuje go zespół z odrębną linią raportowania albo inny podmiot. W umowie zapisuje się ujawnianie konfliktu interesów, zakaz oceniania przez dostawcę rezultatów własnych wdrożeń oraz prawo organizacji do zlecenia przeglądu poza nim.
W projektach, które prowadzimy, najczęściej rozdzielenie działa wtedy, gdy zakres testów zatwierdza osoba po stronie organizacji, a raport trafia do organu zarządzającego równolegle, nie tylko przez vCISO.
Najczęstsze pytania o wybór między vCISO a CISO na etacie
Czy vCISO może zgłaszać incydenty za organizację?
Zgłoszenie składa podmiot, nie dostawca. ENISA w mapowaniu obowiązków NIS2 na profile ECSF stwierdza, że obowiązki raportowe nie mogły zostać delegowane i odpowiedzialność za zgłaszanie incydentów pozostała przy roli CISO. vCISO może prowadzić proces i przygotować treść zgłoszenia. W procedurze trzeba jednak wskazać imiennie osobę wewnątrz organizacji oraz jej zastępcę.
Jak udokumentować rozdzielenie zadań bezpieczeństwa między istniejące role?
Wytyczne wdrożeniowe ENISA do rozporządzenia wykonawczego (UE) 2024/2690 w sekcji 1.2.4 przewidują przy takim rozdzieleniu warunek odpowiedniego doświadczenia i szkoleń. Dowodem są dokumenty: przypisanie zadań w opisie stanowiska, zapisy ze szkoleń, wskazanie osoby zastępującej oraz granica, za którą decyzję podejmuje organ zarządzający. Bez nich rozdzielenie istnieje wyłącznie w rozmowie i trudno je obronić w audycie.
Jak rozpoznać, że model vCISO przestał wystarczać?
Model vCISO opiera się na rytmie cyklicznym, czyli planowych przeglądach zamiast codziennej obecności. Pierwszym sygnałem wyczerpania tego modelu jest przesuwanie decyzji na najbliższe spotkanie z dostawcą. Jeżeli między przeglądami narastają sprawy wymagające rozstrzygnięcia w dniu zgłoszenia, rośnie liczba podmiotów w zakresie albo pojawia się własny zespół wymagający kierowania liniowego, rytm cykliczny przestaje domykać rolę. Wtedy rozpisuje się harmonogram przejścia na etat.
Co zrobić, gdy etat jest uzasadniony, ale nie ma kandydatów?
Rynek pracy bywa wąski: ENISA w badaniu 2025 NIS Investments podaje, że trudności z pozyskaniem specjalistów cyberbezpieczeństwa zgłasza 76% organizacji w Unii Europejskiej. Rozwiązaniem jest wtedy model przejściowy, w którym obowiązki raportowe ma właściciel wewnętrzny, a dostawca odpowiada za rytm decyzyjny. Do umowy wchodzi harmonogram przekazania roli i lista wiedzy do przejęcia.
Jak Pentestica może pomóc
W modelu vCISO przejmujemy rytm decyzyjny: plan, rejestr ryzyka i raportowanie do organu zarządzającego. Rozdzielenie roli nadzorującej od zespołów wykonujących przeglądy ustalamy na etapie umowy, razem z zakresem. Warunki i zakres opisuje strona usługi vCISO.
Źródła
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z dnia 14 grudnia 2022 r. (NIS2) — akt pierwotny dla art. 20 o odpowiedzialności organów zarządzających i art. 21 o środkach zarządzania ryzykiem.
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2022/2554 z dnia 14 grudnia 2022 r. w sprawie operacyjnej odporności cyfrowej sektora finansowego (DORA) — akt pierwotny dla ram zarządzania ryzykiem ICT i dla uproszczonych ram dla wskazanych kategorii podmiotów.
- Rozporządzenie delegowane Komisji (UE) 2024/1774 z dnia 13 marca 2024 r. — uzupełnia rozporządzenie DORA; art. 2 ust. 2 lit. g) wymaga określenia podziału obowiązków w modelu trzech linii obrony lub innym wewnętrznym modelu zarządzania ryzykiem, a tytuł wyodrębnia uproszczone ramy dla mniejszych podmiotów.
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690 z dnia 17 października 2024 r. — akt wykonawczy do dyrektywy NIS2; potwierdza, że katalog środków zarządzania ryzykiem z art. 21 ust. 2 obejmuje litery a)–j).
- ENISA, Technical Implementation Guidance on Commission Implementing Regulation (EU) 2024/2690, wersja 1.0, czerwiec 2025 — sekcja 1.2.4 dopuszcza rozdzielenie odpowiedzialności między istniejące role, sekcja 2.3.2 wskazuje środki alternatywne gwarantujące bezstronność przeglądów.
- ENISA, Cybersecurity Roles and Skills for NIS2 Essential and Important Entities: Mapping NIS2 Obligations to ECSF, czerwiec 2025 — opisuje 12 profili ról ECSF, wiąże rolę CISO z art. 20 i art. 21 dyrektywy NIS2 oraz wskazuje, że obowiązki raportowe nie mogły zostać delegowane.
- ENISA, 2025 NIS Investments — badanie na 1 080 respondentach z 27 państw UE; dane o trudnościach w pozyskaniu i utrzymaniu specjalistów oraz o udziale etatów cyberbezpieczeństwa w etatach IT.
- Komunikat UKNF z 23 stycznia 2020 r. dotyczący przetwarzania przez podmioty nadzorowane informacji w chmurze obliczeniowej publicznej lub hybrydowej — potwierdza, że odpowiedzialność za bezpieczeństwo przetwarzanych informacji nie przechodzi na dostawcę, i wymaga udokumentowanych kompetencji osób nadzorujących usługę.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.