
Cybersecurity Blog
Cyberbezpieczeństwo – Wiadomości i Ciekawostki
Witaj w miejscu, gdzie dzielimy się naszą wiedzą i doświadczeniem o cyberbezpieczeństwie. Znajdziesz tu najnowsze wiadomości związane z cybersecurity, analizy zagrożeń oraz porady ekspertów z Pentestica.
Wymagania NIS2 – lista środków zarządzania ryzykiem
Wymagania NIS2 w Polsce: 14 środków z art. 8 ust. 1 pkt 2 ustawy o KSC, porównanie z art. 21 dyrektywy i pozostałe obowiązki.
Lokalne Centra Cyberbezpieczeństwa (LCC) – czym są i kto może je utworzyć
Czym są Lokalne Centra Cyberbezpieczeństwa, kto może je utworzyć w naborze FERC 4.1, jakie usługi mają świadczyć i czym różnią się od programu Cyberbezpieczny Samorząd.
Narodowe Standardy Cyberbezpieczeństwa (NSC) – co to jest
Narodowe Standardy Cyberbezpieczeństwa (NSC) to rekomendacje opracowane na podstawie publikacji NIST. Kogo dotyczą, jaki mają status prawny, przykładowe dokumenty i jak korzystać z nich przy audycie KRI.
Exploit – co to jest i jak działa
Exploit to program, fragment kodu lub spreparowane dane wykorzystujące lukę w zabezpieczeniach. Główne cechy, rodzaje, ochrona i ocena w CVSS 4.0.
CSIRT – co to jest i jakie zespoły działają w Polsce
CSIRT to zespół reagowania na incydenty. Zadania CSIRT, krajowe zespoły GOV, NASK i MON, CSIRT sektorowe oraz do którego CSIRT zgłosić incydent po nowelizacji KSC.
Infrastruktura krytyczna – co to jest i jakie sektory obejmuje
Infrastruktura krytyczna według ustawy o zarządzaniu kryzysowym po zmianach z 2026 r.: definicja, 14 sektorów, wykaz prowadzony przez RCB i terminy obowiązków operatora.
Spoofing – co to jest, rodzaje i jak się chronić
Spoofing to podszywanie się pod zaufane osoby, numery telefonów, adresy e-mail lub urządzenia. Rodzaje spoofingu, sposoby ochrony i jak sprawdzić, czy ktoś może podszyć się pod domenę firmy.
Cyberbezpieczny Rząd – na czym polega program grantowy z KPO
Cyberbezpieczny Rząd to program grantowy CPPC i NASK-PIB z KPO dla administracji rządowej. Kto mógł dostać grant, na co szły środki, do kiedy trwa realizacja i jakie obowiązki KSC i KRI zostają po projekcie.
Hardening – co to jest i na czym polega utwardzanie systemu
Hardening (utwardzanie systemu) to ograniczanie powierzchni ataku: usuwanie zbędnych usług i kont, zmiana ustawień domyślnych, standardy CIS i NIST, narzędzia audytowe oraz sposób sprawdzenia, czy utwardzenie działa.
Incydent cyberbezpieczeństwa – co to jest, gdzie go zgłosić i co zrobić najpierw
Incydent cyberbezpieczeństwa według ustawy o KSC: definicja, właściwy zespół CSIRT (CERT Polska, CSIRT GOV, CSIRT MON), pierwsze kroki po wykryciu i terminy zgłoszenia 24 h, 72 h i miesiąc.
Segmentacja sieci – co to jest, rodzaje i przykładowy podział
Segmentacja sieci to podział płaskiej infrastruktury IT na odizolowane segmenty. Korzyści, rodzaje (fizyczna i logiczna, VLAN), przykładowy podział na pięć stref i sposób sprawdzenia izolacji w teście penetracyjnym.
Cyberbezpieczny Samorząd – na czym polegał program i co po jego zakończeniu
Cyberbezpieczny Samorząd to program grantowy CPPC i NASK-PIB z FERC dla wszystkich JST. Kto mógł dostać grant, na co szły środki, co wykazała kontrola NIK i jakie obowiązki KRI i KSC zostają po projekcie.
Cyberbezpieczne Wodociągi – na czym polega program i co po grancie
Cyberbezpieczne Wodociągi to konkurs grantowy z KPO dla przedsiębiorstw wodociągowych objętych KSC. Co obejmował, do kiedy można ponosić wydatki i jakie obowiązki zostają po grancie.
Shadow IT – co to jest, zagrożenia i jak sobie z nim radzić
Shadow IT to aplikacje, usługi chmurowe i narzędzia AI używane przez pracowników bez wiedzy i zgody działu IT: skąd się bierze, jakie niesie zagrożenia i jak go wykryć podczas audytu.
Dyrektywa CER – co to jest i co oznacza dla podmiotów krytycznych
Dyrektywa CER (UE) 2022/2557: 11 sektorów, obowiązki podmiotów krytycznych (ocena ryzyka, zgłoszenie incydentu w 24 h), wdrożenie w Polsce od 4.07.2026 i związek z ustawą o KSC.
Dostawca wysokiego ryzyka – co to jest i co oznacza dla podmiotów KSC
W Polsce nie ma listy dostawców wysokiego ryzyka. Jak wygląda procedura z art. 67b ustawy o KSC, jakie są terminy wycofania produktów (7 i 4 lata) i jak przygotować organizację przed pierwszą decyzją.
Cyberbezpieczeństwo w szkole – obowiązki dyrektora według ustawy o KSC
Szkoła publiczna prowadzona przez samorząd jest podmiotem ważnym w ustawie o KSC. Terminy, odpowiedzialność dyrektora, zagrożenia i dobre praktyki.
Cyber Resilience Act (CRA) – co to jest i jakie obowiązki ma producent
Cyber Resilience Act (rozporządzenie (UE) 2024/2847) nakłada wymagania cyberbezpieczeństwa na produkty z elementami cyfrowymi. Wymagania, terminy, zakres i wyłączenia.
Ryzyko ICT – co to jest i jak nim zarządzać według DORA
Ryzyko ICT to możliwość, że zdarzenie w systemach IT naruszy dane lub usługi. Źródła ryzyka, wymogi DORA i NIS2 oraz pięć obszarów zarządzania nim.
Zero Trust – co to jest i na czym polega model zerowego zaufania
Zero Trust zakłada, że żaden użytkownik ani urządzenie nie jest zaufane tylko dlatego, że jest w sieci firmy. Wyjaśniamy zasady modelu według NIST SP 800-207 i Microsoft Learn, jego elementy techniczne i to, jak test penetracyjny sprawdza, czy model działa.
CVE – co to jest i jak czytać numer podatności
CVE to międzynarodowy system identyfikatorów publicznie znanych podatności. Wyjaśniamy budowę numeru CVE-RRRR-NNNN, rolę CNA i CERT Polska oraz czym CVE różni się od CVSS i CWE.
CVSS – co to jest i jak czytać wynik podatności
CVSS to otwarty standard oceny dotkliwości podatności w skali od 0,0 do 10,0. Wyjaśniamy poziomy, grupy metryk v4.0 i jak czytać wynik w raporcie z testu penetracyjnego.

Bezpieczeństwo łańcucha dostaw w NIS2 i ustawie o KSC – jak sprawdzić dostawcę IT i co wpisać do umowy
Jak spełnić wymóg bezpieczeństwa łańcucha dostaw z art. 8 ustawy o KSC i NIS2: rejestr dostawców IT, ocena krytyczności, dowody dobrane do ryzyka, osiem elementów umowy z rozporządzenia 2024/2690 i skutki decyzji o dostawcy wysokiego ryzyka.
Szacowanie ryzyka w bezpieczeństwie informacji – 7 kroków metody, którą obronisz przed audytorem
Szacowanie ryzyka w bezpieczeństwie informacji krok po kroku: kto musi je prowadzić według ustawy o KSC i KRI, siedem kroków metody, przykładowy wiersz rejestru ryzyk i dowody, o które pyta audytor.
Raportowanie incydentów poważnych według ustawy o KSC — który CSIRT przyjmuje zgłoszenie i w jakich terminach
Do którego CSIRT zgłosić incydent poważny według ustawy o KSC: CSIRT NASK, GOV, MON czy sektorowy. Terminy 24 godzin, 72 godzin i miesiąca, system S46 i treść zgłoszeń.
Ustawa o KSC po nowelizacji 2026 – kogo obejmuje, jakie obowiązki i terminy, jakie kary
Ustawa o KSC po nowelizacji 2026: kto jest podmiotem kluczowym lub ważnym, termin wniosku do wykazu, wdrożenie SZBI, zgłaszanie incydentów, audyt i kary – z podstawą prawną przy każdej dacie.
Zakres testu penetracyjnego — siedem decyzji, które trzeba podjąć przed startem
Zakres testu penetracyjnego to pisemne ustalenie, co jest testowane, po co i na jakich zasadach. Siedem decyzji, które można podjąć samodzielnie przed rozmową z dostawcą: od celu testu po zgody dostawców chmury i raport.
SSRF — na czym polega Server-Side Request Forgery i dlaczego jest groźny w chmurze
SSRF (Server-Side Request Forgery) zmusza serwer aplikacji do wysłania żądania pod adres, którego nie powinien odwiedzać. Jak działa, dlaczego w chmurze grozi ujawnieniem poświadczeń z usługi metadanych i jak się bronić według OWASP.
Audyt wewnętrzny, etap 1 i etap 2 — który audyt ISO 27001 zamówić i u kogo
Audyt wewnętrzny ISO 27001 prowadzi organizacja lub niezależny audytor, a etap 1 i etap 2 jednostka certyfikująca. Tabela różnic, kryteria wyboru wykonawcy według ISO/IEC 17021-1 i kolejność zamówień.
Aplikacja oparta na LLM: co sprawdza test penetracyjny i jakie klasy podatności wykrywa
Test penetracyjny aplikacji z modelem językowym sprawdza prompt, narzędzia, źródła RAG i obsługę wyjścia według OWASP LLM Top 10 2026. Tabela dziesięciu klas podatności i lista przygotowań przed testem.
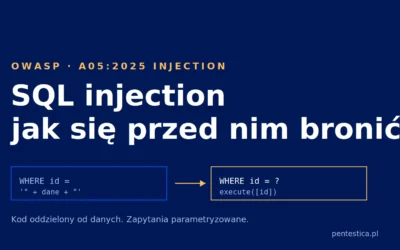
SQL Injection — jak działa, jak wygląda w kodzie i jak się przed nim bronić
SQL injection wstrzykuje kod SQL przez dane użytkownika. Jak rozpoznać podatny wzorzec w kodzie, jakie są rodzaje ataku i jak bronić się zapytaniami parametryzowanymi według OWASP.
Pięć zasad cyberbezpieczeństwa: co oznaczają, skąd się wzięły i jak sprawdzić, czy działają
Pięć zasad cyberbezpieczeństwa to potoczna nazwa pięciu funkcji NIST Cybersecurity Framework: identyfikuj, chroń, wykrywaj, reaguj i odtwarzaj. Wersja 2.0 ram z 2024 roku dodała szóstą funkcję — zarządzaj — która obejmuje nadzór kierownictwa. Poniżej wyjaśniamy, co...
Audyt KRI według NIK: co kontrolerzy uznają za brak audytu albo audyt nierzetelny
NIK w trzech kontrolach z lat 2019–2026 zarzuca urzędom brak audytu KRI w danym roku albo audyt, w którym IOD ocenia własne obszary. Wpis pokazuje, co dokładnie kwestionują kontrolerzy i jak ustawić audyt roczny, żeby przeszedł kontrolę.
Czytasz, bo coś Cię niepokoi?
Zamiast zgadywać — skonfiguruj zakres testu albo audytu i zobacz orientacyjne widełki od ręki.