
Audyt wewnętrzny prowadzi organizacja, własnymi siłami lub przez niezależnego audytora, a etap 1 i etap 2 audytu certyfikującego zamawia się w jednostce certyfikującej, najlepiej akredytowanej. Audytu wewnętrznego wymaga ISO/IEC 27001:2022 w punkcie 9.2, a przebieg certyfikacji opisuje ISO/IEC 17021-1. Pokazujemy, czym się różnią, w jakiej kolejności je zamówić i kto nie może prowadzić którego z nich.
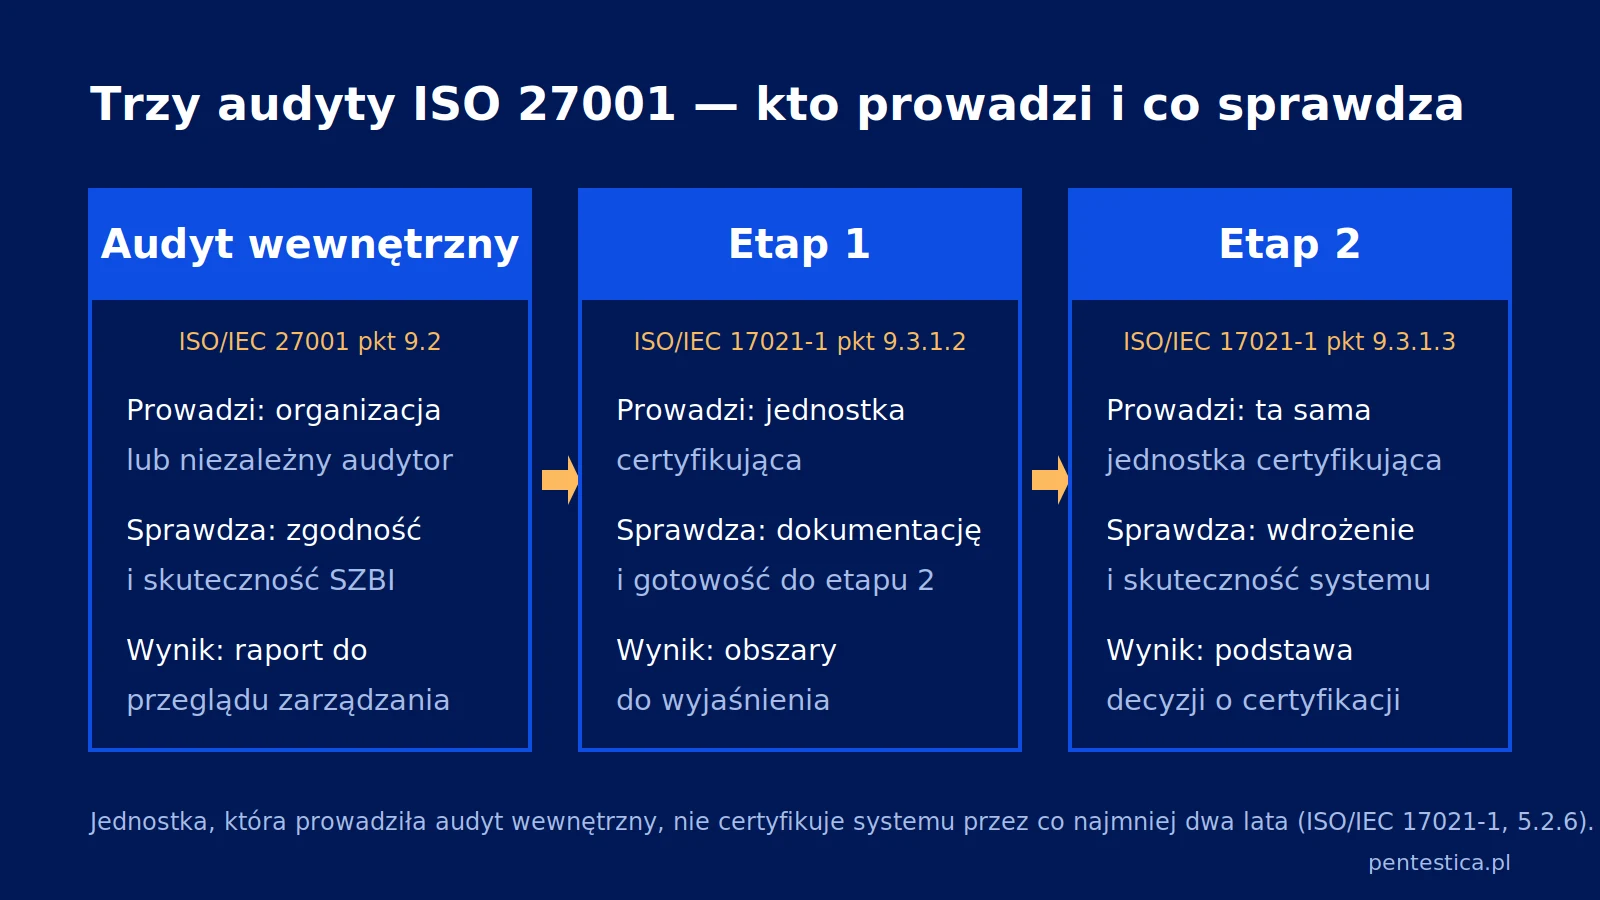
- Audyt wewnętrzny – wymóg punktu 9.2 ISO/IEC 27001; prowadzi go własny audytor albo niezależna firma, ale nie jednostka, która ma ten system certyfikować.
- Etap 1 – przegląd dokumentacji i ocena gotowości do etapu 2, prowadzony przez jednostkę certyfikującą.
- Etap 2 – ocena wdrożenia i skuteczności systemu, na której jednostka opiera decyzję o certyfikacji.
- Kolejność – najpierw audyt wewnętrzny i przegląd zarządzania, potem etap 1, a po wyjaśnieniu wątpliwości etap 2.
- Po certyfikacji – audyty nadzoru w pierwszym i drugim roku, recertyfikacja w trzecim.
Czym różni się audyt wewnętrzny od audytu certyfikującego ISO 27001?
Audyt wewnętrzny to narzędzie organizacji do sprawdzania własnego systemu, a audyt certyfikujący to ocena zewnętrzna, na której jednostka certyfikująca opiera decyzję o certyfikacie. Pierwszy wynika z ISO/IEC 27001:2022, drugi z ISO/IEC 17021-1:2015, czyli normy dla jednostek certyfikujących. Jednostki certyfikujące SZBI stosują dodatkowo ISO/IEC 27006-1:2024, która uzupełnia 17021-1 o wymagania właściwe dla ISO 27001.
Audytowi wewnętrznemu poświęcony jest punkt 9.2 ISO/IEC 27001, podzielony na 9.2.1 (postanowienia ogólne) i 9.2.2 (program audytów wewnętrznych). Wyniki trafiają do przeglądu zarządzania z punktu 9.3, a niezgodności obsługuje się według punktu 10.2. Audyt wewnętrzny jest więc częścią samego systemu, a nie jednorazowym przygotowaniem do certyfikacji.
Audyt certyfikujący jest audytem strony trzeciej. ISO 19011:2026, wytyczne do audytowania systemów zarządzania, obejmuje audyty pierwszej, drugiej i trzeciej strony. Dla systemu zarządzania bezpieczeństwem informacji te wytyczne rozwija ISO/IEC 27007:2020, przeznaczona do audytów wewnętrznych i zewnętrznych. Zakres audytu obejmuje wszystkie elementy, z których składa się SZBI, a samą normę i czynniki kosztu wdrożenia omawia wpis o wymaganiach ISO 27001 i kosztach wdrożenia.
Co sprawdza etap 1, a co etap 2 audytu certyfikującego?
Etap 1 sprawdza, czy system jest gotowy do oceny, a etap 2 sprawdza, czy działa skutecznie. Według punktu 9.3.1.1 ISO/IEC 17021-1 pierwszy audyt certyfikujący zawsze przebiega w dwóch etapach.
W etapie 1 (9.3.1.2) jednostka przegląda udokumentowane informacje, ocenia gotowość organizacji do etapu 2, także w rozmowach z personelem, i sprawdza, czy audyty wewnętrzne oraz przeglądy zarządzania są planowane i przeprowadzane. Uzgadnia też z klientem szczegóły etapu 2. Według wyjaśnień EA każdy etap ma spotkanie otwierające, a po etapie 1 formalne zamknięcie nie jest wymagane, choć gotowość trzeba omówić z klientem (EA FAQ 32.6).
Odstęp między etapami zależy od tego, ile czasu klient potrzebuje na rozwiązanie obszarów budzących wątpliwości (9.3.1.2.4). Etap 2 (9.3.1.3) ocenia wdrożenie systemu, w tym jego skuteczność. Przyczyny niezgodności analizuje klient i opisuje korekty oraz działania korygujące (9.4.9), a jednostka weryfikuje ich skuteczność (9.4.10).
| Kryterium | Audyt wewnętrzny | Etap 1 | Etap 2 |
|---|---|---|---|
| Kto prowadzi | Własny audytor organizacji lub niezależny audytor zewnętrzny | Jednostka certyfikująca, najlepiej akredytowana | Ta sama jednostka certyfikująca |
| Podstawa w normie | ISO/IEC 27001:2022, punkt 9.2 | ISO/IEC 17021-1:2015, punkt 9.3.1.2 | ISO/IEC 17021-1:2015, punkt 9.3.1.3 |
| Co jest przedmiotem | Zgodność SZBI z wymaganiami organizacji i normy oraz skuteczność jego działania | Udokumentowane informacje, audyty wewnętrzne i przeglądy zarządzania, gotowość do etapu 2 | Wdrożenie systemu, w tym jego skuteczność |
| Gdzie/jak | Według programu audytów organizacji | Przegląd dokumentacji i rozmowy z personelem; część czynności może odbyć się na miejscu | Ocena dowodów wdrożenia: rozmowy, zapisy, próbki |
| Wynik | Raport do przeglądu zarządzania (9.3) i działania korygujące (10.2) | Ocena gotowości i lista obszarów budzących wątpliwości | Ustalenia i niezgodności, podstawa decyzji o certyfikacji |
| Kto zamawia | Organizacja, wewnętrznie lub u niezależnego wykonawcy | Organizacja, w wybranej jednostce certyfikującej | Organizacja, w ramach tego samego audytu certyfikującego |
Całą drogę od decyzji o wdrożeniu do certyfikatu opisuje przewodnik po certyfikacji ISO 27001 krok po kroku.
Kto może przeprowadzić audyt wewnętrzny, a kto nie może?
Audyt wewnętrzny może przeprowadzić własny pracownik albo zewnętrzny audytor, jeśli nie ocenia własnej pracy i nie jest jednostką, która ma ten system certyfikować. Pierwsze ograniczenie wynika z istoty audytu, bo audytor nie powinien oceniać własnej pracy. Drugie wynika z punktu 5.2 ISO/IEC 17021-1.
Konsultant, który napisał polityki i procedury, a potem je audytuje, ocenia własne decyzje. Taki audyt formalnie istnieje, ale traci wartość jako niezależna ocena. W audytach, które prowadzimy przed certyfikacją, ten układ pojawia się często, zwykle razem z raportem bez próbek dowodów.
Po stronie jednostki certyfikującej ograniczenia są zapisane wprost. Jednostka nie może oferować ani świadczyć konsultacji w zakresie systemów zarządzania (5.2.5), a EA FAQ 41.1 zalicza do nich przygotowywanie podręczników i procedur oraz doradzanie przy wdrożeniu. Audyty wewnętrzne prowadzone przez jednostkę dla jej certyfikowanych klientów punkt 5.2.6 uznaje za istotne zagrożenie bezstronności.
Uznanym zabezpieczeniem jest zasada, że jednostka nie certyfikuje systemu, w którym prowadziła audyty wewnętrzne, przez co najmniej dwa lata od ich zakończenia. Ten sam okres dotyczy sytuacji, w której konsultacji udzielał podmiot powiązany z jednostką (5.2.7). Jednostka nie może też zlecać audytów organizacji konsultingowej (5.2.8).
| Wykonawca | Audyt wewnętrzny | Etap 1 i etap 2 |
|---|---|---|
| Pracownik spoza audytowanego obszaru | Tak | Nie |
| Pracownik lub konsultant, który wdrażał audytowany obszar | Niezalecane, bo ocenia własną pracę | Nie |
| Niezależna firma, która nie wdrażała systemu | Tak | Nie |
| Akredytowana jednostka certyfikująca | Nie, jeśli ma certyfikować ten system (5.2.6) | Tak, jeśli w ciągu ostatnich dwóch lat nie doradzała i nie prowadziła audytów wewnętrznych tego systemu |
Który audyt zamówić najpierw i u kogo?
Najpierw zamawia się audyt wewnętrzny albo audyt luk, czyli ocenę systemu względem wymagań normy, a etap 1 dopiero wtedy, gdy system ma zapisy z działania. Kolejne kroki porządkują decyzję.
- Czy system działa w praktyce? Jeśli polityki istnieją, ale brakuje zapisów z ich stosowania, pierwszym krokiem jest audyt luk albo audyt wewnętrzny. Etap 1 i tak oceni gotowość, a negatywna ocena przesuwa etap 2.
- Czy audyty wewnętrzne i przeglądy zarządzania są planowane i przeprowadzane? Etap 1 sprawdza to wprost. W organizacjach, które audytujemy przed certyfikacją, często brakuje protokołu z przeglądu zarządzania, choć program audytów już istnieje.
- Kto przeprowadzi audyt wewnętrzny? Osoba spoza audytowanego obszaru albo firma, która nie wdrażała systemu i nie będzie go certyfikować.
- Która jednostka poprowadzi etap 1 i etap 2? Akredytację warto sprawdzić na liście PCA i w IAF CertSearch. Jednostka, która doradzała przy wdrożeniu, odpada.
- Jakie dowody przygotować na etap 1? Program audytów, raport z audytu wewnętrznego z próbkami dowodów, protokół przeglądu zarządzania, deklarację stosowania (SoA) i plan postępowania z ryzykiem. Dowody techniczne, na przykład raport z testu penetracyjnego, przydają się w etapie 2.
- Od czego zależy koszt? Czas audytu jednostka ustala według załącznika C ISO/IEC 27006-1:2024, zależnie od wielkości i złożoności organizacji objętej zakresem. Wycena opiera się przede wszystkim na tym wyliczeniu, dlatego nie podajemy kwot, a wstępny zakres pomaga ustalić konfigurator zakresu audytu.
Przykład: firma programistyczna, której SZBI przygotował zewnętrzny konsultant, powinna zlecić audyt wewnętrzny komuś innemu niż ten konsultant. Po przeglądzie zarządzania zamawia etap 1 w akredytowanej jednostce, która nie doradzała przy wdrożeniu, a etap 2 planuje dopiero po zamknięciu uwag z etapu 1.
Co dzieje się po etapie 2: nadzór i recertyfikacja
Po decyzji o certyfikacji zaczyna się cykl audytów nadzoru i recertyfikacji. Według punktu 9.1.3.2 ISO/IEC 17021-1 program obejmuje audyty nadzoru w pierwszym i drugim roku oraz audyt recertyfikacyjny w trzecim roku, przed wygaśnięciem certyfikatu. Pierwszy audyt nadzoru odbywa się nie później niż 12 miesięcy od decyzji (9.6.2). Audyty wewnętrzne organizacja prowadzi przez cały ten czas, bo wymaga ich ISO/IEC 27001.
Najczęstsze pytania o audyt ISO 27001
Czy audyt wewnętrzny musi być zakończony przed etapem 1?
ISO/IEC 17021-1 nie mówi o zakończeniu. Punkt 9.3.1.2 wymaga, aby jednostka oceniła w etapie 1, czy audyty wewnętrzne i przeglądy zarządzania są planowane i przeprowadzane. W praktyce przed etapem 1 warto mieć program audytów, raport z przeprowadzonego audytu i zapis przeglądu zarządzania, bo bez nich trudno wykazać, że system działa.
Czy jednostka certyfikująca może przeprowadzić nasz audyt wewnętrzny?
Może, ale wtedy przez co najmniej dwa lata od zakończenia tych audytów nie powinna certyfikować tego systemu. Punkt 5.2.6 ISO/IEC 17021-1 uznaje audyty wewnętrzne prowadzone przez jednostkę dla jej certyfikowanych klientów za istotne zagrożenie bezstronności. Audyt wewnętrzny lepiej więc zlecić podmiotowi niezależnemu od jednostki.
Czy wynik etapu 1 może opóźnić certyfikację?
Tak. Jeśli etap 1 wykaże obszary budzące wątpliwości, odstęp do etapu 2 uwzględnia czas potrzebny na ich rozwiązanie, zgodnie z punktem 9.3.1.2.4 ISO/IEC 17021-1. Norma nie określa minimalnego ani maksymalnego odstępu między etapami. Jednostka może też uznać, że trzeba powtórzyć etap 1 w całości lub w części.
Jak sprawdzić, czy jednostka certyfikująca jest akredytowana?
Jednostki akredytowane przez PCA według PN-EN ISO/IEC 17021-1 są wymienione na liście jednostek certyfikujących systemy na stronie PCA. Ważność certyfikatu i akredytację jednostki sprawdza też baza IAF CertSearch, która obejmuje wyłącznie certyfikaty akredytowane. Jeśli certyfikatu nie ma w bazie, warto zapytać o niego jednostkę. Przed podpisaniem umowy warto porównać zakres akredytacji z normą, której dotyczy certyfikacja.
Czy pentest jest wymagany do certyfikacji ISO 27001?
ISO/IEC 27001 nie wymaga wprost testu penetracyjnego. Jego wyniki mogą jednak być dowodem działania zabezpieczenia 8.8 z załącznika A ISO/IEC 27001:2022, czyli zarządzania podatnościami technicznymi (wytyczne do niego zawiera ISO/IEC 27002:2022). Audytor w etapie 2 ocenia skuteczność zabezpieczeń, więc raport z testu i potwierdzenie usunięcia podatności to konkretne zapisy, które można mu przedstawić.
Jak Pentestica może pomóc
Pentestica nie jest jednostką certyfikującą i nie wydaje certyfikatów ISO 27001. Jako strona niezależna, która nie certyfikuje systemu, może przed etapem 1 ocenić SZBI pod kątem wymagań normy i wskazać luki w zapisach, a testy penetracyjne dają dowody techniczne na etap 2. Zakres takiej pracy opisuje usługa niezależny audyt bezpieczeństwa IT. Zespół ma ponad 10 lat doświadczenia i setki zrealizowanych projektów.
Źródła
- ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection – Information security management systems – Requirements – wymagania dla SZBI, w tym audyt wewnętrzny (9.2), przegląd zarządzania (9.3) i działania korygujące (10.2)
- ISO/IEC 17021-1:2015 Conformity assessment – Requirements for bodies providing audit and certification of management systems – Part 1: Requirements – wymagania dla jednostek certyfikujących: bezstronność, etap 1 i etap 2, nadzór i recertyfikacja
- EA FAQ 41.1, Impartiality, cl. 5.2.5 of ISO/IEC 17021-1:2015 – co jest uznawane za konsultację w zakresie systemu zarządzania
- EA FAQ 32.6, 2 stage – spotkania otwierające i zamykające w etapie 1 i etapie 2
- ISO/IEC 27006-1:2024 Information security, cybersecurity and privacy protection – Requirements for bodies providing audit and certification of information security management systems – Part 1: General – wymagania dla jednostek certyfikujących SZBI, w tym czas audytu (załącznik C)
- ISO/IEC 27002:2022 Information security, cybersecurity and privacy protection – Information security controls – wytyczne do zabezpieczeń z załącznika A, w tym 8.8 zarządzanie podatnościami technicznymi
- ISO 19011:2026 Guidelines for auditing management systems – wytyczne do audytów pierwszej, drugiej i trzeciej strony oraz zarządzania programem audytów
- ISO/IEC 27007:2020 Information security, cybersecurity and privacy protection – Guidelines for information security management systems auditing – wytyczne do audytów SZBI, w tym kompetencje audytorów
- IAF CertSearch – baza do weryfikacji ważności akredytowanych certyfikatów i akredytacji jednostek
- Polskie Centrum Akredytacji, lista akredytowanych jednostek certyfikujących systemy – aktywne akredytacje jednostek certyfikujących w Polsce

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.