
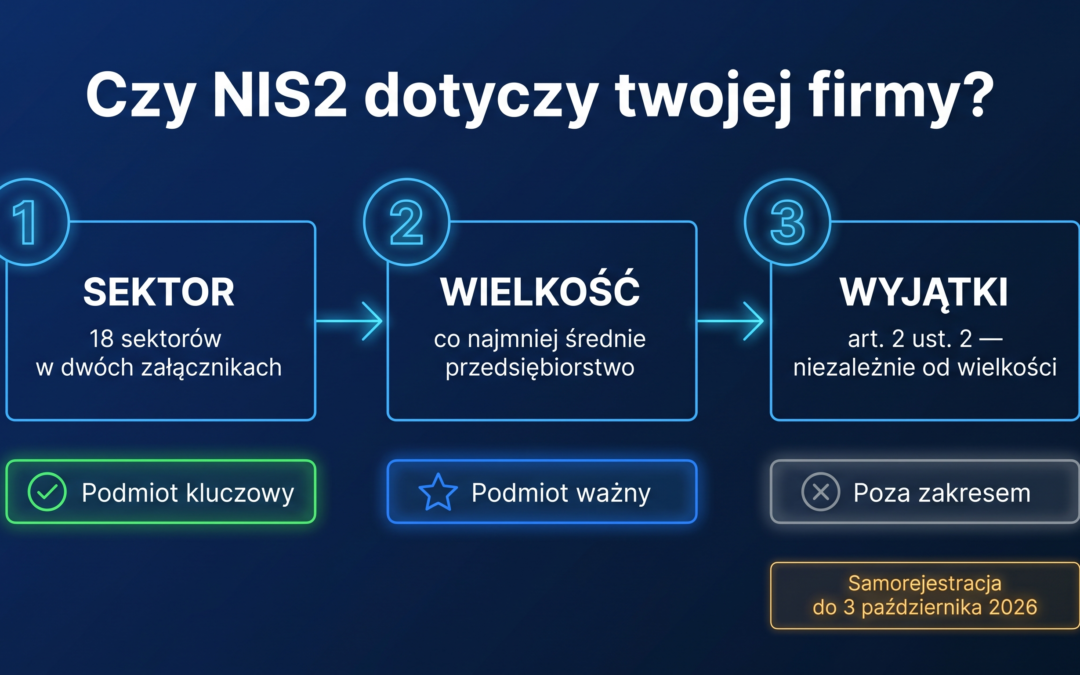
NIS2 dotyczy podmiotów, które spełniają jednocześnie dwa warunki: działają w jednym z 18 sektorów wskazanych w załącznikach do dyrektywy (UE) 2022/2555 i są co najmniej średnim przedsiębiorstwem, czyli zatrudniają 50 osób lub więcej albo przekraczają progi finansowe. Od tej zasady są wyjątki — część podmiotów podlega niezależnie od wielkości. Według danych Ministerstwa Cyfryzacji zakres w Polsce obejmuje około 38 tysięcy podmiotów, z czego około 27 tysięcy to podmioty publiczne.
- Sektor plus wielkość — oba warunki muszą być spełnione naraz. Sam sektor nie przesądza.
- Średnie przedsiębiorstwo to 50–249 pracowników, obrót do 50 mln EUR albo suma bilansowa do 43 mln EUR.
- Małe i mikro co do zasady są poza zakresem — poza wyjątkami z art. 2 ust. 2 dyrektywy.
- Termin samorejestracji minął 3 października 2026 r. Kto podlega ustawie, a nie figuruje w Wykazie, powinien niezwłocznie złożyć wniosek.
Kto podlega pod NIS2? Zasada w jednym zdaniu
Kwalifikacja wynika z dwóch rzeczy naraz: sektora i wielkości podmiotu. Firma z sektora objętego dyrektywą, ale mniejsza niż średnie przedsiębiorstwo, co do zasady nie podlega. Firma duża, ale z sektora spoza załączników — również nie.
Podstawą prawną jest dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z 14 grudnia 2022 r. W Polsce wdraża ją ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252), która weszła w życie 3 kwietnia 2026 r.
Krok 1: sprawdź, czy twój sektor jest w załącznikach
Dyrektywa wymienia 18 sektorów w dwóch załącznikach. Załącznik I to sektory określane jako kluczowe — między innymi energetyka, transport, bankowość, infrastruktura rynków finansowych, zdrowie, woda pitna, ścieki, infrastruktura cyfrowa, zarządzanie usługami ICT i administracja publiczna. Załącznik II obejmuje pozostałe sektory, w tym usługi pocztowe i kurierskie, gospodarowanie odpadami, produkcję i dystrybucję chemikaliów, produkcję i dystrybucję żywności oraz produkcję wyrobów.
Załącznik I nazywa się „sektory kluczowe”, ale to nie znaczy, że każdy podmiot z tego załącznika jest podmiotem kluczowym. Średnie przedsiębiorstwo z sektora z załącznika I jest co do zasady podmiotem ważnym, nie kluczowym. Różnica ma bezpośrednie przełożenie na wysokość kar i zakres nadzoru.
Krok 2: sprawdź wielkość swojej firmy
Wielkość ocenia się według zalecenia Komisji 2003/361/WE — tego samego, które służy do klasyfikacji mikro, małych i średnich przedsiębiorstw.
| Wielkość podmiotu | Zatrudnienie | Próg finansowy | Status wobec NIS2 |
|---|---|---|---|
| Mikro i małe | poniżej 50 osób | poniżej progów dla średnich | co do zasady poza zakresem |
| Średnie | 50–249 osób | obrót ≤ 50 mln EUR albo suma bilansowa ≤ 43 mln EUR | co do zasady podmiot ważny |
| Duże | 250 osób i więcej | albo przekroczone oba progi finansowe | w sektorach z zał. I co do zasady podmiot kluczowy |
Progi liczy się dla całej grupy powiązanych przedsiębiorstw, a nie dla pojedynczej spółki w oderwaniu od właściciela. To najczęstszy powód, dla którego firma uznaje się za małą, a formalnie nią nie jest.
Krok 3: sprawdź, czy nie łapią cię wyjątki
Artykuł 2 ust. 2 dyrektywy (UE) 2022/2555 wskazuje podmioty objęte niezależnie od wielkości. Jeśli jesteś w tej grupie, kroki 1 i 2 nie mają znaczenia — podlegasz nawet jako mikrofirma.
- dostawcy usług DNS i rejestry nazw domen najwyższego poziomu (TLD),
- dostawcy usług zaufania,
- dostawcy publicznych sieci łączności elektronicznej i publicznie dostępnych usług łączności elektronicznej,
- podmioty administracji publicznej,
- podmioty uznane za krytyczne na podstawie przepisów o odporności podmiotów krytycznych (CER),
- podmioty będące jedynym dostawcą danej usługi w państwie członkowskim.
Podmiot kluczowy czy ważny? Czym się różnią
Podział przekłada się na dwie rzeczy: wysokość maksymalnej kary i sposób nadzoru. Poniższe progi wynikają z dyrektywy (UE) 2022/2555.
| Kryterium | Podmiot kluczowy | Podmiot ważny |
|---|---|---|
| Maksymalna kara | do 10 mln EUR albo 2% całkowitego rocznego światowego obrotu — kwota wyższa | do 7 mln EUR albo 1,4% obrotu — kwota wyższa |
| Nadzór | nadzór wyprzedzający, także bez sygnału o naruszeniu | nadzór następczy, po sygnale o możliwym naruszeniu |
| Typowa kwalifikacja | duży podmiot z sektora z załącznika I | średni podmiot z załącznika I oraz podmioty z załącznika II |
Dyrektywa (UE) 2022/2555 ustala dolny pułap maksimum — formuła brzmi „maksimum wynoszące co najmniej”. Państwo członkowskie może przewidzieć kary wyższe, nie może niższych.
Jakie firmy nie podlegają NIS2?
Poza zakresem pozostają co do zasady mikroprzedsiębiorstwa i małe przedsiębiorstwa, o ile nie łapie ich żaden z wyjątków z art. 2 ust. 2, oraz podmioty każdej wielkości działające w sektorach spoza obu załączników. Nie oznacza to jednak, że temat ich nie dotyczy: jeśli dostarczasz usługi ICT podmiotowi objętemu NIS2, wymagania trafią do ciebie umową, w ramach nadzoru nad łańcuchem dostaw. To dziś najczęstszy powód, dla którego małe firmy technologiczne muszą udokumentować swoje zabezpieczenia.
Od kiedy NIS2 obowiązuje w Polsce? Kalendarz
3 kwietnia 2026 — ustawa w życie
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252) zaczyna obowiązywać. Od tej daty biegną wszystkie kolejne terminy.
13 kwietnia 2026 — uruchomienie Wykazu
Ministerstwo Cyfryzacji uruchamia Wykaz podmiotów kluczowych i ważnych.
3 października 2026 — upływ terminu samorejestracji
Minął termin złożenia wniosku o wpis dla podmiotów, które spełniały przesłanki w dniu wejścia ustawy w życie. Wniosek nadal można złożyć. Jeśli podmiot go nie złożył, organ właściwy do spraw cyberbezpieczeństwa może wpisać go z urzędu (art. 7j ust. 1 ustawy o KSC), a za brak wniosku w terminie ustawa przewiduje karę pieniężną (art. 73 ust. 1a pkt 1), możliwą do nałożenia po 3 kwietnia 2028 r.
3 kwietnia 2027 — koniec okresu przejściowego
Data, do której trzeba mieć wdrożone wymagania.
3 kwietnia 2028 — pierwsze kary i pierwszy audyt
Po upływie 2 lat od wejścia ustawy w życie organ może po raz pierwszy nałożyć kary z art. 73 ust. 1–4 (art. 35 ustawy zmieniającej). Do tego dnia podmioty kluczowe przeprowadzają pierwszy audyt (art. 33 ust. 2).
Podlegasz. Co teraz?
Pierwszym krokiem nie jest kupowanie narzędzi, tylko ustalenie stanu faktycznego: jako jaki podmiot podlegasz, czego wymagają przepisy w twoim przypadku i czego brakuje. Ta praca nazywa się analizą luk i kończy się dokumentem, na podstawie którego da się zaplanować budżet.
- Potwierdź kwalifikację — sektor, wielkość, wyjątki, powiązania kapitałowe.
- Sprawdź, czy firma jest w Wykazie. Jeśli jej tam nie ma, złóż wniosek niezwłocznie (wpis do Wykazu KSC po terminie krok po kroku).
- Zrób analizę luk wobec wymagań ustawy.
- Zaplanuj wdrożenie systemu zarządzania bezpieczeństwem, procedur zgłaszania incydentów i nadzoru nad dostawcami.
- Zweryfikuj skuteczność zabezpieczeń — dyrektywa wymaga oceny, a nie deklaracji. Służą do tego testy penetracyjne i audyt bezpieczeństwa IT.
Jeśli twoja firma działa równolegle w sektorze finansowym, sprawdź też różnice między NIS2 a DORA — reżimy potrafią się nakładać, a wymagania nie są identyczne.
Podmioty z sektorów takich jak energia, transport, zdrowie czy woda pitna mogą poza NIS2 podlegać także dyrektywie (UE) 2022/2557 — zakres sektorów, obowiązki i relację obu aktów opisuje omówienie obowiązków podmiotów krytycznych według dyrektywy CER.
Najczęstsze pytania o zakres NIS2
Jak sprawdzić, czy podlegam pod NIS2?
Sprawdź trzy rzeczy po kolei: czy twój sektor jest w załączniku I albo II dyrektywy (UE) 2022/2555, czy firma jest co najmniej średnim przedsiębiorstwem (50 osób lub więcej albo przekroczone progi finansowe) i czy nie obejmuje cię któryś z wyjątków z art. 2 ust. 2 dyrektywy (UE) 2022/2555, które działają niezależnie od wielkości. Jeśli pierwsze dwa warunki są spełnione naraz albo zachodzi wyjątek — podlegasz.
Jakie podmioty nie podlegają dyrektywie NIS2?
Co do zasady mikroprzedsiębiorstwa i małe przedsiębiorstwa w rozumieniu zalecenia Komisji 2003/361/WE, czyli zatrudniające poniżej 50 osób i nieprzekraczające progów finansowych dla średnich, oraz podmioty z sektorów spoza obu załączników dyrektywy (UE) 2022/2555. Wyjątkiem są podmioty wymienione w art. 2 ust. 2 tej dyrektywy — one podlegają niezależnie od wielkości.
Czy dyrektywa NIS2 jest obowiązkowa?
Tak. Dyrektywa (UE) 2022/2555 została wdrożona do polskiego porządku prawnego ustawą z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252), która weszła w życie 3 kwietnia 2026 r. Kary z art. 73 ust. 1–4 ustawy o KSC organ może nałożyć po raz pierwszy po 3 kwietnia 2028 r.
Jakie sektory są objęte dyrektywą NIS2?
Dyrektywa (UE) 2022/2555 obejmuje 18 sektorów w dwóch załącznikach. Załącznik I to sektory kluczowe, między innymi energetyka, transport, bankowość, infrastruktura rynków finansowych, zdrowie, woda pitna, ścieki, infrastruktura cyfrowa, zarządzanie usługami ICT i administracja publiczna. Załącznik II obejmuje między innymi usługi pocztowe i kurierskie, gospodarowanie odpadami, chemikalia, żywność oraz produkcję wyrobów.
Czym różni się podmiot kluczowy od ważnego?
Zgodnie z dyrektywą (UE) 2022/2555 podmiot kluczowy podlega nadzorowi wyprzedzającemu i wyższym karom — do 10 mln EUR albo 2% całkowitego rocznego światowego obrotu, w zależności od tego, która kwota jest wyższa. Podmiot ważny podlega nadzorowi następczemu, a maksymalna kara to 7 mln EUR albo 1,4% obrotu. Duży podmiot z załącznika I jest co do zasady kluczowy, średni z tego samego załącznika — ważny.
Czy można wpisać się do Wykazu KSC po 3 października 2026?
Termin samorejestracji minął 3 października 2026 r., ale wniosek o wpis nadal można i należy złożyć. Jeśli firma podlega ustawie, a nie ma jej w Wykazie, złóż wniosek niezwłocznie w aplikacji Wykaz KSC. Organ właściwy do spraw cyberbezpieczeństwa może też wpisać podmiot z urzędu (art. 7j ust. 1), a za niezłożenie wniosku w terminie ustawa przewiduje karę pieniężną (art. 73 ust. 1a pkt 1), którą można nałożyć najwcześniej po 3 kwietnia 2028 r.
Czy NIS2 dotyczy dostawców firm objętych dyrektywą?
Nie bezpośrednio, ale w praktyce tak. Podmioty objęte dyrektywą (UE) 2022/2555 mają obowiązek zarządzania ryzykiem w łańcuchu dostaw, więc wymagania trafiają do dostawców ICT drogą umowną — niezależnie od tego, jakiej wielkości jest dostawca.
Jak Pentestica może pomóc
Zaczynamy od ustalenia, czy i jako jaki podmiot podlegasz — to analiza luk, która kończy się dokumentem, a nie ofertą na narzędzia. Dopiero po niej wyceniamy wdrożenie. Zakres, przebieg i orientacyjne widełki opisaliśmy na stronie wdrożenia NIS2, razem z cennikiem.
Sprawdź, czy podlegasz — bezpłatna analiza wstępna
Źródła
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z 14 grudnia 2022 r. (Dz.U. UE L 333 z 27.12.2022, s. 80–152)
- Ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252)
- Zalecenie Komisji 2003/361/WE z 6 maja 2003 r. dotyczące definicji mikroprzedsiębiorstw oraz małych i średnich przedsiębiorstw
- Kalendarz wdrożenia i dane o liczbie podmiotów: komunikaty Ministerstwa Cyfryzacji

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.