
Audyt NIS2 w Polsce to obowiązkowy audyt bezpieczeństwa systemu informacyjnego z art. 15 ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Podmiot kluczowy przeprowadza go na własny koszt co najmniej raz na trzy lata (wg brzmienia art. 15 ust. 1), a podmiot ważny tylko na żądanie organu właściwego. Sama dyrektywa (UE) 2022/2555 (NIS2) nie nakłada na firmy obowiązku cyklicznego audytu; ten obowiązek wprowadza polska ustawa.
Podstawą jest ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252), obowiązująca od 3 kwietnia 2026 r. Poniżej: kogo audyt dotyczy, kto może go wykonać, co sprawdza audytor i jakie dowody trzeba mieć wobec art. 8 ust. 1. Jeśli nie wiesz, czy jesteś podmiotem kluczowym, czy ważnym, zacznij od wpisu kogo dotyczy NIS2 albo od testu kwalifikacji na stronie usługi wdrożenia NIS2.
Stan prawny na dzień 2 września 2026 r.
- Kto musi: podmiot kluczowy, co najmniej raz na trzy lata, na własny koszt (art. 15 ust. 1).
- Podmiot ważny: tylko na żądanie organu właściwego po incydencie poważnym lub naruszeniu (art. 15 ust. 1b).
- Pierwszy audyt: w 24 miesiące od spełnienia przesłanek; dla podmiotów istniejących 3 kwietnia 2026 r. do 3 kwietnia 2028 r. (wg omówień nowelizacji)
- Kto audytuje: akredytowana jednostka oceniająca zgodność, co najmniej dwóch certyfikowanych audytorów albo CSIRT sektorowy (art. 15 ust. 2).
- Co sprawdza: system zarządzania bezpieczeństwem informacji (SZBI) wobec art. 8 ust. 1, a sprawozdanie trafia do organu w 3 dni robocze (art. 15 ust. 1a, wg omówień nowelizacji).
Czy audyt NIS2 jest obowiązkowy i kogo dotyczy?
Tak, ale tylko dla podmiotów kluczowych. Art. 15 ust. 1 ustawy o KSC stanowi, że podmiot kluczowy przeprowadza audyt bezpieczeństwa systemu informacyjnego wykorzystywanego do świadczenia usługi co najmniej raz na trzy lata. Robi to na własny koszt. Podmiot ważny nie ma obowiązku cyklicznego; organ właściwy może zażądać od niego audytu po incydencie poważnym lub po stwierdzeniu naruszenia przepisów (art. 15 ust. 1b). NASK w omówieniu nowelizacji pisze, że „zrezygnowano z nakładania na podmioty ważne bezwzględnego obowiązku” audytu.
Skąd ten obowiązek, skoro dyrektywa go nie zna? Dyrektywa (UE) 2022/2555 wymaga wdrożenia środków zarządzania ryzykiem (art. 21) i oceny ich skuteczności, a audyt traktuje jako narzędzie nadzoru organów. Cykliczny audyt „na własny koszt” to rozwiązanie polskiego ustawodawcy, utrzymane w nowelizacji z 2026 r. Dlatego fraza „audyt NIS2″ w praktyce oznacza audyt z art. 15 ustawy o KSC.
Termin pierwszego audytu liczy się od spełnienia przesłanek uznania za podmiot kluczowy. Dla podmiotów wskazanych decyzją organu ustawa daje 24 miesiące (art. 7l ust. 7), a NASK potwierdza, że termin na pierwszy audyt wydłużono do 24 miesięcy. Podmiotom, które spełniały przesłanki już 3 kwietnia 2026 r., omówienia prawnicze wyznaczają termin 3 kwietnia 2028 r. na podstawie art. 33 ust. 2 nowelizacji.
Kto może przeprowadzić audyt bezpieczeństwa wg ustawy o KSC?
Audyt z art. 15 może przeprowadzić jeden z trzech rodzajów wykonawców: akredytowana jednostka oceniająca zgodność, zespół co najmniej dwóch audytorów z wymaganymi certyfikatami lub praktyką, albo CSIRT sektorowy. Art. 15 ust. 2a dodaje wymóg niezależności: audytorem nie może być osoba, która w roku poprzedzającym audyt realizowała w podmiocie zadania związane z SZBI.
| Wykonawca | Warunek | Podstawa |
|---|---|---|
| Akredytowana jednostka oceniająca zgodność | Akredytacja w rozumieniu ustawy z 13 kwietnia 2016 r. o systemach oceny zgodności i nadzoru rynku | art. 15 ust. 2 ustawy o KSC |
| Co najmniej dwóch audytorów | Każdy z certyfikatem z wykazu w rozporządzeniu ministra albo z udokumentowaną praktyką audytową | art. 15 ust. 2 ustawy o KSC |
| CSIRT sektorowy | Zespół reagowania na incydenty właściwy dla sektora podmiotu | art. 15 ust. 2 ustawy o KSC |
| Każdy z powyższych | Niezależność: brak udziału w zadaniach SZBI podmiotu w roku przed audytem | art. 15 ust. 2a ustawy o KSC |
Wykaz certyfikatów określa rozporządzenie ministra. Na dzień publikacji obowiązuje rozporządzenie Ministra Cyfryzacji z 12 października 2018 r. w sprawie wykazu certyfikatów uprawniających do przeprowadzenia audytu (Dz.U. 2018 poz. 1999). Wykaz obejmuje między innymi CISA, CIA, audytora wiodącego ISO/IEC 27001, audytora wiodącego ISO 22301, CISM, CRISC, CGEIT, CISSP, SSCP oraz ISA/IEC 62443 Cybersecurity Expert. Ministerstwo Cyfryzacji opublikowało projekt nowego rozporządzenia, więc przed podpisaniem umowy warto sprawdzić aktualny wykaz. Wymóg niezależności oznacza w praktyce, że wykonawca, który w ostatnim roku wdrażał SZBI, nie powinien audytować własnej pracy. Przygotowanie i audyt ustawowy lepiej rozdzielić między dwie firmy.
Co sprawdza audytor: zakres audytu wg art. 8 ustawy o KSC
Audytor sprawdza, czy podmiot wdrożył system zarządzania bezpieczeństwem informacji zgodny z art. 8 ust. 1 ustawy o KSC i czy ma na to dowody. Art. 8 ust. 1 wymienia pięć grup obowiązków. Pierwsza to systematyczne szacowanie ryzyka i zarządzanie nim. Druga obejmuje środki techniczne i organizacyjne: polityki, łańcuch dostaw, plany ciągłości działania, kryptografię, kontrolę dostępu i cyberhigienę. Pozostałe trzy to zbieranie informacji o cyberzagrożeniach i podatnościach, zarządzanie incydentami oraz środki zapobiegające i ograniczające wpływ incydentów. Podmioty publiczne mogą stosować uproszczone wymogi z załącznika nr 4 (art. 8 ust. 3). Tabela mapuje każdy obszar na dowody, o które audytor zwykle prosi. Kolumna „typowe braki” to obserwacje z projektów przygotowawczych, które prowadzimy, nie statystyka.
| Obszar z art. 8 ust. 1 | Co audytor chce zobaczyć | Typowe braki |
|---|---|---|
| Szacowanie ryzyka i zarządzanie nim | Metodyka, rejestr ryzyk z datą przeglądu, plan postępowania z ryzykiem zatwierdzony przez kierownika podmiotu | Analiza zrobiona raz; ryzyka bez właściciela i terminu |
| Polityki i procedury SZBI | Polityka bezpieczeństwa informacji, procedury, ewidencja wersji i zatwierdzeń, dowody zapoznania personelu | Dokumenty ze wzoru, niedopasowane do realnych systemów |
| Bezpieczeństwo łańcucha dostaw | Rejestr dostawców ICT, klauzule bezpieczeństwa w umowach, ocena ryzyka dostawców | Brak rejestru; umowy bez zapisów o incydentach i prawie do audytu |
| Plany ciągłości działania (wdrażanie, dokumentowanie, testowanie) | Plan ciągłości i odtwarzania, polityka kopii zapasowych, protokoły testów odtworzenia z datą i wynikiem | Kopie robione, nigdy nie odtwarzane testowo |
| Kryptografia | Polityka kryptograficzna, inwentaryzacja certyfikatów i kluczy, szyfrowanie danych w spoczynku i transmisji | Wygasające certyfikaty bez właściciela; przestarzałe protokoły wewnątrz sieci |
| Kontrola dostępu | Procedura nadawania i odbierania uprawnień, przeglądy uprawnień, uwierzytelnianie wieloskładnikowe dla dostępu zdalnego i administracyjnego | Aktywne konta byłych pracowników; uprawnienia administracyjne bez przeglądu |
| Cyberhigiena i szkolenia | Program szkoleń, listy obecności, dowód corocznego szkolenia kierownika podmiotu (art. 8e ust. 1) | Szkolenia bez udziału kierownictwa; brak dowodu ukończenia |
| Informacje o cyberzagrożeniach i podatnościach | Proces zarządzania podatnościami, wyniki skanów i testów penetracyjnych z historią napraw, subskrypcja ostrzeżeń CSIRT | Skany bez śledzenia napraw; brak testów systemów wystawionych do internetu |
| Zarządzanie incydentami | Procedura z klasyfikacją, rejestr incydentów, ścieżka zgłoszenia do CSIRT sektorowego (24 h wczesne ostrzeżenie, 72 h zgłoszenie), dostęp do S46 | Brak progu „incydent poważny”; nikt nie wie, kto zgłasza po godzinach |
| Środki zapobiegające i ograniczające wpływ incydentów | Monitorowanie i logowanie zdarzeń, segmentacja sieci, ochrona stacji roboczych, utwardzanie konfiguracji | Logi zbierane, ale nieprzeglądane; brak alertów |
| Obowiązki organizacyjne (art. 8c, 8f, 9) | Decyzje kierownika w sprawie SZBI, co najmniej dwie osoby do kontaktu z KSC, informacja z Krajowego Rejestru Karnego dla osoby realizującej zadania cyberbezpieczeństwa | Nieaktualne osoby kontaktowe w Wykazie; brak informacji o niekaralności |
Jak wygląda przebieg audytu krok po kroku?
Audyt z art. 15 składa się z siedmiu etapów: od umowy i potwierdzenia niezależności, przez dokumentację, wywiady i dowody techniczne, po raport, sprawozdanie dla organu i plan naprawczy. Z ustawy wynikają wprost tylko niezależność i termin sprawozdania; reszta to praktyka audytów zgodności.
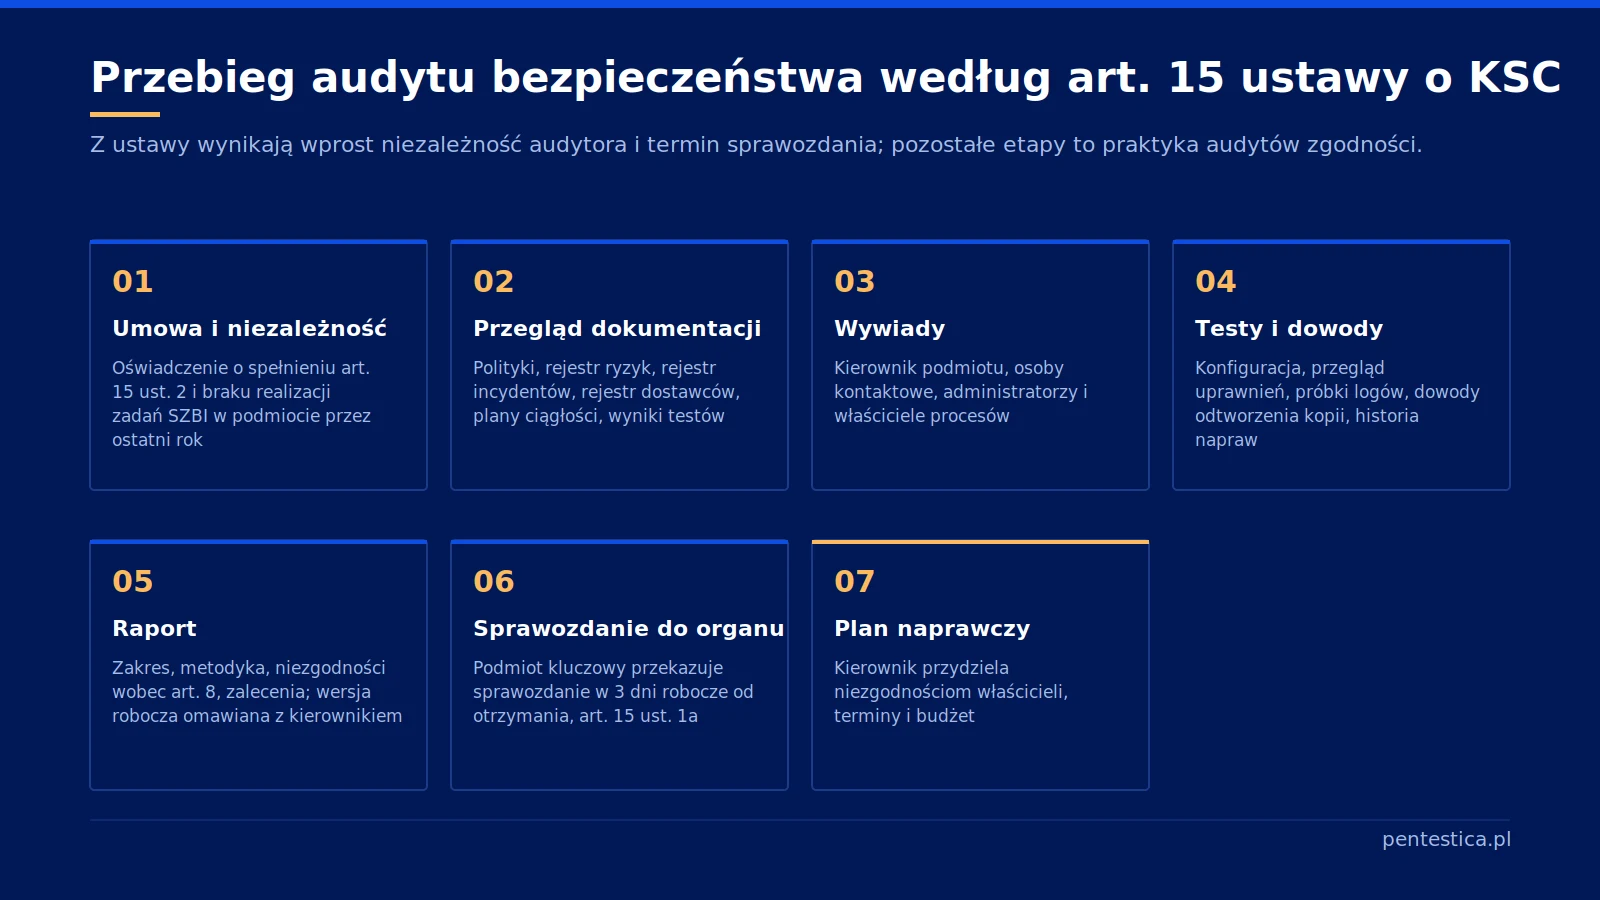
- Umowa i niezależność. Wykonawca oświadcza, że spełnia art. 15 ust. 2 i że żaden audytor nie realizował zadań SZBI w podmiocie w ostatnim roku (art. 15 ust. 2a). Strony ustalają zakres: systemy wykorzystywane do świadczenia usługi objętej ustawą.
- Przegląd dokumentacji. Polityki, procedury, rejestr ryzyk, rejestr incydentów, rejestr dostawców, plany ciągłości, wyniki testów. Powstaje pierwsza lista niezgodności formalnych.
- Wywiady. Rozmowy z kierownikiem podmiotu, osobami kontaktowymi, administratorami i właścicielami procesów. Audytor sprawdza, czy dokumenty odpowiadają temu, jak ludzie naprawdę pracują.
- Testy i dowody techniczne. Weryfikacja konfiguracji, przegląd uprawnień, próbki logów, dowody odtworzenia kopii, raporty z testów penetracyjnych z historią napraw.
- Raport. Zakres, metodyka, niezgodności wobec art. 8 i innych przepisów ustawy, zalecenia. Audytor omawia wersję roboczą z kierownikiem podmiotu.
- Sprawozdanie do organu właściwego. Podmiot kluczowy przekazuje sprawozdanie w 3 dni robocze od jego otrzymania (art. 15 ust. 1a).
- Plan naprawczy. Kierownik podmiotu przydziela niezgodnościom właścicieli, terminy i budżet (art. 8d). Postęp napraw jest pierwszym pytaniem przy kolejnym audycie i przy kontroli organu.
Jak przygotować się do audytu w 90 dni?
Przygotowanie sprowadza się do jednego zadania: dla każdego obszaru z art. 8 ust. 1 mieć dokument, dowód stosowania i osobę odpowiedzialną. Dziesięć punktów poniżej zwykle mieści się w kwartale.
- Potwierdź status i dane w Wykazie. Zmianę danych zgłasza się w 14 dni (art. 7c ust. 3). Szczegóły we wpisie co dalej po wpisie do Wykazu KSC.
- Zrób analizę luk wobec art. 8 ust. 1. Dla każdego obszaru z tabeli: jest dokument, jest dowód, jest właściciel. Braki trafiają do planu z terminami.
- Zaktualizuj analizę ryzyka. Rejestr ryzyk z datą przeglądu i zatwierdzeniem kierownika podmiotu to pierwszy dokument, o który pyta audytor.
- Uporządkuj dokumentację SZBI. Polityka, procedury, ewidencja wersji. Dokumenty mają opisywać wasze systemy, nie wzorcową firmę.
- Zbuduj rejestr dostawców ICT. Lista, ocena ryzyka, klauzule o incydentach i bezpieczeństwie w umowach.
- Przetestuj odtworzenie kopii zapasowych. Protokół z datą i wynikiem to dowód, że plan ciągłości jest „testowany”, jak wymaga art. 8 ust. 1.
- Zleć test penetracyjny systemów objętych usługą. Raport i dowody usunięcia podatności to najbardziej konkretny dowód dla obszarów podatności i środków ograniczających incydenty. Zakres opisuje strona usługi testów penetracyjnych.
- Przećwicz obsługę incydentu. Ćwiczenie stolikowe: klasyfikacja, zgłoszenie do CSIRT sektorowego w 24 h i 72 h, użycie S46. Protokół idzie do teczki audytowej.
- Domknij obowiązki kierownika i personelu. Szkolenie kierownika raz w roku kalendarzowym (art. 8e ust. 1), co najmniej dwie osoby kontaktowe (art. 9 ust. 1 pkt 1), informacja z KRK (art. 8f).
- Wybierz audytora i sprawdź niezależność. Akredytacja lub certyfikaty z aktualnego wykazu, oświadczenie o braku udziału w SZBI w ostatnim roku, zarezerwowany czas na przekazanie sprawozdania w 3 dni robocze.
Czy certyfikat ISO 27001 zastępuje audyt KSC?
Nie. Certyfikat ISO/IEC 27001:2022 nie zastępuje audytu z art. 15 ustawy o KSC, choć może być dowodem spełnienia części wymagań SZBI z art. 8. Ministerstwo Cyfryzacji ujęło to krótko: „Posiadanie wcześniej jakiegoś certyfikatu (np. ISO) z niczego nie zwalnia” (wypowiedź cytowana przez niebezpiecznik.pl). Dyrektywa NIS2 w motywach 79 i 80 zachęca do stosowania norm serii ISO/IEC 27000, a art. 24 dopuszcza wymaganie certyfikacji, ale bez skutku zwalniającego z obowiązków.
Różnica leży w przedmiocie badania. Audyt certyfikacyjny ocenia zgodność z normą w zakresie, który organizacja sama zadeklarowała. Audyt z art. 15 ocenia zgodność z ustawą: z art. 8, ale też z obowiązkami zgłaszania incydentów, obowiązkami kierownika podmiotu i danymi w Wykazie. Organizacja z certyfikatem ma zwykle gotową analizę ryzyka i przeglądy uprawnień, więc przygotowanie idzie szybciej; nadal musi jednak zlecić audyt uprawnionemu wykonawcy i przekazać sprawozdanie organowi. Więcej we wpisie ISO 27001: co to jest, koszty i wymogi.
Czym audyt KSC różni się od testu penetracyjnego i audytu bezpieczeństwa IT?
Audyt KSC to badanie zgodności z ustawą, wykonywane przez uprawnionego wykonawcę i kończące się sprawozdaniem dla organu. Audyt bezpieczeństwa IT i test penetracyjny to usługi dobrowolne, które dostarczają do audytu KSC dowodów.
| Usługa | Cel i podstawa | Co dostajesz |
|---|---|---|
| Audyt bezpieczeństwa wg ustawy o KSC | Zgodność z ustawą o KSC; obowiązek z art. 15 dla podmiotów kluczowych; wykonawca z art. 15 ust. 2, niezależny | Sprawozdanie z niezgodnościami wobec ustawy, przekazywane organowi w 3 dni robocze |
| Audyt bezpieczeństwa IT | Ocena stanu bezpieczeństwa wobec norm (ISO 27001, KRI) i dobrych praktyk; dobrowolny, często jako analiza luk przed audytem ustawowym | Rejestr niezgodności, mapa ryzyk, plan naprawczy; dowody dla obszarów art. 8 ust. 1 |
| Test penetracyjny | Praktyczne sprawdzenie, czy systemy da się zaatakować; dobrowolny; dowód dla obszaru podatności | Lista podatności z oceną CVSS, dowody wykorzystania, rekomendacje, retest |
Co grozi za brak audytu?
Brak audytu z art. 15 jest naruszeniem obowiązku ustawowego i podlega karze pieniężnej. Kary z nowelizacji mogą być jednak nakładane najwcześniej po dwóch latach od jej wejścia w życie, czyli od 3 kwietnia 2028 r. (kalendarz Ministerstwa Cyfryzacji). Wysokość kar dla podmiotów odpowiada dyrektywie. Podmiot kluczowy zapłaci do 10 mln EUR albo 2% rocznego światowego obrotu, podmiot ważny do 7 mln EUR albo 1,4%. Stosuje się kwotę wyższą (art. 34 dyrektywy (UE) 2022/2555).
Odpowiedzialność nie kończy się na podmiocie. Według omówień nowelizacji kierownik podmiotu może otrzymać karę do 300% wynagrodzenia (podmiot niepubliczny) albo do 100% (podmiot publiczny), niezależnie od kary dla podmiotu (art. 73a). Organ może też, według omówień nowelizacji, orzec zakaz pełnienia funkcji kierowniczych do czasu usunięcia uchybień (art. 53 ust. 9 pkt 6). Data 3 kwietnia 2028 r. pokrywa się z terminem pierwszego audytu dla podmiotów istniejących w dniu wejścia w życie nowelizacji. Odkładanie audytu na ostatni kwartał nie zostawia więc czasu na plan naprawczy.
Najczęstsze pytania o audyt NIS2
Czy podmiot ważny musi przeprowadzać audyt NIS2?
Nie cyklicznie. Ustawa o krajowym systemie cyberbezpieczeństwa nakłada obowiązek audytu co najmniej raz na trzy lata tylko na podmioty kluczowe (art. 15 ust. 1). Podmiot ważny przeprowadza audyt, gdy zażąda tego organ właściwy, na przykład po incydencie poważnym lub naruszeniu przepisów (art. 15 ust. 1b). Musi jednak wdrożyć system zarządzania bezpieczeństwem informacji z art. 8 tak samo jak podmiot kluczowy.
Do kiedy trzeba przeprowadzić pierwszy audyt bezpieczeństwa wg ustawy o KSC?
Pierwszy audyt przypada w ciągu 24 miesięcy od spełnienia przesłanek uznania za podmiot kluczowy. Dla podmiotów wskazanych decyzją organu termin wynika z art. 7l ust. 7 ustawy o KSC, a NASK potwierdza wydłużenie terminu do 24 miesięcy. Dla podmiotów spełniających przesłanki 3 kwietnia 2026 r. omówienia prawnicze wskazują 3 kwietnia 2028 r. Kolejne audyty następują nie rzadziej niż co trzy lata.
Czy audyt NIS2 może przeprowadzić własny dział bezpieczeństwa?
Nie. Audyt z art. 15 ustawy o KSC wykonuje akredytowana jednostka oceniająca zgodność albo CSIRT sektorowy. Trzecią możliwością jest zespół co najmniej dwóch audytorów z certyfikatami z wykazu ministra (art. 15 ust. 2). Art. 15 ust. 2a wyklucza osoby, które w roku poprzedzającym realizowały w podmiocie zadania SZBI. Własny zespół może przygotować organizację do audytu, ale nie wystawi sprawozdania dla organu właściwego.
Ile trwa audyt bezpieczeństwa wg ustawy o KSC?
Ustawa nie określa czasu trwania audytu; zależy on od liczby systemów objętych usługą, liczby lokalizacji i stanu dokumentacji. W praktyce sam audyt to zwykle kilka tygodni od przekazania dokumentów do sprawozdania, a przygotowanie organizacji trwa dłużej niż audyt. Jedyny termin ustawowy dotyczy sprawozdania: podmiot kluczowy przekazuje je organowi właściwemu w 3 dni robocze od otrzymania (art. 15 ust. 1a).
Czy test penetracyjny jest obowiązkowy w ramach audytu NIS2?
Ustawa o KSC nie nakazuje wprost testu penetracyjnego, ale art. 8 ust. 1 wymaga zbierania informacji o podatnościach oraz środków zapobiegających i ograniczających wpływ incydentów. Raport z testu penetracyjnego z dowodami usunięcia podatności jest najbardziej konkretnym dowodem dla tych obszarów, o jaki może poprosić audytor. Brak testów zwykle kończy się niezgodnością w obszarze zarządzania podatnościami.
Jak Pentestica może pomóc
Pentestica przygotowuje podmioty kluczowe i ważne do audytu z art. 15. Robimy analizę luk wobec art. 8 ust. 1 ustawy o KSC oraz porządkujemy dokumentację SZBI i rejestr dostawców. Testy penetracyjne systemów objętych usługą dostarczają dowodów dla obszaru podatności. W projektach, które prowadzimy, najczęściej zaczynamy od mapy „dokument, dowód, właściciel” dla każdego obszaru z tabeli powyżej. Kończymy teczką audytową gotową do przekazania niezależnemu audytorowi. Zakres i kalendarz opisuje strona usługi wdrożenia NIS2, a orientacyjną wycenę policzysz w konfiguratorze zakresu dla NIS2.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252), ISAP: art. 15 (audyt), art. 8 (SZBI), przepisy przejściowe.
- Ustawa o krajowym systemie cyberbezpieczeństwa, tekst jednolity (Dz.U. 2026 poz. 20), ISAP: brzmienie ustawy przed nowelizacją z 2026 r.
- Rozporządzenie Ministra Cyfryzacji z dnia 12 października 2018 r. w sprawie wykazu certyfikatów uprawniających do przeprowadzenia audytu (Dz.U. 2018 poz. 1999), ISAP: obowiązujący wykaz certyfikatów audytorów.
- Ministerstwo Cyfryzacji: nowelizacja ustawy o KSC, najważniejsze terminy, gov.pl: kalendarz wdrożenia, kary od 3.04.2028.
- NASK: omówienie nowelizacji ustawy o KSC: audyt podmiotów ważnych, termin 24 miesięcy na pierwszy audyt, zgłaszanie incydentów do CSIRT sektorowego.
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2), EUR-Lex: art. 21, art. 24, art. 34, motywy 79 i 80.
- ENISA, Technical Implementation Guidance on Cybersecurity Risk Management Measures, v1.0 (26.06.2025): niewiążące mapowanie środków na normy.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.