
Tak, członek zarządu odpowiada osobiście za cyberbezpieczeństwo podmiotu kluczowego lub ważnego. Wynika to z art. 20 dyrektywy (UE) 2022/2555 (NIS2) i z art. 8c ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Kierownik podmiotu decyduje o systemie zarządzania bezpieczeństwem informacji, nadzoruje go i raz w roku przechodzi szkolenie. Według omówień ustawy od 3 kwietnia 2028 r. grozi mu kara do 300% wynagrodzenia, a organ nadzoru może orzec zakaz pełnienia funkcji kierowniczych.
Stan prawny na dzień 2 września 2026 r.
- Kto odpowiada – kierownik podmiotu, czyli kierownik jednostki w rozumieniu ustawy o rachunkowości: zarząd spółki, wójt, burmistrz, dyrektor jednostki (art. 2 pkt 8a ustawy o KSC).
- Za co – za wykonywanie przez podmiot obowiązków w zakresie cyberbezpieczeństwa. Chodzi o decyzje o SZBI, budżet, przydział zadań, świadomość personelu i nadzór nad zgodnością (art. 8c–8d ustawy o KSC, art. 20 ust. 1 NIS2).
- Obowiązek osobisty – szkolenie z cyberbezpieczeństwa raz w roku kalendarzowym (art. 8e ust. 1 ustawy o KSC, art. 20 ust. 2 NIS2).
- Czym ryzykuje – według omówień ustawy: kara do 300% wynagrodzenia (podmiot niepubliczny) lub do 100% (podmiot publiczny), niezależna od kary dla podmiotu. Do tego zakaz pełnienia funkcji kierowniczych do czasu usunięcia uchybień.
- Od kiedy – ustawa obowiązuje od 3 kwietnia 2026 r., a SZBI ma działać od 3 kwietnia 2027 r. Kary mogą być nakładane najwcześniej od 3 kwietnia 2028 r. (kalendarz Ministerstwa Cyfryzacji).
Kto jest „kierownikiem podmiotu” w rozumieniu ustawy o KSC?
Kierownikiem podmiotu jest osoba lub organ, który zarządza podmiotem kluczowym lub ważnym. Ustawa o KSC odsyła tu wprost do definicji kierownika jednostki z ustawy z 29 września 1994 r. o rachunkowości (art. 2 pkt 8a ustawy o KSC). Chodzi o art. 3 ust. 1 pkt 6 ustawy o rachunkowości. W praktyce oznacza to:
- W spółce kapitałowej – członek zarządu lub innego organu zarządzającego; przy organie wieloosobowym ustawa o rachunkowości wskazuje członków tego organu, z wyłączeniem pełnomocników.
- W spółce osobowej – wspólnicy prowadzący sprawy spółki albo komplementariusze, zgodnie z tą samą definicją.
- W jednostce samorządu terytorialnego i jednostce budżetowej – kierownik jednostki: wójt, burmistrz, prezydent miasta, dyrektor szpitala, szkoły, instytutu lub innej jednostki objętej ustawą.
Sposób rozliczania zarządu wieloosobowego wymaga ostrożności. Definicja z ustawy o rachunkowości obejmuje wszystkich członków organu, a ustawa o KSC nie wprowadza odrębnego przepisu o podziale odpowiedzialności między nimi. Wewnętrzne przypisanie IT jednej osobie porządkuje pracę. Nie ma jednak jeszcze praktyki organów właściwych, która pokazałaby, jak wpływa ono na karę dla konkretnej osoby. Bezpieczne założenie: każdy członek zarządu zna stan cyberbezpieczeństwa podmiotu i uczestniczy w decyzjach o SZBI.
Czy dany podmiot w ogóle jest kluczowy lub ważny, wyjaśnia wpis NIS2 – kogo dotyczy: sektory, progi wielkości i wyjątki oraz test kwalifikacji na stronie usługi wdrożenia NIS2.
Za co dokładnie odpowiada kierownik podmiotu?
Kierownik podmiotu odpowiada za to, czy podmiot wykonuje obowiązki w zakresie cyberbezpieczeństwa nałożone ustawą o KSC (art. 8c). Nie chodzi o osobiste konfigurowanie zabezpieczeń, lecz o decyzje, środki i nadzór. Art. 8d ustawy o KSC wymienia, co konkretnie należy do tej roli:
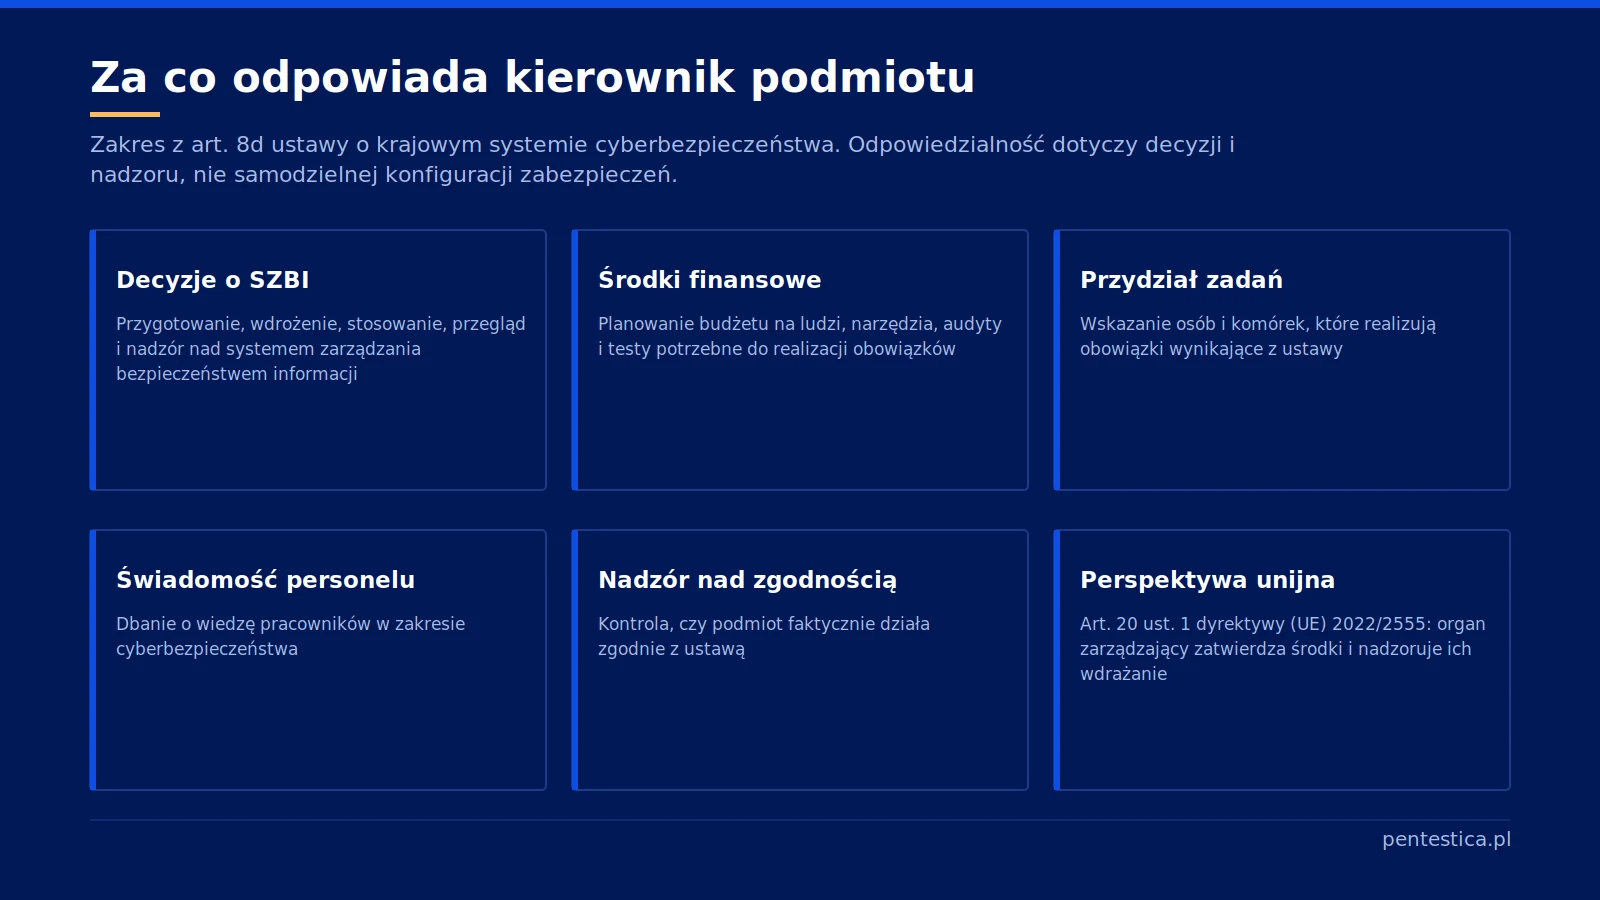
- Decyzje o systemie zarządzania bezpieczeństwem informacji (SZBI) – o jego przygotowaniu, wdrożeniu, stosowaniu, przeglądzie i nadzorze. SZBI z art. 8 ust. 1 obejmuje szacowanie ryzyka, polityki, bezpieczeństwo łańcucha dostaw, ciągłość działania, kryptografię, kontrolę dostępu, cyberhigienę, zbieranie informacji o zagrożeniach i zarządzanie incydentami.
- Planowanie środków finansowych na realizację obowiązków, czyli budżet na ludzi, narzędzia, audyty i testy.
- Przydział zadań osobom i komórkom, które będą realizować obowiązki z ustawy.
- Dbanie o świadomość personelu w zakresie cyberbezpieczeństwa.
- Nadzór nad zgodnością działania podmiotu z ustawą.
Dyrektywa NIS2 ujmuje to samo z perspektywy unijnej. Art. 20 ust. 1 dyrektywy (UE) 2022/2555 stanowi, że organy zarządzające zatwierdzają środki zarządzania ryzykiem w cyberbezpieczeństwie z art. 21, nadzorują ich wdrażanie i mogą ponosić odpowiedzialność za naruszenia. Polska ustawa zamienia „mogą ponosić” na konkretną sankcję pieniężną, o której mowa niżej.
W projektach, które prowadzimy, najczęstszym brakiem po stronie zarządu nie jest brak zabezpieczeń, lecz brak decyzji. SZBI istnieje jako dokument działu IT, ale nikt na poziomie zarządu go nie zatwierdził, nie przypisał budżetu ani nie zaplanował przeglądu. Art. 8d wymaga właśnie tych decyzji, a nie tylko ich efektów.
Czy zarząd musi się szkolić z cyberbezpieczeństwa?
Tak, kierownik podmiotu kluczowego lub ważnego ma ustawowy obowiązek odbyć szkolenie z cyberbezpieczeństwa raz w roku kalendarzowym. Przepis art. 8e ust. 1 ustawy o KSC brzmi: „Kierownik podmiotu kluczowego lub podmiotu ważnego oraz osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzi szkolenie.” Obowiązek ma źródło w art. 20 ust. 2 dyrektywy NIS2. Przepis ten nakazuje członkom organów zarządzających odbywanie szkoleń, a pracowników podmiotu jedynie zachęca do udziału w nich.
Ustawa nie określa programu ani formy szkolenia. Sensownym punktem odniesienia jest cel z art. 20 ust. 2 NIS2: członek organu ma umieć rozpoznać ryzyko, ocenić praktyki zarządzania nim i zrozumieć ich wpływ na usługi podmiotu. Program dla kadry zarządzającej, który spełnia ten cel, obejmuje zwykle:
- Obowiązki i sankcje – art. 8c–8f i art. 73a ustawy o KSC, art. 20 i 21 NIS2, kalendarz wdrożenia.
- Czytanie ryzyka – jak interpretować rejestr ryzyka, raport z audytu i raport z testów penetracyjnych, o co pytać, gdy wynik jest „zielony”.
- Incydent poważny – rola zarządu w pierwszych 24 i 72 godzinach, decyzje o komunikacji, kiedy podmiot zgłasza incydent do CSIRT sektorowego.
- Łańcuch dostaw – jakie wymagania stawiać dostawcom ICT i jak je egzekwować w umowach.
- Ćwiczenie decyzyjne – symulacja incydentu, w której zarząd podejmuje decyzje pod presją czasu.
Zaświadczenie z takiego szkolenia jest jednym z najprostszych dowodów w razie kontroli: potwierdza spełnienie art. 8e datą i zakresem. Warto pilnować, żeby szkolenie odbyło się w każdym roku kalendarzowym, nie „co dwanaście miesięcy” – ustawa liczy lata kalendarzowe.
Czym ryzykuje kierownik podmiotu osobiście?
Kierownik podmiotu ryzykuje karą pieniężną liczoną od własnego wynagrodzenia oraz zakazem pełnienia funkcji kierowniczych, a obie sankcje są niezależne od kary nałożonej na podmiot. Tabela zbiera sankcje z ustawy o KSC i dyrektywy NIS2 wraz z terminem, od którego mogą być stosowane.
| Sankcja | Podstawa prawna | Kogo dotyczy | Od kiedy |
|---|---|---|---|
| Kara pieniężna do 300% wynagrodzenia kierownika (liczonego jak ekwiwalent za urlop) | art. 73a ustawy o KSC | kierownik podmiotu niepublicznego | najwcześniej od 3 kwietnia 2028 r. |
| Kara pieniężna do 100% wynagrodzenia kierownika | art. 73a ustawy o KSC | kierownik podmiotu publicznego | najwcześniej od 3 kwietnia 2028 r. |
| Zakaz pełnienia funkcji kierowniczych do czasu usunięcia uchybień | art. 53 ust. 9 pkt 6 ustawy o KSC (numery przepisów za omówieniami nowelizacji); art. 32 ust. 5 lit. b NIS2 | osoby na stanowiskach kierowniczych w podmiocie kluczowym | bez odrębnego terminu w kalendarzu MC; środek nadzorczy po stwierdzeniu uchybień |
| Kara dla podmiotu do 10 mln EUR lub 2% światowego obrotu rocznego (kwota wyższa) | art. 34 NIS2; ustawa o KSC | podmiot kluczowy | najwcześniej od 3 kwietnia 2028 r. |
| Kara dla podmiotu do 7 mln EUR lub 1,4% światowego obrotu rocznego (kwota wyższa) | art. 34 NIS2; ustawa o KSC | podmiot ważny | najwcześniej od 3 kwietnia 2028 r. |
Kara dla kierownika jest odrębna od kary dla podmiotu: organ właściwy może nałożyć obie. Termin 3 kwietnia 2028 r. wynika z kalendarza Ministerstwa Cyfryzacji, według którego kary mogą być nakładane najwcześniej po dwóch latach od wejścia ustawy w życie. Wcześniej organ może jednak prowadzić kontrolę i wydawać zalecenia. Pierwszą rzeczą widoczną w kontroli będzie niespełnienie obowiązku wpisu do wykazu podmiotów kluczowych i ważnych (samorejestracja kończy się 3 października 2026 r.).
Czy można delegować odpowiedzialność na CISO lub firmę zewnętrzną?
Można powierzyć innej osobie obowiązki kierownika w zakresie cyberbezpieczeństwa, ale odpowiedzialność z art. 8c pozostaje przy kierowniku podmiotu. Ustawa o KSC zna taką konstrukcję: art. 8e ust. 1 mówi o „osobie, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa”. Dopuszcza więc, żeby operacyjnie sprawami zajmował się na przykład CISO, pełnomocnik zarządu ds. bezpieczeństwa albo zewnętrzny vCISO.
Powierzenie obowiązków rodzi trzy skutki, o których zarząd powinien wiedzieć:
- Osoba, której powierzono obowiązki, sama przechodzi coroczne szkolenie – wynika to z tego samego art. 8e ust. 1, który obejmuje ją obok kierownika.
- Osoba realizująca zadania w zakresie cyberbezpieczeństwa przedstawia informację z Krajowego Rejestru Karnego o niekaralności (art. 8f ustawy o KSC). Dotyczy to pracownika, a w przypadku usługi zewnętrznej – osób wykonujących zadania po stronie dostawcy.
- Zarząd nadal decyduje i nadzoruje – art. 8d przypisuje decyzje o SZBI, budżet i nadzór kierownikowi; CISO przygotowuje materiał do decyzji, ale nie może jej podjąć za zarząd.
Ustawa o KSC nie nakazuje tworzenia stanowiska CISO. Wymaga odpowiedzialności kierownika, corocznego szkolenia, co najmniej dwóch osób do kontaktu z podmiotami krajowego systemu cyberbezpieczeństwa (art. 9 ust. 1 pkt 1) i niekaralności osób realizujących zadania. Czym w praktyce różnią się te role, opisuje wpis CISO – kim jest, co robi i dlaczego w 2026 r. to rola, bez której firmy ryzykują w ciemno. Model współpracy z zewnętrznym specjalistą przedstawia strona usługi vCISO.
Jak zarząd powinien udokumentować nadzór nad cyberbezpieczeństwem?
Zarząd powinien mieć dokumenty, które pokazują, że decyzje z art. 8d zostały podjęte, a nadzór faktycznie się odbywa. Ustawa o KSC nie narzuca jednej listy dowodów, więc poniższy zestaw jest dobrą praktyką wynikającą z brzmienia art. 8c–8e, nie odrębnym wymogiem ustawowym:
- Uchwała zarządu (zarządzenie kierownika) zatwierdzająca SZBI i politykę bezpieczeństwa informacji – to bezpośredni dowód na „decyzję o przygotowaniu i wdrożeniu” z art. 8d.
- Coroczny przegląd SZBI przez zarząd z protokołem: co się zmieniło w ryzyku, jakie incydenty wystąpiły, jakie działania zaplanowano.
- Pozycja w budżecie na cyberbezpieczeństwo – planowanie środków finansowych jest wprost wymienione w art. 8d.
- Dokument przydziału zadań: kto odpowiada za SZBI, kto za incydenty, kto jest osobą kontaktową z art. 9, komu powierzono obowiązki z art. 8e.
- Raport z audytu bezpieczeństwa i raporty z testów penetracyjnych przyjęte przez zarząd wraz z decyzją o planie naprawczym. Dla podmiotu kluczowego audyt z art. 15 ustawy o KSC jest obowiązkowy co najmniej raz na trzy lata. Pierwszy przypada do 3 kwietnia 2028 r. dla podmiotów istniejących w dniu wejścia ustawy w życie.
- Rejestr incydentów i informacja, które z nich zgłoszono do CSIRT sektorowego.
- Zaświadczenia ze szkoleń kierownika i osoby, której powierzono obowiązki, za każdy rok kalendarzowy.
Taki komplet w kontroli organu właściwego odpowiada na pytanie „czy kierownik wykonał obowiązki”, zanim zostanie zadane. Coroczny przegląd wymusza z kolei, żeby raport z testów trafił na zarząd, a nie został w skrzynce działu IT. Wzór struktury polityki, od której zwykle zaczyna się dokumentacja, jest na stronie polityka bezpieczeństwa informacji – wzór struktury.
Jak wygląda odpowiedzialność kierownika w podmiocie publicznym?
W podmiocie publicznym odpowiedzialność ponosi kierownik jednostki, czyli wójt, burmistrz, prezydent miasta, starosta, marszałek albo dyrektor szpitala, szkoły, instytutu czy innej jednostki objętej ustawą. Górna granica kary wynosi dla niego 100% wynagrodzenia zamiast 300%. Pozostałe obowiązki są takie same jak w firmie: decyzje o SZBI, budżet, przydział zadań, nadzór i coroczne szkolenie.
Ustawa o KSC przewiduje dla podmiotów publicznych dwa ułatwienia. Po pierwsze, podmioty publiczne są wpisywane do wykazu z urzędu, więc nie muszą składać wniosku o samorejestrację. Po drugie, art. 8 ust. 3 pozwala im stosować uproszczone wymogi SZBI opisane w załączniku nr 4 do ustawy. Uproszczenie dotyczy zakresu środków, nie odpowiedzialności kierownika – art. 8c i 8e stosuje się w pełni.
Skala jest duża: według danych Ministerstwa Cyfryzacji nowelizacja obejmuje około 38 tysięcy podmiotów, z czego około 27 tysięcy to podmioty publiczne. Dla większości z nich obowiązki z ustawy o KSC nakładają się na wcześniejszy, coroczny audyt bezpieczeństwa informacji z Krajowych Ram Interoperacyjności (KRI). Oba obowiązki istnieją równolegle i jeden nie zastępuje drugiego; różnice opisuje strona usługi audytu KRI. Raport z audytu KRI jest dobrym punktem wyjścia do dokumentacji nadzoru, ale nie zamyka tematu SZBI ani szkolenia z art. 8e.
Najczęstsze pytania o odpowiedzialność zarządu za cyberbezpieczeństwo
Czy każdy członek zarządu odpowiada, czy tylko ten, któremu przypisano IT?
Ustawa o KSC odsyła do definicji kierownika jednostki z ustawy o rachunkowości, która przy organie wieloosobowym obejmuje wszystkich członków organu. Ustawa o KSC nie wprowadza odrębnej reguły podziału odpowiedzialności wewnątrz zarządu. Praktyka organów właściwych jeszcze nie istnieje, bo kary mogą być nakładane najwcześniej od 3 kwietnia 2028 r. Bezpiecznie jest założyć, że każdy członek zarządu powinien uczestniczyć w decyzjach o SZBI i odbyć szkolenie.
Od kiedy kierownik podmiotu może dostać karę za brak cyberbezpieczeństwa?
Według kalendarza Ministerstwa Cyfryzacji kary z ustawy o KSC mogą być nakładane najwcześniej po dwóch latach od wejścia nowelizacji w życie, czyli od 3 kwietnia 2028 r. Wcześniej obowiązują terminy pośrednie: koniec samorejestracji w wykazie 3 października 2026 r. i koniec okresu przejściowego na wdrożenie SZBI 3 kwietnia 2027 r. Kontrola i zalecenia organu właściwego są możliwe przed 2028 r.
Czy szkolenie zarządu z cyberbezpieczeństwa musi mieć określoną formę lub certyfikat?
Nie. Ustawa o KSC w art. 8e ust. 1 wymaga tylko, żeby kierownik podmiotu i osoba, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa, przeszli szkolenie raz w roku kalendarzowym. Nie określa programu, liczby godzin ani certyfikatu. W kontroli liczy się dowód: zaświadczenie z datą, zakresem i listą uczestników, najlepiej spójne z celem z art. 20 ust. 2 NIS2, czyli umiejętnością oceny ryzyka.
Czy certyfikat ISO 27001 zwalnia zarząd z odpowiedzialności wg NIS2?
Nie. Certyfikat ISO/IEC 27001:2022 może być dowodem spełnienia części wymagań SZBI, ale nie zastępuje obowiązków kierownika z art. 8c–8e ustawy o KSC ani audytu z art. 15. Ministerstwo Cyfryzacji wprost wskazało, że posiadanie certyfikatu, na przykład ISO, z niczego nie zwalnia. Norma wymaga zaangażowania kierownictwa w pkt 5, co dobrze współgra z art. 8d, ale sankcje osobiste wynikają wyłącznie z ustawy.
Czy prokurent albo pełnomocnik zarządu jest kierownikiem podmiotu?
Nie. Definicja kierownika jednostki z art. 3 ust. 1 pkt 6 ustawy o rachunkowości, do której odsyła art. 2 pkt 8a ustawy o KSC, wyłącza pełnomocników ustanowionych przez jednostkę. Pełnomocnik zarządu ds. bezpieczeństwa może być osobą, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa (art. 8e), i wtedy sam przechodzi coroczne szkolenie, ale odpowiedzialność z art. 8c pozostaje przy zarządzie.
Jak Pentestica może pomóc
Pentestica przygotowuje zarządy i kierowników jednostek publicznych do obowiązków z art. 8c–8e ustawy o KSC. W ramach wdrożenia NIS2 prowadzimy szkolenie kadry zarządzającej w formie warsztatu decyzyjnego z symulacją incydentu, z zaświadczeniem na potrzeby art. 8e. W modelu vCISO przejmujemy obowiązki powierzone z art. 8e i przygotowujemy zarządowi materiał do decyzji: rejestr ryzyka, budżet, plan przeglądu SZBI. Audyt bezpieczeństwa IT i testy penetracyjne dostarczają raport ze streszczeniem dla zarządu, który staje się dowodem nadzoru w dokumentacji. Zakres i etapy opisuje strona usługi wdrożenia NIS2, a orientacyjny koszt policzysz w konfiguratorze zakresu dla NIS2.
Źródła
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z 14 grudnia 2022 r. (NIS2) – art. 20 (zarządzanie i szkolenia organów zarządzających), art. 21 (środki zarządzania ryzykiem), art. 32 ust. 5 (uprawnienia nadzorcze, zakaz pełnienia funkcji), art. 34 (kary administracyjne)
- Ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – art. 2 pkt 8a (kierownik podmiotu), art. 8 i załącznik nr 4 (SZBI), art. 8c–8f (odpowiedzialność, obowiązki, szkolenie, niekaralność), art. 15 (audyt), art. 53 i 73a (sankcje); tekst jednolity ustawy o KSC: Dz.U. 2026 poz. 20
- Ministerstwo Cyfryzacji – nowelizacja ustawy o KSC: najważniejsze terminy – wejście w życie 3 kwietnia 2026 r., koniec samorejestracji 3 października 2026 r., okres przejściowy na SZBI do 3 kwietnia 2027 r., kary od 3 kwietnia 2028 r., skala około 38 tys. podmiotów
- Ustawa z 29 września 1994 r. o rachunkowości – art. 3 ust. 1 pkt 6 (definicja kierownika jednostki)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.