
Plan ciągłości działania składa się z analizy wpływu na działalność, strategii odtwarzania, procedur reagowania i programu ćwiczeń, a sprawdza go dopiero test z mierzalnym wynikiem. Poniżej znajdziesz strukturę dokumentu zgodną z ISO 22301, siedem kroków jego opracowania i drabinkę testów, która pokazuje, czy plan rzeczywiście działa.
Stan prawny na dzień 17 września 2026.
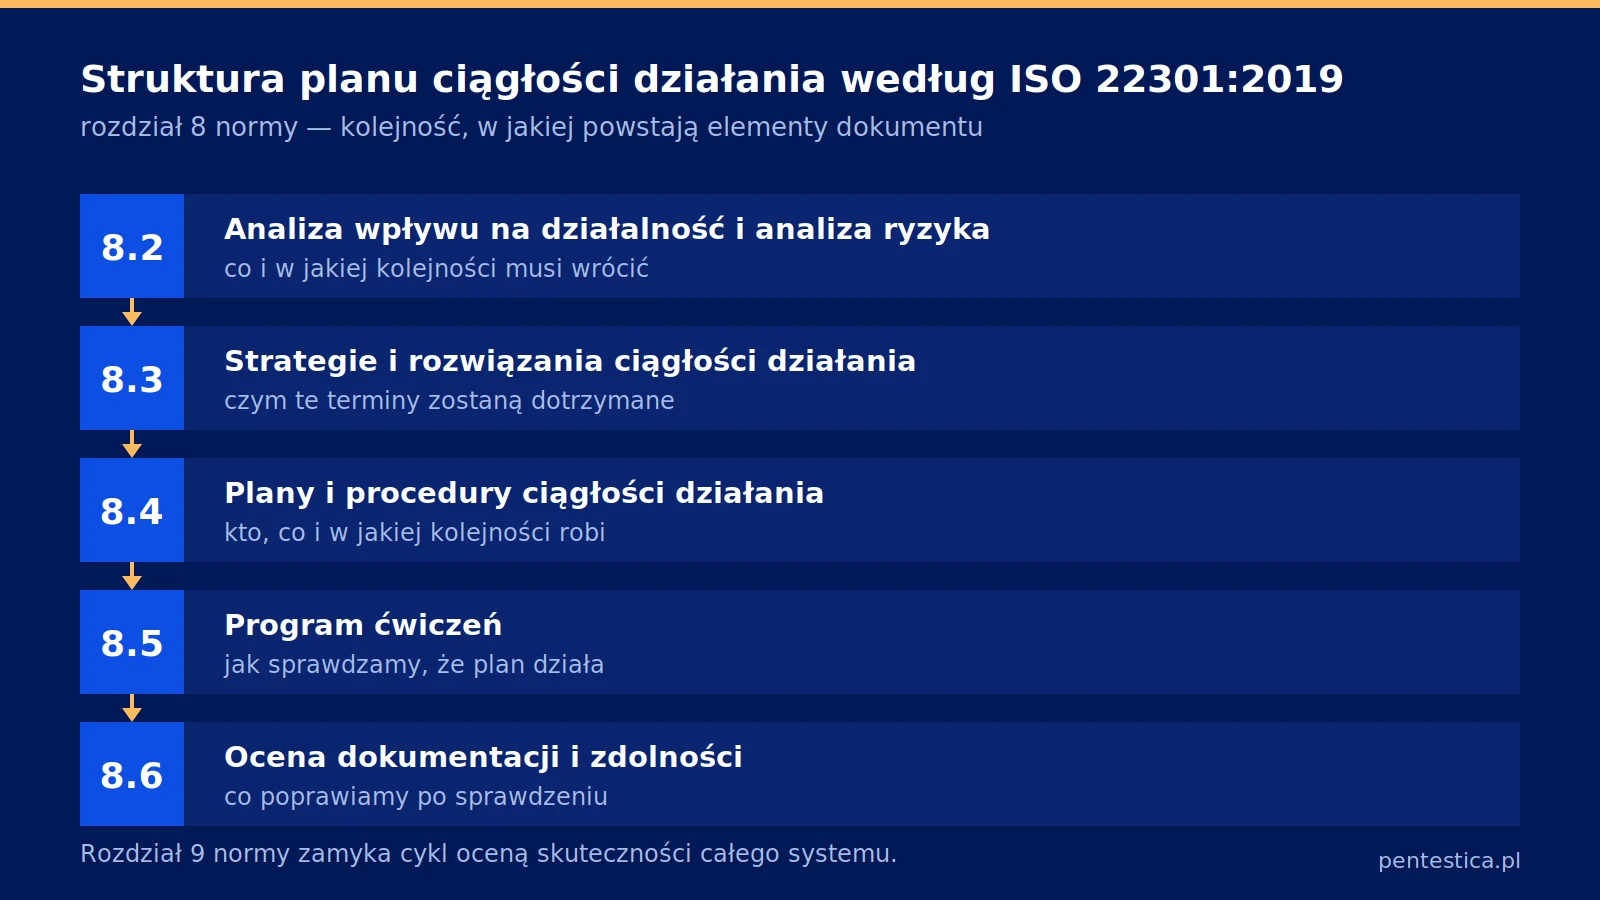
- Struktura — rozdział 8 ISO 22301:2019 układa całość: planowanie, analiza wpływu, strategie, plany, ćwiczenia, ocena.
- Punkt wyjścia — analiza wpływu na działalność, która wskazuje działania priorytetowe i ustala MTD, RTO oraz RPO.
- Obowiązek — ustawa o KSC po nowelizacji wymienia wdrażanie, dokumentowanie, testowanie i utrzymywanie planów ciągłości działania.
- Dowód — plan potwierdza dopiero test z metryką według NIST SP 800-84, a nie notatka ze spotkania.
Co musi znaleźć się w planie ciągłości działania?
Plan musi rozstrzygać sześć spraw: kiedy go uruchomić i kto o tym decyduje, kto działa i kto zastępuje, co wraca najpierw, czym i w jakiej kolejności odtwarzać, jak się porozumieć bez firmowej infrastruktury oraz jak sprawdzić, że to wszystko działa. Zakres wyznacza rozdział 8 normy ISO 22301:2019: klauzula 8.4 opisuje plany i procedury, a klauzule od 8.1 do 8.6 obejmują planowanie operacyjne, analizę wpływu i ryzyka, strategie, plany, program ćwiczeń oraz ocenę dokumentacji i zdolności. Poniższa tabela przypisuje każdemu elementowi dokumentu jego podstawę i treść, którą trzeba zapisać.
Warstwa techniczna ma własną normę. ISO/IEC 27031 w wydaniu drugim z maja 2025 roku nosi tytuł „Cybersecurity — Information and communication technology readiness for business continuity”. Poprzednia edycja z 2011 roku nosiła inny tytuł, a wiele opracowań wciąż odsyła do niej jako aktualnej. Po stronie systemu zarządzania bezpieczeństwem informacji odpowiadają zabezpieczenia 5.29, 5.30 i 8.14 z ISO/IEC 27002:2022, do których odsyła Załącznik A do ISO/IEC 27001:2022.
| Element planu | Skąd wynika | Co konkretnie zapisać |
|---|---|---|
| Zakres i warunki uruchomienia | ISO 22301:2019, kl. 8.4 | objęte usługi, przesłanka aktywacji, osoba decydująca |
| Role i zastępstwa | ISO 22301:2019, kl. 8.4 | funkcje, uprawnienia decyzyjne, dwie linie zastępstwa |
| Działania priorytetowe i czasy | ISO/TS 22317:2021, kl. 5.5 | lista działań z przypisanymi wartościami RTO i RPO |
| Odtwarzanie ICT, kopie, redundancja | ISO/IEC 27031:2025; zabezpieczenia 5.30 i 8.14 z ISO/IEC 27002:2022 | kolejność przywracania, zależności, lokalizacje kopii, właściciel testu odtworzenia |
| Komunikacja i zarządzanie kryzysowe | ENISA, wskazówki techniczne, rozdz. 4.3 | ścieżka eskalacji, skład zespołu, kanał zapasowy poza infrastrukturą firmy |
| Program ćwiczeń i ocena | ISO 22301:2019, kl. 8.5 i 8.6 oraz rozdz. 9 | harmonogram, rodzaj działania, kryteria oceny, tryb wdrażania wniosków |
Od czego zacząć plan ciągłości działania?
Zacznij od analizy wpływu na działalność, bo bez niej nie wiadomo, co odtwarzać najpierw. ISO 22301:2019 w terminie 3.5 definiuje BIA jako „process of analysing the impact over time of a disruption on the organization”, czyli proces analizy tego, jak wpływ zakłócenia na organizację narasta w czasie. ISO/TS 22317:2021 rozwija ten proces w rozdziale 5, a klauzula 5.5 nakazuje wskazać działania priorytetowe. Punktem wyjścia jest więc lista procesów, a nie inwentarz serwerów.
Analiza ustala też trzy parametry czasu, które NIST SP 800-34 Rev. 1 opisuje w sekcji 3.2.1. MTD to maksymalny dopuszczalny czas niedostępności. RTO to czas przywrócenia zasobu, mieszczący się w MTD. RPO wyznacza moment w przeszłości, do którego akceptujesz utratę danych, czyli wprost wymaganie wobec częstotliwości kopii. Wskazówki techniczne ENISA do rozporządzenia wykonawczego (UE) 2024/2690 wymieniają w rozdziale 4.1 ustalenie RTO i RPO jako element planu.
Jak napisać plan ciągłości działania krok po kroku?
Przejdź siedem kroków z rozdziału 3 NIST SP 800-34 Rev. 1, przełożonych na realia polskiej organizacji.
- Ustal politykę planowania awaryjnego. Zarząd zatwierdza zakres, role i czas ludzi. Bez tego pozostałe kroki nie mają umocowania.
- Przeprowadź analizę wpływu na działalność. Zbierz procesy, zależności od dostawców oraz parametry MTD, RTO i RPO od właścicieli procesów.
- Zidentyfikuj zabezpieczenia zapobiegawcze. Część scenariuszy taniej wyeliminować niż odtwarzać: zasilanie rezerwowe, drugie łącze, oddzielenie kopii od środowiska produkcyjnego.
- Opracuj strategie awaryjne. Dla każdego działania priorytetowego wskaż wariant odtworzenia, wymagane zasoby i osobę, która go uruchamia.
- Napisz plan systemu. Procedury formułuj w trybie rozkazującym, z numerowanymi czynnościami i punktami kontrolnymi po każdym etapie.
- Zaplanuj testy, szkolenia i ćwiczenia. Przypisz rodzaj działania do każdego elementu planu i ustal, kto ocenia wynik.
- Utrzymuj plan. Aktualizuj go po zmianie architektury, dostawcy lub składu zespołu oraz po każdym zdarzeniu i ćwiczeniu.
Kto w Polsce musi mieć plan ciągłości działania?
Plan ciągłości działania muszą mieć podmioty kluczowe i podmioty ważne w rozumieniu ustawy o krajowym systemie cyberbezpieczeństwa, podmioty finansowe objęte rozporządzeniem DORA, a pośrednio także podmioty realizujące zadania publiczne. Dla pierwszej grupy obowiązek wynika wprost z ustawy po nowelizacji z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252, ogłoszonej 2 marca 2026 r., obowiązującej od 3 kwietnia 2026 r.). Nowe brzmienie art. 8 ust. 1 pkt 2 lit. f wymienia środek: „wdrażanie, dokumentowanie, testowanie i utrzymywanie planów ciągłości działania umożliwiających ciągłe i niezakłócone świadczenie usługi oraz zapewniających poufność, integralność, dostępność i autentyczność informacji”. Ujednolicony tekst ustawy sprzed tej nowelizacji opublikowano w Dz.U. 2026 poz. 20 — cytowanego brzmienia lit. f jeszcze w nim nie ma, szukaj go w tekście nowelizacji.
Zwróć uwagę na cztery czasowniki: wdrażanie, dokumentowanie, testowanie i utrzymywanie. Sam dokument realizuje jeden z nich.
Podmioty publiczne pytają zwykle o Krajowe Ramy Interoperacyjności. Tu jest zaskoczenie: w rozporządzeniu Rady Ministrów z 21 maja 2024 r. (Dz.U. 2024 poz. 773) fraza „ciągłość działania” nie występuje. § 19 ust. 1 wymaga systemu zarządzania bezpieczeństwem informacji zapewniającego poufność, dostępność i integralność. § 19 ust. 2 pkt 3 nakazuje okresowe analizy ryzyka, a pkt 14 audyt wewnętrzny w zakresie bezpieczeństwa informacji nie rzadziej niż raz na rok. § 19 ust. 3 wprowadza domniemanie spełnienia wymagań, gdy SZBI opracowano na podstawie PN-ISO/IEC 27001, z zabezpieczeniami według PN-ISO/IEC 27002 i zarządzaniem ryzykiem według PN-ISO/IEC 27005.
Wniosek dla podmiotu publicznego jest taki: obowiązek planu wynika z KRI pośrednio, przez atrybut dostępności i przez odesłanie do normy, a wraz z nią do zabezpieczeń 5.29, 5.30 i 8.14. Powoływanie się na uchylone rozporządzenie KRI z 2012 r. jest błędem. Sektor finansowy ma odrębną podstawę: rozporządzenie (UE) 2022/2554 (DORA) w art. 11 i 12 (sprostowanie w Dz.U. UE) obejmuje politykę ciągłości działania w zakresie ICT, plany reagowania i przywracania sprawności, funkcję zarządzania kryzysowego oraz procedury kopii zapasowych i odtwarzania. Praktyczną listę kontrolną zawiera przewodnik po wymaganiach DORA krok po kroku.
Jak przetestować plan ciągłości działania?
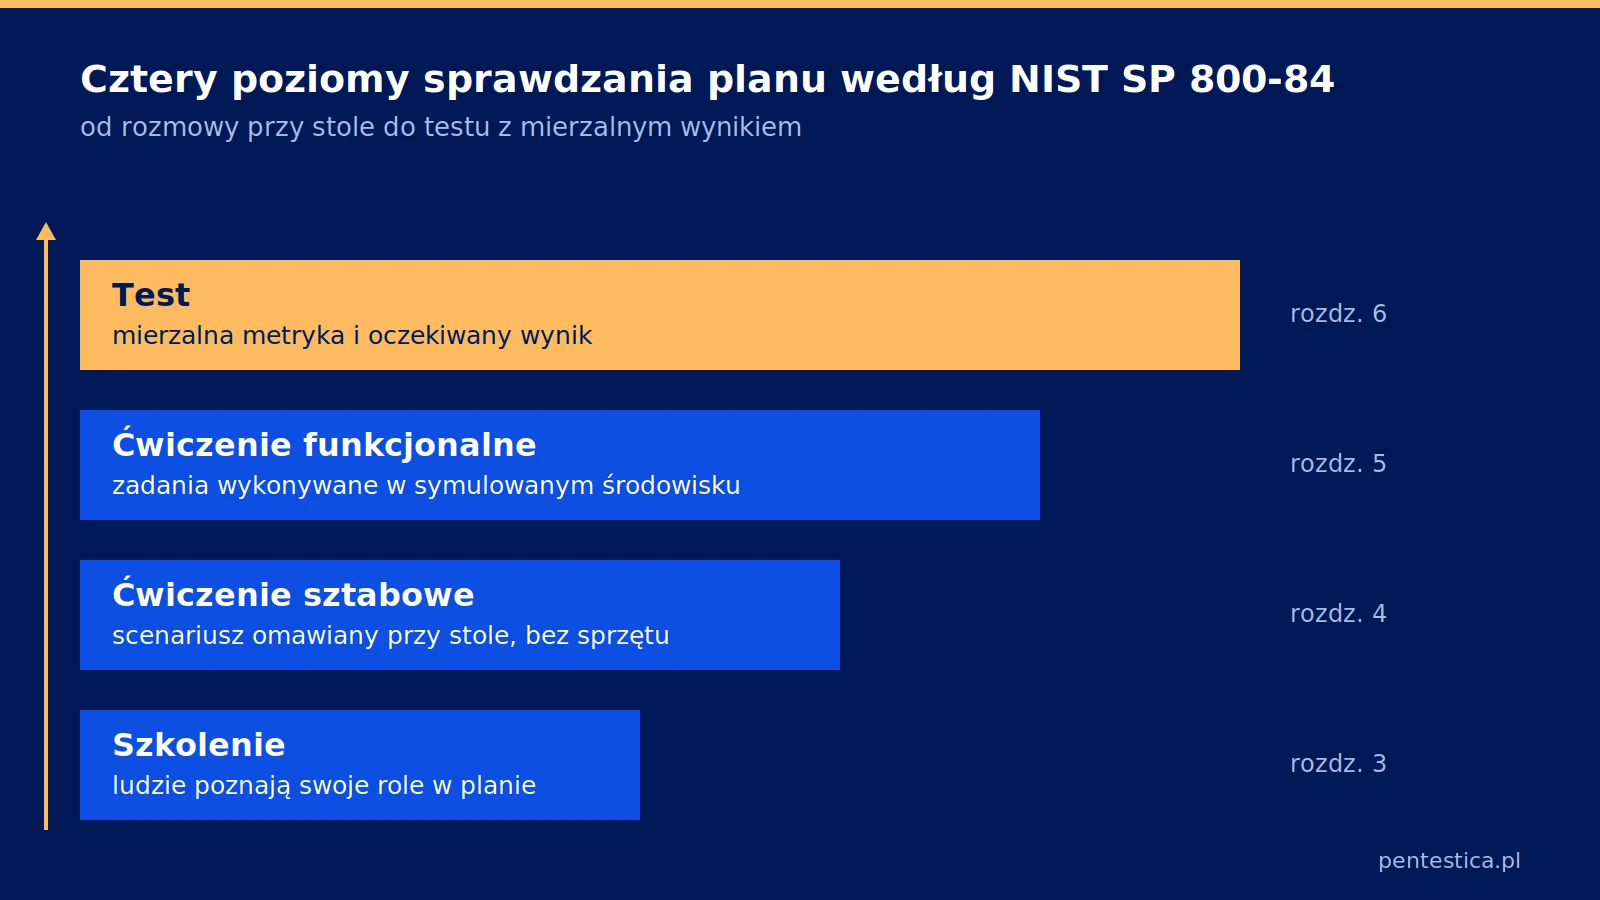
Przetestuj plan drabinką czterech działań opisanych w NIST SP 800-84. Kolejność ma znaczenie, bo każdy poziom zakłada, że poprzedni się udał.
NIST SP 800-34 Rev. 1 w sekcji 3.5 rozdziela te pojęcia jednoznacznie: testowanie waliduje zdolność odtworzeniową, szkolenie przygotowuje ludzi, a ćwiczenie ujawnia luki w planie. Jeśli po „teście” powstaje wyłącznie notatka, że przebiegł pomyślnie, odbyło się prawdopodobnie ćwiczenie sztabowe.
| Rodzaj działania | Przebieg | Co weryfikuje | Kiedy wybrać |
|---|---|---|---|
| Szkolenie | przekazanie ról i procedur zespołowi | znajomość obowiązków i ścieżki eskalacji | po zmianie planu lub składu zespołu |
| Ćwiczenie sztabowe przy stole | dyskusja nad scenariuszem prowadzona przez facylitatora, bez uruchamiania sprzętu | spójność decyzji i kompletność planu | gdy plan jest nowy albo mocno zmieniony |
| Ćwiczenie funkcjonalne | wykonywanie zadań w symulowanym środowisku operacyjnym, od wycinkowych po pełnoskalowe | wykonalność procedur i współpracę zespołów | gdy ćwiczenie sztabowe nie ujawnia już nowych luk |
| Test | działanie z mierzalną metryką i oczekiwanym wynikiem, w podtypach: komponentu, systemu, kompleksowym | rzeczywisty czas i zakres odtworzenia wobec RTO i RPO | gdy trzeba udowodnić zdolność wobec regulatora lub odbiorcy |
Test w rozumieniu rozdziału 6 NIST SP 800-84 wymaga zdefiniowania metryki i oczekiwanego wyniku jeszcze przed rozpoczęciem. ISO 22301:2019 dokłada ramę zarządczą: klauzula 8.5 wymaga programu ćwiczeń, klauzula 8.6 oceny dokumentacji i zdolności, a rozdział 9 oceny wyników działania. Wskazówki techniczne ENISA dodają w rozdziale 4.3 ćwiczenia zespołu kryzysowego i wnioski po zdarzeniu.
Co odróżnia plan, który działa, od dokumentu do segregatora?
Działający plan potrafi wykonać osoba, która go nie pisała, w warunkach niedostępności głównego systemu. To kryterium rozstrzyga więcej niż objętość dokumentu.
W projektach, które prowadzimy, najczęściej powtarza się kilka usterek: lista kontaktów dostępna wyłącznie w systemie, który właśnie padł, brak drugiej linii zastępstwa dla osoby decyzyjnej, wartości RTO ustalone przez dział IT bez akceptacji właściciela procesu, kopie zapasowe nigdy nieodtwarzane w całości oraz scenariusze ograniczone do awarii sprzętu, bez wariantu utraty dostępu do danych w wyniku ataku. Każdą z nich wychwytuje ćwiczenie, żadnej nie widać przy biurku.
Przed zatwierdzeniem planu odpowiedz na trzy pytania. Czy da się go wykonać bez dostępu do sieci firmowej? Czy każda procedura ma właściciela i punkt kontrolny? Czy ostatni test miał zapisaną metrykę i wynik? Powiązanie planu z pozostałymi obszarami zabezpieczeń opisuje strona usługi audytu bezpieczeństwa IT.
Ile kosztuje przygotowanie planu ciągłości działania?
Koszt rozkłada się na cztery składniki: warsztaty analizy wpływu z właścicielami procesów, opracowanie dokumentacji planu i procedur odtworzeniowych, przygotowanie oraz przeprowadzenie ćwiczeń i testów, a na końcu utrzymanie, czyli aktualizacje po zmianach i po zdarzeniach.
Na wycenę wpływa kilka dźwigni: liczba procesów objętych analizą, liczba lokalizacji i podmiotów, złożoność środowiska teleinformatycznego, podstawa prawna po stronie sektora oraz rodzaj testu, bo ćwiczenie sztabowe angażuje inne zasoby niż test funkcjonalny z przełączeniem środowiska.
Widełek cenowych tu nie znajdziesz, ponieważ dwie organizacje o zbliżonej wielkości potrafią różnić się zakresem kilkukrotnie, a liczba podana bez ustalonego zakresu myli na etapie budżetowania. Zakres najszybciej zawęzisz, wypełniając konfigurator zakresu usług.
Najczęstsze pytania o plan ciągłości działania
Czym różni się plan ciągłości działania od planu odtwarzania po awarii?
Plan ciągłości działania obejmuje całą organizację: procesy biznesowe, ludzi, lokalizacje i komunikację. Plan odtwarzania po awarii stanowi jego część techniczną i dotyczy przywracania systemów oraz danych. Według ISO/IEC 27031:2025 ta warstwa nosi nazwę gotowości teleinformatycznej na potrzeby ciągłości działania. Kolejność prac jest stała: najpierw analiza wpływu na działalność, potem plan techniczny.
Jak często testować plan ciągłości działania?
Częstotliwość ustala organizacja, a nie norma. Zgodnie z ISO 22301:2019 wymagany jest program ćwiczeń oraz ocena dokumentacji i zdolności, lecz norma nie podaje liczby testów w roku. Rozsądna praktyka wiąże harmonogram z ryzykiem: działania o najkrótszym RTO testuj częściej, pozostałe rzadziej. Każda istotna zmiana architektury, dostawcy albo procesu powinna uruchamiać dodatkowy test.
Czy udany test odtworzenia kopii zapasowej wystarczy?
Nie wystarcza. Odtworzenie kopii potwierdza integralność danych, ale nie sprawdza czasu przywrócenia usługi, kolejności zależności ani decyzji ludzi. Wskazówki techniczne ENISA traktują w rozdziale 4.2 okresowe testy odtwarzania jako osobny element, obok planu ciągłości działania z rozdziału 4.1. Pełny obraz daje dopiero test mierzący czas przywrócenia procesu, a nie samego pliku.
Czy mała firma potrzebuje planu ciągłości działania?
Potrzebuje, choć w mniejszej skali. Zakres wynika z liczby procesów, które naprawdę nie mogą stanąć, a nie z liczby pracowników. W małej organizacji wystarczy krótka analiza wpływu, lista działań priorytetowych z czasami RTO i RPO, procedura odtworzenia oraz kontakty dostępne poza systemami firmy. Obowiązki ustawowe zależą od sektora i statusu podmiotu.
Kto powinien zatwierdzać wartości RTO i RPO?
Zatwierdza je właściciel procesu biznesowego, ponieważ to on ponosi skutki przestoju i utraty danych. Dział IT wskazuje, co jest technicznie wykonalne i jakim nakładem. NIST SP 800-34 Rev. 1 w sekcji 3.2.1 wiąże oba parametry z maksymalnym dopuszczalnym czasem niedostępności, czyli MTD, który wyznacza się po stronie biznesu, a nie technologii.
Jak Pentestica może pomóc
Pentestica od ponad 10 lat wspiera organizacje w budowaniu odporności i ma za sobą setki zrealizowanych projektów. W obszarze ciągłości działania pomagamy przeprowadzić analizę wpływu na działalność, uporządkować dokumentację planu i powiązać ją z wymaganiami ustawy o KSC, DORA oraz audytu KRI. Plan konfrontujemy z realnym scenariuszem ataku — testami penetracyjnymi, red teamingiem i scenariuszami TLPT — co pokazuje, czy procedury wytrzymują warunki inne niż awaria sprzętu. Sam pomiar czasu przywrócenia wobec RTO i RPO pozostaje po stronie testu funkcjonalnego, który pomagamy zaprojektować i ocenić. Bieżące wsparcie po stronie zarządzania zapewnia usługa vCISO.
Źródła
- ISO 22301:2019 Security and resilience — Business continuity management systems — Requirements — norma określająca wymagania systemu zarządzania ciągłością działania, w tym strukturę rozdziału 8 i ocenę wyników w rozdziale 9.
- ISO/TS 22317:2021 Security and resilience — Business continuity management systems — Guidelines for business impact analysis — wytyczne do procesu analizy wpływu na działalność, z klauzulą 5.5 o ustalaniu działań priorytetowych.
- ISO/IEC 27031:2025 Cybersecurity — Information and communication technology readiness for business continuity — wydanie drugie z maja 2025 roku, poświęcone gotowości teleinformatycznej na potrzeby ciągłości działania.
- ISO/IEC 27001:2022 Information security, cybersecurity and privacy protection — Information security management systems — Requirements — norma, której Załącznik A odsyła do zabezpieczeń 5.29, 5.30 i 8.14 z ISO/IEC 27002:2022.
- NIST SP 800-34 Rev. 1 Contingency Planning Guide for Federal Information Systems — siedmiokrokowy proces planowania awaryjnego oraz definicje MTD, RTO i RPO w sekcji 3.2.1.
- NIST SP 800-84 Guide to Test, Training, and Exercise Programs for IT Plans and Capabilities — opis szkoleń, ćwiczeń sztabowych, ćwiczeń funkcjonalnych i testów wraz z ich podtypami.
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) — nowelizacja, która nadaje brzmienie art. 8 ust. 1 pkt 2 lit. f dotyczącemu planów ciągłości działania.
- Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773) — wymagania § 19 wobec systemu zarządzania bezpieczeństwem informacji w podmiotach realizujących zadania publiczne.
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2022/2554 z dnia 14 grudnia 2022 r. w sprawie operacyjnej odporności cyfrowej sektora finansowego (DORA) — akt regulujący m.in. politykę ciągłości działania w zakresie ICT oraz plany reagowania i przywracania sprawności w art. 11 i 12.
- ENISA, Technical Implementation Guidance on Commission Implementing Regulation (EU) 2024/2690, wersja 1.0 — wskazówki dotyczące planu ciągłości działania, kopii zapasowych i zarządzania kryzysowego w rozdziale 4.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.