
Lokalne Centra Cyberbezpieczeństwa (LCC) to wspólne ośrodki kilku jednostek samorządu terytorialnego (JST), które mają zapewnić ciągłość systemów informatycznych i chronić przed cyberatakami urzędy, szkoły oraz ośrodki pomocy społecznej. Program ogłosiły Ministerstwo Cyfryzacji i Centrum Projektów Polska Cyfrowa (CPPC), które prowadzi nabór FERC 4.1 z programu Fundusze Europejskie na Rozwój Cyfrowy 2021–2027 (FERC) od 31.07.2026 do 30.11.2026.
Stan prawny na dzień 10 listopada 2026 r.
Najważniejsze informacje o naborze na Lokalne Centra Cyberbezpieczeństwa
Nabór FERC 4.1 jest konkurencyjny: wnioski składają wyłącznie partnerstwa co najmniej dwóch JST, a dofinansowanie sięga 100% wydatków kwalifikowanych.
- Cel: utworzenie centrów, które obsługują kilka samorządów naraz.
- Kto może wnioskować: wyłącznie gminy, powiaty i województwa w partnerstwie, a wnioskodawca i każdy partner muszą mieć status JST; według kryteriów wyboru przed złożeniem wniosku trzeba zawrzeć umowę z co najmniej jedną inną JST, a więcej partnerów to więcej punktów.
- Dofinansowanie: według regulaminu naboru do 100% wydatków kwalifikowanych, z EFRR i budżetu państwa.
- Na co środki: sprzęt i oprogramowanie do ochrony sieci, licencje i usługi bezpieczeństwa, szkolenia pracowników, audyty i wdrożenie zabezpieczeń; roboty budowlane najwyżej 20% wydatków kwalifikowanych.
- Termin i instytucja: nabór prowadzi CPPC do 30.11.2026, a regulamin pozwala go skrócić lub wydłużyć; pytania: LCC@cppc.gov.pl.
- Trwałość: wnioskodawca musi wykazać, że LCC będzie skutecznie działać przez 5 lat po zakończeniu projektu.
Jakie usługi ma świadczyć Lokalne Centrum Cyberbezpieczeństwa?
LCC ma świadczyć urzędom, szkołom i ośrodkom pomocy społecznej wspólne usługi, które Ministerstwo Cyfryzacji wymienia tak:
- monitorowanie lokalnych sieci i systemów informacyjnych,
- usługi doradcze,
- audyty bezpieczeństwa,
- wsparcie w reagowaniu na incydenty,
- wspólne zakupy sprzętu i licencji IT,
- szkolenia pracowników.
Według danych CSIRT NASK, przywołanych przez Ministerstwo Cyfryzacji, w 2025 r. w samych JST odnotowano łącznie 3 249 incydentów.
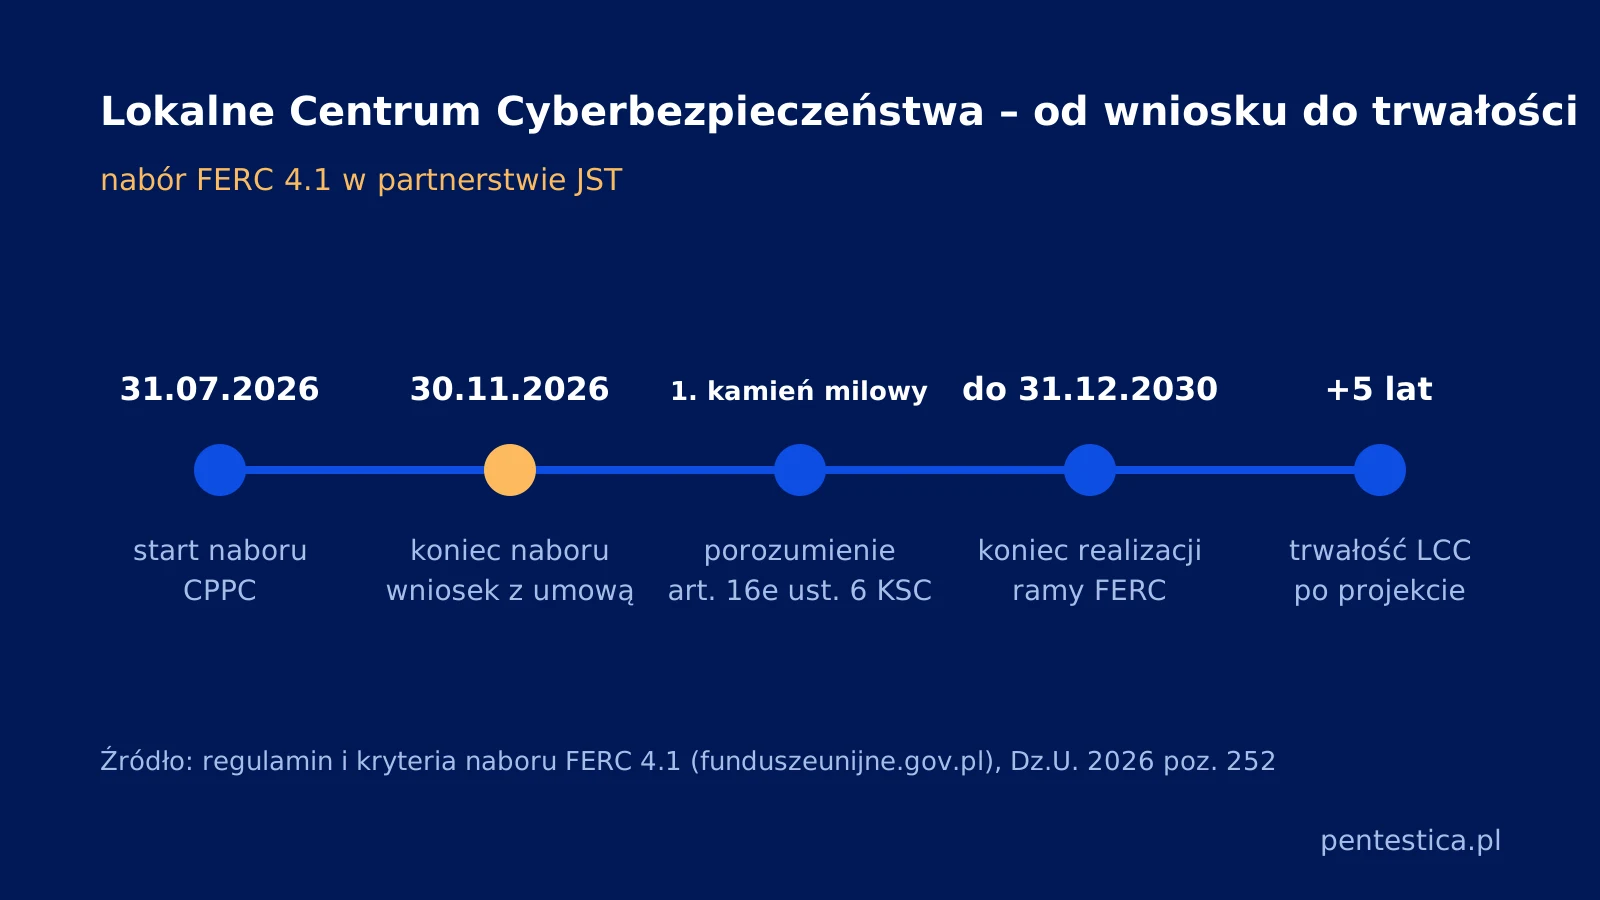
Porozumienie JST z art. 16e ustawy o KSC
Podstawą prawną współpracy w LCC jest art. 16e ustawy o krajowym systemie cyberbezpieczeństwa (KSC), dodany do niej nowelizacją Dz.U. 2026 poz. 252. Ust. 6 pozwala JST zawrzeć porozumienie powierzające jednej z nich realizację wymienionych w nim obowiązków z zakresu cyberbezpieczeństwa, a według ust. 8 ta JST wyznacza do ich realizacji jednostkę organizacyjną, samorządową osobę prawną lub spółkę komunalną. Kryteria naboru wymagają, by pierwszy kamień milowy projektu przewidywał zawarcie tego porozumienia, i dodatkowo punktują zespół wspólnej obsługi cyberbezpieczeństwa, np. centrum usług wspólnych lub referat IT urzędu gminy. Więcej w omówieniu nowelizacji ustawy o KSC i nowych obowiązków.
LCC a Cyberbezpieczny Samorząd – czym się różnią?
Oba programy, LCC i Cyberbezpieczny Samorząd, finansuje FERC, ale różnią się trybem, trwałością i wymogiem porozumienia. Dane w tabeli pochodzą z kryteriów i regulaminu naboru LCC oraz regulaminu Cyberbezpiecznego Samorządu.
| Cecha | Lokalne Centra Cyberbezpieczeństwa | Cyberbezpieczny Samorząd |
|---|---|---|
| Tryb | Nabór konkurencyjny, partnerstwo co najmniej 2 JST | Granty dla wszystkich JST |
| Realizacja | W ramach czasowych FERC, najpóźniej do 31.12.2030 | Zakończona 30.09.2026 |
| Dofinansowanie | Do 100% | Do 100%, wkład własny zależny od zamożności JST |
| Trwałość | 5 lat po zakończeniu projektu | 2 lata od akceptacji końcowego rozliczenia |
| Podstawa współpracy | Porozumienie z art. 16e ust. 6 KSC | Nie dotyczy (grant dla pojedynczej JST) |
W kontroli P/25/003 programu Cyberbezpieczny Samorząd NIK stwierdziła, że CPPC nie wymagało audytów bezpieczeństwa ani przed przyznaniem dofinansowania, ani po zakończeniu prac, i zaleciła audyt przed projektem i po nim. Audyty są wydatkiem kwalifikowanym w naborze LCC, więc partnerstwo warto zacząć od audytu stanu wyjściowego każdej JST, zwłaszcza że § 19 ust. 2 pkt 14 obecnego rozporządzenia KRI wymaga audytu wewnętrznego bezpieczeństwa informacji nie rzadziej niż raz na rok. Zobacz też, co NIK uznaje za brak audytu KRI.
Jak Pentestica może pomóc
Pentestica wykonuje audyt stanu wyjściowego JST w partnerstwie, w tym audyt KRI, testuje bezpieczeństwo wdrożonych systemów i wspiera realizację obowiązków z KSC w zakresie audytów i testów. Mamy ponad 10 lat doświadczenia i setki zrealizowanych projektów, a zakres prac pomoże ustalić konfigurator zakresu.
Źródła
- Fundusze Europejskie, ogłoszenie naboru FERC 4.1 – terminy, wydatki
- Fundusze Europejskie, Regulamin naboru – partnerstwo, dofinansowanie
- Fundusze Europejskie, Kryteria wyboru projektów – kamienie milowe, trwałość
- Dziennik Ustaw, Dz.U. 2026 poz. 252 – art. 16e KSC
- Ministerstwo Cyfryzacji, Samorządy razem skuteczniej obronią się przed cyberatakami (31.07.2026) – usługi LCC
- NIK, kontrola P/25/003 (20.07.2026) – audyty
- Dziennik Ustaw, rozporządzenie KRI (Dz.U. 2024 poz. 773) – § 19
- gov.pl, regulamin Cyberbezpieczny Samorząd – dane do tabeli

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.