
Narodowe Standardy Cyberbezpieczeństwa (NSC) to zbiór rekomendacji standaryzujących rozwiązania zabezpieczające w sieciach i systemach informacyjnych, opracowany przez Kancelarię Prezesa Rady Ministrów na podstawie standardów amerykańskiego NIST. To przewodniki metodyczne, które ułatwiają budowę efektywnego systemu zarządzania bezpieczeństwem informacji. Mają charakter rekomendacji, a nie przepisów prawa.
Stan na dzień 9 listopada 2026 r.
Najważniejsze informacje o NSC
- Źródło i podstawa: NSC opracowano na podstawie standardów National Institute of Standards and Technology (NIST) i odniesiono do Polskich Norm, na których opiera się zarządzanie bezpieczeństwem informacji. Aktualne wersje dokumentów na liście gov.pl pochodzą z lat 2021–2024.
- Cel: Ułatwienie budowy systemu zarządzania bezpieczeństwem informacji na podstawie praktyki stosowanej w administracji federalnej USA. NSC opracowano w ramach realizacji Strategii Cyberbezpieczeństwa RP na lata 2019–2024.
- Adresaci: Według gov.pl NSC są przeznaczone dla podmiotów krajowego systemu cyberbezpieczeństwa, w tym podmiotów realizujących zadania publiczne, oraz dla innych organizacji, które chcą efektywnie zarządzać bezpieczeństwem informacji. Opis na gov.pl używa jeszcze kategorii sprzed nowelizacji ustawy o KSC z 2026 r.; aktualny podział na podmioty kluczowe i ważne wyjaśnia wpis o tym, kogo obejmuje ustawa o KSC.
- Status prawny: Narodowe standardy cyberbezpieczeństwa są rekomendacjami (soft law), a nie przepisami. Rozporządzenie w sprawie Krajowych Ram Interoperacyjności nie wymienia ich w § 19 ust. 3, który wskazuje Polskie Normy, przy których wymagania dotyczące systemu zarządzania bezpieczeństwem informacji uznaje się za spełnione.
Przykładowe dokumenty NSC
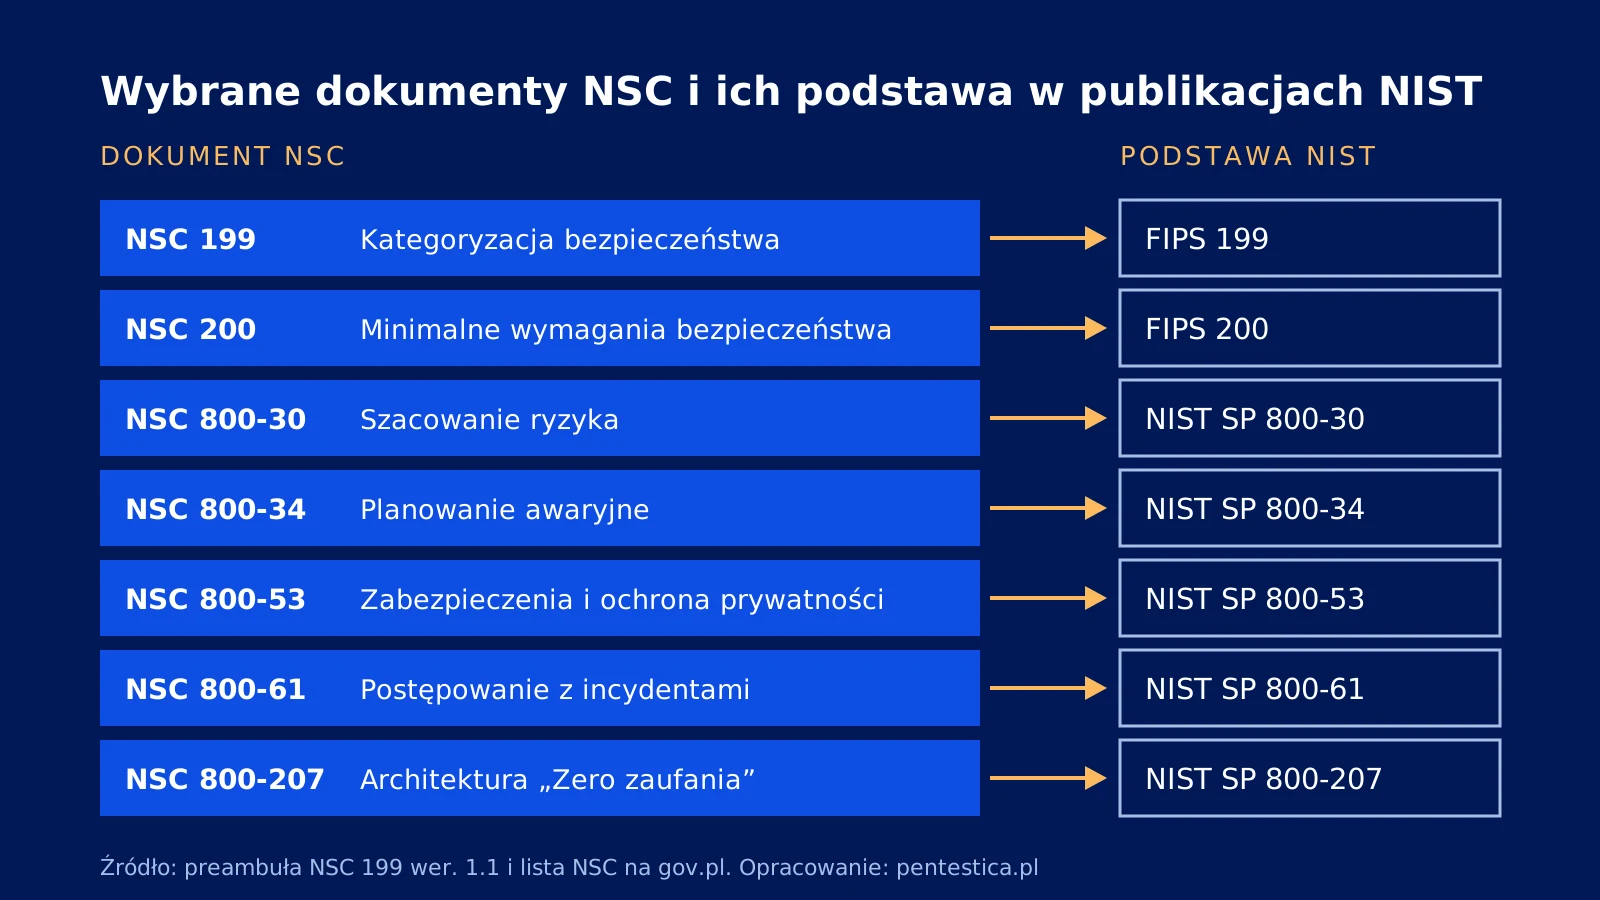
Lista na gov.pl zawiera 29 pozycji, w tym dokumenty podzielone na części. Oprócz siedmiu dokumentów z tabeli poniżej są wśród nich m.in. opracowania dotyczące telepracy (NSC 800-46, NSC 800-114), chmury (NSC 800-144, NSC 800-210), systemów sterowania przemysłowego (NSC 800-82), ransomware (NSC 1800-26) i słownika pojęć (NSC 7298).
| Dokument NSC | Czego dotyczy | Podstawa NIST |
|---|---|---|
| NSC 199 | Standardy kategoryzacji bezpieczeństwa (wer. 1.1, 10.03.2023) | FIPS 199 |
| NSC 200 | Minimalne wymagania bezpieczeństwa informacji i systemów informacyjnych podmiotów publicznych (wer. 2.1, 10.03.2023) | FIPS 200 |
| NSC 800-30 | Szacowanie ryzyka w podmiotach realizujących zadania publiczne (wer. 1.1, 30.03.2023) | NIST SP 800-30 |
| NSC 800-34 | Poradnik planowania awaryjnego (wer. 1.0, 10.09.2021) | NIST SP 800-34 |
| NSC 800-53 | Zabezpieczenia i ochrona prywatności systemów informacyjnych oraz organizacji (wer. 2.0, 1.09.2021) | NIST SP 800-53 |
| NSC 800-61 | Postępowanie z incydentami naruszenia bezpieczeństwa komputerowego (wer. 1.0, 14.10.2021) | NIST SP 800-61 |
| NSC 800-207 | Architektura bezpieczeństwa systemów informacyjnych w modelu „Zero zaufania” (wer. 1.0, 7.09.2021) | NIST SP 800-207 |
Praktyczne zastosowanie dwóch z tych tematów opisują wpisy o tym, jak przygotować plan ciągłości działania i jego test (NSC 800-34), oraz o modelu zerowego zaufania (Zero Trust) (NSC 800-207).
Uwaga: Standardy Cyberbezpieczeństwa Chmur Obliczeniowych to osobny dokument, a nie jedna z pozycji NSC, choć gov.pl wymienia go na tej samej stronie obok NSC. Określił go Minister Cyfryzacji w porozumieniu z ministrem właściwym do spraw wewnętrznych, Ministrem Obrony Narodowej oraz Koordynatorem Służb Specjalnych. Po wersji 02.2020 nową wersję przyjęto 24 kwietnia 2025 r.
Gdzie znaleźć dokumenty NSC?
Dokumenty publikuje strona „Narodowe Standardy Cyberbezpieczeństwa” w Bazie wiedzy portalu gov.pl. Opracowania są dostępne jako pliki PDF, a obok wersji aktualnych strona udostępnia też wersje archiwalne. Przed użyciem warto sprawdzić numer wersji i datę, bo część dokumentów aktualizowano, np. NSC 199 i NSC 200 w marcu 2023 r.
Jak korzystać z NSC przy audycie KRI i wdrożeniu KSC
Przy audycie KRI NSC służą jako przewodnik metodyczny, a nie zamiennik norm. Rozporządzenie KRI (Dz.U. 2024 poz. 773) w § 19 ust. 3 uznaje wymagania dotyczące systemu zarządzania bezpieczeństwem informacji za spełnione, gdy SZBI opracowano na podstawie PN-ISO/IEC 27001, a zabezpieczenia i zarządzanie ryzykiem na podstawie PN-ISO/IEC 27002 i PN-ISO/IEC 27005. NSC nie są w tym przepisie wymienione.
Przed użyciem starszych dokumentów NSC warto sprawdzić, do jakich wersji się odnoszą. NSC 800-53 MAP mapuje NSC 800-53 wer. 2 na PN-ISO/IEC 27001:2013, czyli na wcześniejsze wydanie normy, a aktualne wydanie międzynarodowe to ISO/IEC 27001:2022. NSC 800-61 (wer. 1.0 z 14.10.2021) opiera się na wcześniejszej rewizji NIST SP 800-61, a NIST opublikował w kwietniu 2025 r. trzecią rewizję (Rev. 3).
- Skategoryzuj systemy informacyjne według NSC 199, bo od kategorii systemu zależą szacowanie ryzyka i dobór zabezpieczeń w kolejnych krokach.
- Oszacuj ryzyko zgodnie z NSC 800-30 i odnieś wyniki do PN-ISO/IEC 27005, wskazanej w § 19 ust. 3 rozporządzenia KRI.
- Dobierz zabezpieczenia na podstawie NSC 200 i NSC 800-53, a następnie porównaj je z wymaganiami KRI oraz, w podmiotach kluczowych i ważnych, z obowiązkami z art. 8 ustawy o KSC.
- Sprawdź skuteczność zabezpieczeń w praktyce: test penetracyjny i audyt bezpieczeństwa pokazują, czy dokumentacja odpowiada rzeczywistemu stanowi systemów.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Prowadzimy audyty KRI i testy penetracyjne oraz wspieramy organizacje we wdrożeniu wymagań NIS2 i ustawy o KSC, w tym w doborze zabezpieczeń opartych na NSC. Zakres prac pomaga określić konfigurator zakresu projektu NIS2.
Źródła
- gov.pl, Baza wiedzy: Narodowe Standardy Cyberbezpieczeństwa – definicja i cel NSC, adresaci, oparcie na standardach NIST, realizacja Strategii Cyberbezpieczeństwa RP na lata 2019–2024, lista 29 pozycji z wersjami i datami (w tym NSC 800-53 MAP: mapowanie na PN-ISO/IEC 27001:2013), Standardy Cyberbezpieczeństwa Chmur Obliczeniowych na tej samej stronie.
- NSC 199 „Standardy kategoryzacji bezpieczeństwa”, wer. 1.1 (PDF) – preambuła o NSC jako przewodnikach metodycznych i odpowiednikach NIST (FIPS 199, FIPS 200, SP 800-30, 800-34, 800-53, 800-61).
- gov.pl: Rekomendacje i materiały – informacja, że NSC opracowała Kancelaria Prezesa Rady Ministrów.
- Ministerstwo Cyfryzacji: Przyjęto nowe Standardy Cyberbezpieczeństwa Chmur Obliczeniowych – podstawa i tryb określenia standardów chmurowych, przyjęcie nowej wersji 24 kwietnia 2025 r.
- Rozporządzenie w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773) – § 19 ust. 3: wymagania uznaje się za spełnione przy SZBI według PN-ISO/IEC 27001 oraz zabezpieczeniach i zarządzaniu ryzykiem według PN-ISO/IEC 27002 i PN-ISO/IEC 27005.
- NIST FIPS 199 – amerykański standard kategoryzacji bezpieczeństwa informacji i systemów informacyjnych (luty 2004), podstawa NSC 199.
- NIST FIPS 200 – minimalne wymagania bezpieczeństwa dla federalnych systemów informacyjnych (marzec 2006), podstawa NSC 200.
- NIST SP 800-30 Rev. 1 – wytyczne do szacowania ryzyka, podstawa NSC 800-30.
- NIST SP 800-34 Rev. 1 – przewodnik planowania awaryjnego dla systemów informacyjnych, podstawa NSC 800-34.
- NIST SP 800-53 Rev. 5 – katalog zabezpieczeń i ochrony prywatności systemów informacyjnych oraz organizacji, podstawa NSC 800-53.
- NIST SP 800-207 – architektura Zero Trust, podstawa NSC 800-207.
- NIST SP 800-61 Rev. 3 – trzecia rewizja wytycznych dotyczących reagowania na incydenty (kwiecień 2025 r.), późniejsza niż NSC 800-61.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.