
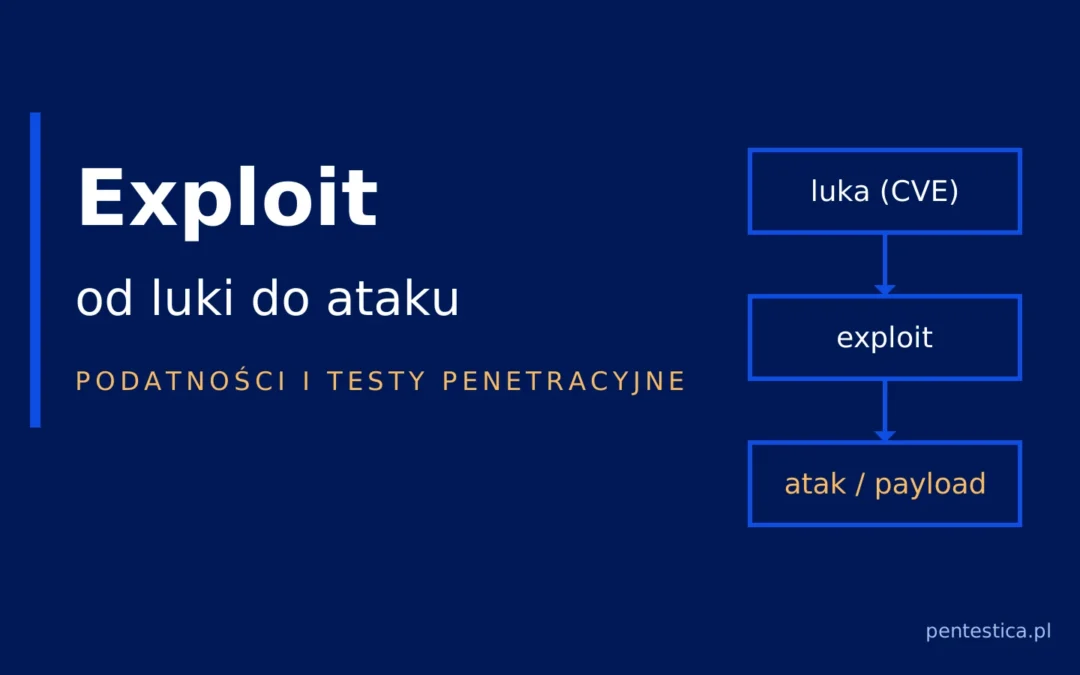
Exploit to program, fragment kodu lub spreparowane dane, które wykorzystują błąd albo lukę w zabezpieczeniach aplikacji lub systemu operacyjnego, aby wywołać nieoczekiwane lub niepożądane zachowanie. Przestępcy używają exploitów do ataku, a pentesterzy do potwierdzenia podatności.
Główne cechy exploitu
- Cel działania: Exploit ma dać atakującemu kontrolę nad systemem, wyższe uprawnienia albo wywołać odmowę usługi. Exploit często uruchamia potem właściwy złośliwy ładunek, tzw. payload.
- Różnica między luką a exploitem: Luka (podatność) to słabość w kodzie, którą atakujący może wykorzystać, a exploit to narzędzie, które robi to w praktyce. Publicznie ujawnione luki zwykle otrzymują identyfikator CVE.
Typowe rodzaje exploitów
- Przepełnienie bufora (buffer overflow): Program zapisuje dane poza granicą bufora, np. kopiuje je bez sprawdzenia rozmiaru (MITRE CWE-787, CWE-120). Exploit może wtedy nadpisać pamięć i przejąć sterowanie programem.
- Zero-day exploit: Zero-day exploit wykorzystuje wcześniej nieznaną lukę w sprzęcie, firmware lub oprogramowaniu, zanim producent wydał poprawkę.
- Exploit kit: Exploit kit to zestaw narzędzi atakujących luki po stronie klienta, głównie w przeglądarkach i ich wtyczkach. Rozpoznaje oprogramowanie ofiary, dobiera exploit i infekuje zwykle przez drive-by download.
Jak się chronić przed exploitami?
- Aktualizacje: Instaluj poprawki jak najszybciej, najlepiej automatycznie, a przy aktywnie wykorzystywanej luce skróć standardowe terminy, jak zaleca brytyjskie National Cyber Security Centre (NCSC). Luki aktywnie wykorzystywane wymienia katalog Known Exploited Vulnerabilities (KEV) amerykańskiej agencji CISA.
- Ochrona stacji i serwerów: Antywirus i zaporę uzupełnij o mechanizmy ograniczające skutki exploitów, np. Exploit protection w systemie Windows. Pomaga też utwardzanie konfiguracji.
- Ostrożność i ograniczone uprawnienia: Exploit kit może zaatakować już przy odwiedzeniu przejętej strony, więc pracownicy nie powinni otwierać nieznanych plików i witryn, a konto bez uprawnień administratora ogranicza skutki.
Jak ocenić, czy luka ma działający exploit?
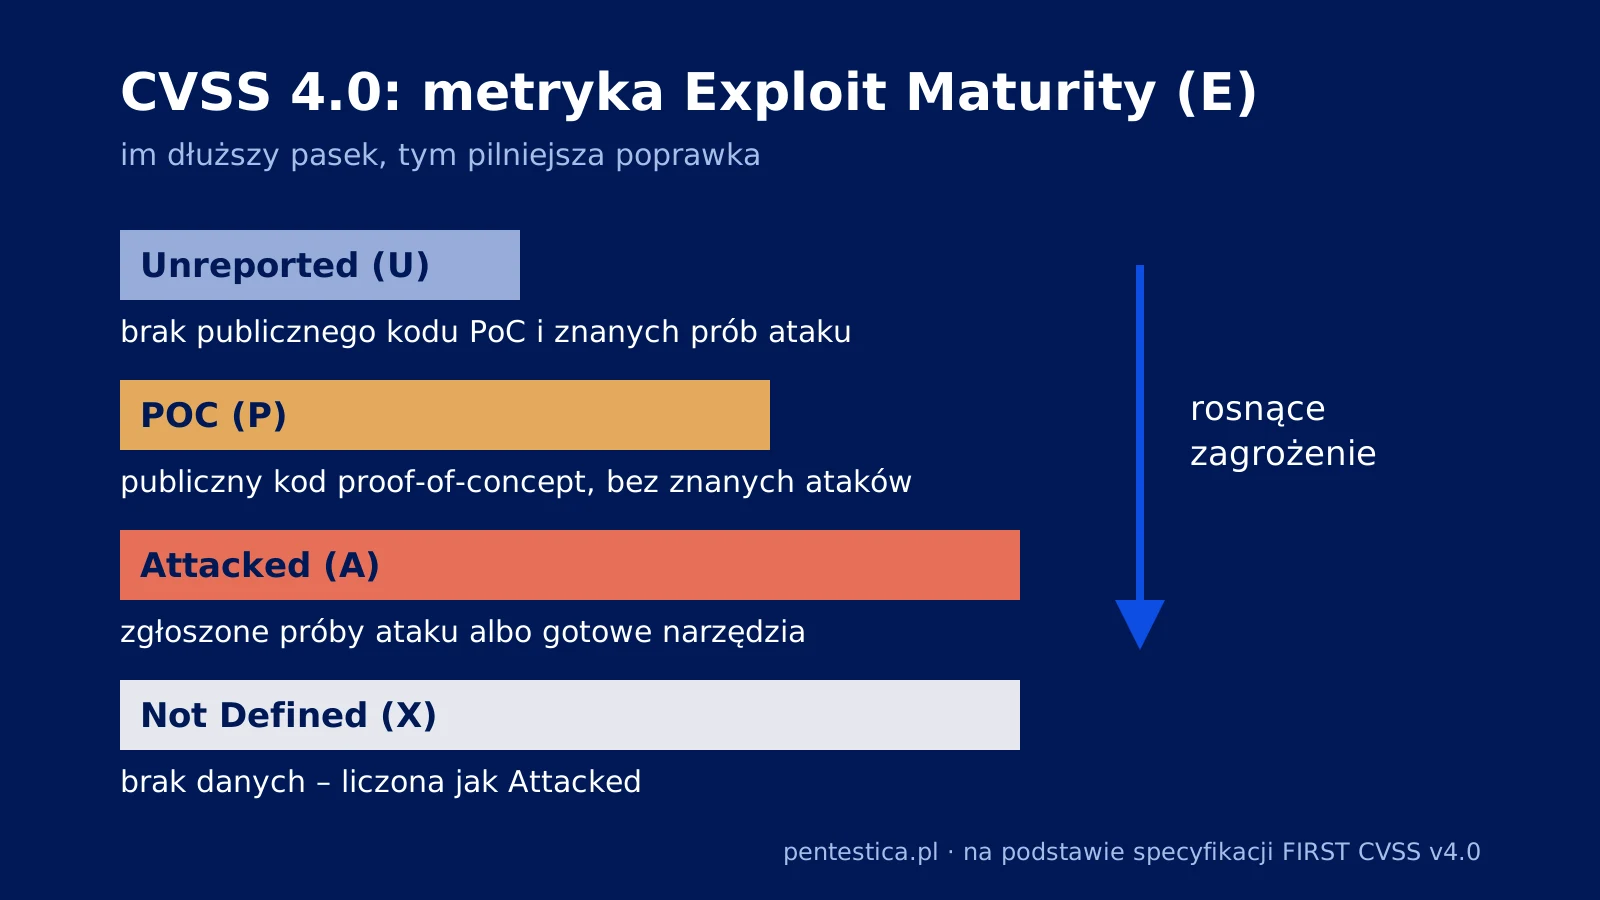
Pilność poprawki zależy od dostępności exploita, którą w Common Vulnerability Scoring System, czyli CVSS 4.0, opisuje metryka Exploit Maturity (E) z grupy Threat.
| Wartość E | Co oznacza |
|---|---|
| Attacked (A) | Zgłoszono próby ataku, udane lub nie, albo dostępne są narzędzia ułatwiające atak, np. exploit kity. |
| POC (P) | Istnieje publiczny kod proof-of-concept, ale brak znanych prób ataku i narzędzi ułatwiających atak. |
| Unreported (U) | Brak wiedzy o publicznym kodzie PoC, o próbach ataku i o narzędziach ułatwiających atak. |
| Not Defined (X) | Brak wiarygodnych danych; ocena zakłada najgorszy przypadek, jak dla Attacked. |
Forum of Incident Response and Security Teams (FIRST) udostępnia też Exploit Prediction Scoring System (EPSS), który szacuje prawdopodobieństwo wykorzystania opublikowanej luki CVE w ciągu najbliższych 30 dni. W skrócie: CVSS opisuje powagę luki, EPSS prawdopodobieństwo ataku, a KEV ataki potwierdzone.
W projektach, które prowadzimy, skaner zgłasza lukę, a test penetracyjny sprawdza, czy da się ją wykorzystać w konkretnym środowisku. O kolejności poprawek zwykle decyduje dowód wykorzystania: zrzut ekranu i udokumentowana ścieżka ataku.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. W audycie bezpieczeństwa IT sprawdzamy, które luki w infrastrukturze firmy da się wykorzystać. Zakres prac pomoże określić konfigurator zakresu.
Źródła
- ESET, Słownik: exploit – definicja exploita i cele jego użycia
- Kaspersky IT Encyclopedia: Exploit – exploit jako program, fragment kodu lub dane
- NIST CSRC Glossary: software vulnerability – definicja podatności oprogramowania
- NIST CSRC Glossary: zero day attack – definicja ataku zero-day
- MITRE CWE-787 Out-of-bounds Write – zapis poza granicą bufora
- MITRE CWE-120 – kopiowanie bufora bez sprawdzenia rozmiaru danych
- Malwarebytes: Exploit kit – działanie exploit kitów i payload
- NCSC: Update by default – zalecenia dotyczące instalowania poprawek
- CISA: Known Exploited Vulnerabilities – katalog luk wykorzystywanych w praktyce
- Microsoft Learn: Exploit protection – mechanizmy mitygacji exploitów w Windows
- FIRST CVSS v4.0 Specification – definicje wartości metryki Exploit Maturity
- FIRST EPSS – model prawdopodobieństwa wykorzystania luk CVE

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.