
Cyberbezpieczny Samorząd to program grantowy Centrum Projektów Polska Cyfrowa (CPPC), realizowany we współpracy z NASK-PIB i finansowany z programu Fundusze Europejskie na Rozwój Cyfrowy 2021–2027 (FERC). Jego celem było zwiększenie poziomu bezpieczeństwa informacji w jednostkach samorządu terytorialnego (JST). Granty realizowano do 30 września 2026 r.
Stan na dzień 30 października 2026 r.
Dla kogo i na jakich zasadach?
- Odbiorcy: według CPPC wszystkie JST, czyli 2477 gmin, 314 powiatów i 16 województw (2807 jednostek).
- Forma wsparcia: według regulaminu konkursu grant do 100% kosztów kwalifikowalnych. Wkład własny zależał od współczynnika zamożności JST, a gminy o wskaźniku dochodów poniżej średniej krajowej miały wkład 0%.
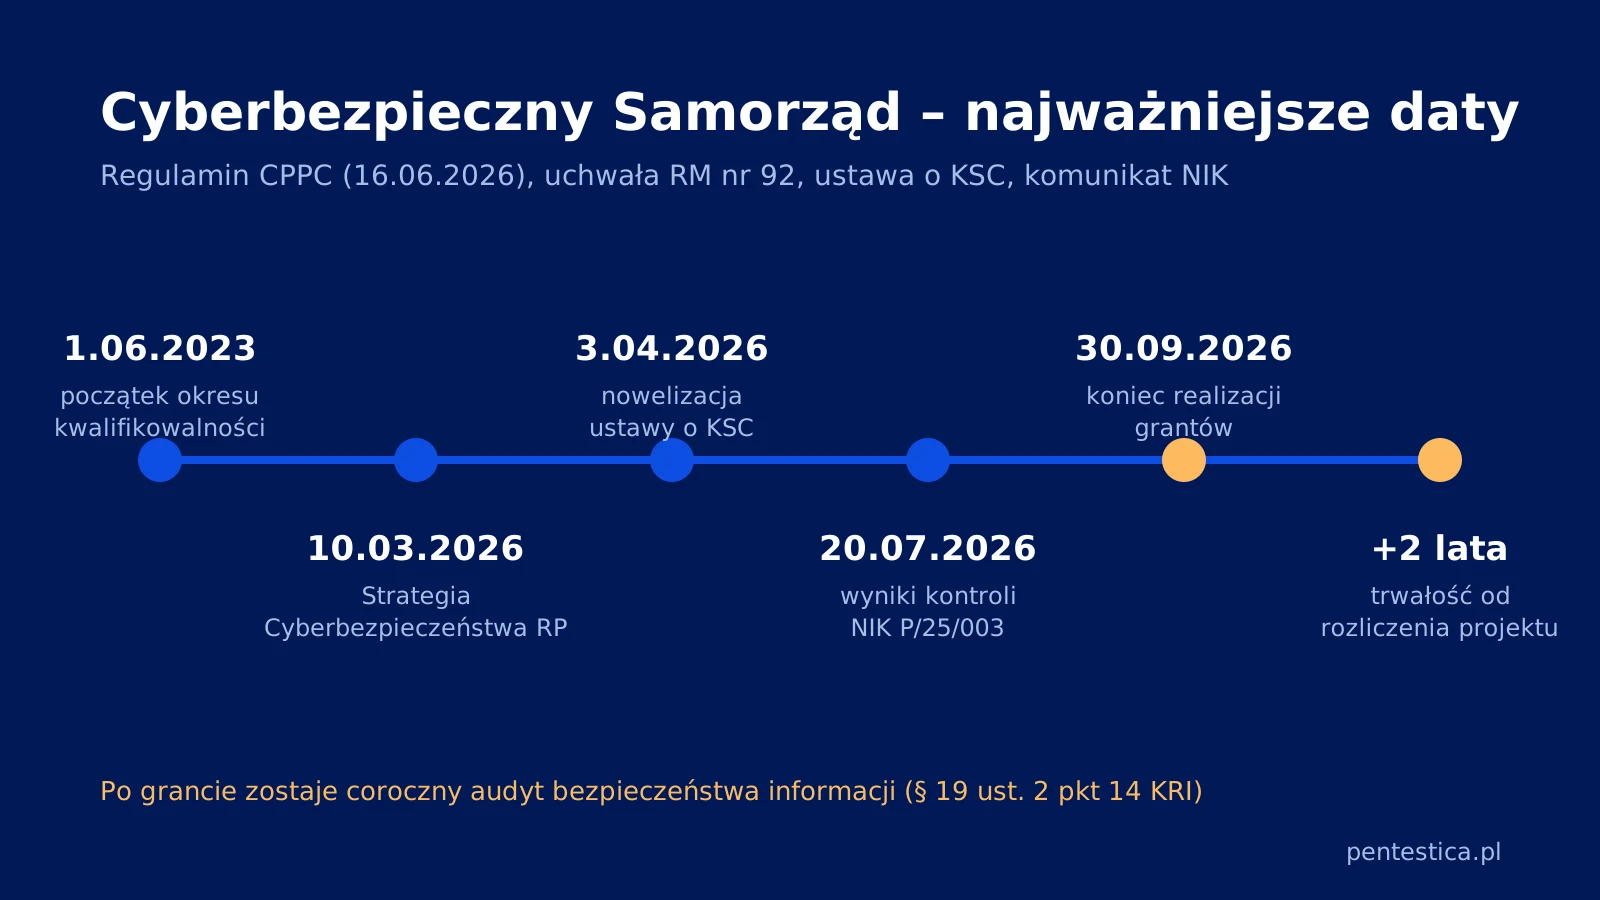
- Czas realizacji: projekt mógł trwać najdłużej do 30 września 2026 r. (16 czerwca 2026 r. CPPC przesunęło pierwotny termin 30 czerwca), a wydatki były kwalifikowalne od 1 czerwca 2023 r.
- Trwałość: efekty projektu trzeba utrzymać przez 2 lata od akceptacji końcowego rozliczenia przez Operatora (NASK).
Na co można było przeznaczyć środki?
Grant Cyberbezpieczny Samorząd finansował wydatki w trzech obszarach: organizacyjnym, kompetencyjnym i technicznym.
| Obszar | Przykładowe działania z regulaminu |
|---|---|
| Organizacyjny | Opracowanie i aktualizacja dokumentacji Systemu Zarządzania Bezpieczeństwem Informacji (SZBI): polityki, analiza ryzyka, procedury obsługi incydentów i ciągłości działania. Audyt SZBI oraz audyt zgodności z Krajowymi Ramami Interoperacyjności (KRI) i ustawą o krajowym systemie cyberbezpieczeństwa (KSC). |
| Kompetencyjny | Szkolenia budujące świadomość cyberzagrożeń. |
| Techniczny | Zakup i wdrożenie systemów oraz usług bezpieczeństwa, w tym testów bezpieczeństwa sieci, serwisów internetowych i aplikacji. |
Co wykazała kontrola NIK?
Najwyższa Izba Kontroli (NIK) uznała, że mimo projektu Cyberbezpieczny Samorząd poziom odporności urzędów gmin na cyberataki wciąż jest nieznany. Kontrola P/25/003, której wyniki opublikowano 20 lipca 2026 r., objęła 17 najwyższych wartościowo grantów.
- Wdrożenie i audyt: w ponad połowie kontrolowanych urzędów nie wdrożono SZBI. Według komunikatu NIK w ośmiu (47%) w 2023 lub 2024 r. zabrakło obowiązkowego audytu bezpieczeństwa informacji albo był on nierzetelny lub naruszał zasadę niezależności.
- Rozliczenia: NASK zatwierdził 13 z 15 zbadanych wniosków o rozliczenie mimo błędów lub braków. CPPC nie ustandaryzowało audytów końcowych, a ich wyniki nie wpływały na rozliczenie.
- Wskaźniki projektu: liczyły zakupy i przeszkolone osoby, a nie wzrost poziomu cyberbezpieczeństwa.
- Rekomendacja: ustandaryzowany audyt bezpieczeństwa informacji przed przystąpieniem do projektu i po jego zakończeniu.
Co dalej po zakończeniu grantu?
Cyberbezpieczny Samorząd ma być kontynuowany, a obowiązki urzędów zostają. Strategia Cyberbezpieczeństwa RP, przyjęta uchwałą nr 92 Rady Ministrów z 10 marca 2026 r., zapowiada kontynuację programu w zakresie szkoleń i zakupów sprzętu oraz oprogramowania. Przewiduje też Lokalne Centra Cyberbezpieczeństwa (LCC), czyli centra usług wspólnych IT obsługujące kilka samorządów naraz. CPPC ogłosiło już nabór na LCC z FERC (Działanie 4.1). Podobny program dla wodociągów to Cyberbezpieczne Wodociągi.
Po nowelizacji ustawy o KSC, obowiązującej od 3 kwietnia 2026 r., według FAQ KSC urząd gminy zatrudniający co najmniej 50 osób w przeliczeniu na pełne etaty jest podmiotem kluczowym, podobnie jak starostwo powiatowe. Pozostałe urzędy gmin będące samorządowymi jednostkami budżetowymi są podmiotami ważnymi. Rozporządzenie KRI, obowiązujące do 22 lutego 2027 r., wymaga audytu wewnętrznego bezpieczeństwa informacji nie rzadziej niż raz na rok.
Jak przygotować urząd do audytu po grancie?
Po raporcie NIK liczy się efekt grantu, a nie lista zakupów.
- Porównać stan sprzed projektu z obecnym na podstawie audytu SZBI.
- Zlecić audyt bezpieczeństwa informacji osobie niezależnej od audytowanych obszarów. NIK kwestionuje audyt prowadzony przez osoby odpowiedzialne za dany obszar.
- Sprawdzić testem bezpieczeństwa konfigurację sprzętu i oprogramowania kupionego z grantu.
- Zaplanować utrzymanie przez 2 lata trwałości: licencje, wsparcie serwisowe i aktualizację dokumentacji.
W audytach, które prowadzimy w urzędach, najczęstsze ustalenia to systemy kupione z grantu działające na domyślnej konfiguracji i dokumentacja SZBI rozbieżna z praktyką.
Jak Pentestica może pomóc
Prowadzimy audyt KRI w urzędzie, audyty bezpieczeństwa informacji i testy penetracyjne oraz wspieramy wdrożenie wymagań KSC i NIS2. Mamy ponad 10 lat doświadczenia i setki zrealizowanych projektów. Zakres prac można określić w konfiguratorze zakresu.
Źródła
- Centrum Projektów Polska Cyfrowa, Cyberbezpieczny Samorząd, strona projektu (dostęp 30.10.2026) – opis projektu, partnerstwo z NASK-PIB, liczba uprawnionych JST.
- Regulamin konkursu grantowego Cyberbezpieczny Samorząd (wersja z 16.06.2026) – obszary wsparcia, intensywność dofinansowania, okres kwalifikowalności, trwałość.
- CPPC, Aktualizacja dokumentacji Cyberbezpieczny Samorząd (16.06.2026) – wydłużenie terminu realizacji grantów do 30 września 2026 r.
- NIK, Mimo realizacji projektu Cyberbezpieczny Samorząd poziom odporności urzędów gmin na cyberataki wciąż nieznany (20.07.2026) – wyniki kontroli P/25/003 i wnioski.
- Uchwała nr 92 Rady Ministrów w sprawie Strategii Cyberbezpieczeństwa RP, M.P. 2026 poz. 309 (10.03.2026) – kontynuacja programu i Lokalne Centra Cyberbezpieczeństwa.
- CPPC, Uruchomienie naboru na Lokalne Centra Cyberbezpieczeństwa, FERC Działanie 4.1 (dostęp 30.10.2026) – zasady naboru na centra obsługujące kilka samorządów.
- cyber.gov.pl, FAQ do ustawy o krajowym systemie cyberbezpieczeństwa (aktualizacja czerwiec 2026) – klasyfikacja urzędów gmin jako podmiotów kluczowych i ważnych po nowelizacji ustawy o KSC (Dz.U. 2026 poz. 252).
- Rozporządzenie w sprawie Krajowych Ram Interoperacyjności, Dz.U. 2024 poz. 773 – § 19 ust. 2 pkt 14, coroczny audyt wewnętrzny bezpieczeństwa informacji (rozporządzenie obowiązuje do 22 lutego 2027 r.).

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.