
Szacowanie ryzyka w bezpieczeństwie informacji to identyfikacja, analiza i ocena ryzyk dla informacji i systemów. Systematycznie muszą je prowadzić podmioty kluczowe i ważne z ustawy o krajowym systemie cyberbezpieczeństwa (KSC), a okresowo jednostki objęte Krajowymi Ramami Interoperacyjności (KRI). Poniżej siedem kroków metody i dowody, o które pyta audytor.
Stan prawny na dzień 7 października 2026 r.
- Czym jest – identyfikacją, analizą i oceną ryzyka wystąpienia incydentu; analiza ryzyka to tylko jeden z tych etapów.
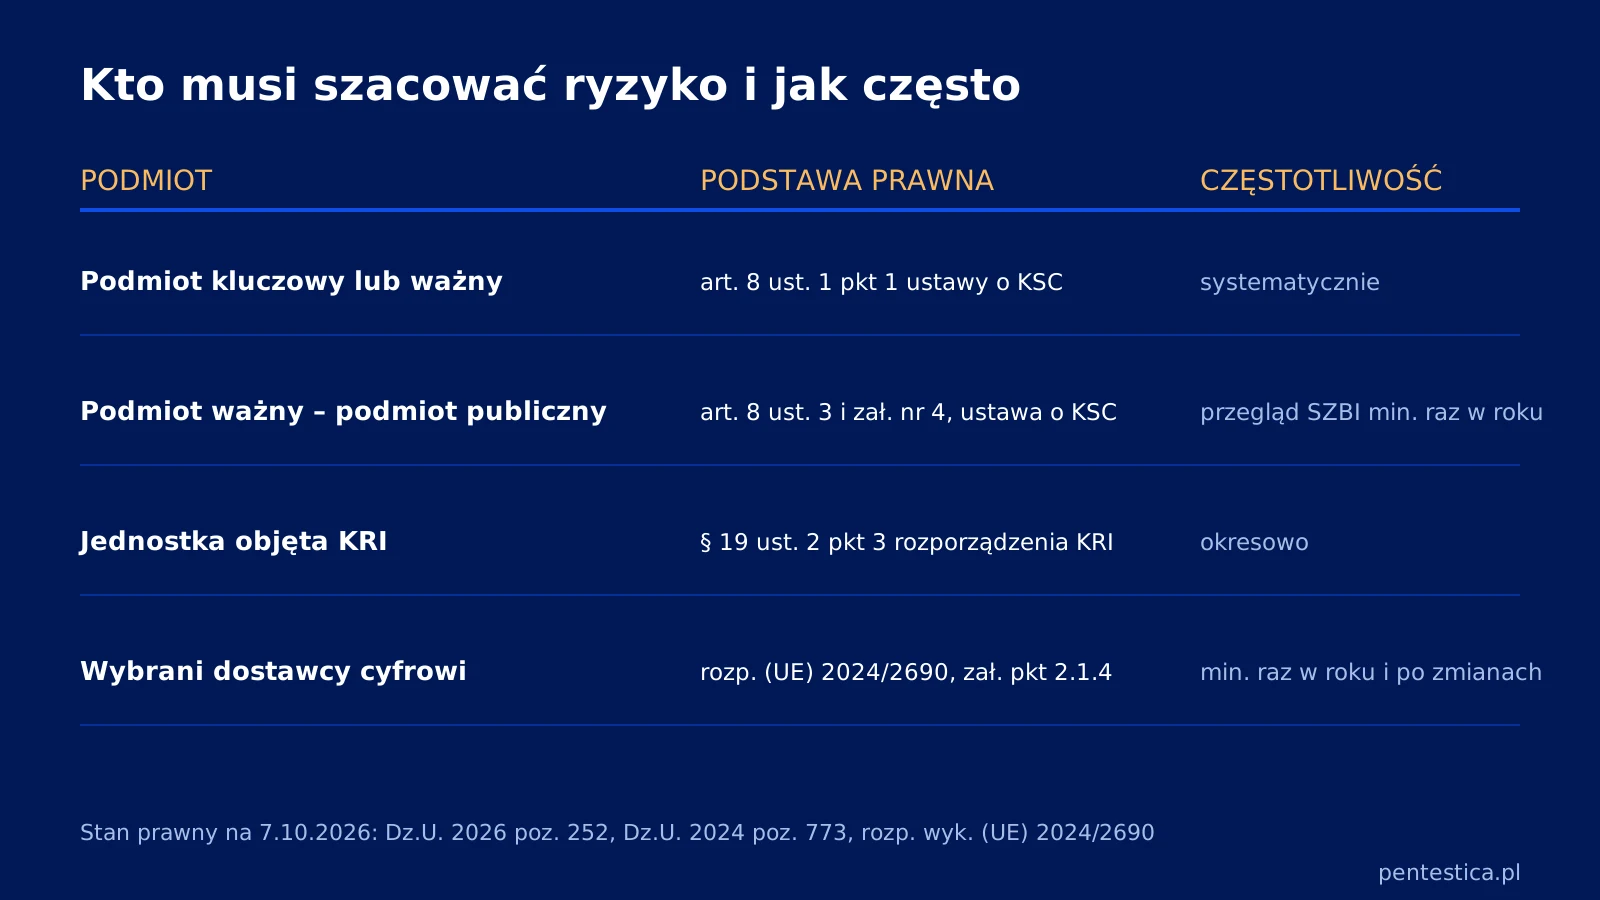
- Kto musi – podmioty kluczowe i ważne z ustawy o KSC (podmiot ważny będący podmiotem publicznym – według załącznika nr 4) oraz jednostki objęte KRI.
- Jak często – według KSC „systematycznie”, według KRI „okresowo”, a dla dostawców cyfrowych z rozporządzenia 2024/2690 co najmniej raz w roku i po istotnych zmianach.
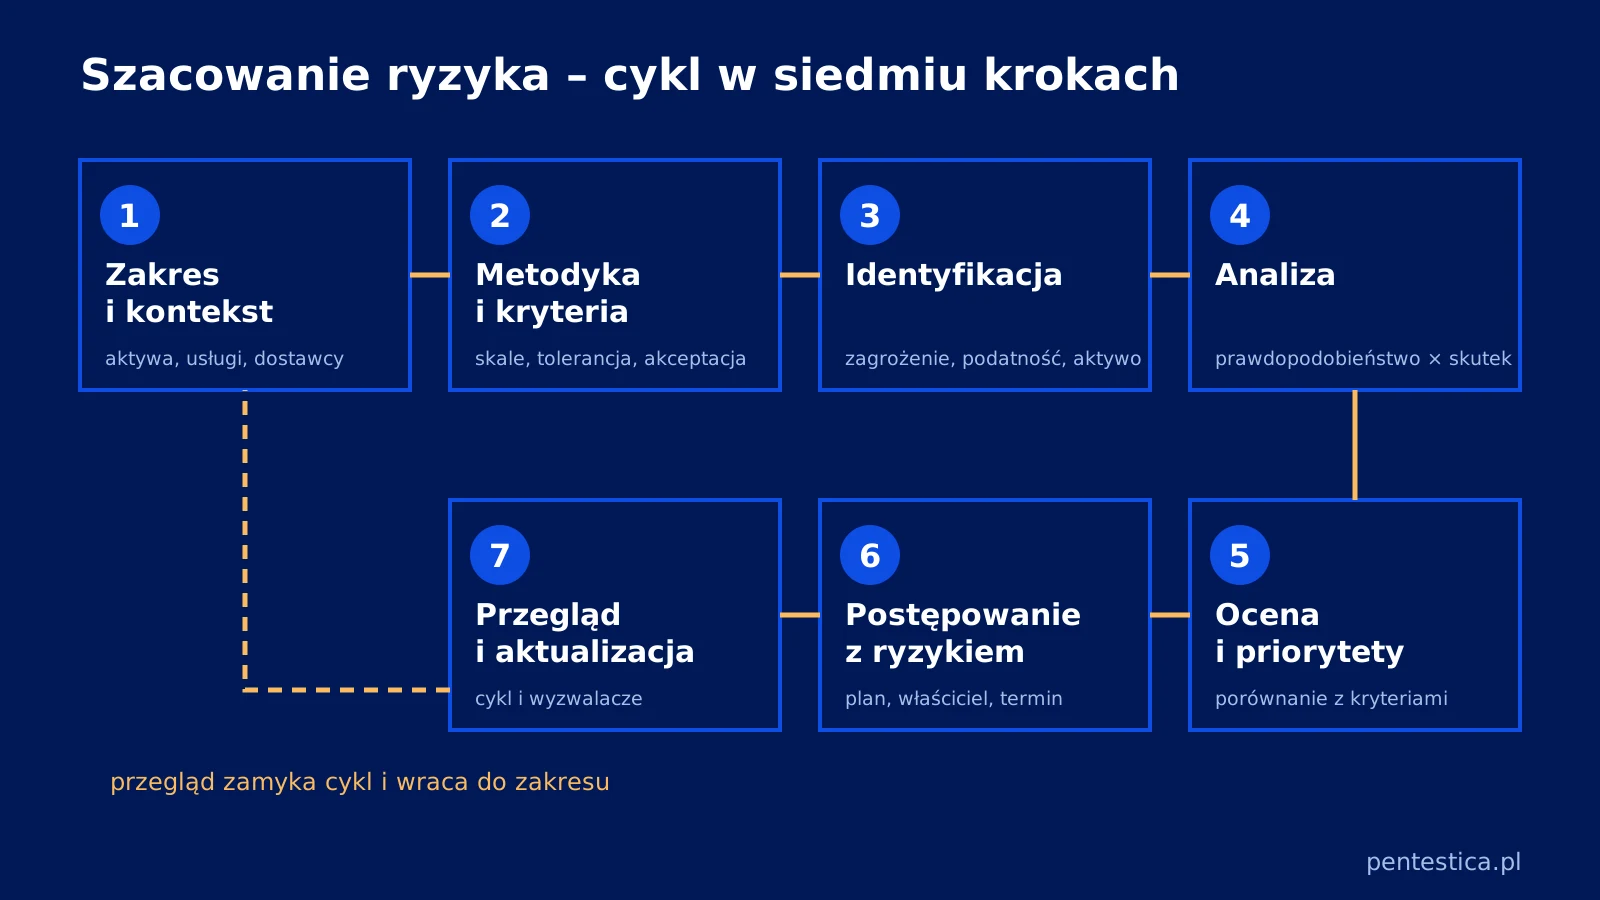
- Metoda – siedem kroków: zakres, kryteria, identyfikacja, analiza, ocena, postępowanie z ryzykiem i przegląd; wytyczne daje ISO/IEC 27005.
- Dowody dla audytora – zatwierdzona metodyka, rejestr ryzyk, plan postępowania z ryzykiem, akceptacja ryzyka rezydualnego i ślad przeglądów.
Co to jest szacowanie ryzyka i czym różni się od analizy ryzyka
Szacowanie ryzyka to proces, w którym organizacja identyfikuje ryzyka dla bezpieczeństwa informacji, analizuje je i ocenia wobec przyjętych kryteriów. Wynik pokazuje, które ryzyka wymagają działania, a które można zaakceptować.
Analiza ryzyka jest tylko jednym z etapów: określa prawdopodobieństwo i skutki scenariusza oraz poziom ryzyka. Taki podział stosują ISO 31000:2018 i ISO/IEC 27001:2022 (punkt 6.1.2).
W ustawie o KSC i w KRI pojawiają się oba pojęcia: ustawa mówi o szacowaniu ryzyka wystąpienia incydentu, a KRI o analizach ryzyka utraty integralności, dostępności lub poufności informacji. W obu przypadkach audytor oczekuje udokumentowanego cyklu: od identyfikacji do decyzji o postępowaniu z ryzykiem.
Kto musi szacować ryzyko i na jakiej podstawie
Szacowanie ryzyka jest obowiązkiem prawnym dla podmiotów kluczowych i ważnych z ustawy o KSC oraz jednostek objętych KRI. Zgodnie z art. 8 ust. 1 pkt 1 ustawy o KSC podmiot kluczowy lub ważny wdraża system zarządzania bezpieczeństwem informacji (SZBI) zapewniający „prowadzenie systematycznego szacowania ryzyka wystąpienia incydentu oraz zarządzanie tym ryzykiem”. Wyjątek stanowi podmiot ważny będący podmiotem publicznym: według art. 8 ust. 3 stosuje SZBI opisany w załączniku nr 4 do ustawy.
Jednostki objęte KRI prowadzą okresowe analizy ryzyka na podstawie § 19 ust. 2 pkt 3 rozporządzenia w sprawie KRI. Według § 19 ust. 3 wymagania uznaje się za spełnione, gdy SZBI opiera się na PN-ISO/IEC 27001, a zarządzanie ryzykiem na PN-ISO/IEC 27005.
| Podmiot | Podstawa prawna | Co dokładnie wymaga przepis | Jak często |
|---|---|---|---|
| Podmiot kluczowy lub ważny | art. 8 ust. 1 pkt 1 ustawy o KSC | Systematyczne szacowanie ryzyka wystąpienia incydentu i zarządzanie tym ryzykiem w ramach SZBI | Systematycznie (ustawa nie wskazuje liczby przeglądów) |
| Podmiot ważny będący podmiotem publicznym | art. 8 ust. 3 i załącznik nr 4 do ustawy o KSC | SZBI według załącznika nr 4 z dokumentowaniem realizacji działań (cz. IV) | Przegląd SZBI co najmniej raz w roku i bezzwłocznie przy okolicznościach mogących wpłynąć na ryzyko incydentu poważnego |
| Jednostka objęta KRI (podmiot realizujący zadania publiczne) | § 19 ust. 2 pkt 3 rozporządzenia w sprawie KRI | Analizy ryzyka utraty integralności, dostępności lub poufności informacji i działania minimalizujące to ryzyko | Okresowo (bez wskazanej częstotliwości); osobno audyt wewnętrzny bezpieczeństwa informacji nie rzadziej niż raz na rok (§ 19 ust. 2 pkt 14) |
| Wybrani dostawcy cyfrowi (np. chmura, centra danych, usługi zarządzane) | Rozporządzenie wykonawcze (UE) 2024/2690, załącznik pkt 2.1 | Ramy zarządzania ryzykiem: metodyka, tolerancja i kryteria ryzyka, analiza, ocena, plan postępowania z ryzykiem | Co najmniej raz w roku oraz po istotnych zmianach lub poważnych incydentach (pkt 2.1.4) |
Rozporządzenie 2024/2690 wiąże tylko wymienionych w nim dostawców cyfrowych. Dla pozostałych podmiotów jego pkt 2.1.2 lit. a–j to dobry punkt odniesienia przy budowie metodyki, a nie obowiązek.
Szczegóły opisujemy w tekście o tym, kogo obejmuje ustawa o KSC i jakie ma terminy. SZBI trzeba wdrożyć w ciągu 12 miesięcy od wejścia w życie nowelizacji, czyli do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy zmieniającej).
Jak przeprowadzić szacowanie ryzyka krok po kroku
Szacowanie ryzyka, które obroni się w audycie, przechodzi przez siedem kroków, a każdy z nich zostawia zapis. Kolejność odpowiada wymaganiom ISO/IEC 27001:2022 (m.in. punkty 4.3, 6.1.2, 6.1.3 i 8.2) i wytycznym ISO/IEC 27005:2022. Rejestr ryzyk jest częścią dokumentacji SZBI, więc warto wiedzieć, z czego składa się SZBI.
- Określ zakres i kontekst. Wskaż system informacyjny wykorzystywany do świadczenia usługi, procesy, lokalizacje i dostawców. Oprzyj się na inwentaryzacji aktywów prowadzonej w ramach zarządzania aktywami (art. 8 ust. 1 pkt 2 lit. m ustawy o KSC). Dowód: dokument zakresu i rejestr aktywów z datą.
- Ustal metodykę i kryteria. Zdefiniuj skale prawdopodobieństwa i skutku, sposób wyliczania poziomu ryzyka oraz poziom tolerancji ryzyka i kryteria jego akceptacji. Kryteria zatwierdza kierownictwo, a metodyka wskazuje, kto akceptuje ryzyko na danym poziomie. Dowód: polityka i metodyka szacowania ryzyka (art. 8 ust. 1 pkt 2 lit. a ustawy o KSC) zatwierdzone przez kierownictwo.
- Zidentyfikuj ryzyka. Opisz scenariusze w układzie zagrożenie, podatność i aktywo lub usługa, np. zagrożenie: phishing; podatność: brak uwierzytelniania wieloskładnikowego; aktywo: konto administratora systemu obsługi klienta. Uwzględnij ryzyka wynikające z łańcucha dostaw (art. 8 ust. 1 pkt 2 lit. e ustawy o KSC). Dowód: rejestr ryzyk z właścicielem każdego scenariusza.
- Przeanalizuj ryzyka. Dla każdego scenariusza określ prawdopodobieństwo i skutek, biorąc pod uwagę istniejące zabezpieczenia. Prawdopodobieństwo opieraj na wynikach testów penetracyjnych, skanów podatności i historii incydentów, a także na informacjach o cyberzagrożeniach i podatnościach zbieranych zgodnie z art. 8 ust. 1 pkt 3 ustawy o KSC. Dowód: wyliczony poziom ryzyka z odwołaniem do źródła danych.
- Oceń ryzyka i ustal priorytety. Porównaj poziom każdego ryzyka z kryteriami akceptacji. Ryzyka powyżej progu trafiają do postępowania w kolejności wynikającej z poziomu ryzyka. Dowód: rejestr z oceną i priorytetem przy każdym ryzyku.
- Wybierz sposób postępowania z ryzykiem. Dostępne opcje to modyfikacja ryzyka przez zabezpieczenia, unikanie, przeniesienie lub współdzielenie oraz akceptacja. Każde działanie dostaje właściciela i termin. Ryzyko rezydualne, czyli pozostałe po wdrożeniu wybranego sposobu postępowania, formalnie akceptuje właściciel ryzyka na szczeblu określonym w metodyce, a przy wysokich ryzykach kierownictwo. Dowód: plan postępowania z ryzykiem i podpisana akceptacja ryzyka rezydualnego.
- Przeglądaj i aktualizuj. Ustal stały cykl przeglądu oraz wyzwalacze nadzwyczajnej aktualizacji: zmianę systemu, nowego dostawcę, incydent poważny i nowe istotne podatności. Po wdrożeniu działań oceń ich skuteczność (art. 8 ust. 1 pkt 2 lit. h ustawy o KSC). Dowód: protokoły przeglądów z datami i zmianami w rejestrze. Wynikami szacowania ryzyka podmiot może też dobrowolnie dzielić się z właściwym CSIRT (art. 13 ust. 1 pkt 3 ustawy o KSC).
Przykładowy wiersz rejestru ryzyk dla scenariusza z kroku 3 może wyglądać tak (skala 1–5, poziom = prawdopodobieństwo × skutek):
| Scenariusz | Właściciel | Prawdopodobieństwo (źródło) | Skutek | Poziom | Decyzja |
|---|---|---|---|---|---|
| Phishing → przejęcie konta administratora systemu obsługi klienta bez uwierzytelniania wieloskładnikowego | Kierownik działu obsługi klienta | 4 (raport z testu penetracyjnego) | 4 (przerwa w świadczeniu usługi) | 16 – powyżej progu akceptacji | Modyfikacja: wdrożenie uwierzytelniania wieloskładnikowego z terminem i odpowiedzialnym |
Jakie są metody szacowania ryzyka
Najczęściej stosuje się metodę jakościową, ilościową lub półilościową. Wybór zależy od dostępnych danych i od tego, czy wyniki kolejnych przeglądów da się ze sobą porównać.
- Jakościowa – macierz prawdopodobieństwo × skutek ze skalą opisową, np. niskie, średnie, wysokie. Jest szybka, ale wymaga precyzyjnych opisów poziomów, inaczej oceny zależą od osoby.
- Ilościowa – wartości liczbowe, np. szacowana strata finansowa i częstotliwość zdarzeń. Daje twarde liczby, ale bez wiarygodnych danych o incydentach łatwo o pozorną precyzję.
- Półilościowa – skale opisowe z przypisanymi punktami, które pozwalają wyliczyć poziom ryzyka i ustalić próg akceptacji. W SZBI to częsty kompromis.
Punktem wyjścia mogą być aktywa (co chronimy) albo scenariusze zdarzeń (co może przerwać świadczenie usługi). Drugie podejście dobrze pasuje do ustawy o KSC, która mówi o ryzyku wystąpienia incydentu.
ISO/IEC 27005:2022 daje wytyczne do zarządzania ryzykiem wspierające SZBI według ISO/IEC 27001. To dokument z wytycznymi, więc konkretną skalę i kryteria ustala organizacja. Porównanie metod zarządzania ryzykiem zawiera raport ENISA Interoperable EU Risk Management Framework z 2023 r.
Co audytor sprawdzi w dokumentacji szacowania ryzyka
Audytor sprawdza, czy szacowanie ryzyka jest powtarzalne, zatwierdzone i powiązane z decyzjami. Większość dowodów z tabeli pokrywa się z dokumentacją wymaganą przy certyfikacji ISO/IEC 27001.
| Dowód | Co musi zawierać | Częsty błąd |
|---|---|---|
| Metodyka szacowania ryzyka | Skale, sposób wyliczania poziomu ryzyka, zatwierdzenie przez kierownictwo | Dokument bez daty i decyzji o zatwierdzeniu |
| Kryteria i poziom akceptacji | Próg, powyżej którego ryzyko wymaga postępowania | Próg ustalony dopiero po ocenie ryzyk |
| Rejestr ryzyk | Scenariusz, właściciel ryzyka, prawdopodobieństwo, skutek, ocena | Lista zagrożeń bez powiązania z aktywami i usługami |
| Plan postępowania z ryzykiem | Działanie, odpowiedzialny, termin, status | Działania bez terminów lub bez właściciela |
| Akceptacja ryzyka rezydualnego | Decyzja właściciela ryzyka lub kierownictwa z uzasadnieniem | Akceptacja przez osobę bez uprawnień nadanych w metodyce, np. sam zespół IT |
| Deklaracja stosowania (SoA) przy ISO/IEC 27001 | Niezbędne zabezpieczenia, uzasadnienie włączeń i wyłączeń, status wdrożenia, spójność z planem | SoA niezgodna z rejestrem ryzyk |
| Ślad przeglądów i aktualizacji | Daty przeglądów, wyzwalacze, wprowadzone zmiany | Rejestr niezmieniony od wdrożenia SZBI |
W projektach, które prowadzi Pentestica, najczęstszym problemem jest rejestr ryzyk niepowiązany z wynikami testów penetracyjnych ani skanów podatności. Prawdopodobieństwo szacuje się wtedy intuicyjnie, a po teście ryzyk nie aktualizuje się, choć raport wskazuje nowe podatności w ocenianych systemach. Rozwiązaniem jest pole w rejestrze ze źródłem oceny prawdopodobieństwa i zasada, że każdy raport z testu uruchamia przegląd powiązanych ryzyk.
Pełny audyt bezpieczeństwa systemu informacyjnego obejmuje także weryfikację, czy zabezpieczenia z planu postępowania działają w praktyce.
Co grozi za brak szacowania ryzyka
Brak systematycznego szacowania ryzyka jest zagrożony karą pieniężną. Zgodnie z art. 73 ust. 1 pkt 2 ustawy o KSC karze podlega podmiot, który „nie przeprowadza systematycznego szacowania ryzyka wystąpienia incydentu lub nie zarządza tym ryzykiem”.
Według art. 73a ustawy o KSC kara może dotknąć także kierownika podmiotu, co omawia tekst o odpowiedzialności kierownictwa za cyberbezpieczeństwo. Kary z art. 73 ust. 1–4 i art. 73a stosuje się po raz pierwszy po upływie 2 lat od wejścia w życie nowelizacji (art. 35 ustawy zmieniającej).
Odroczenie kar nie zmienia terminu wdrożenia SZBI (3 kwietnia 2027 r.). Równie ważny jest skutek praktyczny: bez szacowania ryzyka nie da się wykazać, że środki są „odpowiednie i proporcjonalne do oszacowanego ryzyka”, jak wymaga art. 8 ust. 1 pkt 2 ustawy o KSC.
Najczęstsze pytania o szacowanie ryzyka
Co to jest szacowanie ryzyka?
Szacowanie ryzyka to proces identyfikacji, analizy i oceny ryzyk dla bezpieczeństwa informacji wobec przyjętych kryteriów. Pokazuje, które ryzyka wymagają działania, a które można zaakceptować. W ustawie o KSC jest elementem SZBI podmiotów kluczowych i ważnych, a w KRI przyjmuje formę okresowej analizy ryzyka utraty integralności, dostępności lub poufności informacji.
Czym różni się szacowanie ryzyka od analizy ryzyka?
Analiza ryzyka to jeden etap szacowania: określa prawdopodobieństwo i skutek scenariusza oraz poziom ryzyka. Szacowanie ryzyka obejmuje dodatkowo identyfikację ryzyk przed analizą i ich ocenę wobec kryteriów akceptacji po analizie. W praktyce oba pojęcia bywają używane zamiennie, ale żadnego z nich nie należy mylić z oceną ryzyka zawodowego z zakresu BHP.
Jak często trzeba aktualizować szacowanie ryzyka?
Ustawa o KSC wymaga szacowania systematycznego, a KRI okresowego, bez sztywnej liczby przeglądów. Podmiot ważny będący podmiotem publicznym przegląda SZBI co najmniej raz w roku. Rozporządzenie 2024/2690 nakazuje wybranym dostawcom cyfrowym przegląd co najmniej raz w roku oraz po istotnych zmianach lub poważnych incydentach.
Czy istnieje wzór szacowania ryzyka do pobrania?
Wzory i formularze szacowania ryzyka można znaleźć w sieci, w tym w BIP-ach jednostek publicznych. Sam formularz bez zatwierdzonej metodyki, kryteriów akceptacji i powiązania z aktywami oraz usługami nie obroni się jednak w audycie. Szablon warto traktować jako punkt wyjścia i dostosować go do zakresu, skal i danych własnej organizacji.
Czy szacowanie ryzyka może przeprowadzić firma zewnętrzna?
Tak, firma zewnętrzna może przygotować metodykę, poprowadzić warsztaty i dostarczyć dane, np. wyniki testów penetracyjnych. Odpowiedzialność za ryzyka i decyzje o ich akceptacji pozostaje jednak po stronie podmiotu: kierownictwo zatwierdza kryteria, a ryzyko rezydualne akceptują wskazani w metodyce właściciele ryzyka. Art. 73a ustawy o KSC przewiduje karę także dla kierownika podmiotu.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Pomagamy zbudować metodykę szacowania ryzyka i rejestr ryzyk w ramach wdrożenia NIS2 lub audytu KRI, a dane do analizy dostarczają nasze testy penetracyjne. Zakres prac wstępnie określisz w konfiguratorze zakresu usług.
Artykuł ma charakter informacyjny i nie stanowi porady prawnej.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – art. 8 (SZBI i szacowanie ryzyka), art. 13, art. 73 i 73a ustawy o KSC, załącznik nr 4 oraz przepisy przejściowe (art. 33 i 35 ustawy zmieniającej).
- Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności, minimalnych wymagań dla rejestrów publicznych i wymiany informacji w postaci elektronicznej oraz minimalnych wymagań dla systemów teleinformatycznych (Dz.U. 2024 poz. 773) – § 19: okresowe analizy ryzyka, odwołanie do PN-ISO/IEC 27001 i 27005, audyt wewnętrzny.
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690 z dnia 17 października 2024 r. – ramy zarządzania ryzykiem dla wybranych dostawców cyfrowych (załącznik pkt 2.1.2 i 2.1.4).
- ISO/IEC 27005:2022 Information security, cybersecurity and privacy protection – Guidance on managing information security risks – wytyczne do zarządzania ryzykiem wspierające SZBI.
- ISO/IEC 27001:2022 – wymagania dla SZBI, w tym ocena ryzyka, postępowanie z ryzykiem i deklaracja stosowania.
- ISO 31000:2018 Risk management – Guidelines – ogólny proces zarządzania ryzykiem.
- ENISA, Interoperable EU Risk Management Framework (2023) – porównanie metod i ram zarządzania ryzykiem.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.