
NIK uznaje za brak audytu KRI każdy rok kalendarzowy bez audytu bezpieczeństwa informacji, a osobno kwestionuje audyt, w którym audytor ocenia obszary, za które sam odpowiada. Trzy kontrole NIK z lat 2019–2026 powtarzają ten sam zarzut. Poniżej: co dokładnie kwestionują kontrolerzy i jak ustawić audyt, żeby przeszedł kontrolę.
Stan prawny na dzień 18 września 2026 r.
- Brak audytu w danym roku. Audyt sprzed dwóch lat się nie liczy: § 19 ust. 2 pkt 14 rozporządzenia KRI mówi „nie rzadziej niż raz na rok”.
- Naruszenie niezależności. W 8 z 24 urzędów (33%) NIK stwierdziła konflikt interesów lub naruszenie niezależności audytu, m.in. przez udział IOD w audytach.
- Audyt bez zaleceń. NIK nie uznała go za nieprawidłowość, ale kierownik jednostki nie ma z niego nic do wdrożenia.
- Grant nie zwalnia. Audyt z projektu „Cyberbezpieczny Samorząd” nie zastępuje audytu rocznego.
Jak często NIK stwierdza brak audytu KRI w urzędach
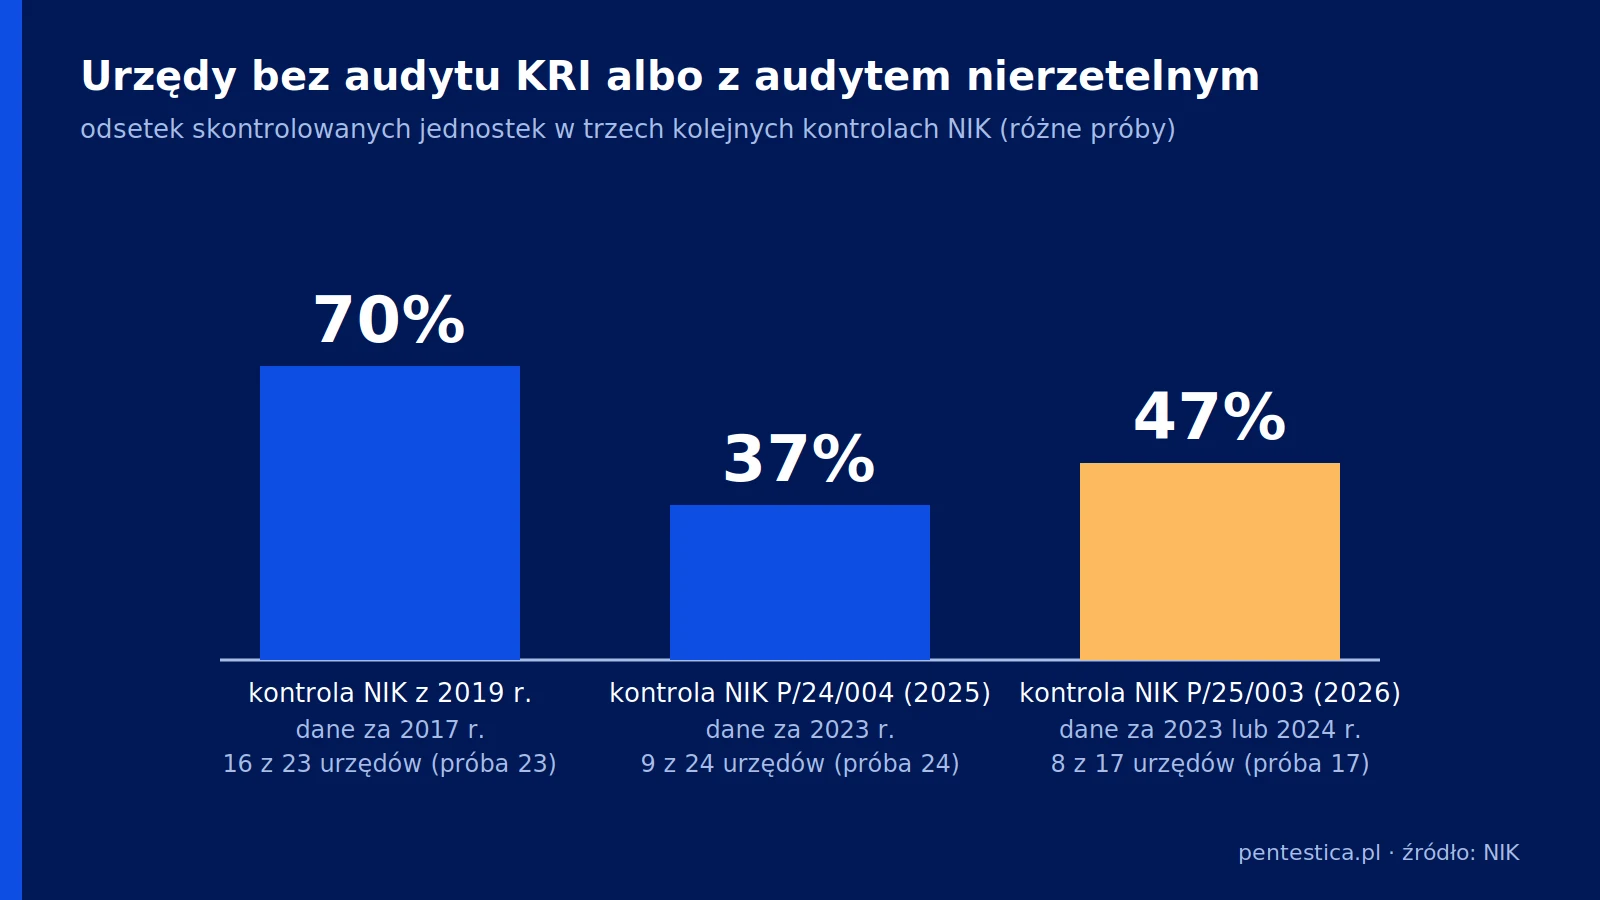
W najnowszej kontroli NIK stwierdziła brak audytu KRI albo audyt nierzetelny w 47% badanych urzędów, a w dwóch wcześniejszych w 70% i 37%. Próby były różne. W kontrolach z 2019 i 2025 r. wniosek NIK do kierowników brzmi tak samo: audyt przynajmniej raz w roku. W 2026 r. NIK wniosła do Ministra Cyfryzacji o audyt przed projektem i po jego zakończeniu.
| Kontrola NIK | Rok badany | Próba | Urzędy bez audytu albo z audytem nierzetelnym |
|---|---|---|---|
| „Zarządzanie bezpieczeństwem informacji w jednostkach samorządu terytorialnego” (maj 2019) | 2017 | 23 jednostki | 16 urzędów (70%) |
| P/24/004 „Zapewnienie bezpieczeństwa informacji oraz ciągłości działania systemów informatycznych w JST” (luty 2025) | 2023 | 24 jednostki | 9 urzędów (37%) |
| P/25/003 „Realizacja projektu «Cyberbezpieczny Samorząd»” (maj 2026) | 2023 lub 2024 | 17 urzędów | 8 urzędów (47%) |
Co NIK uznaje za brak audytu albo audyt nierzetelny
Z dokumentów NIK wynikają trzy sytuacje: brak audytu w konkretnym roku, audyt prowadzony przez osobę odpowiedzialną za audytowany obszar oraz audyt bez zaleceń. Jako nieprawidłowość NIK klasyfikuje tylko dwie pierwsze; trzecią odnotowuje bez zarzutu.
Brak audytu w danym roku. W Górze Kalwarii zastępca burmistrza tłumaczył, że audyty odbyły się w 2015 i 2016 r., nieprawidłowości usunięto, więc na 2017 r. audytu nie zaplanowano. NIK odpowiedziała, że rozporządzenie KRI „określa wprost wymóg zapewnienia przez kierownictwo podmiotu publicznego przeprowadzenia okresowego audytu wewnętrznego w zakresie bezpieczeństwa informacji nie rzadziej niż raz na rok”. Starostwo Powiatowe w Ostrołęce wyjaśniało, że audytor wewnętrzny i inspektor ds. audytu i kontroli „nie posiadają niezbędnej wiedzy z zakresu bezpieczeństwa informacji”. NIK i tak sformułowała wniosek o coroczny audyt.
Naruszenie niezależności. W kontroli P/24/004 w 8 z 24 urzędów (33%) NIK stwierdziła konflikt interesów lub naruszenie niezależności audytu, m.in. dlatego, że IOD uczestniczyli w audytach bezpieczeństwa informacji. NIK powołała art. 38 ust. 6 RODO, Standardy audytu wewnętrznego dla jednostek sektora finansów publicznych oraz pkt 9.2 lit. e normy ISO/IEC 27001. W Starostwie Powiatowym w Sochaczewie audyt za 2023 r. formalnie był i zawierał zalecenia, ale prowadził go zastępca IOD, a IOD odpowiadał za politykę bezpieczeństwa informacji. Zarzut padł mimo sporządzonego sprawozdania.
Audyt bez zaleceń. W Urzędzie Miejskim w Szydłowcu audyt w 2023 r. przeprowadził audytor wewnętrzny z kwalifikacjami z ustawy o finansach publicznych, bez przygotowania informatycznego, i „odstąpił od wydania rekomendacji”. NIK nie uznała tego za nieprawidłowość. Urząd zapowiedział jednak zlecanie kolejnych audytów podmiotom z kompetencjami informatycznymi.
Jak ustawić audyt KRI, żeby przeszedł kontrolę NIK
W dokumentach NIK audyt niekwestionowany różni się od zakwestionowanego trzema cechami: odbył się w danym roku kalendarzowym, prowadziła go osoba spoza audytowanego obszaru i zakończył się sprawozdaniem. Reguła praktyczna: nikt nie ocenia własnej pracy.
- Każdy rok kalendarzowy osobno. Bez luk i bez powoływania się na audyt sprzed dwóch lat. Podstawa: § 19 ust. 2 pkt 14 rozporządzenia KRI (Dz.U. 2024 poz. 773); tło w artykule o tym, które rozporządzenie KRI obowiązuje w 2026 roku.
- Audytor nie ocenia własnej pracy. IOD nie audytuje obszarów, za które odpowiada. Tę samą zasadę warto stosować do administratora systemów i informatyka urzędu: to kryterium praktyczne wynikające z zasady niezależności, nie ustalenie NIK.
- Zakres równy 14 działaniom z § 19 ust. 2. Pomaga lista kontrolna audytu KRI oparta na § 19.
- Sprawozdanie z datą i zaleceniami. Audyt bez rekomendacji nie daje kierownikowi jednostki nic do wdrożenia.
- Rejestr wdrożenia zaleceń. NIK odnotowuje stan realizacji: w Urzędzie Miasta Otwocka zrealizowano 6 z 18 rekomendacji; w Urzędzie Miasta Żyrardowa 4 z 12 na 25 czerwca 2024 r.
- Grant to nie audyt roczny. NIK ustaliła, że CPPC nie wymagało audytów ani przed dofinansowaniem, ani po zakończeniu prac.
Najczęstsze pytania o audyt KRI i kontrolę NIK
Czy audyt KRI sprzed dwóch lat wystarczy, jeśli nic się nie zmieniło?
Nie. Rozporządzenie KRI wymaga audytu „nie rzadziej niż raz na rok”, a NIK sprawdza każdy rok kalendarzowy osobno. Argument Góry Kalwarii, że wcześniejsze nieprawidłowości usunięto i nowy audyt nie był potrzebny, kontrolerzy odrzucili. Brak zmian w systemach nie zawiesza obowiązku.
Czy inspektor ochrony danych może przeprowadzić audyt KRI?
Rozporządzenie KRI nie stawia wymagań osobie audytora. NIK w kontroli P/24/004 stwierdziła jednak konflikt interesów lub naruszenie niezależności audytu w 8 z 24 urzędów, m.in. dlatego, że IOD uczestniczyli w audytach bezpieczeństwa informacji. Podstawa: art. 38 ust. 6 RODO, który dopuszcza inne zadania IOD tylko bez konfliktu interesów. W Sochaczewie zarzut objął nawet zastępcę IOD. Bezpieczniej powierzyć audyt osobie spoza jednostki.
Czy audyt KRI wykonany na zakończenie grantu Cyberbezpieczny Samorząd zastępuje audyt roczny?
Nie zastępuje. NIK ustaliła, że CPPC nie wymagało od samorządów audytów bezpieczeństwa ani przed przyznaniem dofinansowania, ani po zakończeniu prac. W 8 z 17 skontrolowanych urzędów-grantobiorców (47%) w 2023 lub 2024 r. audytu nie było albo był nierzetelny. Audyt roczny z § 19 ust. 2 pkt 14 obowiązuje niezależnie od projektu.
Ile kosztuje audyt KRI?
We wpisie nie podajemy kwoty, bo cena zależy od zakresu. Na koszt wpływają: liczba systemów i lokalizacji, wielkość jednostki, to, czy audyt obejmuje testy techniczne, oraz czy zawiera ponowną weryfikację wdrożenia zaleceń. Składniki wyceny opisuje sekcja cennika audytu KRI, a zakres można dobrać w konfiguratorze zakresu audytu.
Jak Pentestica może pomóc
Audyt KRI w Pentestica prowadzą osoby spoza jednostki, więc nikt nie ocenia własnej pracy. Zakres opiera się na 14 działaniach z § 19 ust. 2, a sprawozdanie zawiera zalecenia i status wdrożenia do przedłożenia kontrolerom. W projektach, które prowadzimy, najczęściej brakuje właśnie rejestru wdrożenia zaleceń z poprzedniego roku. Kto może zlecić audyt, jaka jest podstawa prawna i jak wygląda wycena, opisuje strona usługi audytu KRI.
Źródła
- NIK, Informacja o wynikach kontroli „Zapewnienie bezpieczeństwa informacji oraz ciągłości działania systemów informatycznych w jednostkach samorządu terytorialnego” (P/24/004, luty 2025): wyniki dla 24 jednostek za 2023 r., w tym 37% bez audytu i 33% z naruszeniem niezależności.
- Komunikat NIK z 17 kwietnia 2025 r. o kontroli P/24/004: streszczenie ustaleń i wniosków.
- Wystąpienie pokontrolne NIK, Starostwo Powiatowe w Ostrołęce (13 sierpnia 2024 r.): brak audytu i wniosek pokontrolny nr 15.
- Wystąpienie pokontrolne NIK, Starostwo Powiatowe w Sochaczewie: audyt prowadzony przez zastępcę IOD i zarzut z art. 38 ust. 6 RODO.
- Wystąpienie pokontrolne NIK, Urząd Miejski w Szydłowcu: audyt bez rekomendacji.
- Wystąpienie pokontrolne NIK, Urząd Miasta Otwocka: audyt z października 2023 r., 18 rekomendacji, 6 zrealizowanych.
- Wystąpienie pokontrolne NIK, Urząd Miasta Żyrardowa: raport z audytu wymagań KRI z 2023 r., 12 zaleceń, 4 zrealizowane na 25 czerwca 2024 r.
- NIK, Informacja o wynikach kontroli „Zarządzanie bezpieczeństwem informacji w jednostkach samorządu terytorialnego” (maj 2019): wyniki dla 23 jednostek za 2017 r., 70% bez audytu.
- Wystąpienie pokontrolne NIK, Urząd Miasta i Gminy Góra Kalwaria: odrzucony argument o audytach z lat 2015 i 2016.
- Komunikat NIK z 21 lipca 2026 r. o kontroli P/25/003 „Realizacja projektu «Cyberbezpieczny Samorząd»”: 47% urzędów bez audytu albo z audytem nierzetelnym, brak wymogu audytu ze strony CPPC.
- Rozporządzenie Rady Ministrów z 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773): tekst aktu, § 19 ust. 2 pkt 14 i § 19 ust. 3.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.