
CSIRT (Computer Security Incident Response Team), często nazywany też CERT, to wyspecjalizowany zespół reagowania na incydenty cyberbezpieczeństwa. W Polsce zadania i właściwość zespołów CSIRT określa ustawa o krajowym systemie cyberbezpieczeństwa (KSC) po nowelizacji z 23 stycznia 2026 r.
Stan prawny na dzień 7 listopada 2026 r.
Główne zadania CSIRT
- Przyjmowanie zgłoszeń: CSIRT MON, CSIRT NASK i CSIRT GOV przyjmują zgłoszenia oraz monitorują cyberzagrożenia i incydenty na poziomie krajowym (art. 26 ust. 3 pkt 1 KSC).
- Analiza i koordynacja reakcji: CSIRT szacuje ryzyko (art. 26 ust. 3 pkt 2 KSC), klasyfikuje incydenty, w tym poważne, jako krytyczne i koordynuje obsługę incydentów krytycznych (art. 26 ust. 3 pkt 6 KSC).
- Zapobieganie: CSIRT prowadzi wczesne ostrzeganie i alarmowanie (art. 26 ust. 3 pkt 3 KSC) oraz wydaje komunikaty o zidentyfikowanych cyberzagrożeniach (art. 26 ust. 3 pkt 4 KSC).
- Wsparcie w obsłudze poważnych incydentów: CSIRT krajowy może na wniosek podmiotu wesprzeć go, gdy incydent może wpłynąć na inne podmioty krajowego systemu albo gdy jednocześnie brakuje środków do obsługi i incydent przerywa ciągłość usługi (art. 26 ust. 2 KSC).
Czy CSIRT i CERT to to samo?
Pod względem funkcji tak: CSIRT i CERT oznaczają zespół reagowania na incydenty. „CERT” to zastrzeżony znak Carnegie Mellon University, używany przez inne zespoły po autoryzacji uczelni.
Główne zespoły CSIRT w Polsce
W Polsce działają trzy krajowe zespoły CSIRT: CSIRT GOV, CSIRT NASK i CSIRT MON.
- CSIRT GOV – prowadzi go Szef Agencji Bezpieczeństwa Wewnętrznego. Obsługuje m.in. jednostki podległe Prezesowi Rady Ministrów, NBP, BGK, operatorów infrastruktury krytycznej, a od 2026 r. także m.in. Wody Polskie i UKNF (art. 26 ust. 7 KSC).
- CSIRT NASK – prowadzi go NASK – Państwowy Instytut Badawczy, a w ramach zespołu działa CERT Polska. Obsługuje m.in. jednostki samorządu terytorialnego, instytuty badawcze, podmioty kluczowe i ważne spoza właściwości CSIRT MON i CSIRT GOV oraz osoby fizyczne (art. 26 ust. 6 KSC).
- CSIRT MON – obsługuje podmioty podległe Ministrowi Obrony Narodowej lub przez niego nadzorowane oraz przedsiębiorców realizujących zadania na rzecz Sił Zbrojnych (art. 26 ust. 5 KSC).
CSIRT sektorowe
CSIRT sektorowy to zespół reagowania ustanawiany dla danego sektora przez organ właściwy do spraw cyberbezpieczeństwa; organy mają na to czas do 3 października 2027 r. (art. 42 ust. 1 ustawy zmieniającej). Dla ochrony zdrowia działa CSIRT CeZ w Centrum e-Zdrowia, a dla rynku finansowego CSIRT KNF. Minister Infrastruktury zarządzeniem z 22 czerwca 2026 r. ustanowił też CSIRT INFRASTRUKTURA dla transportu, zaopatrzenia w wodę pitną i odprowadzania ścieków. CSIRT sektorowy przekazuje raporty zespołowi krajowemu w ciągu 8 godzin od otrzymania (art. 44 ust. 1a KSC).
Do którego CSIRT zgłasza incydent Twoja organizacja?
Właściwy zespół zależy od statusu organizacji i od tego, czy CSIRT sektorowy działa. Status pomaga ustalić wpis o tym, kogo obejmuje ustawa o KSC.
| Rodzaj podmiotu | Właściwy CSIRT | Podstawa |
|---|---|---|
| Podmiot kluczowy lub ważny, zanim CSIRT sektorowy ogłosi zdolność operacyjną | CSIRT MON, NASK lub GOV | art. 44 ust. 1 ustawy zmieniającej |
| Podmiot kluczowy lub ważny po takim komunikacie | CSIRT sektorowy | art. 44 ust. 2 ustawy zmieniającej |
| Podmiot z sektora, którego zespół sektorowy powołano przed 2025 r. | CSIRT sektorowy (np. CSIRT CeZ) | art. 44 ust. 3 i art. 46 ustawy zmieniającej |
| Firma spoza KSC, osoba prywatna | CERT Polska (formularz incydent.cert.pl) | art. 26 ust. 6 lit. k KSC |
| Osoba, która wykryła podatność | CSIRT NASK, także anonimowo | art. 26a KSC |
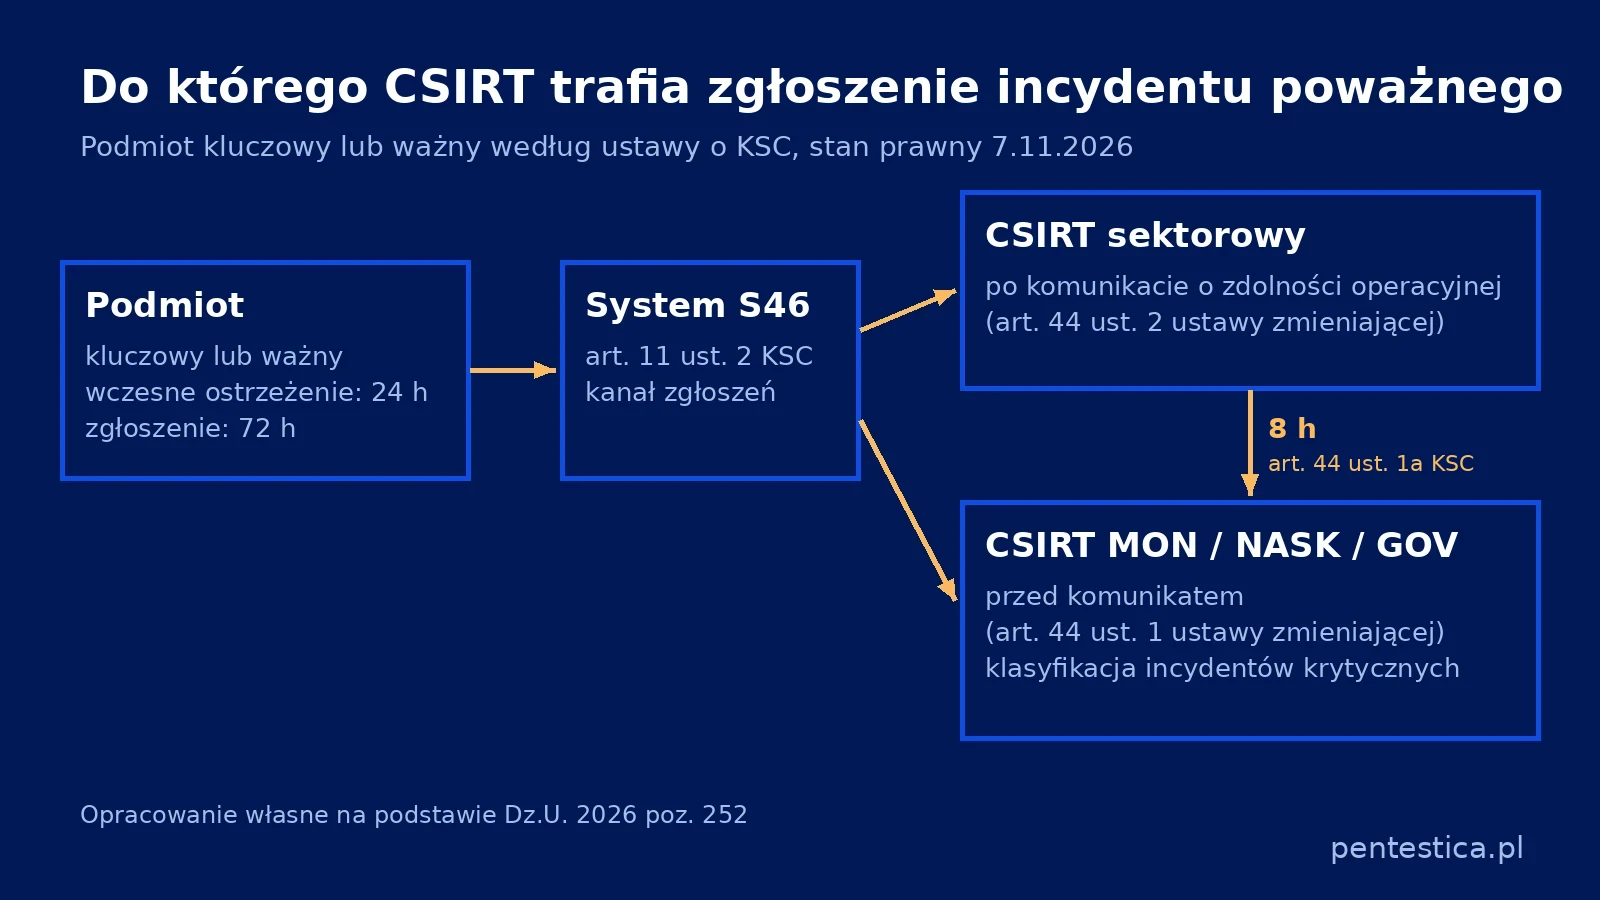
Podmioty kluczowe i ważne zgłaszają incydenty poważne przez system S46 (art. 11 ust. 2 KSC): wczesne ostrzeżenie do 24 h i zgłoszenie incydentu do 72 h od jego wykrycia, sprawozdanie końcowe do miesiąca od zgłoszenia. Podmiot ważny będący podmiotem publicznym przekazuje tylko zgłoszenie (art. 12c KSC). Szczegóły opisuje wpis o raportowaniu incydentów poważnych.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Wspieramy organizacje we wdrożeniu wymagań NIS2 i ustawy o KSC, w tym w procedurach zgłaszania incydentów. Zakres prac pomaga określić konfigurator zakresu projektu NIS2.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – zadania CSIRT krajowych (art. 26 ust. 2 i art. 26 ust. 3 pkt 1–4 i 6 KSC), właściwość CSIRT MON, NASK i GOV (art. 26 ust. 5, art. 26 ust. 6 i art. 26 ust. 7 KSC), koordynacja ujawniania podatności (art. 26a KSC), zgłaszanie incydentów poważnych przez S46 (art. 11 ust. 2 KSC) i wyjątek dla podmiotu ważnego będącego podmiotem publicznym (art. 12c KSC), przekazywanie raportów przez CSIRT sektorowy w ciągu 8 godzin (art. 44 ust. 1a KSC); w przepisach przejściowych: ustanowienie CSIRT sektorowych do 3 października 2027 r. (art. 42 ust. 1), właściwy CSIRT przed komunikatem o zdolności operacyjnej i po nim (art. 44 ust. 1, art. 44 ust. 2 i art. 44 ust. 3), dotychczasowe sektorowe zespoły cyberbezpieczeństwa (art. 46).
- CSIRT GOV – strona zespołu prowadzonego przez Szefa ABW z formularzem zgłaszania incydentów.
- CERT Polska – strona zespołu działającego w ramach CSIRT NASK, informacje o zgłaszaniu incydentów.
- CSIRT KNF – zadania sektorowego zespołu dla podmiotów rynku finansowego.
- Centrum e-Zdrowia, CSIRT CeZ – informacje o sektorowym zespole dla ochrony zdrowia.
- Ministerstwo Infrastruktury: komunikat o CSIRT INFRASTRUKTURA – ustanowienie CSIRT sektorowego dla transportu, wody pitnej i odprowadzania ścieków.
- SEI Carnegie Mellon University: FAQ o współpracy CERT/CC z zespołami CSIRT – status znaku CERT i zasady używania nazwy przez inne zespoły.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.