
Cyberbezpieczne Wodociągi to konkurs grantowy, w którym przedsiębiorstwa zbiorowego zaopatrzenia w wodę mogły sfinansować ochronę infrastruktury wodno-kanalizacyjnej przed cyberatakami. Program prowadzi Centrum Projektów Polska Cyfrowa (CPPC) wspólnie z NASK – Państwowym Instytutem Badawczym (NASK-PIB). Cel programu to większa odporność sektora i dostosowanie go do wymogów ustawy o krajowym systemie cyberbezpieczeństwa (KSC).
Stan na dzień 29 października 2026 r.
Najważniejsze informacje o programie Cyberbezpieczne Wodociągi
- Finansowanie: Program finansuje Krajowy Plan Odbudowy i Zwiększania Odporności (KPO, inwestycja C3.1.1), a grant w limicie de minimis pokrywa według regulaminu 100% kosztów kwalifikowalnych. W lutym 2026 r. pulę środków zwiększono.
- Kto mógł się ubiegać: O grant mogły się ubiegać podmioty prowadzące działalność w zakresie zbiorowego zaopatrzenia w wodę, objęte krajowym systemem cyberbezpieczeństwa (regulamin konkursu). Zakres podmiotowy po nowelizacji opisuje przewodnik po ustawie o KSC.
- Zasięg naboru: Nabór trwał od 1 września do 2 października 2025 r., a według Ministerstwa Cyfryzacji złożono 896 wniosków. 10 lutego 2026 r. Ministerstwo Cyfryzacji podało, że pozytywnie oceniono 759 wniosków, dofinansowanie otrzyma 688 projektów, a kolejnych 71 „już wkrótce”.
- Obszary wsparcia: Pozycje z katalogu usług w regulaminie można przypisać do trzech obszarów:
- Organizacyjny: audyt systemu zarządzania bezpieczeństwem informacji (SZBI) i ciągłością działania (SZCD), audyt zgodności z Krajowymi Ramami Interoperacyjności (KRI) i ustawą o KSC, usługi reagowania na incydenty.
- Techniczny: testy bezpieczeństwa infrastruktury IT/OT/ICS/IIoT, serwisów internetowych i aplikacji, audyt cyberbezpieczeństwa sieci, segmentacja sieci, przyłącze do agregatu prądotwórczego.
- Kompetencyjny: szkolenia z cyberbezpieczeństwa.
- Termin realizacji: Według odpowiedzi Ministerstwa Cyfryzacji na interpelację nr 3445 od 15 maja 2026 r. obowiązuje zmieniony regulamin, który wydłużył maksymalny termin realizacji o 6 miesięcy. Wydatki można ponosić od 1 stycznia 2025 r. do 31 grudnia 2026 r., co wynika z terminu realizacji KPO.
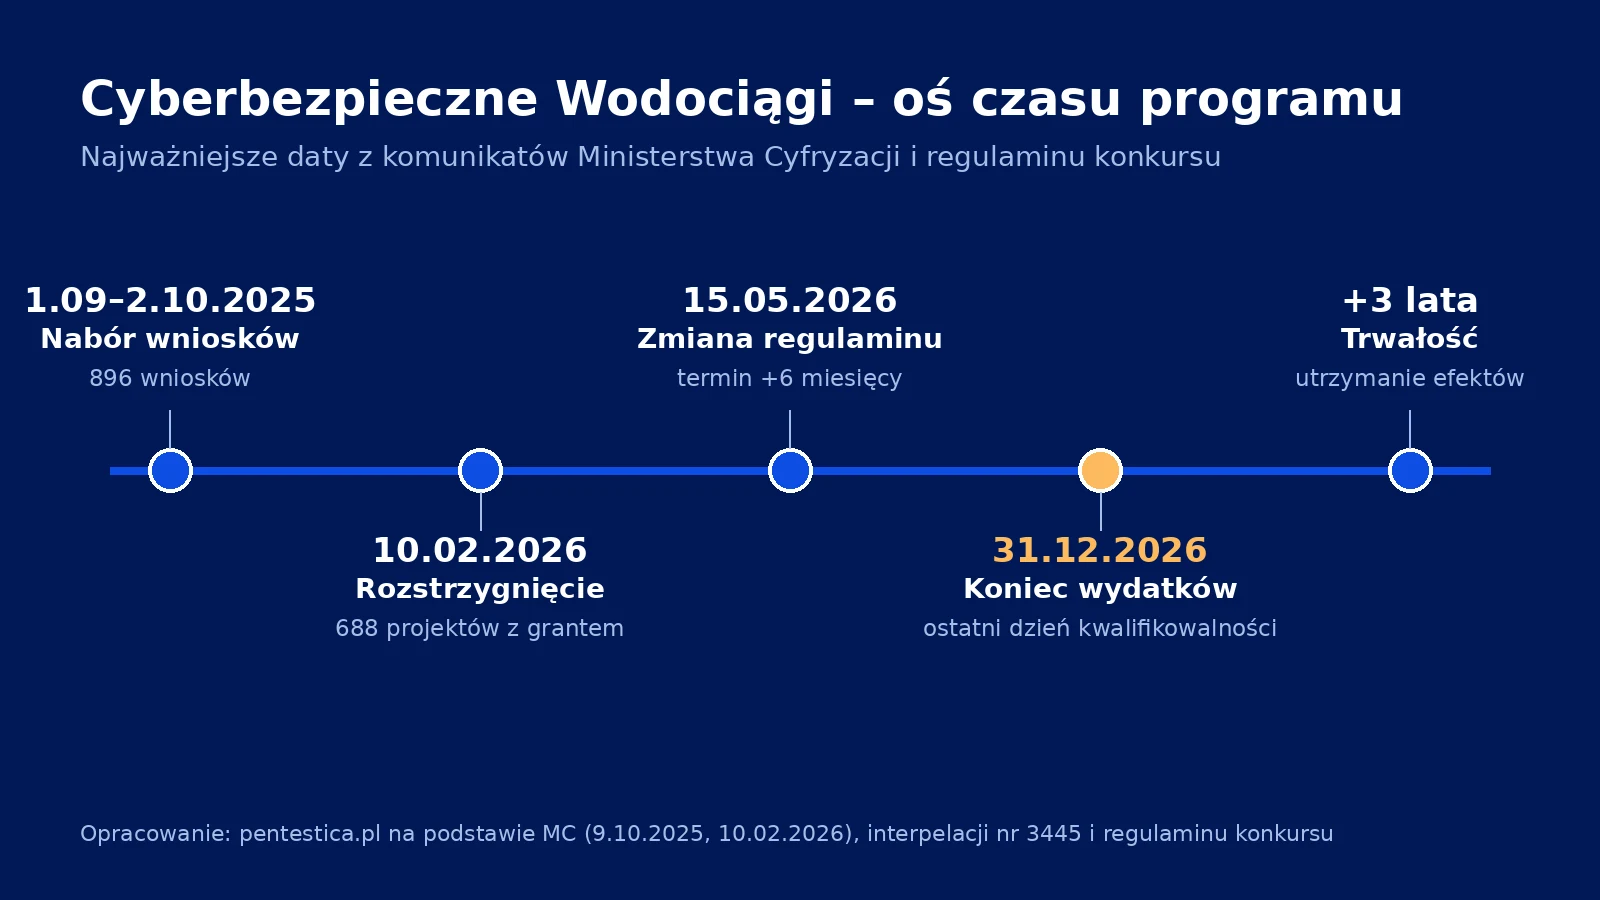
(Uwaga: część opisów programu w sieci powtarza dane z pierwszych komunikatów. Nieaktualne są liczba projektów zapowiadana przed zwiększeniem puli i termin ponoszenia wydatków do 30 czerwca 2026 r. z pierwotnego regulaminu (odpowiedź MC na interpelację nr 3445); od 15 maja 2026 r. wydatki można ponosić do 31 grudnia 2026 r.)
Co po grancie: trwałość projektu i obowiązki z ustawy o KSC
Zakończenie projektu grantowego nie zamyka obowiązków. Grantobiorca musi utrzymać efekty projektu, a jeśli spełnia przesłanki podmiotu kluczowego lub ważnego, niezależnie od grantu podlega ustawie o KSC w brzmieniu nadanym ustawą z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252), która wdraża dyrektywę NIS2 i weszła w życie 3 kwietnia 2026 r.
| Obowiązek | Skąd wynika | Co to oznacza w praktyce |
|---|---|---|
| Utrzymanie efektów przez 3 lata | Regulamin konkursu grantowego | Koszty aktualizacji i wsparcia zakupionych rozwiązań trzeba zaplanować na cały ten okres. |
| Ostatni termin na wydatki kwalifikowalne: 31 grudnia 2026 r. | Regulamin po zmianie z 15 maja 2026 r. | Usługi ujęte w projekcie, w tym testy i audyty, trzeba wykonać i opłacić do 31 grudnia 2026 r.; późniejsze koszty pokrywa sam podmiot. |
| Obowiązki podmiotu kluczowego lub ważnego | Ustawa o KSC, załącznik nr 1: sektory „Zaopatrzenie w wodę pitną i jej dystrybucja” oraz „Zbiorowe odprowadzanie ścieków” | Podmiot kluczowy lub ważny, który spełniał przesłanki w dniu wejścia w życie nowelizacji, wdraża obowiązki z rozdziału 3 ustawy do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy zmieniającej); zob. co sprawdza audyt NIS2. |
| Zgłaszanie incydentów | Art. 11 ust. 1 i art. 12c ustawy o KSC | Wczesne ostrzeżenie do 24 godzin, a zgłoszenie incydentu poważnego do 72 godzin od wykrycia, do właściwego zespołu CSIRT; podmiot ważny będący podmiotem publicznym przekazuje tylko zgłoszenie incydentu poważnego (art. 12c); zob. raportowanie incydentów poważnych. |
Jak sprawdzić, czy zakupione zabezpieczenia działają
Według CPPC program powstał w odpowiedzi na ataki na obiekty wodno-kanalizacyjne, m.in. w Wydminach, Kuźnicy, Tolkmicku, Małdytach i Sierakowie (2024–2025), gdzie w części przypadków napastnicy manipulowali parametrami urządzeń. Dlatego zakupione zabezpieczenia trzeba sprawdzić w działaniu.
- Inwentaryzacja. Spisz, co kupiono z grantu i gdzie pracuje: w sieci biurowej (IT) czy w automatyce (OT).
- Test bezpieczeństwa przed końcem 2026 r. Katalog usług w regulaminie obejmuje testy infrastruktury IT/OT i aplikacji; jeśli test jest ujęty w projekcie, warto go zlecić teraz, póki wydatek jest kwalifikowalny. Zob. testy bezpieczeństwa systemów OT i SCADA.
- Audyt zgodności po wdrożeniu. Pokazuje, czy nowe zabezpieczenia są ujęte w procedurach i analizie ryzyka.
- Poprawki i retest. Dopiero ponowny test potwierdza, że wykryte podatności zostały usunięte.
W projektach, które prowadzimy w środowiskach OT, częstym problemem jest konfiguracja, a nie brak zabezpieczeń: nowa zapora bywa wdrożona z regułami przepuszczającymi cały ruch między siecią biurową a automatyką albo zdalny dostęp serwisowy dostawcy omija nowe zabezpieczenia. Oba błędy zwykle wychodzą dopiero w teście, gdy z sieci biurowej udaje się nawiązać połączenie z panelem SCADA.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Dla wodociągów wykonujemy testy bezpieczeństwa IT i OT, audyty zgodności oraz wspieramy wdrożenie wymagań ustawy o KSC i NIS2. Zakres prac można określić w konfiguratorze zakresu usług NIS2.
Źródła
- Regulamin Konkursu Grantowego pn. „Cyberbezpieczne Wodociągi” (wersja pierwotna z września 2025 r., kopia PDF) – zasady grantu de minimis, krąg grantobiorców, katalog usług kwalifikowalnych i wymóg trwałości.
- Ministerstwo Cyfryzacji: Cyberbezpieczne Wodociągi – blisko 900 wniosków o dofinansowanie (9 października 2025 r.) – termin naboru i liczba złożonych wniosków.
- Ministerstwo Cyfryzacji: Cyberbezpieczne Wodociągi – rozstrzygnięcie konkursu (10 lutego 2026 r.) – wyniki oceny wniosków i informacja o zwiększeniu puli środków.
- Odpowiedź Ministerstwa Cyfryzacji na interpelację nr 3445 (25 czerwca 2026 r.) – zmiana regulaminu od 15 maja 2026 r. i nowy okres kwalifikowalności wydatków.
- Centrum Projektów Polska Cyfrowa: Cyberbezpieczne Wodociągi – geneza programu i opis ataków na obiekty wodno-kanalizacyjne.
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252) – wdrożenie NIS2, terminy zgłaszania incydentów, załącznik nr 1 i przepisy przejściowe.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.