
Infrastruktura krytyczna to obiekty, urządzenia, instalacje, sieci, systemy lub usługi lub ich funkcjonalnie połączone zespoły niezbędne do: realizacji ważnych interesów państwa, zapewnienia funkcjonowania przedsiębiorstw, zaspokajania i utrzymywania potrzeb obywateli, zapewnienia świadczenia usług kluczowych (art. 3 pkt 2 ustawy o zarządzaniu kryzysowym). Definicja obowiązuje od 4 lipca 2026 r. (Dz.U. 2026 poz. 815, wdrożenie dyrektywy CER), a wykaz infrastruktury krytycznej prowadzi Dyrektor Rządowego Centrum Bezpieczeństwa (RCB).
Stan prawny na dzień 6 listopada 2026 r.
Sektory infrastruktury krytycznej w Polsce
Załącznik do ustawy o zarządzaniu kryzysowym, dodany nowelizacją z 29 maja 2026 r., wymienia 14 sektorów, z których mogą pochodzić obiekty infrastruktury krytycznej:
- Energia: wydobywanie kopalin, energia elektryczna, ciepło, ropa i paliwa, gaz, wodór oraz energetyka jądrowa.
- Transport: transport lotniczy, kolejowy, wodny i drogowy oraz transport publiczny.
- Bankowość i infrastruktura rynków finansowych: m.in. banki, SKOK-i, podmioty prowadzące rynek regulowany i izby rozliczeniowe.
- Ochrona zdrowia: m.in. podmioty lecznicze, publiczna służba krwi, produkcja i obrót lekami oraz wyrobami medycznymi.
- Zaopatrzenie w wodę pitną i jej dystrybucja: podmioty dostarczające wodę przeznaczoną do spożycia.
- Zbiorowe odprowadzanie ścieków: podmioty odprowadzające lub oczyszczające ścieki.
- Infrastruktura cyfrowa: m.in. punkty wymiany ruchu internetowego, DNS, rejestry domen, chmura, centra danych i komunikacja elektroniczna.
- Administracja publiczna: podmioty publiczne, w tym jednostki sektora finansów publicznych, oraz finanse publiczne.
- Przestrzeń kosmiczna: naziemna infrastruktura wspierająca usługi kosmiczne.
- Produkcja, przetwarzanie i dystrybucja żywności: przedsiębiorstwa spożywcze: dystrybucja hurtowa, przemysłowa produkcja i przetwarzanie.
- Zarządzanie usługami ICT: dostawcy usług zarządzanych.
- Produkcja, wytwarzanie i dystrybucja chemikaliów: produkcja, wytwarzanie i dystrybucja substancji lub mieszanin (REACH).
- Usługi pocztowe: operatorzy pocztowi.
- Gospodarowanie odpadami: zbieranie, transport i przetwarzanie odpadów oraz pośrednictwo w obrocie odpadami.
Podział na 11 systemów infrastruktury krytycznej, podawany m.in. przez stronę RCB z 13 listopada 2024 r., pochodzi z definicji sprzed 4 lipca 2026 r. Obecny art. 3 pkt 2 nie wymienia systemów, a sektory określa załącznik do ustawy.
Główne cele ochrony infrastruktury krytycznej
- Zapewnienie ciągłości działania: ustawa o zarządzaniu kryzysowym definiuje ochronę infrastruktury krytycznej jako wszelkie działania zmierzające do zapewnienia funkcjonalności, ciągłości działania oraz integralności infrastruktury krytycznej (art. 3 pkt 3).
- Ochrona fizyczna i cyfrowa przed zagrożeniami: operator wdraża rozwiązania w sześciu obszarach: bezpieczeństwa fizycznego, technicznego, osobowego (pracownicy i dostawcy zewnętrzni), cyberbezpieczeństwa, prawnego oraz ciągłości działania i odtwarzania (art. 6ze ust. 1 pkt 2).
- Szybkie odtwarzanie: dokumentacja ochrony infrastruktury krytycznej zawiera procedury odtwarzania (art. 6zf ust. 2 pkt 4), a rozwiązania ciągłości działania obejmują systemy rezerwowe (art. 6ze ust. 1 pkt 2 lit. f).
Kto prowadzi wykaz infrastruktury krytycznej?
Wykaz infrastruktury krytycznej prowadzi Dyrektor Rządowego Centrum Bezpieczeństwa (RCB) i jest to dokument niejawny (art. 6r ust. 3). Wpis następuje na wniosek ministra kierującego działem administracji rządowej, wojewody, Komisji Nadzoru Finansowego albo Narodowego Banku Polskiego (art. 6s ust. 1). Obiekt trafia do wykazu, gdy łącznie spełnia kryterium sektorowe i co najmniej jedno kryterium przekrojowe (art. 6t ust. 2). Kryteria przekrojowe dotyczą ofiar w ludziach, ewakuacji, skutków ekonomicznych i społecznych, wpływu międzynarodowego oraz unikatowości, a oba rodzaje kryteriów, w tym progi sektorowe, określa Rada Ministrów w drodze uchwały (art. 6r ust. 5).
Przepisy przejściowe (art. 31 ustawy z 29 maja 2026 r.) utrzymują dotychczasowy jednolity wykaz do sporządzenia nowego, a dotychczasowe plany ochrony – do wpisu do nowego wykazu i opracowania dokumentacji ochrony. Nowe przepisy nie przewidują zatwierdzania planu ochrony: operator opracowuje niejawną dokumentację ochrony i składa oświadczenie o jej opracowaniu (art. 6zf ust. 4–5).
Obowiązki operatora infrastruktury krytycznej – terminy
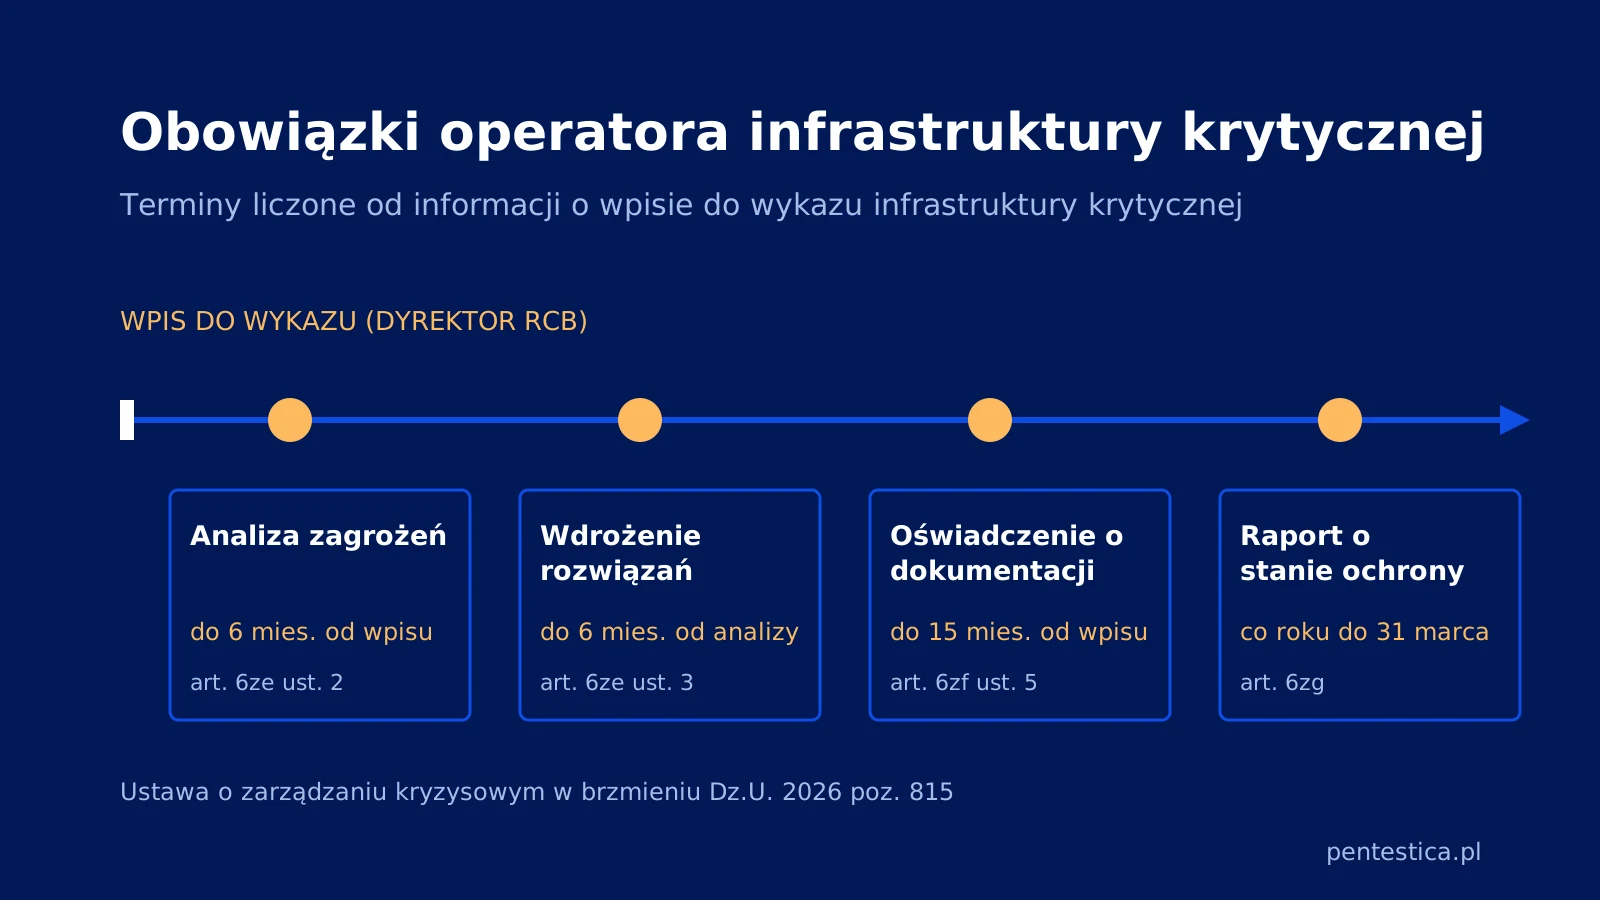
Po informacji o wpisie do wykazu operator ma cztery terminy ustawowe.
| Obowiązek | Termin | Podstawa |
|---|---|---|
| Analiza zagrożeń | 6 miesięcy od informacji o wpisie do wykazu | art. 6ze ust. 2 |
| Wdrożenie rozwiązań ochronnych | 6 miesięcy od przeprowadzenia analizy zagrożeń | art. 6ze ust. 3 |
| Oświadczenie o opracowaniu dokumentacji ochrony | 15 miesięcy od informacji o wpisie do wykazu | art. 6zf ust. 5 |
| Raport o stanie ochrony za rok ubiegły | co roku do 31 marca | art. 6zg |
Operator, który jest podmiotem kluczowym lub ważnym w rozumieniu ustawy o krajowym systemie cyberbezpieczeństwa (KSC), uwzględnia w dokumentacji ochrony dokumentację bezpieczeństwa systemu informacyjnego z art. 10 KSC (art. 6zf ust. 8). Podmiotem krytycznym jest tylko operator wpisany do odrębnego wykazu podmiotów krytycznych (art. 3 pkt 1a, art. 6zo). Taki podmiot jest podmiotem kluczowym niezależnie od wielkości (art. 5 ust. 1 pkt 4 lit. c KSC), dlatego warto sprawdzić, kogo obejmuje ustawa o KSC. Tło unijne opisuje wpis dyrektywa CER i obowiązki podmiotów krytycznych.
Raport roczny o stanie ochrony uwzględnia wyniki przeprowadzonych kontroli i audytów wdrożonych rozwiązań (art. 6zg ust. 3 pkt 4). Dlatego audyt lub pentest systemów OT i SCADA warto zakończyć w roku objętym raportem.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Wspieramy operatorów infrastruktury krytycznej w części cyberbezpieczeństwa (analiza zagrożeń cyfrowych, SZBI, audyt i testy penetracyjne) oraz we wdrożeniu wymagań NIS2 i ustawy o KSC. Zakres prac pomaga określić konfigurator zakresu projektu NIS2.
Źródła
- Ustawa z dnia 29 maja 2026 r. o zmianie ustawy o zarządzaniu kryzysowym oraz niektórych innych ustaw (Dz.U. 2026 poz. 815) – definicje infrastruktury krytycznej, jej ochrony i operatora (art. 3 pkt 2, 3, 3a), wykaz infrastruktury krytycznej i kryteria wpisu (art. 6r–6t), obowiązki operatora, dokumentacja i raport roczny (art. 6ze–6zg), wykaz podmiotów krytycznych (art. 6zo), załącznik z 14 sektorami, przepisy przejściowe (art. 31); ustawa zmienia ustawę z 26 kwietnia 2007 r. o zarządzaniu kryzysowym (Dz.U. 2026 poz. 574).
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2557 w sprawie odporności podmiotów krytycznych (CER) – unijna podstawa nowelizacji ustawy o zarządzaniu kryzysowym.
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – podmiot krytyczny jako podmiot kluczowy (art. 5 ust. 1 pkt 4 lit. c), dokumentacja bezpieczeństwa systemu informacyjnego (art. 10).
- Rządowe Centrum Bezpieczeństwa: Systemy infrastruktury krytycznej – 11 systemów według stanu prawnego sprzed 4 lipca 2026 r.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.