
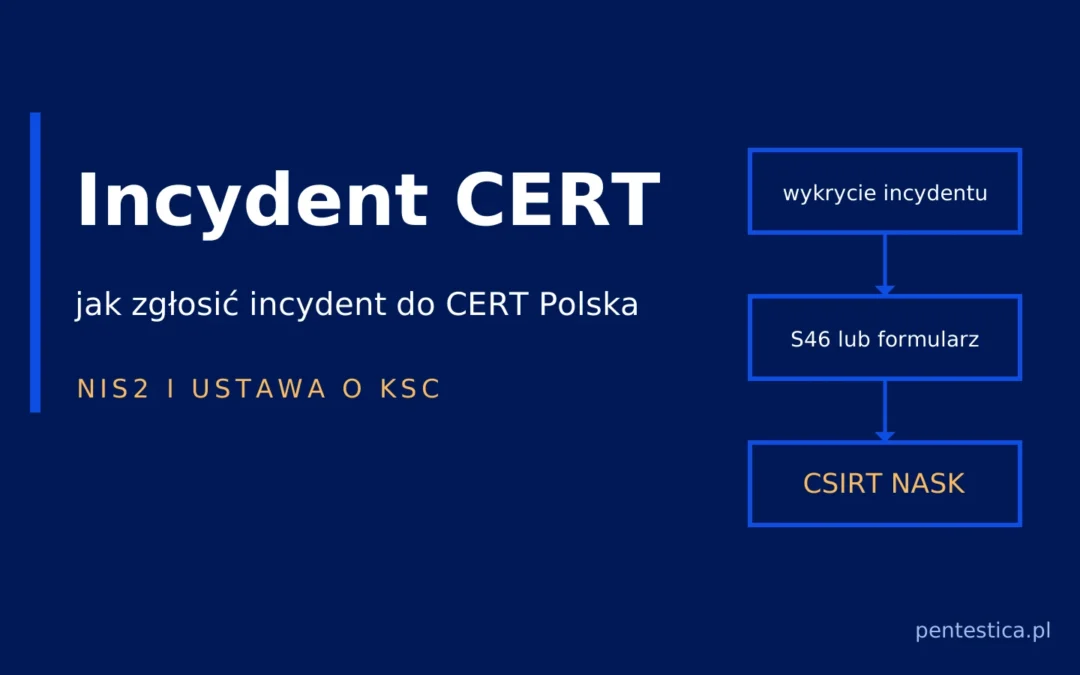
Incydent zgłasza się do CERT Polska, czyli zespołu realizującego część zadań CSIRT NASK, przez formularz incydent.cert.pl albo e-mail cert@cert.pl. Podmioty kluczowe i ważne (wyjątek: art. 12c) zgłaszają incydenty poważne do właściwego CSIRT przez system S46: wczesne ostrzeżenie do 24 h, zgłoszenie do 72 h od wykrycia. W audytach KSC często widzimy procedury, które wciąż kierują do formularza zamiast do S46.
Kanały zgłoszeń incydentu do CERT Polska
- Formularz incydent.cert.pl: dobrowolne zgłoszenia w 12 kategoriach (m.in. ransomware, podatności); po wysłaniu wyświetla numer zgłoszenia.
- E-mail cert@cert.pl: kanał wskazany przez NASK.
- SMS 8080: podejrzaną wiadomość SMS przekazuje się w niezmienionej formie.
- System S46: obowiązkowe zgłoszenia incydentów poważnych podmiotów z wykazu (jak uzyskać dostęp do S46).
Kiedy zgłoszenie jest obowiązkiem?
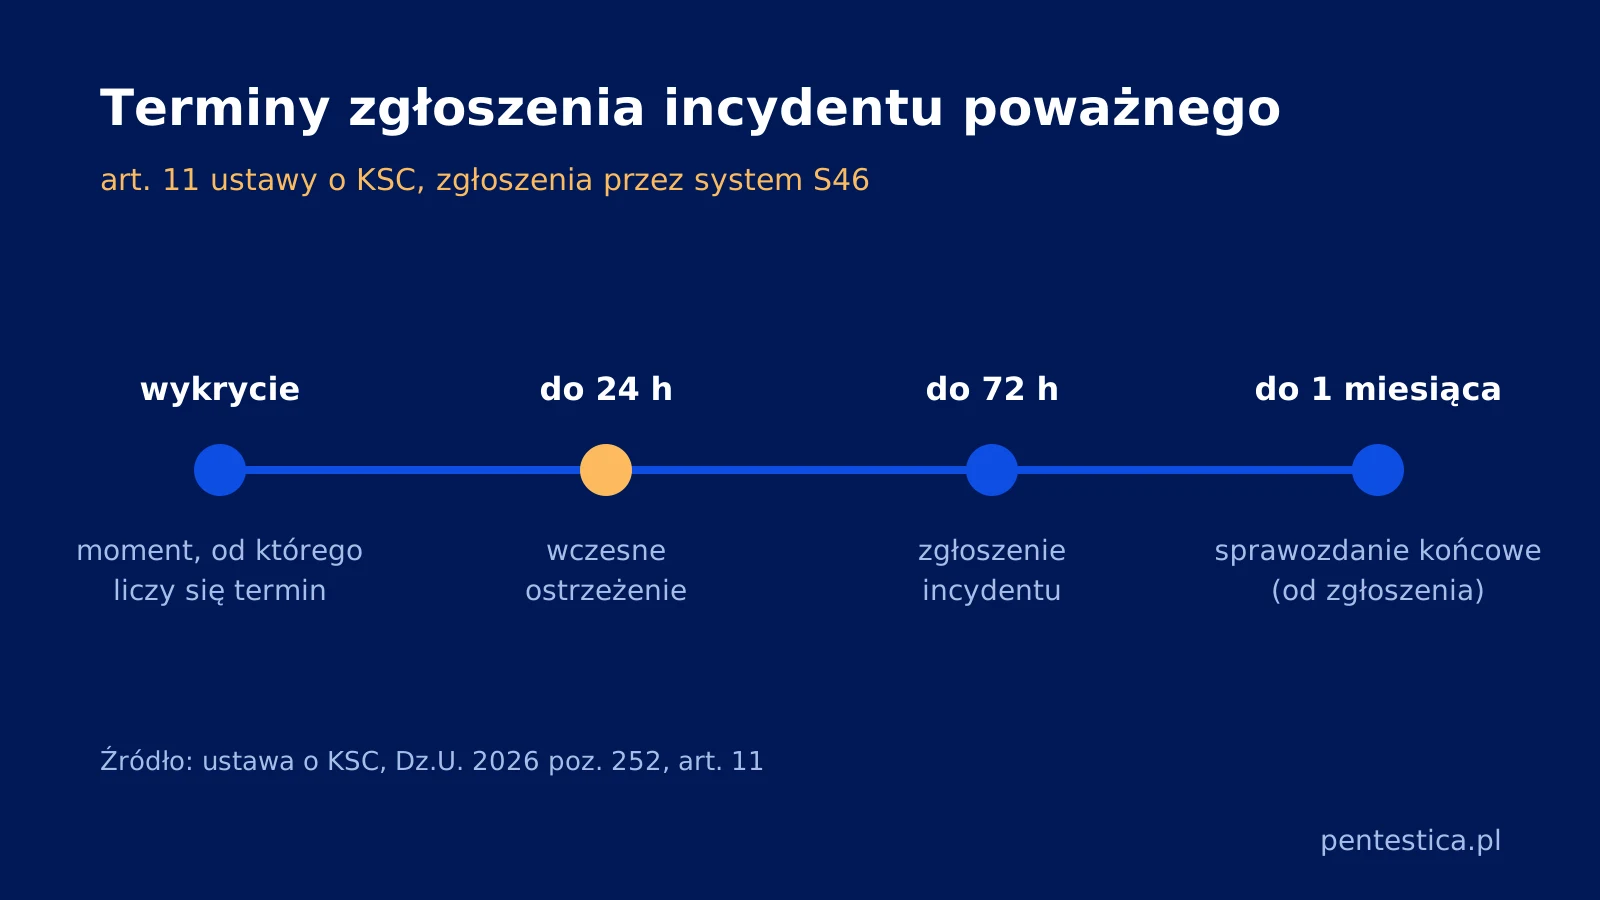
Obowiązek dotyczy podmiotów kluczowych i ważnych, a terminy wyznacza art. 11 ustawy o KSC (kogo obejmuje ustawa o KSC):
- Wczesne ostrzeżenie – do 24 godzin od wykrycia incydentu poważnego.
- Zgłoszenie incydentu – do 72 godzin od wykrycia.
- Sprawozdanie końcowe – do miesiąca od zgłoszenia.
Podmiot ważny będący podmiotem publicznym składa tylko zgłoszenie 72-godzinne (art. 12c). Naruszenie ochrony danych osobowych to osobny obowiązek wobec UODO (art. 33 RODO). Więcej o raportowaniu incydentów poważnych.
Stan prawny na dzień 20 listopada 2026 r.: ustawa o KSC w brzmieniu nowelizacji z Dz.U. 2026 poz. 252. Termin 24 godzin na gov.pl to stan sprzed nowelizacji; dziś 24 h dotyczy wczesnego ostrzeżenia.
Na co zwrócić uwagę przy zgłoszeniu
- Niekompletne dane: przekaż informacje, które znasz w chwili zgłoszenia.
- Tajemnice: oznacz w zgłoszeniu informacje prawnie chronione.
- Brak dostępu do S46: użyj sposobu zastępczego wskazanego przez właściwy CSIRT.
- Przestępstwo: CERT Polska namawia do zawiadomienia organów ścigania – takie czyny ściga się zwykle na wniosek pokrzywdzonego.
Z naszych audytów: zegar liczony od złego momentu
Wzorzec, który regularnie spotykamy przy audycie KSC podmiotu ważnego spoza sektora publicznego: sprawdzamy procedurę zarządzania incydentami i przechodzimy ją w ćwiczeniu na scenariuszu ransomware. Procedura liczy 24 godziny od zakończenia analizy zamiast od wykrycia i wskazuje formularz incydent.cert.pl, a w S46 nikt nie ma aktywnego konta. Skutek: ostrzeżenie trafia za późno i złym kanałem. Zalecamy zegar od wykrycia, dwie osoby z dostępem do S46 i gotowy szablon wczesnego ostrzeżenia. W powtórnym ćwiczeniu S46 działa, ale kanału zastępczego wciąż nie opisano – ustalenie częściowo naprawione.
Który kanał wybrać?
- Wybierz S46, gdy podmiot jest w wykazie, a incydent jest poważny.
- Wybierz incydent.cert.pl przy zgłoszeniach dobrowolnych, także gdy ustawa cię nie obejmuje.
- Odradzamy wstrzymywanie wczesnego ostrzeżenia do końca analizy – liczy się moment wykrycia.
Nasz werdykt: procedurę zgłaszania warto sprawdzić w ćwiczeniu, zanim sprawdzi ją prawdziwy incydent.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Procedury reagowania na incydenty sprawdzamy podczas wdrożenia NIS2 i audytu KSC; zakres określisz w konfiguratorze zakresu.
Źródła
- CERT Polska: zgłaszanie przez incydent.cert.pl
- CERT Polska: zasady zgłaszania incydentów
- BIP NASK: zgłoś incydent
- Gov.pl: zgłaszanie incydentów
- Dz.U. 2026 poz. 252 – nowelizacja ustawy o KSC
- CERT Polska: FAQ
- EUR-Lex: RODO – art. 33

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.