
Do czasu komunikatu o gotowości CSIRT sektorowego incydent poważny zgłaszasz przez system S46 do właściwego CSIRT MON, CSIRT NASK albo CSIRT GOV, a po komunikacie do CSIRT sektorowego. Zgodnie z ustawą o KSC: wczesne ostrzeżenie w ciągu 24 godzin od wykrycia, zgłoszenie w ciągu 72 godzin, sprawozdanie końcowe do miesiąca od zgłoszenia.
Stan prawny na dzień 5 października 2026 r.
- Kanał – system S46, co do zasady dla wszystkich raportów (art. 11 ust. 2 ustawy o KSC).
- Terminy – 24 godziny na wczesne ostrzeżenie, 72 godziny na zgłoszenie, miesiąc od zgłoszenia na sprawozdanie końcowe.
- Odbiorca – właściwy CSIRT MON, CSIRT NASK lub CSIRT GOV, a po komunikacie o gotowości CSIRT sektorowy.
- Od kiedy – byli operatorzy usług kluczowych od 3 października 2026 r., pozostałe podmioty najpóźniej od 3 kwietnia 2027 r.
- Odrębne obowiązki – wyciek danych osobowych zgłaszasz też Prezesowi UODO, a podmioty finansowe objęte DORA raportują poważne incydenty ICT do KNF według DORA.
Co to jest CSIRT i jakie CSIRT-y działają w Polsce
CSIRT to zespół reagowania na incydenty bezpieczeństwa komputerowego (ang. Computer Security Incident Response Team). W Polsce działają trzy CSIRT poziomu krajowego oraz CSIRT sektorowe.
Właściwość zespołów krajowych określa art. 26 ust. 5–7 ustawy o KSC:
- CSIRT MON (Minister Obrony Narodowej) – podmioty podległe Ministrowi Obrony Narodowej lub przez niego nadzorowane.
- CSIRT GOV (Szef ABW) – m.in. organy władzy publicznej szczebla centralnego i obsługujące je urzędy oraz podmioty wskazane wprost w ustawie, np. Wody Polskie czy Urząd KNF.
- CSIRT NASK (NASK, CERT Polska) – m.in. jednostki samorządu, instytuty badawcze oraz podmioty kluczowe i ważne nieprzypisane do CSIRT MON ani CSIRT GOV.
CSIRT sektorowy obsługuje konkretny sektor. Przykładem jest CSIRT Cyfra dla infrastruktury cyfrowej, utworzony zarządzeniem nr 15 Ministra Cyfryzacji z 30 czerwca 2026 r. To, czy dany CSIRT sektorowy przyjmuje już zgłoszenia, rozstrzyga komunikat o osiągnięciu zdolności operacyjnej.
Kiedy incydent jest poważny
Incydent jest poważny, gdy powoduje lub może spowodować poważne obniżenie jakości albo przerwanie ciągłości usługi podmiotu kluczowego lub ważnego, straty finansowe dla tego podmiotu albo poważną szkodę materialną lub niematerialną dla innych osób i jednostek (art. 2 pkt 7 ustawy o KSC).
Progi dla sektorów z załączników 1 i 2 określi Rada Ministrów w rozporządzeniu, biorąc pod uwagę m.in. liczbę użytkowników, czas oddziaływania i zasięg geograficzny (zgodnie z art. 11 ust. 4 ustawy o KSC). Do czasu wydania rozporządzenia punktem wyjścia jest sama definicja ustawowa.
Dla części dostawców cyfrowych progi ustaliła już Komisja Europejska w rozporządzeniu wykonawczym (UE) 2024/2690 z 17 października 2024 r. Dotyczy ono m.in. dostawców DNS, chmury, centrów danych i usług zarządzanych.
Według art. 3 ust. 1 tego rozporządzenia incydent jest poważny m.in. przy stracie finansowej powyżej 500 000 EUR lub 5% rocznego obrotu (niższa z wartości), ujawnieniu tajemnic przedsiębiorstwa, śmierci osoby lub znacznej szkodzie dla zdrowia. Progi te dotyczą tylko wymienionych dostawców cyfrowych.
Do którego CSIRT zgłosić incydent poważny
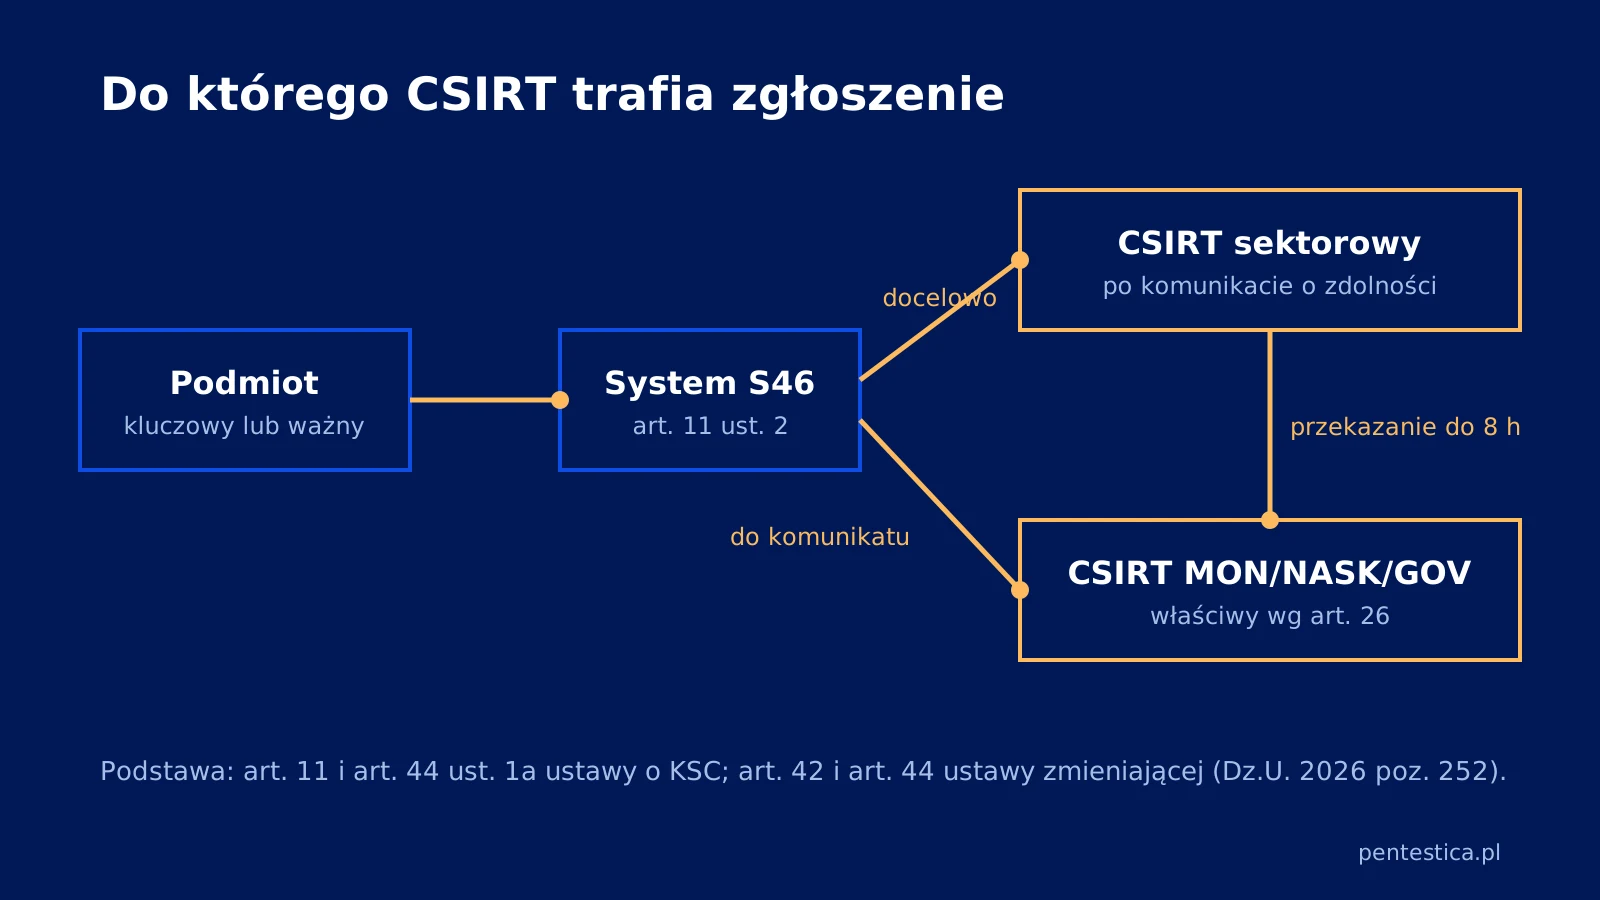
Dopóki organ nie ogłosi komunikatu o zdolności operacyjnej CSIRT sektorowego, zgłaszasz bezpośrednio do właściwego CSIRT krajowego. Po komunikacie zgłoszenie trafia do CSIRT sektorowego, a ten w ciągu 8 godzin przekazuje je przez S46 do CSIRT MON, CSIRT NASK albo CSIRT GOV (art. 44 ust. 1a ustawy o KSC).
Organ ma na ustanowienie CSIRT sektorowego 18 miesięcy od wejścia w życie nowelizacji, czyli do 3 października 2027 r., a komunikat ogłasza w dzienniku urzędowym (zgodnie z art. 42 ustawy zmieniającej).
| Sytuacja | Odbiorca zgłoszenia | Podstawa |
|---|---|---|
| Przed komunikatem o gotowości CSIRT sektorowego | Właściwy CSIRT MON, CSIRT NASK lub CSIRT GOV | art. 44 ust. 1 ustawy zmieniającej |
| Po komunikacie | CSIRT sektorowy, od dnia po publikacji komunikatu | art. 44 ust. 2 ustawy zmieniającej |
| Sektor, dla którego zespół cyberbezpieczeństwa powołano przed 2025 r. | Ten zespół, który stał się CSIRT sektorowym | art. 44 ust. 3 i art. 46 ustawy zmieniającej |
| Dostawca usług zaufania | Właściwy CSIRT; od razu zgłoszenie w 24 godziny | art. 11 ust. 1a ustawy o KSC |
| Podmiot ważny będący podmiotem publicznym | Właściwy CSIRT; tylko zgłoszenie w 72 godziny | art. 12c ustawy o KSC |
| Naruszenie ochrony danych osobowych | Dodatkowo Prezes UODO, w miarę możliwości do 72 godzin | art. 33 ust. 1 RODO |
| Podmiot finansowy objęty DORA, poważny incydent ICT | KNF według zasad DORA | rozporządzenie (UE) 2022/2554 (DORA) |
Terminy raportowania dla podmiotów objętych DORA opisuje poradnik o terminach zgłoszeń incydentów według DORA.
Jak zgłosić incydent poważny krok po kroku
Incydent poważny zgłasza się etapami przez system S46, a terminy ostrzeżenia i zgłoszenia biegną od wykrycia (art. 11 ust. 1 pkt 4–4c ustawy o KSC). Ustawa przenosi do polskiego prawa schemat z art. 23 dyrektywy NIS2.
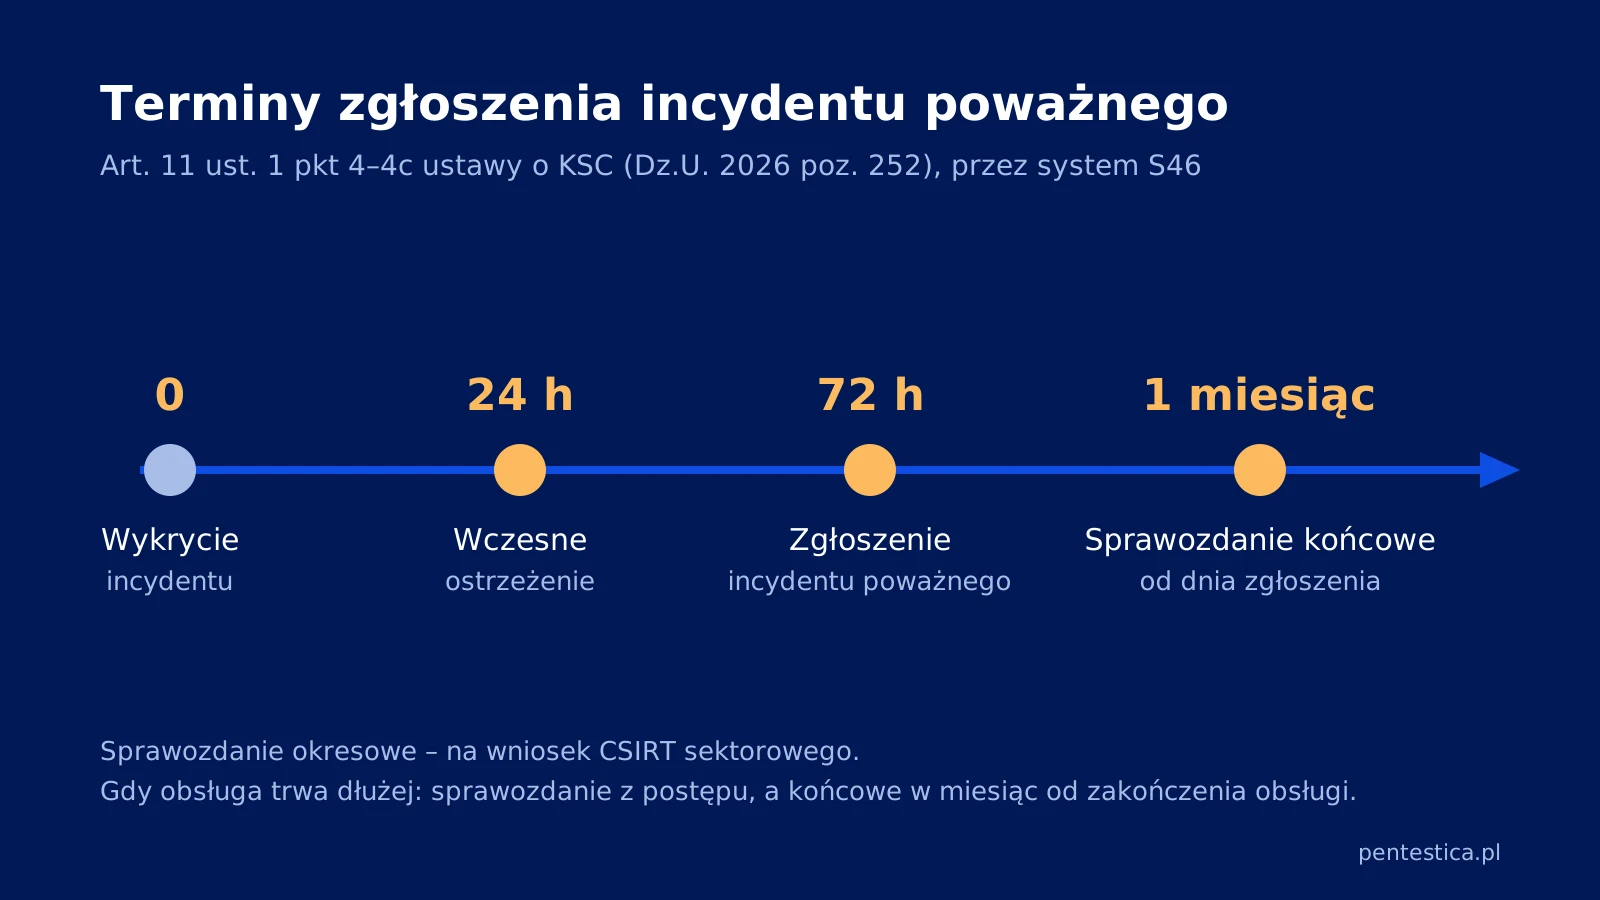
- Wczesne ostrzeżenie w 24 godziny. Niezwłocznie, najpóźniej 24 godziny od wykrycia, wysyłasz ostrzeżenie do właściwego CSIRT.
- Zgłoszenie w 72 godziny. Najpóźniej 72 godziny od wykrycia przekazujesz zgłoszenie incydentu poważnego. Podajesz informacje znane w chwili zgłoszenia i uzupełniasz je w trakcie obsługi.
- Sprawozdanie okresowe (tylko na wniosek). Składasz je, gdy poprosi o nie właściwy CSIRT.
- Sprawozdanie końcowe w miesiąc. Przekazujesz je najpóźniej miesiąc od dnia zgłoszenia. Jeśli obsługa trwa dłużej, składasz sprawozdanie z postępu, a końcowe w ciągu miesiąca od zakończenia obsługi (art. 12b).
- Informacja dla użytkowników. Gdy incydent niekorzystnie wpływa na świadczenie usług, informujesz o nim ich użytkowników (art. 11 ust. 2b).
Przykład: incydent wykryty w piątek o 22:00 wymaga wczesnego ostrzeżenia do soboty, godz. 22:00, i zgłoszenia do poniedziałku, godz. 22:00.
Dostęp do S46 daje wpis do wykazu, co opisuje poradnik o dostępie do systemu S46.
W projektach, które prowadzimy, najczęściej brakuje ustalonej definicji momentu wykrycia, od którego biegną 24 godziny, osoby z dostępem do S46 dyżurującej poza godzinami pracy oraz zbierania w trakcie obsługi danych o liczbie użytkowników i zasięgu, wymaganych w zgłoszeniu 72-godzinnym.
Byli operatorzy usług kluczowych stosują te zasady od 3 października 2026 r. (art. 33 ust. 4 ustawy zmieniającej). Pozostali mają na obowiązki z rozdziału 3 ustawy o KSC 12 miesięcy, czyli do 3 kwietnia 2027 r. (zgodnie z art. 33 ust. 1).
Co musi zawierać wczesne ostrzeżenie, zgłoszenie i sprawozdanie końcowe
Wczesne ostrzeżenie
Wczesne ostrzeżenie zgodnie z art. 12 ust. 1 ustawy o KSC zawiera:
- dane podmiotu: firmę, numer z rejestru, siedzibę i adres,
- dane osoby zgłaszającej i osoby uprawnionej do składania wyjaśnień,
- moment wystąpienia i wykrycia incydentu oraz czas jego trwania,
- informację, czy wywołało go działanie bezprawne lub w złej wierze i czy dotyczy innych państw UE.
Zgłoszenie incydentu poważnego
Zgłoszenie zgodnie z art. 12 ust. 3 opisuje wpływ na usługę: której usługi dotyczy, liczbę użytkowników, zasięg geograficzny i wpływ na inne podmioty. Obejmuje też przyczyny, przebieg i prawdopodobne skutki, działania zapobiegawcze i naprawcze oraz aktualizację danych z ostrzeżenia. Tajemnice prawnie chronione oznaczasz w zgłoszeniu.
Sprawozdanie końcowe
Sprawozdanie końcowe zgodnie z art. 12a zawiera szczegółowy opis incydentu, w tym zakłóceń i szkód, rodzaj zagrożenia lub prawdopodobną przyczynę, zastosowane i wdrażane środki ograniczające ryzyko oraz skutki transgraniczne, jeśli wystąpiły.
Co grozi za niezgłoszenie incydentu poważnego
Niewykonanie obowiązków z art. 11 ust. 1 pkt 4–4c jest w katalogu kar z art. 73 ustawy o KSC, ale pierwsze kary można nałożyć po 2 latach od wejścia w życie nowelizacji, czyli po 3 kwietnia 2028 r. (art. 35 ustawy zmieniającej). Od tego terminu osobną karę może dostać też kierownik podmiotu: do 300% wynagrodzenia obliczanego według zasad obowiązujących przy ustalaniu ekwiwalentu pieniężnego za urlop, a w podmiocie publicznym do 100% (art. 73a ust. 4 i 5). Szczegóły zawiera przegląd kogo obejmuje ustawa o KSC i jakie kary przewiduje.
Najczęstsze pytania o zgłaszanie incydentów do CSIRT
Co znaczy CSIRT?
CSIRT to skrót od Computer Security Incident Response Team, czyli zespół reagowania na incydenty bezpieczeństwa komputerowego. W systemie ustawy o KSC to CSIRT przyjmuje zgłoszenia incydentów poważnych, a na wniosek zawarty we wczesnym ostrzeżeniu przekazuje podmiotowi wytyczne lub wsparcie techniczne.
Jakie CSIRT-y są w Polsce i ile ich jest?
Na poziomie krajowym działają trzy zespoły: CSIRT MON (Minister Obrony Narodowej), CSIRT NASK (NASK Państwowy Instytut Badawczy) i CSIRT GOV (Szef ABW). Obok nich powstają CSIRT sektorowe, np. CSIRT Cyfra dla infrastruktury cyfrowej, a organy mają czas na ich ustanowienie do 3 października 2027 r.
Co jeśli wyślę zgłoszenie do niewłaściwego CSIRT?
Według bazy wiedzy CERT Polska zgłoszenie wysłane do niewłaściwego CSIRT jest przekazywane zgodnie z właściwością. Pomyłka nie oznacza utraty zgłoszenia. Właściwy zespół warto jednak ustalić w procedurze, zanim wystąpi incydent, na podstawie art. 26 ustawy o KSC i komunikatów o CSIRT sektorowych.
Jak zgłosić incydent poważny przez S46?
Wczesne ostrzeżenie, zgłoszenie i sprawozdania przekazuje się w systemie S46 (art. 11 ust. 2 ustawy o KSC). Dostęp do systemu podmiot otrzymuje po wpisie do wykazu podmiotów kluczowych i ważnych. Kanały zastępcze są według CERT Polska przewidziane tylko na wypadek braku dostępu do S46.
Czy wyciek danych zgłasza się i do CSIRT, i do UODO?
Tak, jeśli wyciek jest jednocześnie incydentem poważnym i naruszeniem ochrony danych osobowych. To dwa odrębne obowiązki. Zgłoszenie do CSIRT wynika z ustawy o KSC, a zgłoszenie do Prezesa UODO z art. 33 ust. 1 RODO: bez zbędnej zwłoki, w miarę możliwości nie później niż 72 godziny po stwierdzeniu naruszenia.
Jak Pentestica może pomóc
Mamy ponad 10 lat doświadczenia i setki zrealizowanych projektów. Pomagamy przygotować procedurę obsługi i zgłaszania incydentów poważnych w ramach projektu obejmującego wdrożenie wymagań NIS2 i ustawy o KSC, a potem sprawdzamy ją w ćwiczeniu. Zakres prac wstępnie określisz w konfiguratorze zakresu usług.
Artykuł ma charakter informacyjny i nie stanowi porady prawnej.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – nowe brzmienie przepisów ustawy o KSC (art. 1 ustawy zmieniającej): definicja incydentu poważnego, terminy i treść raportów, właściwość CSIRT, przepisy przejściowe i kary.
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2555 z dnia 14 grudnia 2022 r. (NIS2) – art. 23, schemat zgłaszania 24 godziny, 72 godziny, miesiąc.
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690 z dnia 17 października 2024 r. – progi incydentu poważnego dla wybranych dostawców cyfrowych.
- Ministerstwo Cyfryzacji: Zespół reagowania na incydenty bezpieczeństwa komputerowego (CSIRT) – definicja CSIRT i trzy zespoły poziomu krajowego.
- Ministerstwo Cyfryzacji: Nowy zespół cyberbezpieczeństwa – CSIRT Cyfra – utworzenie i zadania CSIRT sektorowego dla infrastruktury cyfrowej.
- CERT Polska: Zgłoszenie incydentu – zgłaszanie przez S46, kanały zastępcze, przekazywanie zgłoszeń zgodnie z właściwością.
- CERT Polska: System S46 – dostęp do S46 po wpisie do wykazu podmiotów kluczowych i ważnych.
- Urząd Ochrony Danych Osobowych: zgłaszanie naruszeń ochrony danych osobowych – obowiązek z art. 33 ust. 1 RODO.
- CSIRT KNF – zgłaszanie poważnych incydentów związanych z ICT przez podmioty finansowe objęte DORA.
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2022/2554 z dnia 14 grudnia 2022 r. (DORA) – operacyjna odporność cyfrowa sektora finansowego, zgłaszanie poważnych incydentów związanych z ICT.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.