
Vishing (ang. voice phishing, od voice – głos) to oszustwo telefoniczne, w którym przestępca podszywa się pod pracownika infolinii banku, instytucji państwowej lub organów ścigania, aby wyłudzić dane i nakłonić rozmówcę do wykonania określonych czynności. Najczęściej korzysta przy tym ze spoofingu, czyli podszycia się pod dowolny numer telefonu. W firmach celem vishingu bywają też dział IT i helpdesk, bo tam jedna rozmowa może zakończyć się resetem hasła lub uwierzytelniania wieloskładnikowego (MFA).
Jak działa vishing?
Vishing łączy fałszywą tożsamość dzwoniącego z presją, która skłania ofiarę do pośpiechu.
- Sfałszowany numer: według KNF oszuści najczęściej korzystają ze spoofingu, czyli podszycia się pod dowolny numer. O numerze i nazwie dzwoniącego CERT Polska pisze: „Przestępcy są w stanie je sfałszować!”. W Polsce takiego podszywania się pod cudzy numer zakazuje ustawa o zwalczaniu nadużyć w komunikacji elektronicznej (art. 3 ust. 1 pkt 3). Zobacz, jak działa spoofing numeru telefonu.
- Presja i strach: KNF wskazuje, że inżynieria społeczna oparta na presji, strachu i niepewności jest bardzo skuteczna.
- Głos generowany przez AI: oszuści mogą używać wiadomości głosowych wygenerowanych przez sztuczną inteligencję. FBI IC3 w komunikacie z 15 maja 2025 r. nazwało takie wiadomości, podszywające się pod wysokich rangą urzędników USA, vishingiem, a analogiczne wiadomości tekstowe – smishingiem. Zobacz, jak wygląda deepfake głosowy w ataku na firmę.
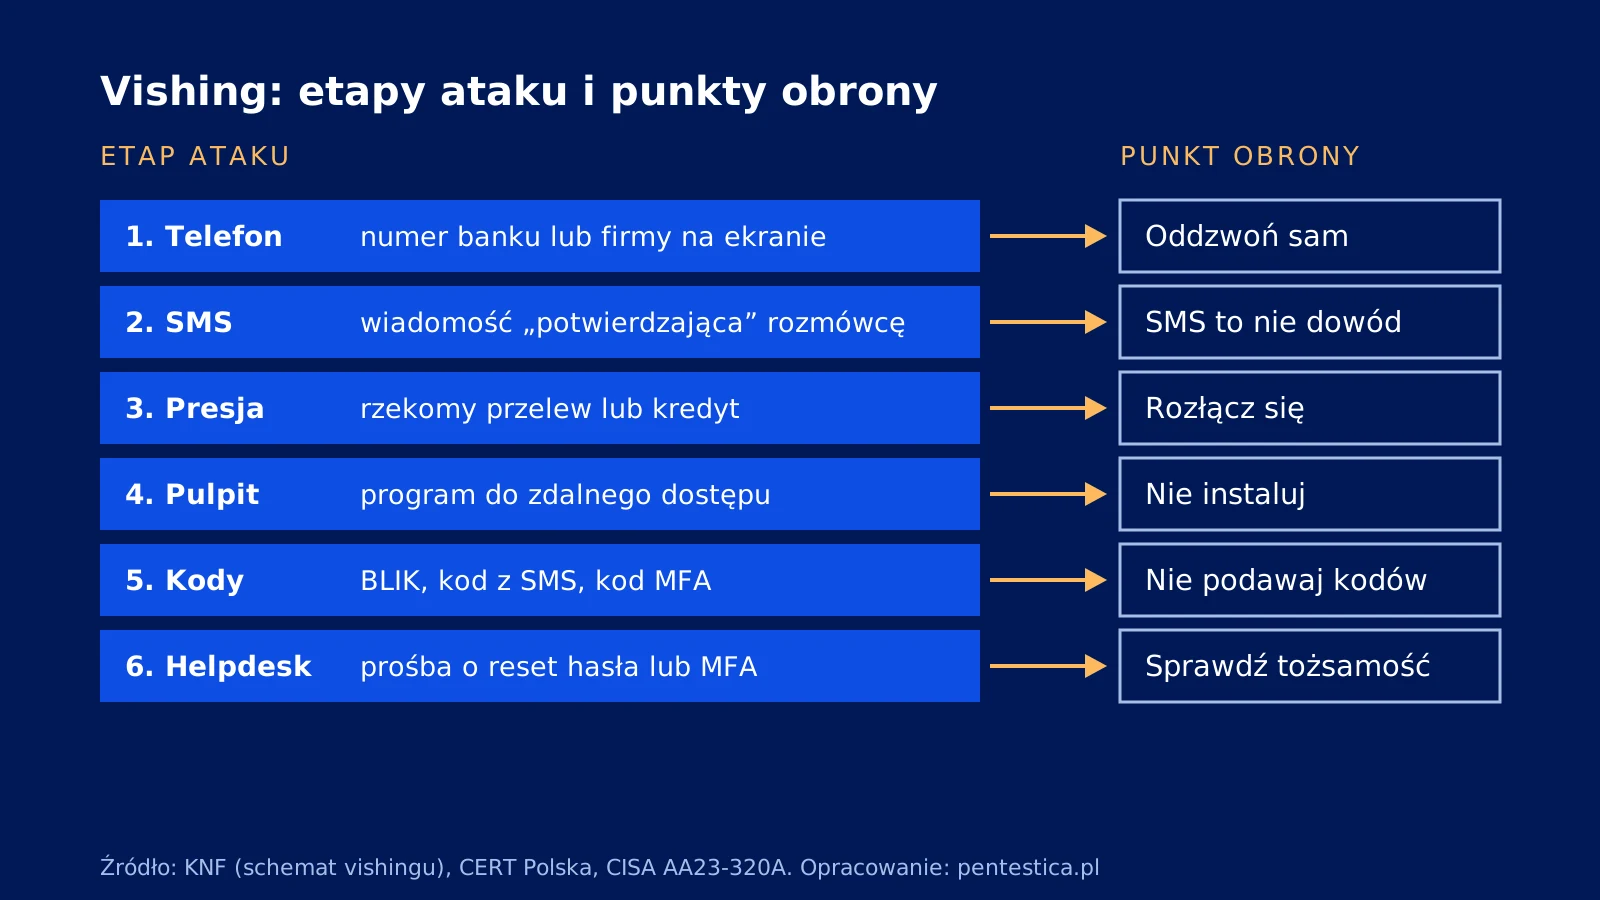
Przykład z opisu KNF: oszust dzwoni jako pracownik banku, wysyła SMS, aby potwierdzić swoją tożsamość, informuje o próbie przelewu lub pożyczce na dane rozmówcy, a potem przełącza go do rzekomego działu bezpieczeństwa. Potem pada prośba o instalację programu do zdalnego zarządzania pulpitem, przelew na „rachunek techniczny” albo wypłatę pieniędzy w bankomacie i wpłatę we wpłatomacie.
Jakie są typowe cele oszustów?
Oszuści chcą przejąć pieniądze, dane uwierzytelniające albo dostęp do systemów ofiary.
- Dane i kody: według KNF celem rozmowy jest wyłudzenie danych, a oszust może sugerować podanie kodu BLIK.
- Program do zdalnego dostępu: ofiara jest proszona o instalację programu do zdalnego zarządzania pulpitem. KNF zaznacza, że wtedy wszystkie wpisywane dane uwierzytelniające są widoczne dla oszusta, który może zaciągnąć kredyt w imieniu ofiary.
- Przelew na „bezpieczne konto”: oszust poleca przelew na „rachunek techniczny” (KNF) lub „specjalne bezpieczne konto” (CERT Polska).
- Reset hasła i MFA w firmie: agencja CISA w opisie grupy Scattered Spider z 2023 r. wskazała, że przestępcy podawali się za pracowników IT lub helpdesku, by wyłudzić kody jednorazowe (OTP), a przez telefon przekonywali helpdesk do resetu haseł i tokenów MFA.
Jak się chronić przed vishingiem?
Podstawą ochrony jest samodzielna weryfikacja każdej prośby z przychodzącego połączenia innym kanałem.
- Rozłącz się i oddzwoń: zadzwoń samodzielnie na oficjalny numer banku lub instytucji, bo wyświetlany numer i nazwa dzwoniącego mogą być sfałszowane (CERT Polska).
- Nie oddawaj kontroli nad komputerem: nie instaluj programów na prośbę rozmówcy. CERT Polska: „W żadnym wypadku nie pozwalaj osobie dzwoniącej na tymczasowe przejęcie kontroli nad twoim komputerem.”
- Nie podawaj haseł ani kodów: hasła, kody BLIK, kody z SMS i kody MFA nie mogą trafić do nikogo poza właścicielem, niezależnie od tego, kto dzwoni.
- Wprowadź weryfikację tożsamości w helpdesku: przed resetem hasła lub MFA helpdesk powinien potwierdzić tożsamość zgłaszającego drugim kanałem, na przykład oddzwaniając na numer z firmowego katalogu, a nie podany w rozmowie.
- Zgłaszaj próby oszustwa: podejrzane SMS-y przesyłaj na numer 8080 (Ministerstwo Cyfryzacji). Rozmowę zgłoś samodzielnie bankowi, a w firmie działowi bezpieczeństwa.
Jak sprawdzić odporność firmy na vishing?
Odporność firmy na vishing sprawdza się w kontrolowanym teście socjotechnicznym, czyli serii symulowanych rozmów telefonicznych prowadzonych za pisemną zgodą zarządu, z uzgodnionym zakresem, scenariuszami i listą numerów.
| Scenariusz testu | Co sprawdza | Co mierzy raport |
|---|---|---|
| Fałszywy dział IT dzwoni do pracownika | Czy pracownik poda kod MFA (np. OTP) albo zainstaluje narzędzie zdalnego dostępu (technika MITRE ATT&CK T1566.004). | Odsetek rozmów zakończonych ujawnieniem kodu lub instalacją narzędzia; czy i kiedy rozmowę zgłoszono. |
| Fałszywy pracownik dzwoni do helpdesku | Czy helpdesk resetuje hasło lub MFA bez weryfikacji tożsamości, jak w atakach opisanych przez CISA. | Które kroki procedury weryfikacji pominięto i czy próba trafiła do działu bezpieczeństwa. |
| Fałszywy przełożony lub kontrahent zleca pilną operację | Czy procedura akceptacji przelewu lub zmiany danych kontrahenta działa niezależnie od presji czasu. | Odsetek rozmów zakończonych wykonaniem polecenia, czas zgłoszenia i miejsca, w których procedura zawiodła. |
Scenariusze planuje się tak, aby test nie naruszał prawa, w tym zakazu podszywania się pod cudzy numer. Wyniki testu raportuje się na poziomie procesów i działów, a nie nazwisk. Test kończy się szkoleniem i poprawą procedur, które zawiodły. Rozmowy telefoniczne bywają częścią szerszych testów socjotechnicznych obejmujących kampanie phishingowe i telefoniczne.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Scenariusze vishingowe realizujemy w ramach symulacji ataku z elementami socjotechniki. Zakres prac można wstępnie określić w konfiguratorze zakresu.
Źródła
- KNF – „Vishing”, schematy oszustw – definicja i typowy przebieg vishingu.
- CERT Polska – „Fałszywi konsultanci” – fałszowanie numeru i przejęcie kontroli nad komputerem.
- MITRE ATT&CK – T1566.004 Phishing: Spearphishing Voice – opis techniki ataku przez rozmowę głosową.
- CISA – AA23-320A Scattered Spider – podszywanie się pod helpdesk, wyłudzanie kodów OTP i reset MFA.
- FBI IC3 – PSA I-051525-PSA – wiadomości głosowe generowane przez AI jako vishing.
- gov.pl, Ministerstwo Cyfryzacji – przesyłanie podejrzanych SMS-ów na numer 8080.
- Ustawa z dnia 28 lipca 2023 r. o zwalczaniu nadużyć w komunikacji elektronicznej (t.j. Dz.U. 2024 poz. 1803) – zakaz podszywania się pod cudzy numer (art. 3 ust. 1 pkt 3).

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.