
EDR (Endpoint Detection and Response – wykrywanie i reagowanie w punktach końcowych) to oprogramowanie, które monitoruje w czasie rzeczywistym urządzenia końcowe (stacje robocze, serwery, telefony) i łączy zbieranie danych z automatyczną analizą i reakcją. Podobną definicję podaje memorandum OMB M-22-01. Według OMB EDR daje widoczność potrzebną do reagowania na złośliwe oprogramowanie polimorficzne, ataki APT i phishing. Nazwę kategorii (początkowo ETDR) zaproponował w 2013 r. Anton Chuvakin z Gartnera.
Stan prawny na dzień 16 listopada 2026 r.
Jak działa EDR?
EDR działa w czterech krokach: zbiera dane z urządzenia, wykrywa podejrzane zachowania, odtwarza przebieg incydentu i reaguje, np. izolując urządzenie.
- Ciągły monitoring: agent na urządzeniu zbiera dane o procesach, połączeniach sieciowych, zmianach w plikach i aktywności użytkowników, a telemetrię może przekazywać do systemu SIEM.
- Wykrywanie zagrożeń: EDR analizuje zachowania, a nie tylko sygnatury. Według ASD ACSC i CISA atakujący łatwo zmieniają znane wskaźniki kompromitacji (IOC), np. nazwy plików i argumenty wiersza poleceń, dlatego agencje zalecają porównywanie aktywności ze wzorcem typowych zachowań.
- Analiza i dochodzenie: EDR układa zdarzenia w oś czasu incydentu, która pokazuje przebieg ataku.
- Reagowanie: EDR izoluje urządzenie od sieci, zatrzymuje proces lub usuwa plik. Executive Order 14028 wymienia wśród celów inicjatywy EDR powstrzymywanie i usuwanie skutków ataku („containment and remediation”) oraz aktywne polowanie na zagrożenia.
Czym EDR różni się od antywirusa, XDR i MDR?
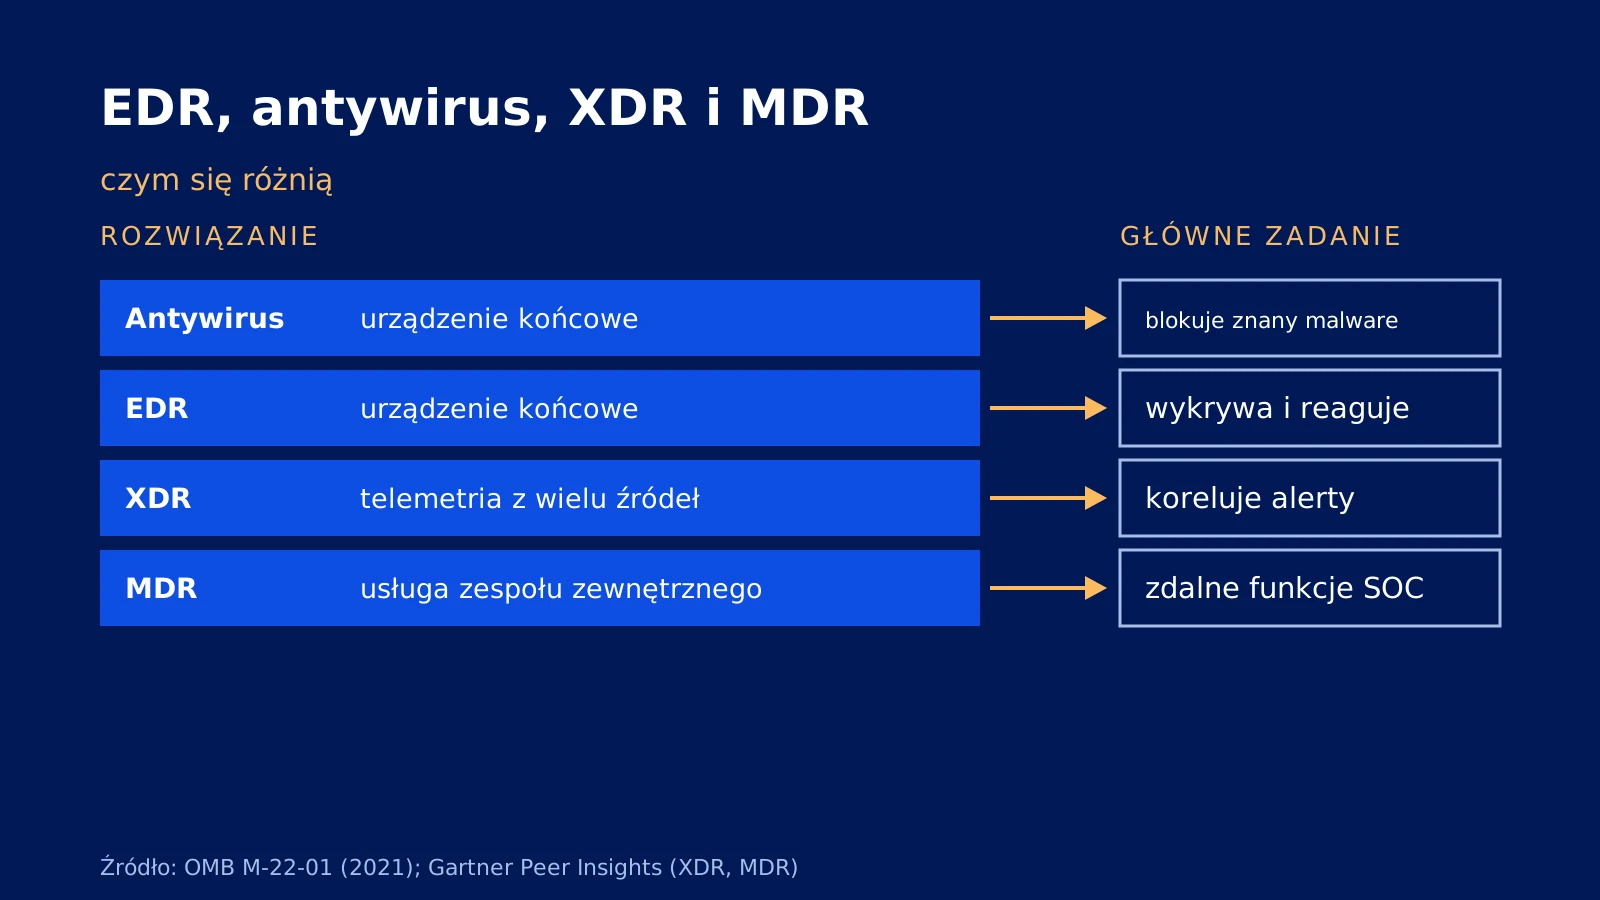
Antywirus blokuje znane zagrożenia, EDR wykrywa zachowania i reaguje, XDR koreluje dane z wielu źródeł, a MDR jest usługą, nie narzędziem. W odróżnieniu od antywirusa EDR nie poprzestaje na blokowaniu znanych plików: rejestruje aktywność urządzenia i pozwala zbadać incydent. XDR nie jest tym samym co EDR, bo łączy telemetrię z wielu źródeł, a EDR bywa jednym z nich.
| Rozwiązanie | Zakres | Główne zadanie |
|---|---|---|
| Antywirus / EPP | Urządzenie końcowe | Blokowanie znanego złośliwego oprogramowania |
| EDR | Urządzenie końcowe | Wykrywanie zachowań, dochodzenie i reakcja |
| XDR | Telemetria z wielu źródeł | Korelacja alertów z kontekstem |
| MDR | Środowisko klienta obsługiwane przez zespół zewnętrzny | Zdalnie dostarczane funkcje SOC |
Czy EDR jest wymagany przez NIS2?
Dla części podmiotów tak, „w stosownych przypadkach”. Rozporządzenie wykonawcze Komisji (UE) 2024/2690, wydane na podstawie art. 21 ust. 5 dyrektywy NIS2, obejmuje wybrane podmioty (art. 1), m.in. dostawców usług DNS, usług chmurowych, usług zarządzanych i usług zarządzanych w zakresie bezpieczeństwa. W pkt 6.9.2 załącznika wymaga od nich, aby w stosownych przypadkach sieci i systemy były wyposażone w „oprogramowanie do wykrywania i reagowania”, regularnie aktualizowane zgodnie z oceną ryzyka oraz umowami z dostawcami.
Dyrektywa NIS2 i ustawa o krajowym systemie cyberbezpieczeństwa opisują środki bezpieczeństwa, a nie konkretne produkty, dlatego pozostałym podmiotom pkt 6.9.2 może służyć jako punkt odniesienia.
Jak sprawdzić, czy EDR wykrywa realny atak?
Skuteczność EDR najlepiej sprawdzić kontrolowanym atakiem. W raporcie CISA AA24-193A zespół red teamingowy CISA ominął EDR i antywirusa, a obrońcy nie zawsze analizowali alerty EDR. CISA zaleca ćwiczenie, testowanie i walidację programu bezpieczeństwa. Na purple teamingu opierają się natomiast MITRE ATT&CK Evaluations, które nie tworzą rankingu dostawców, a ich wyniki są publiczne.
Przy ocenie EDR warto sprawdzić:
- czy alert trafia do kogoś, kto na niego reaguje, np. do zespołu SOC;
- czy reguły dostrojono do środowiska (według ASD ACSC i CISA niedostrojony EDR może nie alarmować przy technikach „living off the land”, czyli nadużywaniu wbudowanych narzędzi systemu);
- czy izolacja urządzenia działa w praktyce;
- czy wykrycia sprawdzono symulacją technik ATT&CK w ćwiczeniu red teamingu.
Jak Pentestica może pomóc?
Pentestica prowadzi SOC i monitoring 24/7 w modelu MSSP, wdraża SIEM, a w ramach red teamingu i purple teamingu sprawdza, czy EDR i reguły wykrywają realne techniki ataku. Zakres prac można określić w konfiguratorze zakresu.
Źródła
- OMB, Memorandum M-22-01 (2021)
- The White House, Executive Order 14028 (2021), sec. 7(b)
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690, art. 1 i załącznik pkt 6.9.2
- Anton Chuvakin, Named: Endpoint Threat Detection & Response, Gartner Blog Network (2013)
- Gartner Peer Insights, Extended Detection and Response (kategoria wycofana w 2026 r., dostęp 16.11.2026)
- Gartner Peer Insights, Managed Detection and Response Services (dostęp 16.11.2026)
- ASD ACSC, CISA i in., Identifying and Mitigating Living Off the Land Techniques (2024)
- CISA, Cybersecurity Advisory AA24-193A (2024)
- MITRE, ATT&CK Evaluations, komunikat prasowy (2025)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.