
SBOM (Software Bill of Materials) to wykaz składników oprogramowania: formalny zapis komponentów, ich wersji i zależności. Działa jak lista składników na etykiecie żywności. Polska wersja Cyber Resilience Act nazywa go „zestawieniem podstawowych materiałów do produkcji oprogramowania” i definiuje jako „formalny zapis zawierający szczegóły i relacje w łańcuchu dostaw składników wchodzących w skład elementów oprogramowania komputerowego produktu z elementami cyfrowymi” (art. 3 pkt 39 CRA).
Do czego służy SBOM?
SBOM służy do zarządzania podatnościami, kontroli licencji i oceny bezpieczeństwa łańcucha dostaw oprogramowania.
- Zarządzanie podatnościami: nowo opublikowaną podatność z identyfikatorem CVE można szybko zestawić z listą komponentów i wersji produktu.
- Zgodność licencyjna: formaty SPDX i CycloneDX pozwalają zapisać licencje użytych bibliotek, choć minimum NTIA nie wymaga tego pola.
- Bezpieczeństwo łańcucha dostaw: SBOM dokumentuje pochodzenie komponentów, co wspiera ocenę dostawców (zob. bezpieczeństwo łańcucha dostaw według NIS2). Ani NIS2, ani DORA nie wymagają wprost SBOM, ale NIS2 (art. 21 ust. 2 lit. d) wymaga zapewnienia bezpieczeństwa łańcucha dostaw.
Jakie dane zawiera SBOM?
Raport NTIA z 12 lipca 2021 r. określa siedem minimalnych pól danych SBOM, służących identyfikacji komponentów i ich powiązaniu z bazami podatności lub licencji.
| Pole | Co zawiera |
|---|---|
| Dostawca | Podmiot tworzący lub dostarczający komponent. |
| Nazwa komponentu | Nazwa użytego komponentu. |
| Wersja komponentu | Numer wersji. |
| Inne unikalne identyfikatory | Identyfikatory do wyszukiwania w bazach podatności. |
| Relacja zależności | Informacja, że komponent X jest zawarty w oprogramowaniu Y. |
| Autor danych SBOM | Kto przygotował dane SBOM. |
| Znacznik czasu | Data i godzina utworzenia danych SBOM. |
Formaty SBOM: CycloneDX i SPDX
Główne otwarte formaty zapisu SBOM to CycloneDX i SPDX.
- CycloneDX: flagowy projekt OWASP, ustandaryzowany jako ECMA-424.
- SPDX: otwarty standard wymiany informacji o licencjach, pochodzeniu i bezpieczeństwie, przyjęty jako ISO/IEC 5962:2021.
CRA wymaga SBOM „w powszechnie używanym formacie nadającym się do odczytu maszynowego”, ale nie wskazuje konkretnego formatu; Komisja może określić format i elementy SBOM w drodze aktów wykonawczych (art. 13 ust. 24 CRA).
Kiedy SBOM jest obowiązkowy?
SBOM jest obowiązkowy dla producentów produktów z elementami cyfrowymi od 11 grudnia 2027 r. (CRA, zał. I cz. II pkt 1). Wymóg dotyczy sporządzenia zestawienia „obejmującego co najmniej zależności najwyższego poziomu produktów”. Produkty wprowadzone do obrotu przed 11 grudnia 2027 r. podlegają wymogowi SBOM tylko wtedy, gdy po tej dacie zostaną istotnie zmodyfikowane (art. 69 ust. 2 CRA).
- SBOM jest częścią dokumentacji technicznej produktu (zał. VII pkt 2 lit. b CRA).
- Na uzasadniony wniosek organu nadzoru rynku producent przekazuje mu SBOM, jeśli jest to niezbędne do sprawdzenia zgodności z zasadniczymi wymaganiami (zał. VII pkt 8 CRA).
- Producent nie musi upubliczniać SBOM (motyw 77 CRA); jeśli go udostępnia, informuje użytkowników, gdzie go znaleźć (zał. II pkt 9 CRA).
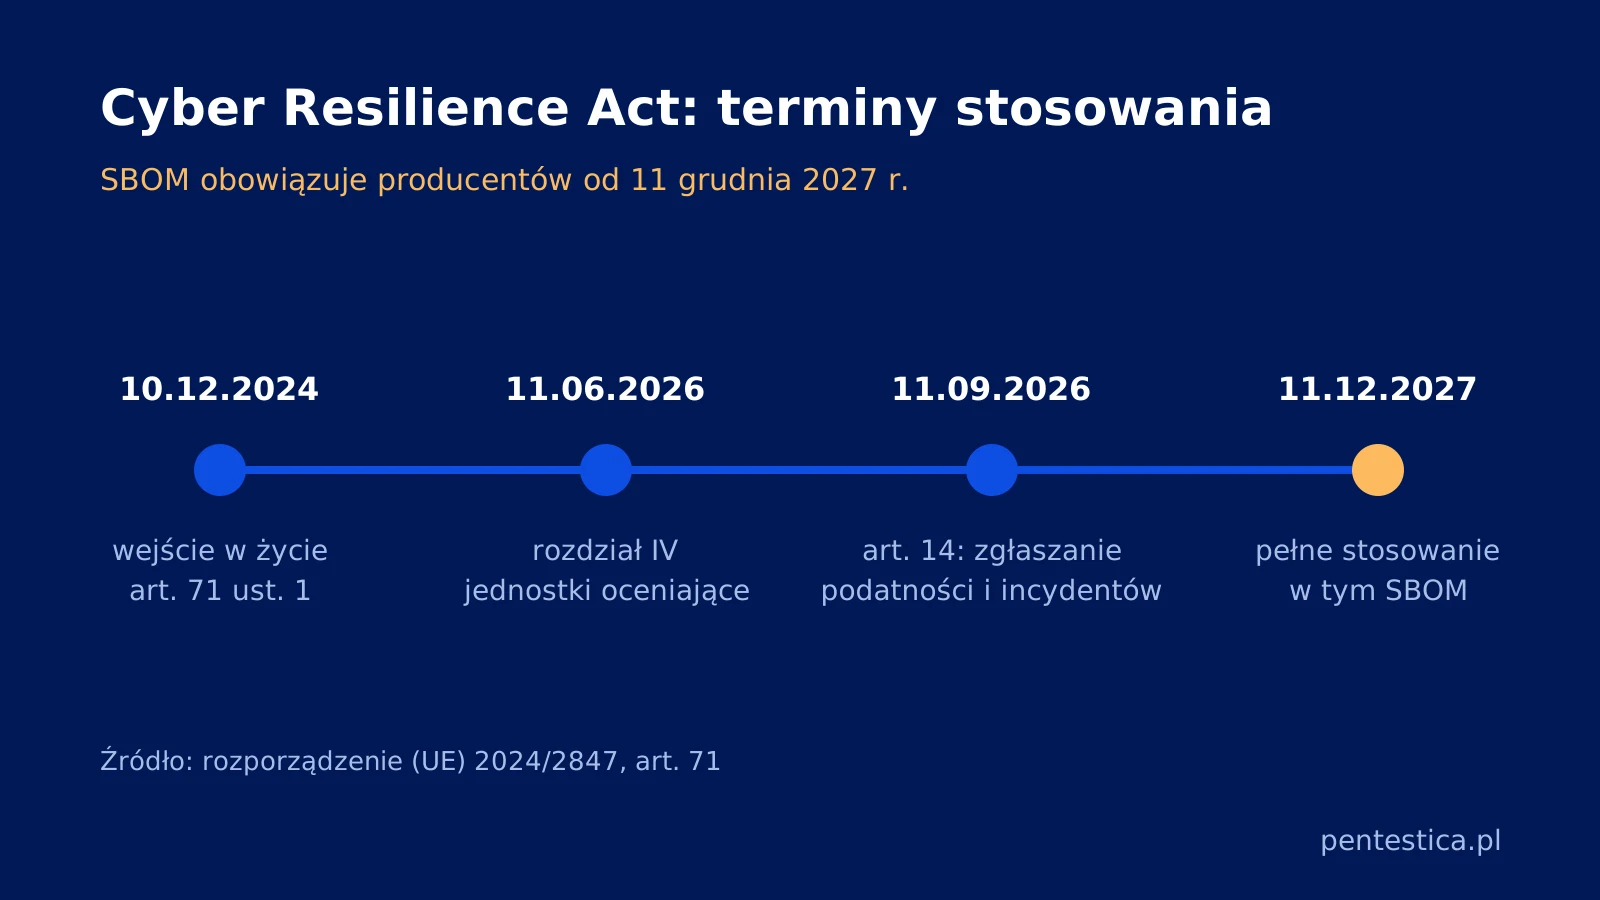
Stan prawny na dzień 19 listopada 2026 r.: rozporządzenie (UE) 2024/2847 stosuje się od 11 grudnia 2027 r., art. 14 od 11 września 2026 r., a rozdział IV od 11 czerwca 2026 r.
Szerzej o tym, jakie są obowiązki producenta według Cyber Resilience Act.
SBOM a test bezpieczeństwa produktu
SBOM mówi, co jest w produkcie, a po zestawieniu z bazą podatności – których komponentów dotyczy znana podatność. Nie mówi, czy podatny kod jest wywoływany i czy podatność da się wykorzystać w danej konfiguracji. To sprawdza test bezpieczeństwa. Obok SBOM ten sam załącznik I CRA (cz. II pkt 3) wymaga przeprowadzania „skutecznych i regularnych testów i przeglądów bezpieczeństwa”. Jeśli SBOM wskazuje podatny komponent, warto testem sprawdzić, czy da się go wykorzystać, w ramach bramek bezpieczeństwa w cyklu wytwarzania oprogramowania.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Aplikacje, API i urządzenia, w tym produkty z elementami cyfrowymi w rozumieniu CRA, sprawdzamy podczas testów penetracyjnych. Zakres testu można wstępnie określić w konfiguratorze zakresu.
Źródła
- EUR-Lex: rozporządzenie (UE) 2024/2847 – tekst CRA.
- NTIA: The Minimum Elements For a SBOM – minimalne pola danych.
- OWASP CycloneDX – opis projektu.
- Ecma ECMA-424 – standard CycloneDX.
- SPDX Overview – opis standardu SPDX.
- ISO/IEC 5962:2021 – SPDX jako norma międzynarodowa.
- EUR-Lex: dyrektywa (UE) 2022/2555 (NIS2) – art. 21 ust. 2 lit. d, bezpieczeństwo łańcucha dostaw.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.