
Wymagania NIS2 to obowiązek wdrożenia proporcjonalnych środków zarządzania ryzykiem w cyberbezpieczeństwie, czyli co najmniej 10 elementów z art. 21 ust. 2 dyrektywy NIS2 (UE) 2022/2555. W Polsce przenosi je art. 8 ustawy o krajowym systemie cyberbezpieczeństwa (KSC): system zarządzania bezpieczeństwem informacji (SZBI) z 14 środkami (lit. a–n).
Stan prawny na dzień 11 listopada 2026 r.
Jakie środki wymienia art. 8 ustawy o KSC?
Art. 8 ust. 1 KSC wymaga szacowania ryzyka (pkt 1), informacji o zagrożeniach (pkt 3), obsługi incydentów (pkt 4–5) i środków z pkt 2:
- a) Polityki: szacowania ryzyka i bezpieczeństwa.
- b) Cykl życia: nabywanie, rozwój, utrzymanie, testowanie.
- c) Fizyczne i środowiskowe: z kontrolą dostępu.
- d) Kadry: bezpieczeństwo zasobów ludzkich.
- e) Dostawcy: bezpieczeństwo i ciągłość łańcucha dostaw ICT.
- f) Ciągłość działania: plany ciągłości, awaryjne i odtworzenia.
- g) Monitorowanie: w trybie ciągłym.
- h) Ocena skuteczności: polityki i procedury.
- i) Edukacja personelu: z cyberbezpieczeństwa.
- j) Cyberhigiena: podstawowe zasady.
- k) Kryptografia: w tym szyfrowanie.
- l) Komunikacja: bezpieczna, z MFA w stosownych przypadkach.
- m) Aktywa: zarządzanie.
- n) Kontrola dostępu: polityki.
Jakie inne wymagania NIS2 obowiązują obok środków?
| Wymaganie | Co oznacza | Termin i podstawa |
|---|---|---|
| Zgłaszanie incydentów | Wczesne ostrzeżenie, zgłoszenie i sprawozdanie końcowe o incydencie poważnym | 24 h i 72 h od wykrycia, sprawozdanie do miesiąca od zgłoszenia; art. 11 ustawy o KSC |
| Odpowiedzialność zarządu | Zarząd zatwierdza i nadzoruje środki oraz regularnie się szkoli | art. 20 NIS2; kara dla kierownika do 300% wynagrodzenia (publiczny: 100%) (art. 73a KSC) |
| Wykaz i S46 | Wpis do wykazu podmiotów kluczowych i ważnych, podłączenie do S46 | wniosek do 3.10.2026 r. (termin upłynął), S46 do 3.04.2027 r. (gov.pl) |
| SZBI | Obowiązki z art. 8 dla podmiotów spełniających kryteria w dniu 3.04.2026 r.; więcej w przeglądzie obowiązków i kar ustawy o KSC | do 3.04.2027 r. (gov.pl) |
| Audyt | Podmiot kluczowy zleca audyt bezpieczeństwa systemu informacyjnego | co najmniej raz na 3 lata; art. 15 ustawy o KSC |
Jak wymagania dyrektywy NIS2 mają się do ustawy o KSC?
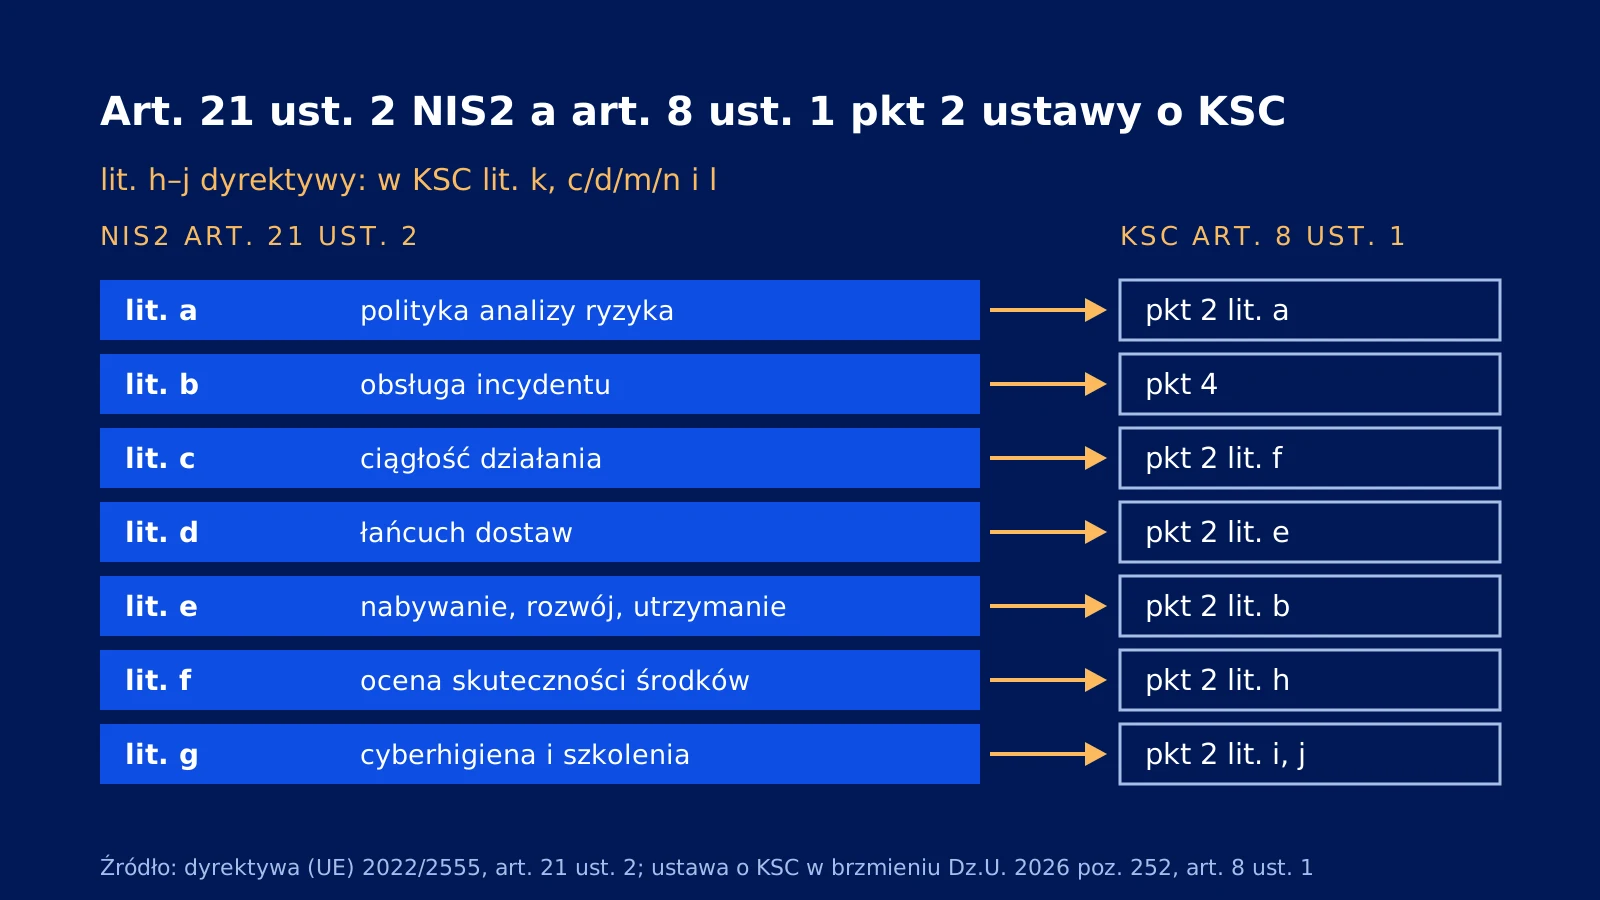
Art. 8 ustawy o KSC jest inaczej ułożony niż art. 21 ust. 2 NIS2 (lit. a–j): dodaje ciągłe monitorowanie (lit. g), wprost wymienia testowanie (lit. b), a lit. i dyrektywy rozbija na lit. d, m, n. Incydenty i podatności (lit. b, e) KSC ujmuje w pkt 4 i 5.
Podmiot ważny będący podmiotem publicznym zamiast ust. 1 stosuje SZBI według załącznika nr 4 (art. 8 ust. 3 ustawy o KSC).
Lit. h wymaga polityk i procedur oceny skuteczności środków; ocenę dokumentują m.in. testy penetracyjne i audyt. Audytor nie może realizować w podmiocie zadań z art. 8 i 9–13 ani nie mógł ich realizować w roku przed audytem (art. 15 ust. 2a ustawy o KSC).
Jak Pentestica może pomóc
Pentestica przeprowadzi audyt albo wdroży SZBI, testy i monitoring SOC 24/7 (lit. g); u jednego klienta nie łączymy zadań z art. 8–13 z audytem. Zobacz wdrożenie wymagań ustawy o KSC i konfigurator zakresu.
Źródła
- Dyrektywa (UE) 2022/2555 (NIS2), art. 20 i 21
- Ustawa o KSC, Dz.U. 2026 poz. 252, art. 8, 11, 15, 73a
- gov.pl, Baza wiedzy: terminy nowelizacji KSC
- gov.pl, Cyfryzacja: wykaz KSC i S46

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.