
MITRE ATT&CK to bezpłatna, publicznie dostępna baza wiedzy o taktykach, technikach i procedurach (TTP) atakujących, zbudowana na podstawie obserwacji rzeczywistych ataków i uporządkowana w matryce. Korzystają z niej zespoły SOC, red teamy i analitycy zagrożeń. Organizacja MITRE zaczęła ją rozwijać w 2013 r., aby opisać działania grup APT w sieciach Windows. Obecna wersja to ATT&CK v20 z 13 października 2026 r.
Jak działa MITRE ATT&CK?
ATT&CK opisuje działania atakującego na czterech poziomach: od celu do konkretnego wykonania.
- Taktyki: odpowiadają na pytanie „dlaczego”, czyli jaki cel atakujący chce osiągnąć, np. uruchomić kod (Execution).
- Techniki: odpowiadają na pytanie „jak” atakujący osiąga cel, np. przez interpreter poleceń i skryptów (T1059).
- Subtechniki: opisują technikę dokładniej, np. użycie PowerShella (T1059.001).
- Procedury: konkretny sposób wykonania techniki zaobserwowany u danej grupy lub w danym oprogramowaniu.
Jakie są matryce MITRE ATT&CK?
ATT&CK obejmuje trzy domeny technologiczne, a każda ma własną matrycę (liczby z opisu wersji v20, platformy z matrycy Enterprise).
| Matryca | Zakres | Taktyki, techniki, subtechniki |
|---|---|---|
| Enterprise | M.in. Windows, macOS, Linux, chmura (IaaS, SaaS), dostawcy tożsamości, urządzenia sieciowe, kontenery, ESXi | 15 / 227 / 479 |
| Mobile | Urządzenia mobilne | 12 / 78 / 47 |
| ICS | Przemysłowe systemy sterowania | 12 / 78 / 26 |
Ile taktyk ma MITRE ATT&CK: 14 czy 15?
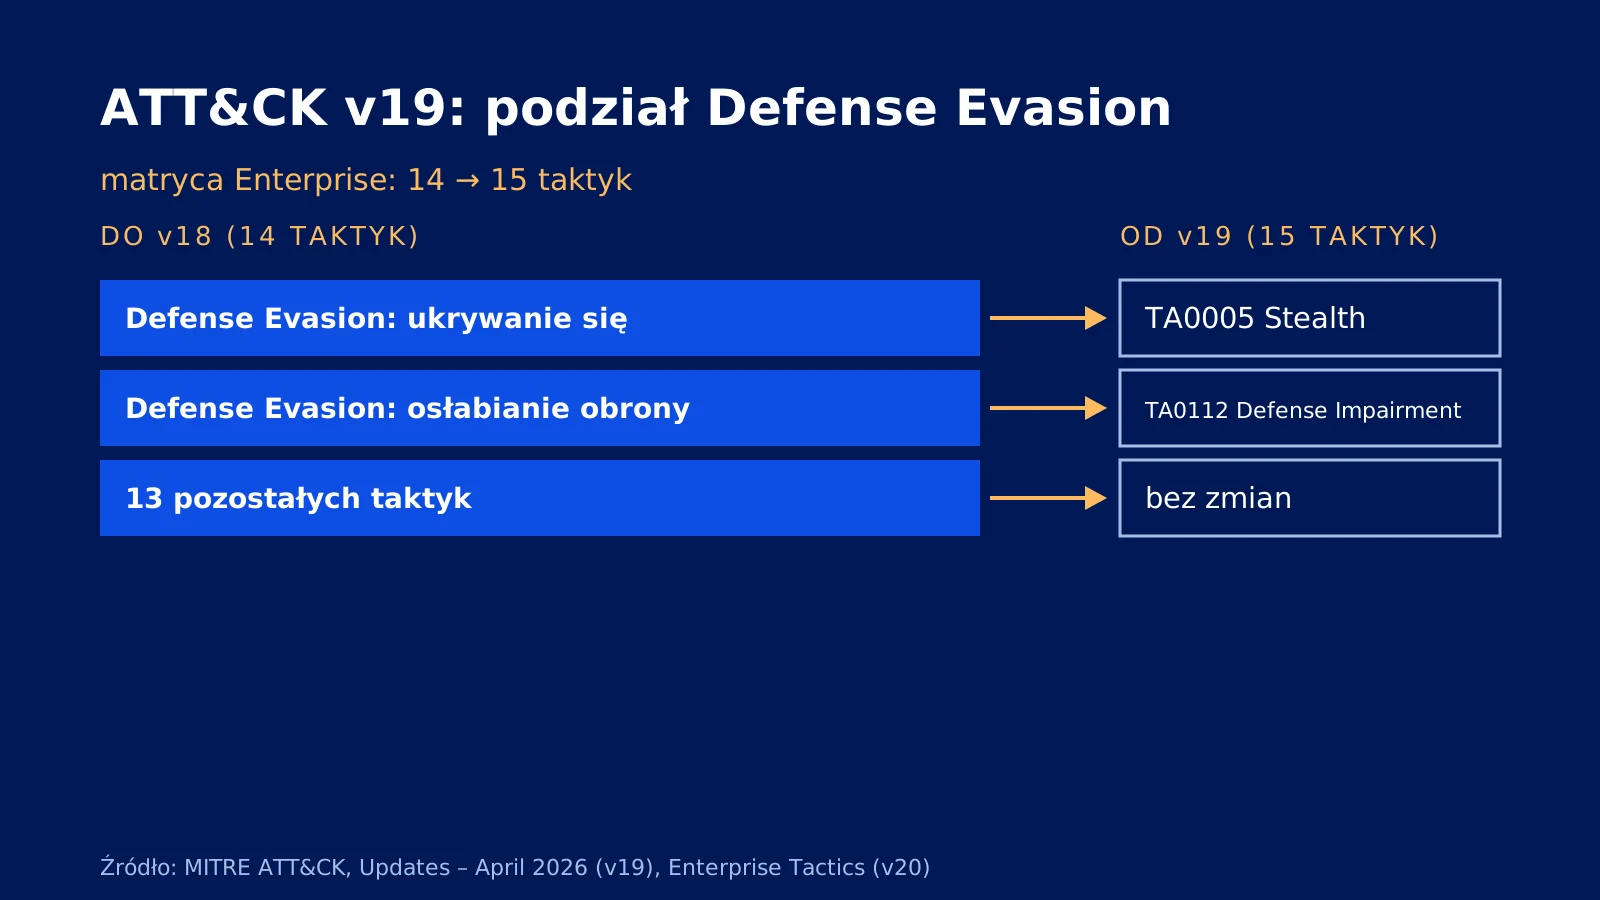
Od wersji v19 z kwietnia 2026 r. matryca Enterprise ma 15 taktyk, a nie 14. MITRE podzieliło taktykę Defense Evasion na Stealth (TA0005, ukrywanie działań pod pozorem zwykłej aktywności) i Defense Impairment (TA0112, osłabianie zabezpieczeń i narzędzi, by obrońcy nie widzieli ataku albo nie mogli ufać danym). Reguły SIEM i mapy pokrycia przypisane do Defense Evasion trzeba przejrzeć: identyfikator TA0005 ma teraz Stealth, a część reguł należy do Defense Impairment.
Do czego służy MITRE ATT&CK?
MITRE wymienia cztery główne zastosowania ATT&CK.
- Wykrywanie i analityka: tworzenie reguł wykrywających techniki atakujących i mapowanie do nich alertów, np. z systemu SIEM i narzędzi EDR.
- Analiza zagrożeń: wspólny język do opisu i porównywania grup atakujących.
- Emulacja przeciwnika: planowanie ćwiczeń red teamingu odtwarzających techniki konkretnej grupy.
- Ocena i inżynieria: sprawdzanie pokrycia detekcji w zespole SOC oraz decyzje, jakie narzędzia wdrożyć i jakie logi zbierać. Pokrycie można zwizualizować w narzędziu MITRE ATT&CK Navigator.
Uwaga: MITRE odradza dążenie do 100% pokrycia i ogłaszanie sukcesu po wykryciu jednego sposobu wykonania techniki. Matryca opisuje tylko zachowania zaobserwowane w rzeczywistych atakach, więc nie warto się do niej ograniczać. Zamiast kompletu lepiej zacząć od technik groźnych dla własnej organizacji.
Jak Pentestica może pomóc?
Pentestica prowadzi SOC i monitoring 24/7, a w ćwiczeniach red teamingu i purple teamingu sprawdza, które techniki ATT&CK faktycznie wykrywają reguły detekcji. Zakres prac można określić w konfiguratorze zakresu.
Źródła
- MITRE, ATT&CK – strona główna (dostęp 17.11.2026)
- MITRE, ATT&CK FAQ (dostęp 17.11.2026)
- MITRE, Get Started with ATT&CK (dostęp 17.11.2026)
- MITRE, ATT&CK Updates – October 2026 (v20, dostęp 17.11.2026)
- MITRE, ATT&CK Updates – April 2026 (v19, dostęp 17.11.2026)
- MITRE, T1059.001 PowerShell (dostęp 17.11.2026)
- MITRE, Enterprise Matrix (dostęp 17.11.2026)
- MITRE, Enterprise Tactics (dostęp 17.11.2026)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.