
W 2026 roku jednostkę publiczną obowiązuje rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773). Rozporządzenie z 2012 r. zostało uchylone 23 maja 2024 r., a przepis o systemie zarządzania bezpieczeństwem informacji ma dziś numer § 19, nie § 20.
Stan prawny na dzień 14 września 2026 r.
- Obowiązuje rozporządzenie z 21 maja 2024 r. — Dz.U. 2024 poz. 773, od 23 maja 2024 r.
- Rozporządzenie z 2012 r. jest uchylone — od 23 maja 2024 r. nie jest podstawą prawną.
- SZBI opisuje dziś § 19, nie § 20 — treść wymagań przeniesiono bez zmian merytorycznych.
- Audyt wewnętrzny co najmniej raz na rok — § 19 ust. 2 pkt 14.
Które rozporządzenie o Krajowych Ramach Interoperacyjności obowiązuje w 2026 roku
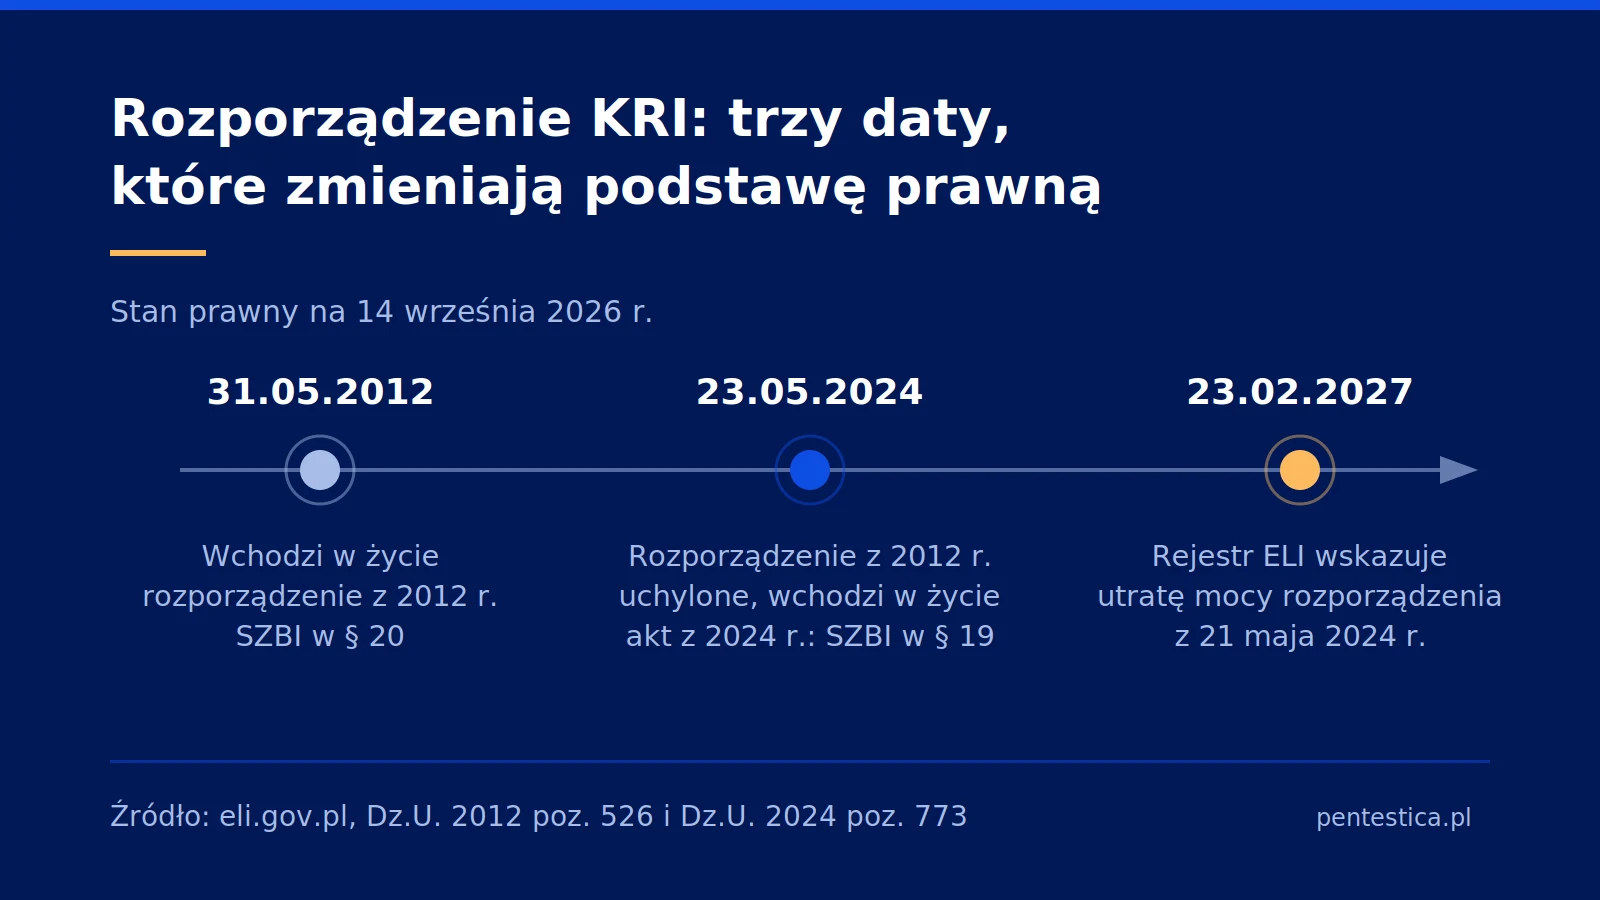
Obowiązuje rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności, minimalnych wymagań dla rejestrów publicznych i wymiany informacji w postaci elektronicznej oraz minimalnych wymagań dla systemów teleinformatycznych (Dz.U. 2024 poz. 773), dalej: rozporządzenie KRI. Ogłoszono je 22 maja 2024 r., a zgodnie z § 21 weszło w życie dzień później. Rejestr ELI podaje status „obowiązujący” i wskazuje 23 lutego 2027 r. jako datę utraty mocy.
Rozporządzenie z 12 kwietnia 2012 r. (Dz.U. 2012 poz. 526) jest uchylone od 23 maja 2024 r. Straciło moc zgodnie z art. 26 ustawy z 4 kwietnia 2019 r. o dostępności cyfrowej stron internetowych i aplikacji mobilnych podmiotów publicznych, który utrzymał dotychczasowe przepisy wykonawcze nie dłużej niż 60 miesięcy, licząc od dnia wejścia w życie tej ustawy, czyli od 23 maja 2019 r.
Podstawą wydania jest art. 18 ustawy z 17 lutego 2005 r. o informatyzacji działalności podmiotów realizujących zadania publiczne, której zgodnie z art. 2 ust. 1 zakres podmiotowy obejmuje m.in. jednostki samorządu terytorialnego i ich organy, samodzielne publiczne zakłady opieki zdrowotnej oraz uczelnie.
Co zmieniło się między rozporządzeniem z 2012 a z 2024 roku
Zmiany dotyczą numeracji, katalogu norm i dostępności cyfrowej, a nie treści wymagań dla SZBI. W tekście rozporządzenia KRI przepis o SZBI, dawny § 20, jest dziś § 19 i został przeniesiony bez zmian merytorycznych. Numeracja przesunęła się o jeden, ponieważ wypadł przepis o WCAG. Stąd pułapka: § 19 w akcie z 2012 r. dotyczył dostępności cyfrowej, a § 19 w akcie z 2024 r. dotyczy SZBI.
| Zagadnienie | Rozporządzenie z 2012 r. | Rozporządzenie z 2024 r. |
|---|---|---|
| Przepis o SZBI | § 20 | § 19, treść bez zmian merytorycznych |
| Norma zabezpieczeń | PN-ISO/IEC 17799 | PN-ISO/IEC 27002 |
| Odtwarzanie po katastrofie | PN-ISO/IEC 24762 | brak wskazanej normy |
| Dostępność cyfrowa | WCAG 2.0 na poziomie AA w § 19 | brak, materia w ustawie o dostępności cyfrowej |
| Audyt wewnętrzny | raz na rok, § 20 ust. 2 pkt 14 | raz na rok, § 19 ust. 2 pkt 14 |
Zgodnie z § 19 ust. 3 rozporządzenia KRI wymagania uznaje się za spełnione, jeżeli SZBI opracowano na podstawie Polskiej Normy PN-ISO/IEC 27001, zabezpieczenia ustanowiono na podstawie PN-ISO/IEC 27002, a zarządzanie ryzykiem oparto na PN-ISO/IEC 27005. Poprzednie rozporządzenie wskazywało w tym miejscu PN-ISO/IEC 17799, a dla odtwarzania techniki informatycznej po katastrofie PN-ISO/IEC 24762. Rozporządzenie KRI nie wskazuje normy, która zastąpiłaby PN-ISO/IEC 24762.
Dlaczego dokumentacja bezpieczeństwa w jednostkach cytuje nieistniejący paragraf
Powodem jest przesunięcie numeracji: dokumenty pisane pod rozporządzenie z 2012 r. odsyłają do § 20, a obowiązujące rozporządzenie reguluje tę samą materię w § 19. W projektach, które prowadzimy, spotykamy polityki bezpieczeństwa informacji, zarządzenia kierownika jednostki i procedury audytowe powołujące się na „§ 20 ust. 2 pkt 14 rozporządzenia KRI”.
Kryterium jest proste: jeżeli dokument SZBI cytuje rozporządzenie z 2012 r. albo § 20, wymaga aktualizacji podstawy prawnej, choć treść wymagania się nie zmieniła.
Przegląd warto zacząć od wyszukania w dokumentach SZBI trzech ciągów znaków: „§ 20 ust. 2 pkt 14″, „Dz.U. 2012 poz. 526″ oraz „12 kwietnia 2012″. Pomocne są tu lista kontrolna audytu zgodności z KRI oraz opis tego, z czego składa się system zarządzania bezpieczeństwem informacji.
Czy obowiązki z KRI i z ustawy o KSC się dublują
Nie dublują się, lecz obowiązują równolegle: znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252) nie uchyla obowiązków wynikających z rozporządzenia KRI. Według Ministerstwa Cyfryzacji podmioty kluczowe i ważne mają wdrożyć obowiązki do 3 kwietnia 2027 r., a pierwszy audyt bezpieczeństwa podmioty kluczowe wykonują do 3 kwietnia 2028 r., następnie co najmniej raz na trzy lata.
Cykl audytowy z KRI jest częstszy, bo zgodnie z § 19 ust. 2 pkt 14 rozporządzenia KRI audyt wewnętrzny odbywa się nie rzadziej niż raz na rok, a dawny § 20 ust. 2 pkt 14 brzmiał tak samo. Wniosek o równoległym stosowaniu obu reżimów wynika z zestawienia dwóch aktów, a nie z przepisu, który regulowałby ich zbieg wprost.
Najczęstsze pytania o Krajowe Ramy Interoperacyjności
Które rozporządzenie KRI obowiązuje w 2026 roku?
Obowiązuje rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. (Dz.U. 2024 poz. 773), ogłoszone 22 maja 2024 r. Rozporządzenie z 12 kwietnia 2012 r. zostało uchylone 23 maja 2024 r. i nie może być podstawą prawną dokumentacji ani zakresu audytu.
Jak często jednostka publiczna musi przeprowadzać audyt bezpieczeństwa informacji?
Nie rzadziej niż raz na rok. Wymóg wynika z § 19 ust. 2 pkt 14 rozporządzenia z 2024 r., który nakazuje zapewnienie okresowego audytu wewnętrznego w zakresie bezpieczeństwa informacji. Treść tego punktu została przeniesiona z dawnego § 20 ust. 2 pkt 14 bez zmian.
Czy wdrożenie normy PN-ISO/IEC 27001 wystarcza do spełnienia wymagań KRI?
Zgodnie z § 19 ust. 3 wymagania uznaje się za spełnione, jeżeli system zarządzania bezpieczeństwem informacji opracowano na podstawie PN-ISO/IEC 27001, zabezpieczenia ustanowiono na podstawie PN-ISO/IEC 27002, a zarządzanie ryzykiem oparto na PN-ISO/IEC 27005. Przepis mówi o opracowaniu systemu na podstawie normy, a nie o certyfikacji, i posługuje się oznaczeniem PN-ISO/IEC, a nie PN-EN ISO/IEC.
Czy rozporządzenie KRI nadal wymaga zgodności z WCAG?
Nie. W rozporządzeniu z 2024 r. WCAG nie występuje w ogóle. Dawny § 19 rozporządzenia z 2012 r. wymagał WCAG 2.0 na poziomie AA, ale materia dostępności cyfrowej została przeniesiona do ustawy z 4 kwietnia 2019 r. o dostępności cyfrowej stron internetowych i aplikacji mobilnych podmiotów publicznych.
Do kiedy obowiązuje rozporządzenie KRI z 2024 roku?
Rejestr ELI wskazuje 23 lutego 2027 r. jako dzień utraty mocy rozporządzenia z 21 maja 2024 r. Ustawa z 25 lipca 2025 r. (Dz.U. 2025 poz. 1158) została ogłoszona 22 sierpnia 2025 r., a jej przepis o wejściu w życie odracza o 18 miesięcy m.in. art. 1 pkt 19, który nadaje nowe brzmienie art. 18 ustawy o informatyzacji. Zbieżność obu dat wynika z zestawienia rejestru z tym przepisem.
Jak Pentestica może pomóc
Pentestica prowadzi audyty zgodności z KRI, testy penetracyjne i red teaming oraz wsparcie vCISO dla jednostek sektora publicznego. Jeżeli dokumentacja SZBI wciąż cytuje § 20 albo rozporządzenie z 2012 r., sprawdzamy to w ramach audytu zgodności z KRI. Zakres badania pomaga ustalić konfigurator zakresu audytu i testów bezpieczeństwa.
Źródła
- Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności, minimalnych wymagań dla rejestrów publicznych i wymiany informacji w postaci elektronicznej oraz minimalnych wymagań dla systemów teleinformatycznych (Dz.U. 2024 poz. 773) — metadane i status aktu.
- Pełny tekst rozporządzenia Rady Ministrów z dnia 21 maja 2024 r. (Dz.U. 2024 poz. 773) — treść § 19 i § 21.
- Rozporządzenie Rady Ministrów z dnia 12 kwietnia 2012 r. w sprawie Krajowych Ram Interoperacyjności, minimalnych wymagań dla rejestrów publicznych i wymiany informacji w postaci elektronicznej oraz minimalnych wymagań dla systemów teleinformatycznych (Dz.U. 2012 poz. 526) — status: uchylone.
- Ustawa z dnia 17 lutego 2005 r. o informatyzacji działalności podmiotów realizujących zadania publiczne (tekst jednolity Dz.U. 2024 poz. 307) — art. 2 i art. 18.
- Ustawa z dnia 25 lipca 2025 r. o zmianie ustawy o informatyzacji działalności podmiotów realizujących zadania publiczne oraz niektórych innych ustaw (Dz.U. 2025 poz. 1158) — terminy wejścia w życie.
- Ustawa z dnia 4 kwietnia 2019 r. o dostępności cyfrowej stron internetowych i aplikacji mobilnych podmiotów publicznych (Dz.U. 2019 poz. 848) — art. 26 i data wejścia w życie.
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) — status i data wejścia w życie.
- Ministerstwo Cyfryzacji, nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa: obowiązki podmiotów kluczowych i ważnych — terminy wdrożenia i audytów.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.