
Spoofing to podszywanie się pod zaufane osoby, numery telefonów, adresy e-mail, strony internetowe, urządzenia sieciowe lub sygnały GPS w celu wprowadzenia w błąd człowieka albo systemu, najczęściej po to, by wyłudzić dane lub pieniądze. Podszywania się pod cudzy numer telefonu (CLI spoofingu) zakazuje w Polsce ustawa z 28 lipca 2023 r. o zwalczaniu nadużyć w komunikacji elektronicznej.
Główne rodzaje spoofingu
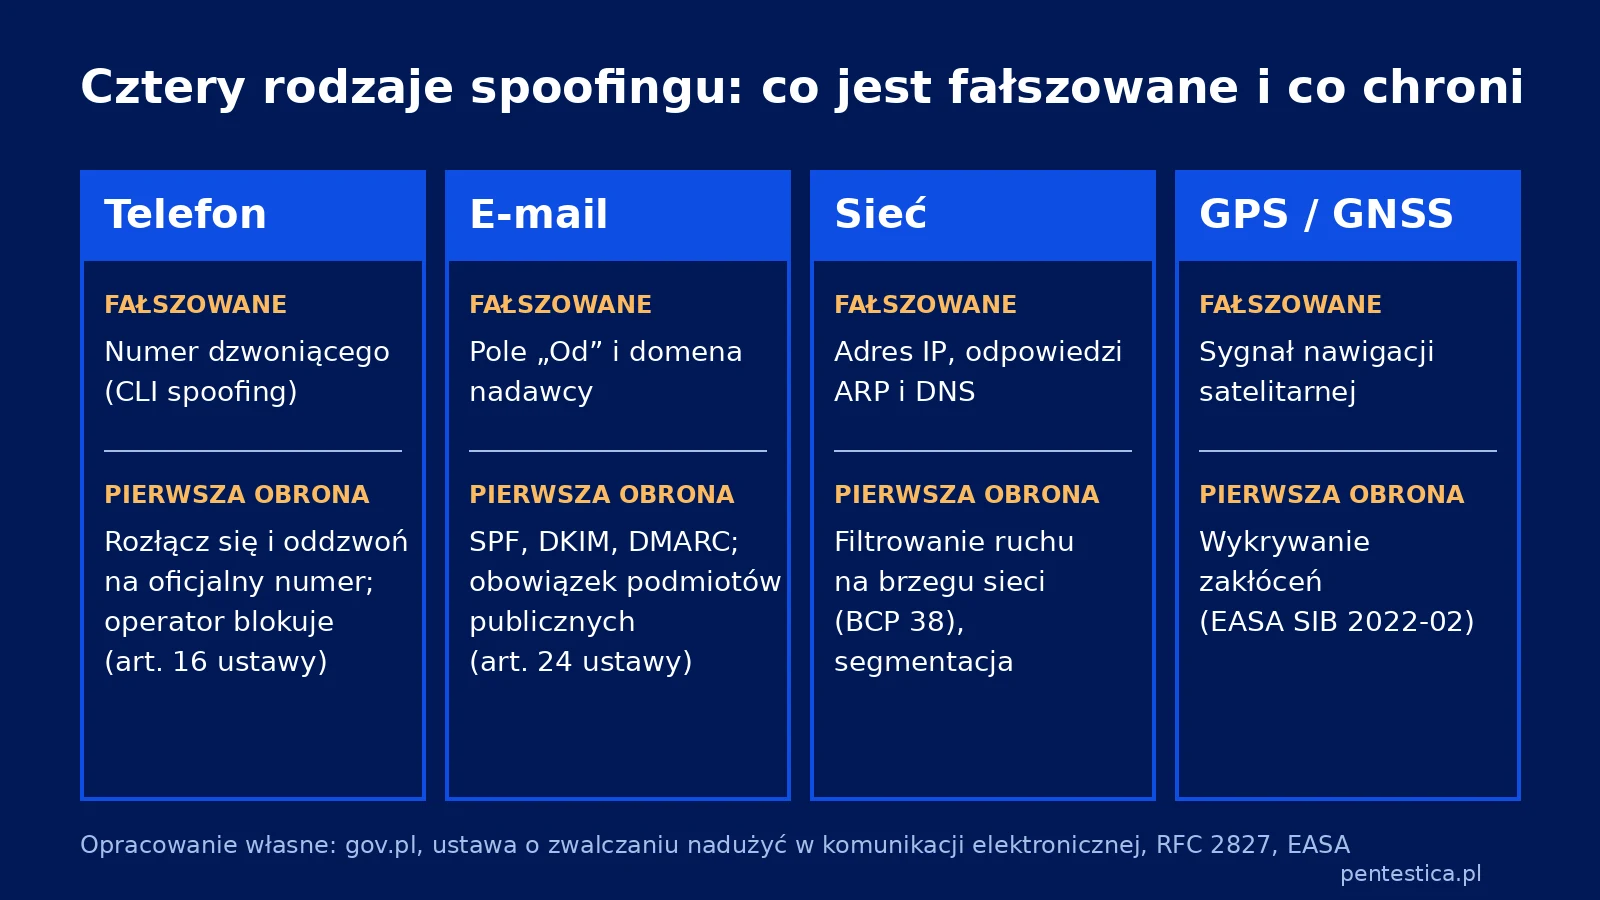
- Spoofing telefoniczny (Caller ID spoofing): na ekranie wyświetla się numer banku, urzędu lub firmy, choć dzwoni oszust. To typowe narzędzie vishingu (phishingu głosowego). Ustawa o zwalczaniu nadużyć w komunikacji elektronicznej zakazuje takiego CLI spoofingu (art. 3 ust. 1 pkt 3), a operator blokuje połączenie lub ukrywa sfałszowany numer (art. 16).
- Spoofing e-mailowy: przestępca fałszuje pole „Od” (From), by wiadomość wyglądała na wysłaną z domeny banku, kontrahenta lub firmy ofiary. Spoofing e-mailowy jest punktem wyjścia wielu nowoczesnych technik phishingu.
- Spoofing IP, ARP i DNS: sfałszowany adres źródłowy ukrywa nadawcę pakietów, dlatego BCP 38 (RFC 2827) zaleca odrzucanie takiego ruchu na brzegu sieci. Podrobione odpowiedzi ARP lub DNS kierują ruch ofiary przez komputer atakującego (atak man-in-the-middle). Według MITRE ATT&CK (T1557.002) protokół ARP nie ma uwierzytelniania, co ułatwia przechwycenie np. danych logowania.
- Spoofing GPS / GNSS: nadajnik wysyła fałszywe sygnały nawigacji satelitarnej, przez co odbiornik pokazuje błędną pozycję. Zakłócenia GNSS, w tym jamming i spoofing, opisuje biuletyn bezpieczeństwa EASA SIB 2022-02.
Jak się chronić i rozpoznać atak?
- Weryfikuj połączenia: rozłącz się i zadzwoń sam na oficjalny numer, bo numer dzwoniącego może być sfałszowany. Centralne Biuro Zwalczania Cyberprzestępczości radzi też nie działać pod presją.
- Nigdy nie podawaj haseł ani kodów: według gov.pl bank ani instytucja nie prosi o hasła i kody. Nie instaluj też programów na prośbę rozmówcy, bo mogą przejąć kontrolę nad urządzeniem.
- Sprawdzaj adresy nadawców i linki: porównaj pełny adres e-mail i domenę linku z oficjalną przed kliknięciem. Podejrzane SMS-y przekazuj na numer 8080 (CSIRT NASK), a incydenty zgłaszaj przez incydent.cert.pl – zobacz, jak postępować po incydencie cyberbezpieczeństwa.
- Korzystaj z zabezpieczeń: domena firmy powinna mieć SPF, DKIM i DMARC, a konta uwierzytelnianie wieloskładnikowe (2FA/MFA). MFA odporne na phishing zapewniają m.in. sprzętowe klucze U2F/FIDO2.
Jak sprawdzić, czy ktoś może podszyć się pod domenę firmy?
Podatność domeny na podszywanie się sprawdza się przez analizę rekordów SPF, DKIM i DMARC w DNS, np. narzędziem bezpiecznapoczta.cert.pl od CERT Polska, a w teście, za pisemną zgodą właściciela domeny, przez kontrolowaną wysyłkę sfałszowanej wiadomości.
| Mechanizm | Co sprawdza | Co sprawdzić w domenie firmy |
|---|---|---|
| SPF | Czy serwer nadawcy jest na liście hostów domeny z koperty wiadomości (MAIL FROM), a nie z widocznego pola „Od” (RFC 7208). | Kompletność listy serwerów oraz rekord SPF dla domen niewysyłających poczty. |
| DKIM | Kryptograficzny podpis domeny, weryfikowany kluczem publicznym z DNS (RFC 6376). | Czy wszystkie systemy wysyłające podpisują pocztę. |
| DMARC | Czy domena z pola „Od” zgadza się z domeną potwierdzoną przez SPF lub DKIM i co zrobić z wiadomością, która tego nie spełnia (RFC 9989). | Czy polityka istnieje i czy ma wartość p=quarantine lub p=reject zamiast p=none. |
Dla podmiotów publicznych w Polsce SPF, DKIM i DMARC są obowiązkiem ustawowym: art. 24 ust. 2 ustawy o zwalczaniu nadużyć w komunikacji elektronicznej nakazuje im korzystać z poczty stosującej te mechanizmy, a jego przestrzeganie kontroluje Prezes UKE.
W testach socjotechnicznych, które prowadzimy, często spotykamy domeny bez polityki DMARC albo z polityką p=none. Wtedy sfałszowana wiadomość z adresem firmy może trafić do skrzynki odbiorcy. DMARC chroni jednak tylko własną domenę firmy i nie zatrzyma wiadomości z domeny łudząco podobnej. Sprawdzamy to w ramach kampanii phishingowych w teście socjotechnicznym.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Odporność firmy na spoofing telefoniczny i e-mailowy sprawdzamy w ramach symulacji ataku z elementami socjotechniki. Zakres prac można wstępnie określić w konfiguratorze zakresu.
Źródła
- gov.pl, Baza wiedzy – „Czym jest spoofing? Jak go rozpoznać i nie dać się nabrać?” – definicja spoofingu, Caller ID spoofing i zasady ochrony.
- Centralne Biuro Zwalczania Cyberprzestępczości – „Spoofing, czyli podszywanie się pod inny numer telefonu. Jak się bronić?” – zasady postępowania przy podejrzanym połączeniu i SMS.
- Ustawa z dnia 28 lipca 2023 r. o zwalczaniu nadużyć w komunikacji elektronicznej (t.j. Dz.U. 2024 poz. 1803) – zakaz CLI spoofingu, numer 8080 i obowiązek SPF, DKIM i DMARC (art. 24).
- CERT Polska – „CERT Polska poprawia bezpieczeństwo poczty elektronicznej” – znaczenie SPF, DKIM i DMARC oraz narzędzie bezpiecznapoczta.cert.pl.
- MITRE ATT&CK – T1557.002 Adversary-in-the-Middle: ARP Cache Poisoning – opis zatruwania pamięci ARP i przechwytywania ruchu.
- EASA – aktualizacja Safety Information Bulletin 2022-02 o zakłóceniach GNSS – jamming i spoofing sygnałów nawigacji satelitarnej.
- RFC 7208 „Sender Policy Framework (SPF)” – specyfikacja autoryzacji hostów wysyłających pocztę z domeny.
- RFC 6376 „DomainKeys Identified Mail (DKIM) Signatures” – podpis kryptograficzny wiadomości weryfikowany kluczem publicznym z DNS.
- RFC 2827 (BCP 38) „Network Ingress Filtering” – filtrowanie pakietów ze sfałszowanym adresem źródłowym IP.
- RFC 9989 – specyfikacja DMARC – polityka domeny dla nieuwierzytelnionych wiadomości; zastępuje RFC 7489.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.