
W Polsce nie ma listy dostawców wysokiego ryzyka: według komunikatu Ministerstwa Cyfryzacji z 6 sierpnia 2026 r. nie wszczęto żadnego postępowania ani nie wydano decyzji uznającej konkretnego dostawcę. Dostawca wysokiego ryzyka to dostawca sprzętu lub oprogramowania uznany za takiego decyzją ministra właściwego do spraw informatyzacji (art. 67b ustawy o krajowym systemie cyberbezpieczeństwa, KSC). Po ogłoszeniu decyzji podmioty kluczowe i ważne nie wprowadzają do użytkowania wskazanych w niej produktów i wycofują te, które już działają, w terminach z art. 67c.
Stan prawny na dzień 25 października 2026 r.
Najważniejsze informacje o dostawcach wysokiego ryzyka
- Czym jest dostawca wysokiego ryzyka? To dostawca, którego rozwiązania ICT minister uznał w postępowaniu administracyjnym za zagrożenie dla bezpieczeństwa państwa albo bezpieczeństwa i porządku publicznego. Status nadaje wyłącznie decyzja wydana zgodnie z art. 67b ust. 15 KSC.
- Kogo dotyczy decyzja? Obowiązek wycofania spoczywa na podmiotach kluczowych i ważnych. Według Ministerstwa Cyfryzacji decyzja obejmuje wskazane typy produktów, rodzaje usług lub procesy ICT, a nie całą działalność dostawcy, i nie wyklucza go z rynku.
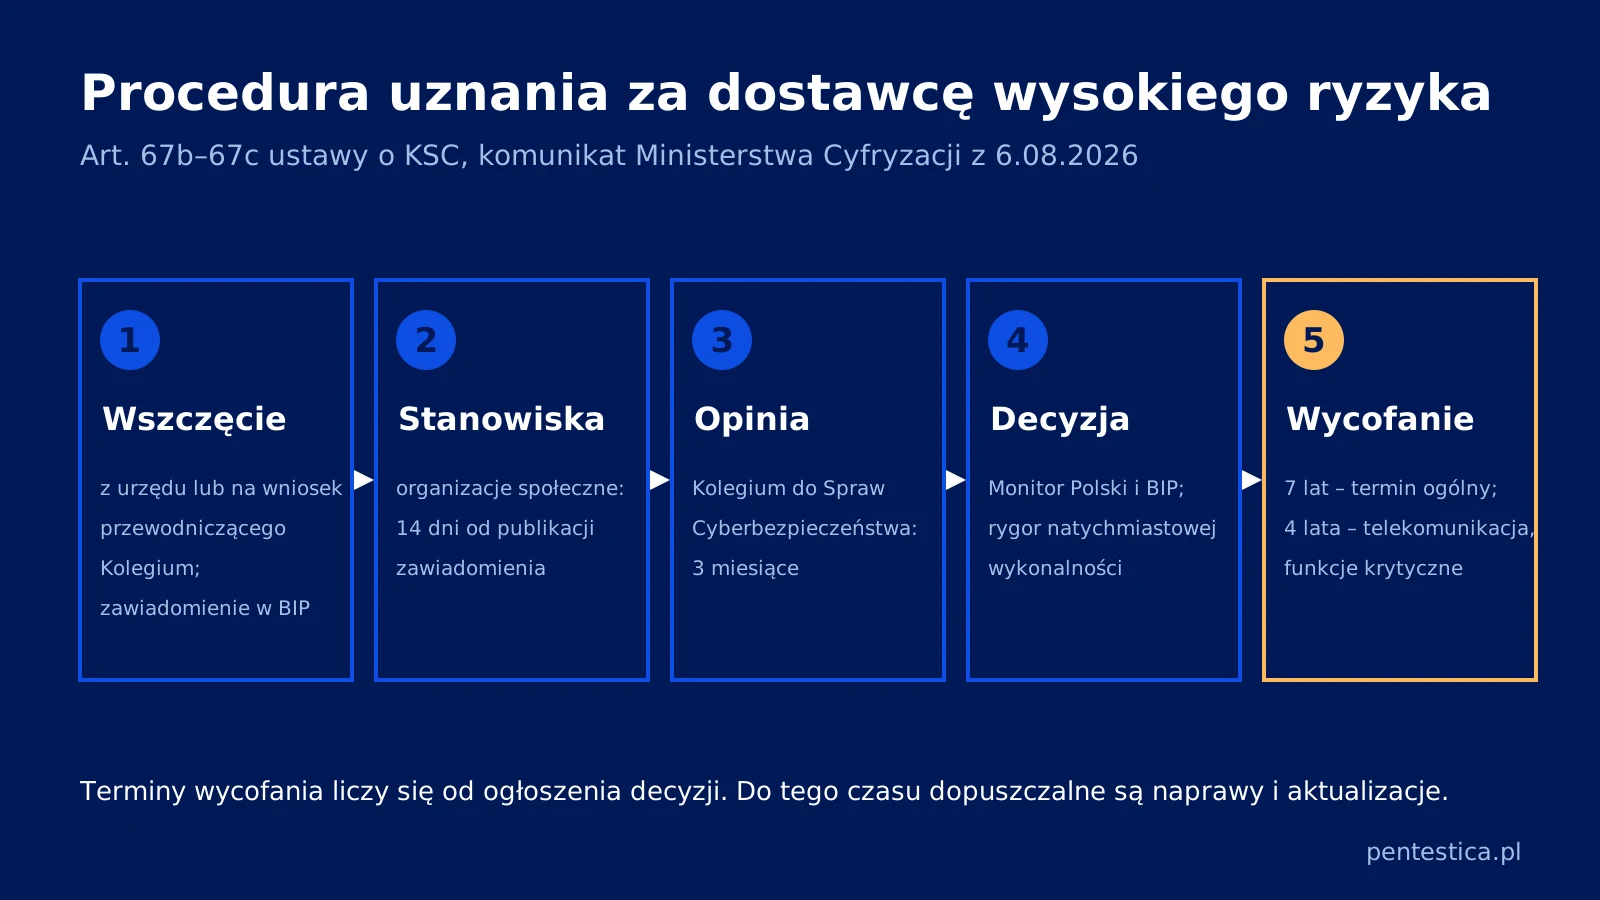
- Jak wygląda procedura? Cztery kroki (art. 67b, komunikat MC z 6.08.2026):
- Wszczęcie: minister wszczyna postępowanie z urzędu lub na wniosek przewodniczącego Kolegium do Spraw Cyberbezpieczeństwa i publikuje zawiadomienie w Biuletynie Informacji Publicznej (BIP).
- Stanowiska organizacji społecznych: organizacje społeczne składają je w ciągu 14 dni od publikacji zawiadomienia (według Ministerstwa Cyfryzacji).
- Opinia Kolegium: Kolegium wydaje opinię w ciągu 3 miesięcy, a przed decyzją minister publikuje w BIP raport ze stanowisk.
- Decyzja: ogłasza się ją w Monitorze Polskim i w BIP; ma rygor natychmiastowej wykonalności i nie przysługuje od niej wniosek o ponowne rozpatrzenie.
- Czas na wycofanie produktów: Terminy z art. 67c biegną od ogłoszenia decyzji w Monitorze Polskim.
- 7 lat: ogólny termin wycofania dla podmiotów kluczowych i ważnych (ust. 1).
- 4 lata: dla przedsiębiorców komunikacji elektronicznej z przychodem powyżej 10 mln zł, w odniesieniu do produktów obsługujących funkcje krytyczne z załącznika nr 3 (ust. 2).
- Do czasu wycofania: naprawy, modernizacja i aktualizacje objętych decyzją produktów są dopuszczalne (ust. 3).
- Obowiązki firm już teraz: Brak listy nie zwalnia z oceny ryzyka przy zakupach ICT.
- Ocena ryzyka dostawców: zgodnie z art. 8 ust. 1 pkt 2 lit. e KSC trzeba zapewnić bezpieczeństwo i ciągłość łańcucha dostaw ICT. Art. 8 ust. 2 pkt 4 nakazuje uwzględniać wyniki postępowań z art. 67b, więc szacowanie ryzyka w bezpieczeństwie informacji powinno obejmować dostawców.
- Termin wdrożenia obowiązków: zgodnie z art. 33 ust. 1 ustawy zmieniającej podmioty spełniające przesłanki w dniu wejścia w życie nowelizacji (3 kwietnia 2026 r.) wdrażają obowiązki z rozdziału 3 do 3 kwietnia 2027 r.
- Przetargi: według Urzędu Zamówień Publicznych zamawiający odrzuca ofertę z rozwiązaniem ICT wskazanym w rekomendacji Pełnomocnika Rządu do Spraw Cyberbezpieczeństwa (art. 226 ust. 1 pkt 17 Pzp). Odrzuca też ofertę dostawcy uznanego decyzją za dostawcę wysokiego ryzyka (pkt 19), ale ta podstawa zadziała dopiero po pierwszej decyzji.
- Kary: Niewykonanie obowiązków z art. 67c KSC grozi karą pieniężną z art. 73 KSC, którą zgodnie z art. 35 ustawy zmieniającej można nałożyć dopiero po 3 kwietnia 2028 r. Pozostałe terminy opisuje przegląd obowiązków, terminów i kar z ustawy o KSC.
(Uwaga: według komunikatów MC z 29.10.2024 i 31.10.2025, wydanych w trakcie prac legislacyjnych, o uznaniu za dostawcę wysokiego ryzyka nie decyduje samo państwo pochodzenia. Ocena ma obejmować kryteria techniczne: podatności, incydenty, certyfikaty, oraz nietechniczne: powiązania właścicielskie i wpływ państwa pochodzenia.)
Jak przygotować organizację, zanim pojawi się pierwsza decyzja
Przykład (scenariusz hipotetyczny): jeśli decyzja obejmie określony typ routerów brzegowych, podmiot ważny musi ustalić, gdzie takie urządzenia pracują i w jakich wersjach oprogramowania. Od ogłoszenia decyzji nie wprowadza ich do użytkowania i planuje wycofanie w 7 lat, nadal je aktualizując.
| Krok | Po co |
|---|---|
| Rejestr produktów ICT z producentem i wersją | Pozwala odpowiedzieć na żądanie informacji, w którym organ zgodnie z art. 67d KSC wyznacza termin co najmniej 7 dni. |
| Klauzula w umowach na wypadek decyzji | Określa, kto odpowiada za wymianę produktów i jak dostawca wspiera wycofanie (zob. wymagania umowne wobec dostawców w łańcuchu dostaw według NIS2). |
| Plan wymiany liczony od ogłoszenia decyzji | Rozkłada wycofanie na 7 lat albo na 4 lata dla funkcji krytycznych. |
| Test penetracyjny ekspozycji produktów | Pokazuje, które urządzenia są osiągalne z internetu lub z segmentów krytycznych, co pomaga ustalić kolejność wymiany. |
W audytach zgodności z ustawą o KSC, które prowadzimy, rejestr aktywów często nie zawiera producenta ani wersji oprogramowania urządzeń sieciowych, przez co odpowiedź na żądanie wydane zgodnie z art. 67d wymagałaby ręcznej inwentaryzacji.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. W ramach wdrożenia wymagań ustawy o KSC i NIS2 pomagamy zbudować rejestr produktów ICT, ocenić dostawców (art. 8 KSC), sprawdzić ekspozycję urządzeń testem penetracyjnym i przygotować plan wymiany. Zakres prac można określić w konfiguratorze zakresu projektu NIS2.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – art. 67b–67d, art. 8 i art. 73 KSC w nowym brzmieniu oraz art. 33 i 35 ustawy zmieniającej.
- Ministerstwo Cyfryzacji: procedura dotycząca listy dostawców wysokiego ryzyka – komunikat z 6.08.2026 o braku listy i przebiegu postępowania.
- Ministerstwo Cyfryzacji: dostawcy wysokiego ryzyka, najważniejsze informacje – komunikat z 31.10.2025 o trybie wszczynania postępowania i kryteriach oceny.
- Ministerstwo Cyfryzacji: to nie państwo pochodzenia będzie decydować o uznaniu za dostawcę wysokiego ryzyka – komunikat z 29.10.2024 o kryteriach technicznych i nietechnicznych.
- Urząd Zamówień Publicznych: zmiany w Pzp w związku z nowelizacją KSC – komunikat z 23.03.2026 o art. 226 ust. 1 pkt 17 i 19 Pzp.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.