
Strategia Cyberbezpieczeństwa RP to rządowy dokument programowy przyjęty uchwałą nr 92 Rady Ministrów z dnia 10 marca 2026 r. (M.P. 2026 poz. 309), który określa cele i kierunki działań państwa w cyberbezpieczeństwie na lata 2025–2029. Zastępuje Strategię na lata 2019–2024, przyjętą uchwałą nr 125 Rady Ministrów z 22 października 2019 r. (s. 7 i 10 Strategii).
Cel główny to podniesienie poziomu odporności krajowych podmiotów przez lepszą ochronę informacji, większą zdolność wykrywania i reagowania na zagrożenia, promowanie wiedzy i dobrych praktyk oraz podnoszenie kompetencji w sektorze publicznym (w tym militarnym), prywatnym i wśród obywateli (pkt 4.2 Strategii). Uchwała (art. 68 ustawy o KSC) weszła w życie 24 marca 2026 r. (ISAP).
Stan prawny na dzień 15 listopada 2026 r.
Jakie cele ma Strategia Cyberbezpieczeństwa RP?
Dokument wyznacza sześć celów szczegółowych (pkt 4.3 Strategii):
- System krajowy: rozwój krajowego systemu cyberbezpieczeństwa (KSC).
- Cyberprzestępczość i zdolności w cyberprzestrzeni: przeciwdziałanie i zwalczanie cyberprzestępczości oraz uzyskanie zdolności do prowadzenia pełnego spektrum działań w cyberprzestrzeni.
- Odporność systemów: podniesienie poziomu odporności systemów informacyjnych w sferze publicznej (w tym militarnej) i prywatnej.
- Suwerenność technologiczna: zwiększanie potencjału krajowej bazy technologiczno-przemysłowej i wzmocnienie suwerenności technologicznej RP w obszarze cyberbezpieczeństwa.
- Kompetencje: budowanie świadomości, wiedzy i kompetencji kadr podmiotów KSC oraz obywateli i przedsiębiorców.
- Pozycja międzynarodowa: wzmocnienie silnej pozycji międzynarodowej RP w obszarze cyberbezpieczeństwa.
Co strategia zapowiada w praktyce?
- KSC i NIS2: nowelizacja ustawy o KSC wdrażająca NIS2 zastępuje operatorów usług kluczowych (OUK) i dostawców usług cyfrowych (DUC) podmiotami kluczowymi i podmiotami ważnymi, a dyrektywa wprowadziła znacznie rozbudowany katalog obowiązków (pkt 5.4 Strategii).
- System S46: system S46 działa od 1 stycznia 2021 r.; strategia zapowiada przyłączenie do niego wszystkich podmiotów kluczowych i ważnych; S46 ma być podstawą wymiany informacji między podmiotami kluczowymi, ważnymi i instytucjami państwowymi, a ze zmodernizowanego systemu będzie korzystać PCOC (s. 16 Strategii).
- Koordynacja (PCOC): Połączone Centrum Operacyjne Cyberbezpieczeństwa działa od 2022 r., a strategia zapowiada sformalizowanie jego funkcjonowania w ustawie o KSC; plan działań przewiduje funkcjonowanie PCOC jako komórki Ministerstwa Cyfryzacji (2026–2027), a potem jako centralnej instytucji państwowej (2027–2029; s. 15 i 46 Strategii).
- Wykrywanie i reagowanie: w strukturach NASK ma powstać Centrum Cyberbezpieczeństwa NASK (CCN) (s. 17 Strategii).
- Łańcuch dostaw ICT: wszystkie podmioty kluczowe i ważne będą musiały uwzględnić bezpieczeństwo łańcucha dostaw w systemach zarządzania bezpieczeństwem informacji (SZBI); obowiązek wynika z art. 8 ust. 1 pkt 2 lit. e ustawy o KSC. Nowelizacja KSC przewiduje mechanizm uznania za dostawcę wysokiego ryzyka (pkt 8.1 Strategii).
- Nowe technologie: strategia zapowiada migrację do kryptografii postkwantowej, rozwój ochrony przed atakami DDoS oraz regulacje dotyczące aktywnej obrony w cyberprzestrzeni (pkt 7.2 i 7.4 Strategii).
- Sektor finansowy: plan działań przewiduje na 2026 r. zadania Ministerstwa Finansów i KNF dotyczące stosowania rozporządzenia (UE) 2022/2554 (DORA) i dyrektywy (UE) 2022/2556 (zad. 1.1.5 i 1.1.6, s. 46 Strategii).
- Szacowanie ryzyka: obecna metodyka szacowania ryzyka w S46 okazała się trudna do wdrożenia, więc powstanie inne podejście, łatwiejsze w stosowaniu w podmiotach o różnej wielkości (pkt 5.5 Strategii).
Co Strategia Cyberbezpieczeństwa RP oznacza dla firm?
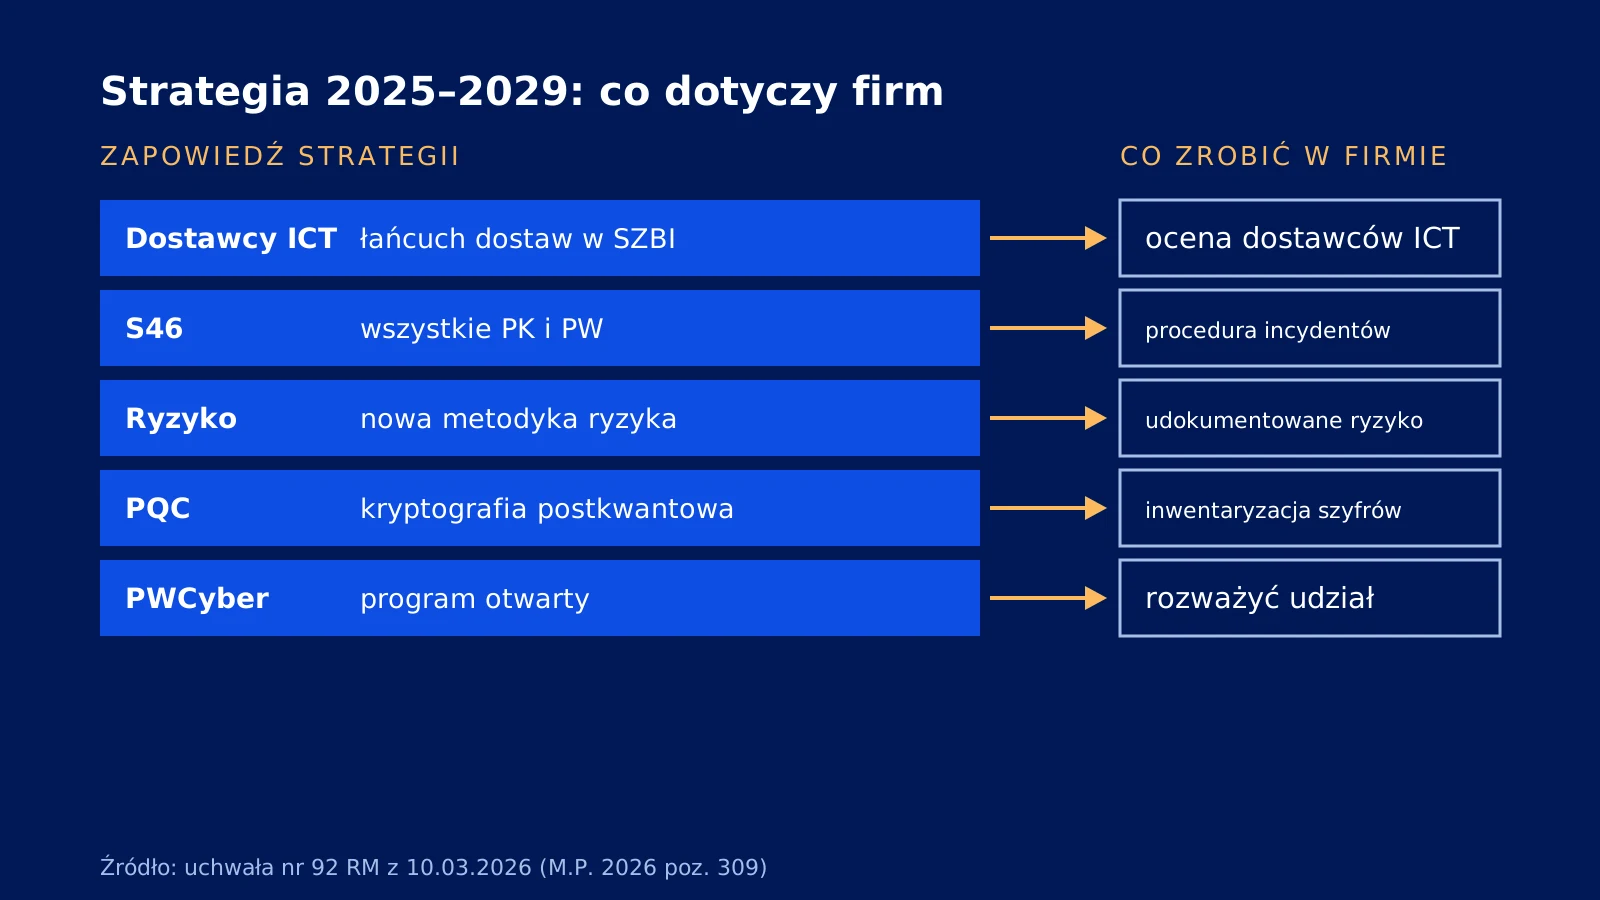
Strategia jest dokumentem programowym przyjętym uchwałą Rady Ministrów; przy jej realizacji z ministrem do spraw informatyzacji współpracują członkowie rządu oraz podległe im lub nadzorowane organy i jednostki (§ 2 uchwały), więc sama nie nakłada obowiązków na przedsiębiorców. Obowiązki podmiotów kluczowych i ważnych wynikają z ustawy o KSC, a ich dostawców ICT dotyczą pośrednio, przez wymagania dotyczące łańcucha dostaw. Strategia wskazuje natomiast kierunki zmian, m.in. przyłączenie wszystkich podmiotów kluczowych i ważnych do S46 oraz nową metodykę szacowania ryzyka.
| Zapowiedź strategii | Co zrobić w firmie | Źródło |
|---|---|---|
| Łańcuch dostaw ICT w SZBI | Podmiot kluczowy lub ważny: przejrzeć umowy z dostawcami ICT i udokumentować ocenę ich bezpieczeństwa; dostawca ICT: przygotować się na wymagania w umowach | art. 8 ust. 1 pkt 2 lit. e ustawy o KSC; pkt 8.1 Strategii |
| S46 dla wszystkich podmiotów kluczowych i ważnych | Podmiot kluczowy lub ważny: przygotować procedurę zgłaszania incydentów i wskazać osoby odpowiedzialne | s. 16 Strategii; zgłaszanie incydentów: art. 11 ustawy o KSC |
| Nowa metodyka szacowania ryzyka | Podmiot kluczowy lub ważny: prowadzić udokumentowane szacowanie ryzyka, które da się dopasować do nowego podejścia | pkt 5.5 Strategii; szacowanie ryzyka: art. 8 ustawy o KSC |
| Migracja do kryptografii postkwantowej | Każda firma (zalecenie): zinwentaryzować stosowane algorytmy, certyfikaty i biblioteki kryptograficzne | pkt 7.2 Strategii |
| Program Współpracy w Cyberbezpieczeństwie (PWCyber), prowadzony od 2019 r. | Każda firma: rozważyć przystąpienie do publicznego, pozafinansowego programu | pkt 7.6 Strategii |
Uwaga: minister właściwy do spraw informatyzacji przedstawia Radzie Ministrów informację o realizacji strategii do 30 września każdego roku; pierwszą należało przedstawić w ciągu sześciu miesięcy od wejścia uchwały w życie, czyli do 24 września 2026 r. (§ 3 i § 4 uchwały).
Jak Pentestica może pomóc
Oferujemy wdrożenie wymagań ustawy o KSC, audyt i testy bezpieczeństwa oraz monitorowanie w modelu SOC 24/7. Zakres prac można wstępnie określić w naszym konfiguratorze zakresu.
Źródła
- Uchwała nr 92 Rady Ministrów z dnia 10 marca 2026 r. w sprawie Strategii Cyberbezpieczeństwa Rzeczypospolitej Polskiej, M.P. 2026 poz. 309 (ISAP)
- Tekst Strategii Cyberbezpieczeństwa RP (PDF), wraz z planem działań
- Ustawa z 23 stycznia 2026 r. zmieniająca ustawę o krajowym systemie cyberbezpieczeństwa, Dz.U. 2026 poz. 252 (nowe brzmienie art. 8 KSC)
- Dyrektywa (UE) 2022/2555 (NIS2)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.