
SIEM (Security Information and Event Management – zarządzanie informacjami i zdarzeniami bezpieczeństwa) to oprogramowanie, które gromadzi w jednym miejscu logi z wielu systemów, normalizuje je i koreluje, a o podejrzanych zdarzeniach powiadamia analityków bezpieczeństwa. NIST definiuje SIEM jako program zapewniający scentralizowane rejestrowanie wielu typów logów.
Stan prawny na dzień 14 listopada 2026 r.
Jak działa SIEM?
SIEM przetwarza logi w kilku etapach (NIST SP 800-92, pkt 3.4; progi alarmowe: pkt 3.2.4 rozporządzenia 2024/2690):
- Zbieranie danych: logi z serwerów, zapór, aplikacji i urządzeń trafiają do SIEM za pośrednictwem agenta lub bezagentowo.
- Normalizacja: logi są filtrowane, agregowane i sprowadzane do wspólnego formatu.
- Korelacja zdarzeń: SIEM łączy powiązane zdarzenia z różnych źródeł.
- Alerty: po przekroczeniu progów alarmowych SIEM powiadamia analityków, zwykle w zespole SOC.
- Raportowanie: śledzenie incydentów i raporty dokumentują obsługę zdarzeń.
Czy SIEM jest wymagany przez NIS2?
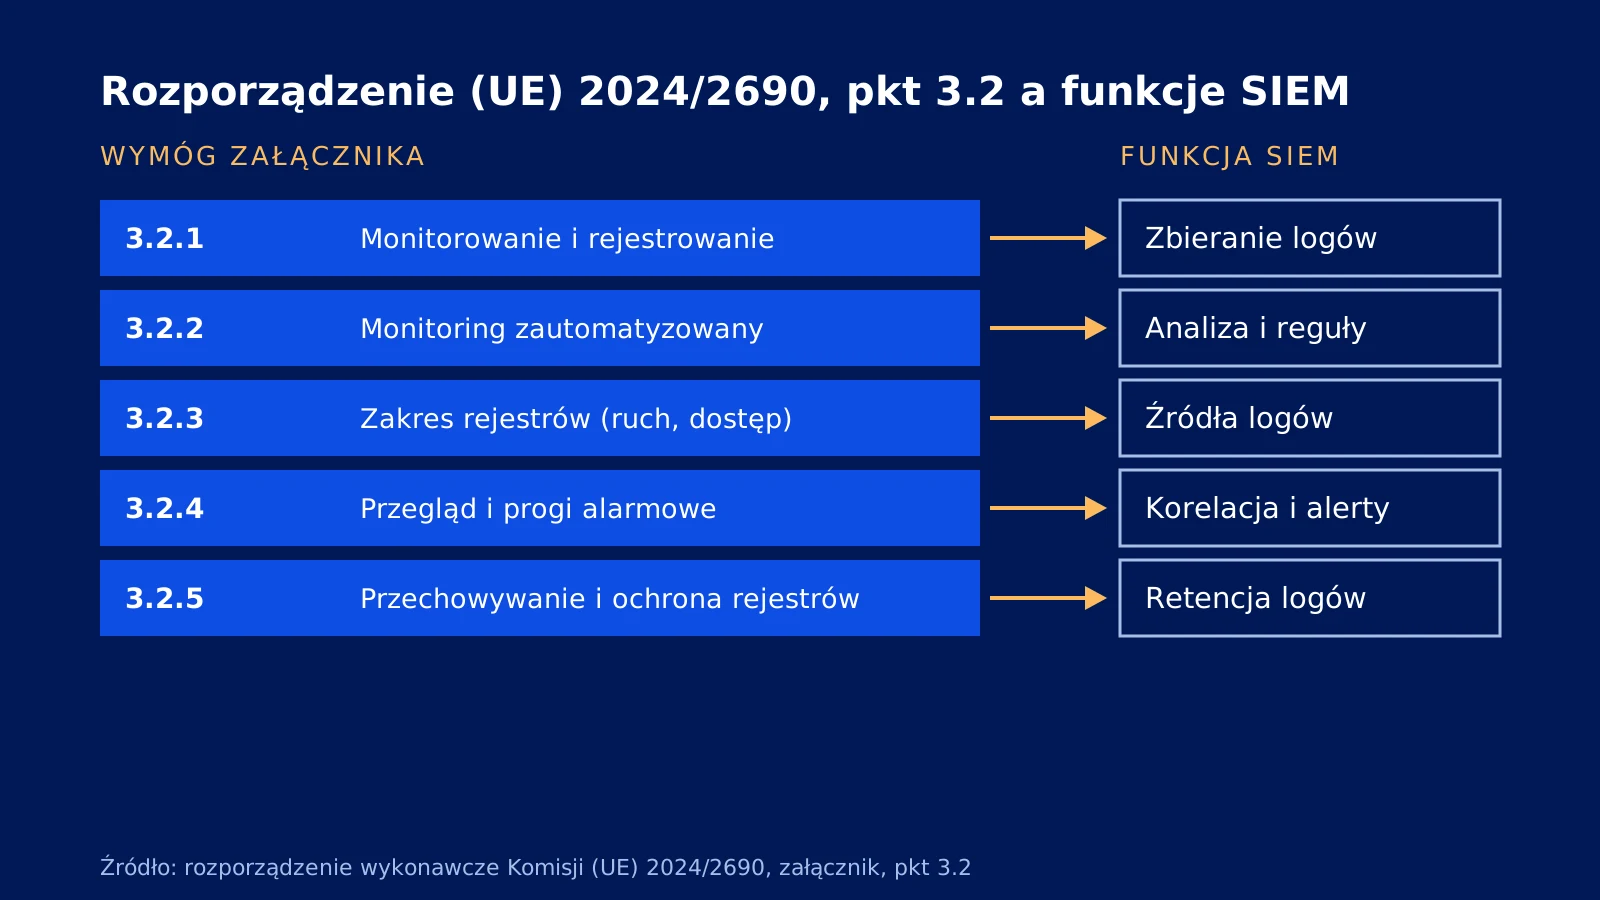
Nie wprost: ani dyrektywa NIS2, ani rozporządzenie wykonawcze Komisji (UE) 2024/2690 z 17 października 2024 r. nie nakazują zakupu narzędzia SIEM. Rozporządzenie wymaga jednak od wybranych podmiotów cyfrowych monitorowania i rejestrowania zdarzeń (pkt 3.2 załącznika), a SIEM jest typowym narzędziem wspierającym ten wymóg.
Według art. 1 rozporządzenie obejmuje m.in. dostawców usług DNS, usług chmurowych, usług ośrodka przetwarzania danych, usług zarządzanych i usług zarządzanych w zakresie bezpieczeństwa oraz dostawców usług zaufania. Dla pozostałych podmiotów obowiązki wynikają z ustawy o KSC wdrażającej art. 21 dyrektywy NIS2, a pkt 3.2 może być punktem odniesienia przy spełnianiu wymagań NIS2. Pkt 3.2 wymaga m.in.:
- Pkt 3.2.2: monitorowania w miarę możliwości zautomatyzowanego, ciągłego lub okresowego, z ograniczaniem wyników fałszywie dodatnich i fałszywie negatywnych.
- Pkt 3.2.3: rejestrów obejmujących w stosownych przypadkach m.in. ruch sieciowy, uwierzytelnianie, konta uprzywilejowane oraz logi programów antywirusowych, systemów wykrywania włamań i zapór.
- Pkt 3.2.4: przeglądu rejestrów, ustalenia progów alarmowych, alarmu uruchamianego w stosownych przypadkach automatycznie i zainicjowania w odpowiednim czasie kwalifikowanej reakcji.
- Pkt 3.2.5: przechowywania rejestrów i ich kopii zapasowych przez z góry określony czas oraz ochrony przed nieuprawnionym dostępem i zmianami.
Czym różni się SIEM od SOC i SOAR?
SIEM i SOAR to platformy programowe, a SOC to ośrodek operacyjny, w którym analitycy oceniają alerty i reagują na incydenty.
| Element | Czym jest | Co robi |
|---|---|---|
| SIEM | Platforma programowa | Zbiera, centralizuje i analizuje logi |
| SOAR | Platforma automatyzacji reakcji | Wykonuje część reakcji według playbooków |
| SOC | Ośrodek operacyjny (ludzie i procesy) | Wykrywa i analizuje incydenty oraz reaguje |
SIEM bez ludzi reagujących na alerty pozostaje źródłem nieprzeczytanych powiadomień, dlatego część firm wybiera monitoring 24/7 w modelu MSSP.
Kiedy organizacja jest gotowa na SIEM?
Wdrożenie SIEM ma sens, gdy organizacja:
- wie, kto i w jakim czasie reaguje na alerty;
- określiła źródła logów i czas ich przechowywania;
- ma czas na strojenie reguł i ograniczanie fałszywych alarmów;
- planuje regularne sprawdzanie reguł korelacji symulowanym atakiem, np. w ramach ćwiczeń red teamingu.
Jak Pentestica może pomóc?
Pentestica wdraża i obsługuje SIEM, prowadzi SOC i monitoring 24/7 (MSSP), a red teamingiem sprawdza, czy reguły wykrywają realny atak. Zakres prac można określić w konfiguratorze zakresu.
Źródła
- NIST CSRC, Glossary: Security Information and Event Management
- NIST SP 800-92, Guide to Computer Security Log Management (2006), pkt 3.4
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690, art. 1 i załącznik pkt 3.2
- Dyrektywa (UE) 2022/2555 (NIS2), art. 21
- ASD ACSC i CISA, Implementing SIEM and SOAR platforms (2025)
- MITRE, 11 Strategies of a World-Class Cybersecurity Operations Center (2022)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.