
Zero Trust (model zerowego zaufania) to model bezpieczeństwa, w którym żaden użytkownik ani żadne urządzenie czy połączenie nie jest uznawane za zaufane tylko dlatego, że znajduje się wewnątrz sieci firmy. Każda próba dostępu do danych, aplikacji lub usługi jest sprawdzana, zanim system ją dopuści. Według amerykańskiego instytutu NIST, w publikacji SP 800-207 Zero Trust Architecture, samo położenie w sieci nie daje zaufania.
Model perymetrowy domyślnie ufa temu, co jest wewnątrz sieci, a Zero Trust nie ufa nikomu domyślnie. Rekomendacje dla modelu „zero zaufania” opublikowane na gov.pl przesuwają ochronę z granicy sieci na dane i usługi, bo sam perymetr nie wystarcza. Microsoft streszcza ten model zasadą: nigdy nie ufaj, zawsze weryfikuj.
Główne zasady Zero Trust
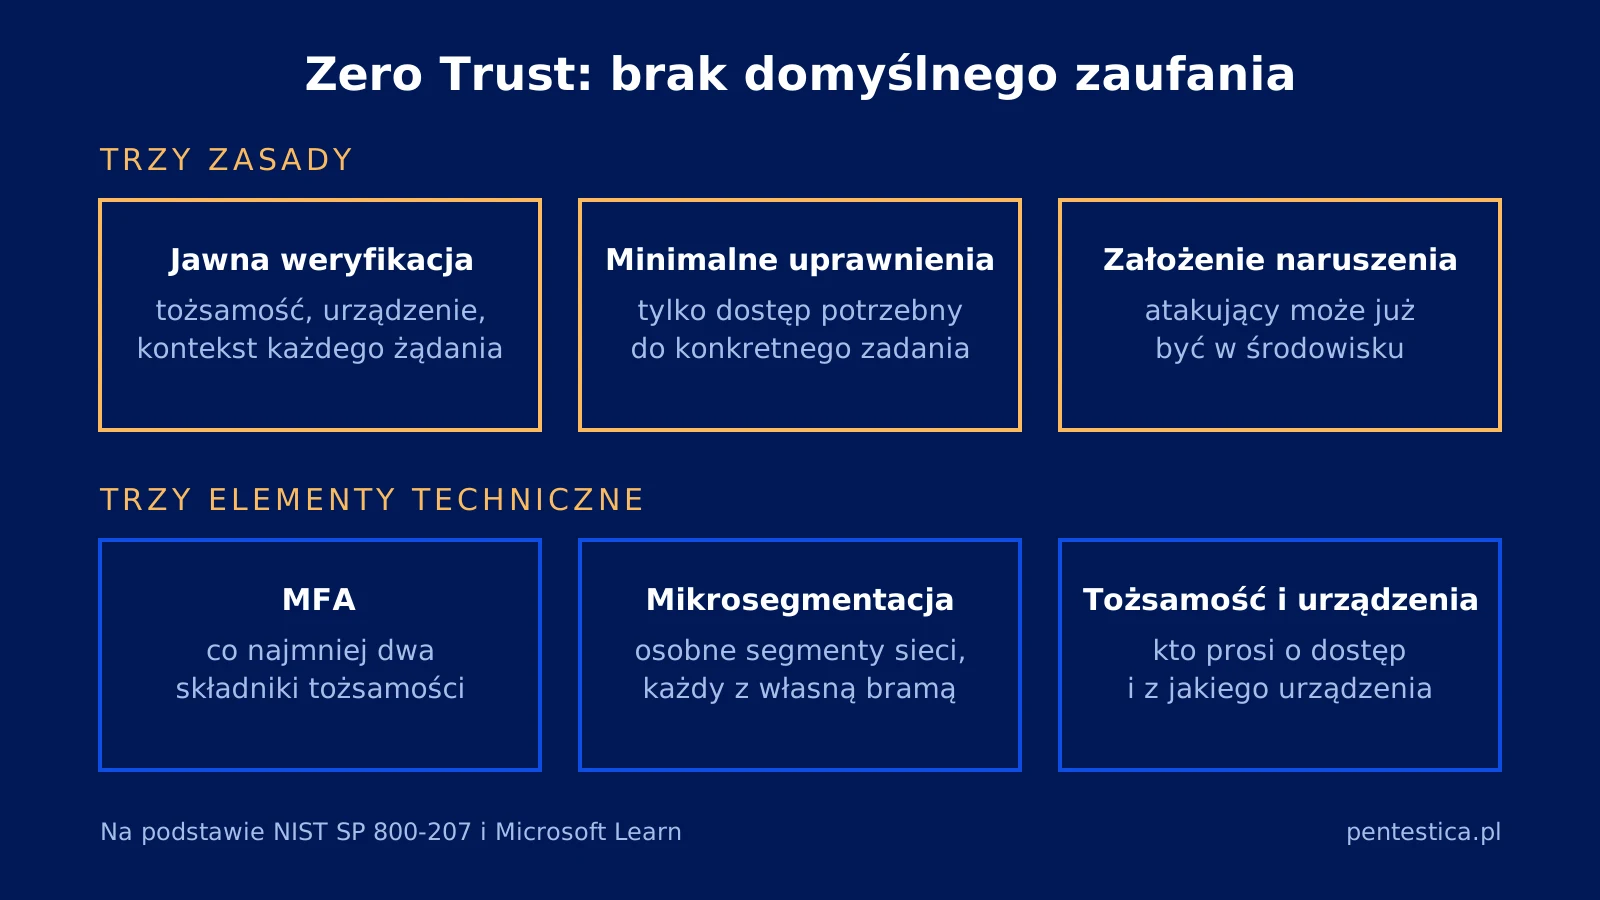
Dokumentacja Microsoft Learn ujmuje Zero Trust w trzech zasadach, a NIST SP 800-207 rozpisuje model szerzej, na siedem założeń (tenets).
- Jawna i ciągła weryfikacja: decyzja o dostępie zapada na podstawie tożsamości, stanu urządzenia i kontekstu żądania. Według NIST SP 800-207 dostęp przyznaje się na sesję, a określa go dynamiczna polityka.
- Zasada minimalnych uprawnień: konto dostaje tylko te uprawnienia, których potrzebuje do konkretnego zadania. W aplikacjach webowych zasadę minimalnych uprawnień łamią błędy kontroli dostępu (broken access control), gdy użytkownik widzi lub zmienia więcej, niż powinien.
- Założenie naruszenia: model zakłada, że atakujący może już być w środowisku, dlatego ogranicza się zasięg włamania i monitoruje ruch wewnętrzny. Ruch boczny (lateral movement), czyli przechodzenie z jednego przejętego komputera do kolejnych systemów, to typowa technika ataków APT.
Najważniejsze elementy techniczne Zero Trust
Architektura Zero Trust (ZTA) to według NIST SP 800-207 plan cyberbezpieczeństwa organizacji oparty na koncepcjach Zero Trust. W praktyce wdrożenie opiera się zwykle na trzech elementach technicznych.
- Uwierzytelnianie wieloskładnikowe (MFA): wymaga co najmniej dwóch niezależnych składników potwierdzenia tożsamości, np. hasła i kodu z aplikacji w telefonie albo klucza sprzętowego U2F, zanim system udzieli dostępu.
- Mikrosegmentacja: podział sieci na osobne segmenty, z których każdy chroni własna brama kontrolująca dostęp do zasobów. NIST SP 800-207 opisuje mikrosegmentację jako jedno z podejść do wdrożenia ZTA, a NIST SP 800-215 także jako sposób realizacji ZTNA (Zero Trust Network Access).
- Zarządzanie tożsamością i kontrola stanu urządzeń: system musi wiedzieć, kto prosi o dostęp i z jakiego urządzenia. Polityka może odmówić połączenia z niezaktualizowanego komputera nawet przy poprawnym haśle.
Jak sprawdzić Zero Trust w teście penetracyjnym
Test penetracyjny pozwala sprawdzić wybrane zasady Zero Trust w uzgodnionym zakresie: pentester przejmuje zwykłe konto i próbuje dotrzeć do kolejnych systemów.
| Zasada lub element Zero Trust | Co sprawdza test | Przykładowy sygnał problemu |
|---|---|---|
| Minimalne uprawnienia | Eskalację uprawnień po przejęciu zwykłego konta | Zwykłe konto z nadmiarowymi uprawnieniami |
| Mikrosegmentacja | Dostęp z sieci biurowej do serwerów i systemów | Dostęp do systemów bez uzasadnienia biznesowego |
| Jawna weryfikacja (MFA) | Usługi dostępne bez drugiego składnika | Stare protokoły logowania pomijające MFA |
| Założenie naruszenia | Wykrywanie ruchu bocznego (zwykle w ćwiczeniu red teamingowym) | Przejście między systemami bez żadnej reakcji |
W projektach, które prowadzimy, często widać, że deklaracja Zero Trust w dokumentacji nie obejmuje całego środowiska. Nowe aplikacje chroni MFA i polityka dostępu, a starsze systemy i konta serwisowe działają po staremu, bywa że z szerokimi uprawnieniami. Typowe znalezisko to konto serwisowe wyłączone z polityki MFA, bo starsza aplikacja nie obsługuje nowszych metod uwierzytelniania. Dlatego zakres testu penetracyjnego warto zdefiniować tak, by obejmował również te elementy.
Jak Pentestica może pomóc
W testach penetracyjnych i ćwiczeniach red teamingowych sprawdzamy, czy przejęcie jednego konta lub urządzenia otwiera atakującemu drogę dalej. Audyt bezpieczeństwa IT ocenia polityki dostępu, segmentację i zarządzanie tożsamością względem przyjętych założeń. Zakres prac można opisać w konfiguratorze zakresu testu.
Źródła
- NIST, SP 800-207 Zero Trust Architecture – definicja ZT i ZTA, siedem założeń (tenets), brak zaufania wynikającego z lokalizacji w sieci, mikrosegmentacja (sekcja 3.1.2), założenie obecności atakującego w środowisku; sierpień 2020.
- Microsoft Learn, Zero Trust jako podstawy zabezpieczeń – trzy zasady: jawna weryfikacja, najmniejsze uprawnienia, założenie naruszenia.
- gov.pl Baza wiedzy, Rekomendacje dla modelu „zero zaufania” – zbiór Narodowe Standardy Cyberbezpieczeństwa, dokument NSC 800-207 w wersji 1.0 z 7.09.2021; ochrona danych i usług zamiast samego perymetru.
- NIST, SP 800-215 Guide to a Secure Enterprise Network Landscape – ZTNA, mikrosegmentacja i SDP; listopad 2022.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.