
Dyrektywa CER (Critical Entities Resilience), czyli dyrektywa (UE) 2022/2557 w sprawie odporności podmiotów krytycznych, wzmacnia odporność usług kluczowych na wypadki, klęski żywiołowe, stany zagrożenia zdrowia publicznego, zagrożenia hybrydowe i przestępstwa terrorystyczne. W Polsce transponuje ją nowelizacja ustawy o zarządzaniu kryzysowym, w mocy od 4 lipca 2026 r.
Stan prawny na dzień 27 października 2026 r.
Najważniejsze założenia i cele dyrektywy CER
- Podejście oparte na usługach: Dyrektywa chroni ciągłość usług kluczowych, a nie same obiekty.
- Zakres sektorów: Dotyczy podmiotów zidentyfikowanych przez państwo w 11 sektorach: energii, transportu, bankowości, infrastruktury rynków finansowych, zdrowia, wody pitnej, ścieków, infrastruktury cyfrowej, administracji publicznej, przestrzeni kosmicznej oraz produkcji, przetwarzania i dystrybucji żywności.
- Relacja z NIS2: Cyberbezpieczeństwo reguluje NIS2, czyli dyrektywa (UE) 2022/2555 (motyw 9 CER), a CER dotyczy odporności usług, w tym fizycznej.
Obowiązki podmiotów krytycznych
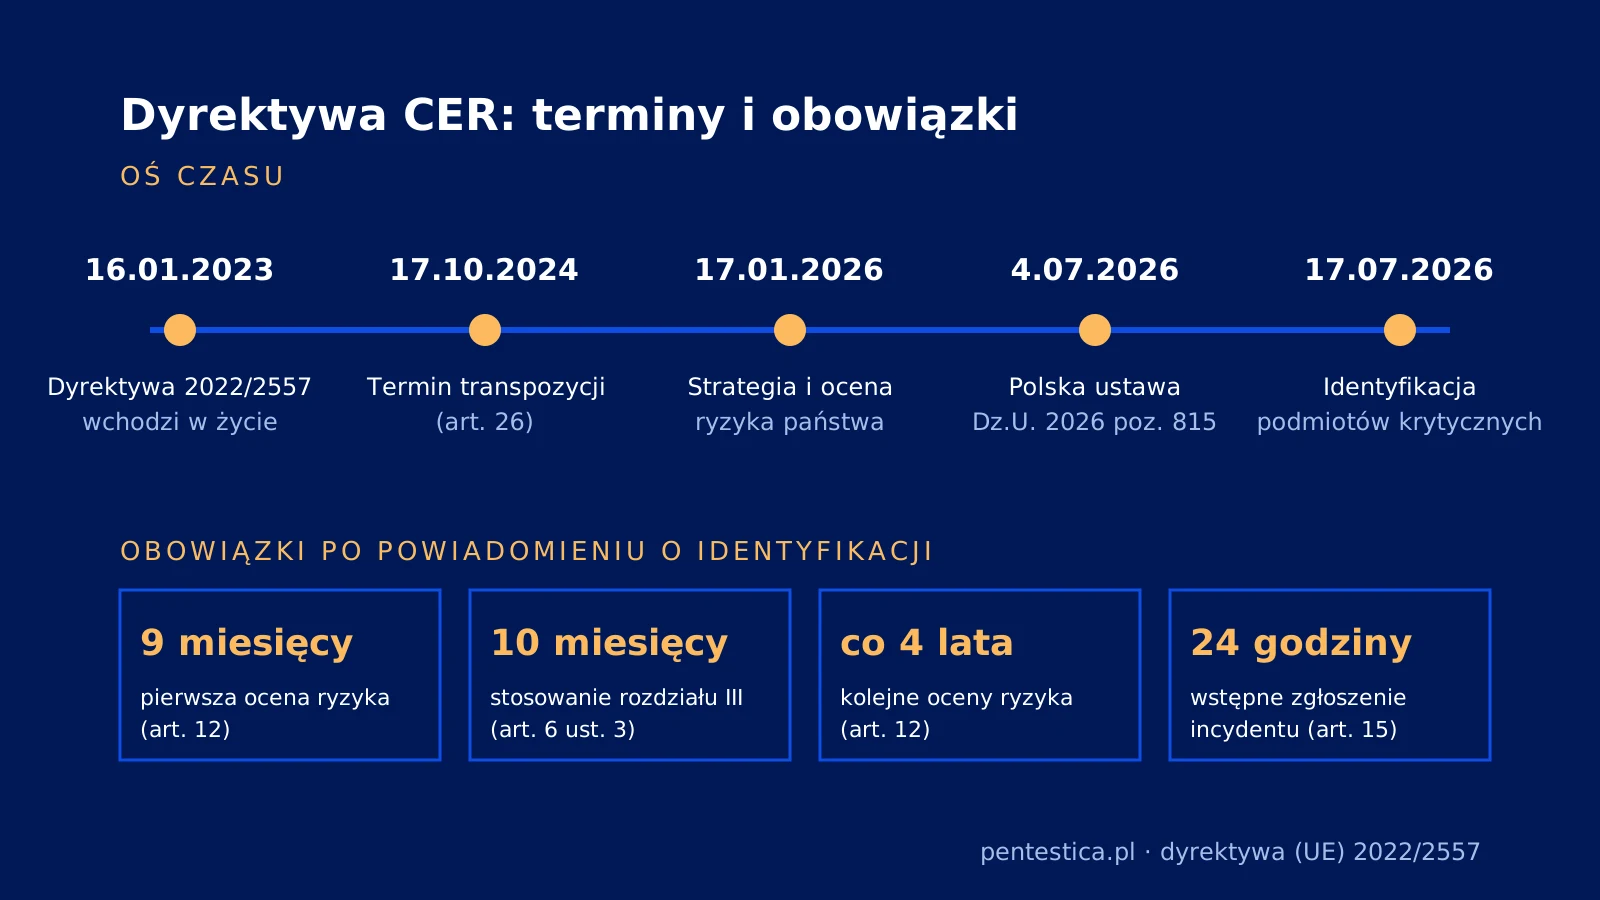
W dyrektywie podmiot krytyczny to podmiot publiczny lub prywatny zidentyfikowany przez państwo (art. 2 pkt 1, art. 6). Opisane niżej obowiązki (rozdział III) stosuje się po 10 miesiącach od powiadomienia o identyfikacji (art. 6 ust. 3). Bankowość, infrastruktura rynków finansowych i infrastruktura cyfrowa są z nich wyłączone (art. 8).
- Ocena ryzyka: Przeprowadza się ją wcześniej, w ciągu 9 miesięcy od powiadomienia o identyfikacji, a następnie w razie potrzeby, nie rzadziej niż co 4 lata (art. 12 CER).
- Środki techniczne, bezpieczeństwa i organizacyjne: Art. 13 ust. 1 lit. a–f obejmuje zapobieganie incydentom, ochronę fizyczną, reagowanie, odtwarzanie, bezpieczeństwo pracowników i podnoszenie świadomości. Środki opisuje plan odporności lub równoważny dokument (art. 13 ust. 2).
- Weryfikacja przeszłości: Art. 14 CER pozwala podmiotowi krytycznemu, na warunkach określonych przez państwo, wnioskować o weryfikację przeszłości osób na wrażliwych stanowiskach.
- Zgłaszanie incydentów: Art. 15 CER wymaga zgłoszenia bez zbędnej zwłoki incydentu, który istotnie zakłóca lub może istotnie zakłócić usługę kluczową: wstępnego najpóźniej 24 godziny od uzyskania wiedzy o incydencie, a w stosownych przypadkach raportu szczegółowego najpóźniej miesiąc później.
Wdrożenie dyrektywy CER w Polsce
Dyrektywę wdraża ustawa z dnia 29 maja 2026 r. o zmianie ustawy o zarządzaniu kryzysowym oraz niektórych innych ustaw (Dz.U. 2026 poz. 815), obowiązująca od 4 lipca 2026 r.
Podmiot krytyczny to operator infrastruktury krytycznej wpisany do wykazu podmiotów krytycznych (art. 3 pkt 1a ustawy o zarządzaniu kryzysowym). Ustawa wprowadza sektorowe organy do spraw podmiotów krytycznych, a Dyrektor Rządowego Centrum Bezpieczeństwa (RCB) pełni funkcję pojedynczego punktu kontaktowego (art. 6zk–6zm). Dyrektywa wymagała identyfikacji podmiotów krytycznych do 17 lipca 2026 r. (art. 6 ust. 1).
Podmiot krytyczny a ustawa o KSC – co to oznacza dla cyberbezpieczeństwa
Podmiot krytyczny jest podmiotem kluczowym w rozumieniu ustawy o krajowym systemie cyberbezpieczeństwa niezależnie od wielkości (art. 5 ust. 1 pkt 4 lit. c KSC w brzmieniu Dz.U. 2026 poz. 252). Pozostałych adresatów opisuje przegląd kogo obejmuje ustawa o KSC.
| Obszar | Dyrektywa CER (podmioty krytyczne) | NIS2 (ustawa o KSC) |
|---|---|---|
| Przedmiot | Odporność usług, w tym odporność fizyczna | Cyberbezpieczeństwo systemów informacyjnych |
| Podstawa statusu | Wpis do wykazu podmiotów krytycznych | Z mocy ustawy: podmiot krytyczny jest kluczowy niezależnie od wielkości |
| Ocena ryzyka | Art. 12 CER, co najmniej co 4 lata | Szacowanie ryzyka w systemie zarządzania bezpieczeństwem informacji (art. 8 KSC) |
| Zgłaszanie incydentów | Zgłoszenie wstępne do 24 godzin, w stosownych przypadkach raport szczegółowy do miesiąca (art. 15 CER) | Wczesne ostrzeżenie do 24 godzin, zgłoszenie do 72 godzin i sprawozdanie końcowe do miesiąca, do CSIRT (raportowanie incydentów poważnych według art. 11 KSC) |
Obie oceny ryzyka mają różny przedmiot, ale dotyczą tej samej usługi kluczowej, więc warto oprzeć je na wspólnym rejestrze usług i aktywów. Podmiot krytyczny przechodzi też audyt bezpieczeństwa wymagany od podmiotów kluczowych, co najmniej raz na 3 lata (art. 15 ust. 1 KSC).
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Wspieramy podmioty krytyczne we wdrożeniu wymagań ustawy o KSC i NIS2: system zarządzania bezpieczeństwem informacji, szacowanie ryzyka, audyt i testy penetracyjne systemów usługi kluczowej. Zakres prac określisz w konfiguratorze zakresu projektu NIS2.
Źródła
- Dyrektywa Parlamentu Europejskiego i Rady (UE) 2022/2557 z dnia 14 grudnia 2022 r. w sprawie odporności podmiotów krytycznych – dyrektywa (UE) 2022/2557 uchylająca dyrektywę 2008/114/WE: art. 2 pkt 1 i 3, art. 4, art. 5 ust. 1, art. 6, art. 6 ust. 3, art. 8, art. 12, art. 13 ust. 1 i art. 13 ust. 2, art. 14, art. 15, art. 26–28 oraz motyw 9
- Ustawa z dnia 29 maja 2026 r. o zmianie ustawy o zarządzaniu kryzysowym oraz niektórych innych ustaw (Dz.U. 2026 poz. 815) – polska transpozycja dyrektywy CER, wykaz podmiotów krytycznych, organy sektorowe i rola RCB
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – art. 2 pkt 11c, art. 5 ust. 1 pkt 4 lit. c, art. 8, art. 11 i art. 15 ust. 1 KSC (audyt podmiotu kluczowego co najmniej raz na 3 lata)
- Rządowe Centrum Bezpieczeństwa: Dyrektywa CER – dyrektywa o odporności podmiotów krytycznych – omówienie dyrektywy i sektorów objętych jej zakresem

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.