
Cyberbezpieczeństwo w szkole publicznej prowadzonej przez gminę, powiat lub województwo to obowiązek prawny: szkoła jest podmiotem ważnym w krajowym systemie cyberbezpieczeństwa. Wymogi wynikają z nowelizacji ustawy o krajowym systemie cyberbezpieczeństwa (KSC), która wdraża dyrektywę NIS2; dyrektor jako kierownik jednostki musi je wdrożyć do 3 kwietnia 2027 r. Szkoły niepubliczne i ministerialne powinny sprawdzić status indywidualnie.
Stan prawny na dzień 23 października 2026 r.
Status i terminy dla szkół
- Podmiot ważny: Art. 5 ust. 2 pkt 8 ustawy o KSC uznaje za podmiot ważny (nie kluczowy) samorządową jednostkę budżetową, która realizuje zadanie publiczne z wykorzystaniem systemów informacyjnych; FAQ KSC Ministerstwa Cyfryzacji wprost zalicza do nich szkoły publiczne i przedszkola. Zobacz, kogo obejmuje ustawa o KSC i jakie ma terminy.
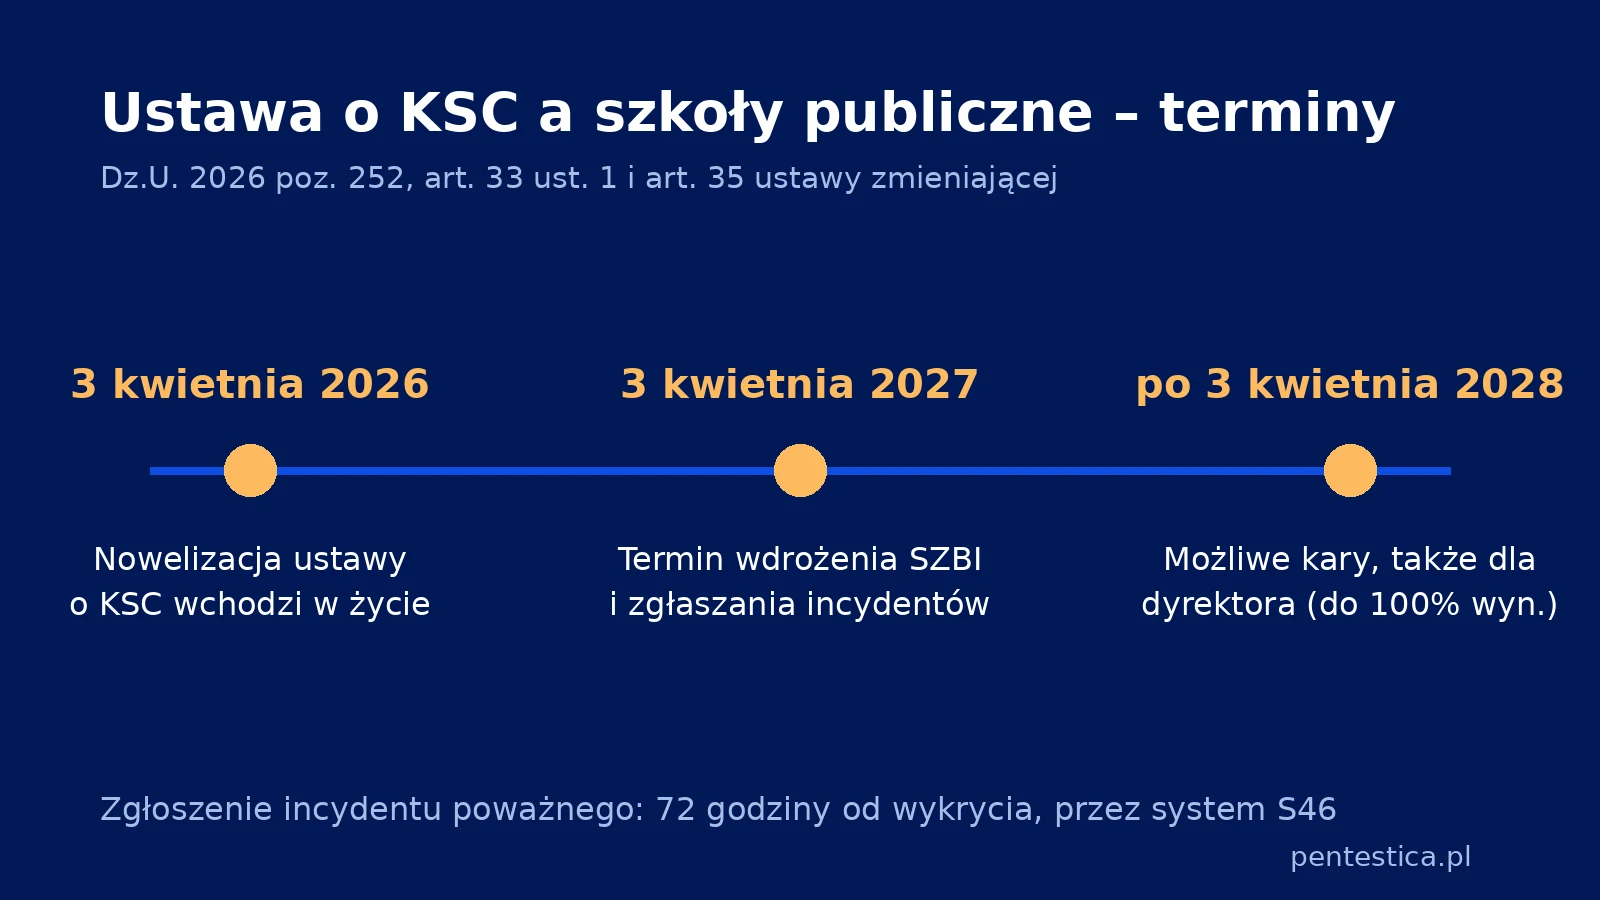
- Termin wdrożenia: Zgodnie z art. 33 ust. 1 ustawy zmieniającej szkoła ma wdrożyć do 3 kwietnia 2027 r. system zarządzania bezpieczeństwem informacji (SZBI) i zgłaszanie incydentów.
- Odpowiedzialność dyrektora: Według art. 73a ust. 5 dyrektorowi szkoły grozi kara do 100% wynagrodzenia, możliwa dopiero po 3 kwietnia 2028 r. Szerzej: odpowiedzialność kierownictwa według NIS2 i KSC.
- Zgłaszanie incydentów: Szkoła przekazuje zgłoszenie incydentu poważnego w ciągu 72 godzin od wykrycia, do właściwego zespołu CSIRT, przez system S46. Szczegóły: raportowanie incydentów poważnych według ustawy o KSC.
Najważniejsze zagrożenia w środowisku szkolnym
- Phishing i socjotechnika: Fałszywe wiadomości podszywające się pod e-dziennik lub organ prowadzący służą przejęciu kont nauczycieli i sekretariatu.
- Ransomware i złośliwe oprogramowanie: Zaszyfrowanie danych blokuje sekretariat i dokumentację uczniów, gdy brakuje odseparowanych kopii.
- Cyberprzemoc i naruszenia prywatności: Dotyczą głównie uczniów; profilaktykę opisuje poradnik MEN „Bezpieczna szkoła” (rekomendacje, nie obowiązek).
Zadania i dobre praktyki
- Systematyczna edukacja: CyberLekcje 3.0 Ministerstwa Cyfryzacji i NASK – Państwowego Instytutu Badawczego to 18 scenariuszy lekcji dla szkół podstawowych i ponadpodstawowych.
- Higiena cyfrowa: Poradnik Ministerstwa Edukacji i Nauki „Higiena cyfrowa i cyberbezpieczeństwo” (29 listopada 2023 r.) podpowiada bezpieczne nawyki uczniom, nauczycielom i rodzicom.
- Procedury wewnętrzne: Szkoła prowadzi SZBI według załącznika nr 4 do ustawy o KSC, przegląda go co najmniej raz w roku i współpracuje z inspektorem ochrony danych (IOD). Rozporządzenie o Krajowych Ramach Interoperacyjności (KRI) wymaga też corocznego audytu wewnętrznego bezpieczeństwa informacji.
- Wspólna obsługa przez gminę: Według FAQ KSC Ministerstwa Cyfryzacji szkoła może korzystać ze wspólnej obsługi, np. jednostki obsługującej utworzonej przez gminę.
Od czego dyrektor szkoły może zacząć przygotowanie
| Krok | Co daje szkole |
|---|---|
| Inwentaryzacja systemów: e-dziennik, poczta, chmura, strona szkoły | Wiadomo, co chronić i kto ma dostęp. |
| Wyznaczenie osoby do kontaktów z podmiotami KSC | Spełnia art. 9 ust. 3 ustawy o KSC. |
| Procedura zgłaszania incydentu w 72 h | Pracownicy wiedzą, komu i kiedy zgłosić zdarzenie. |
| Audyt KRI i przegląd SZBI z testem podatności | Wskazuje luki przed 3 kwietnia 2027 r. |
W prowadzonych przez nas audytach KRI w szkołach najczęściej brakuje spisu systemów, a konta w e-dzienniku lub poczcie bywają współdzielone przez kilku pracowników.
Jak Pentestica może pomóc
Pentestica prowadzi audyt KRI w szkole i wspiera wdrożenie wymagań NIS2 i ustawy o KSC. Zakres prac można określić w konfiguratorze zakresu wdrożenia NIS2.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – art. 1 (nowe brzmienie art. 5 ust. 2 pkt 8, art. 8 ust. 3 i załącznika nr 4, art. 9 ust. 3, art. 11, art. 12c i art. 73a ust. 5 ustawy o KSC); art. 33 i 35 ustawy zmieniającej
- Ministerstwo Cyfryzacji, FAQ KSC – szkoły publiczne i przedszkola jako jednostki budżetowe, wspólna obsługa
- Ministerstwo Cyfryzacji, nowelizacja ustawy o KSC – obowiązki podmiotów kluczowych i ważnych – obowiązki i terminy
- Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773) – § 19 ust. 2 pkt 14, coroczny audyt wewnętrzny
- Ministerstwo Cyfryzacji, CyberLekcje 3.0 – scenariusze lekcji dla nauczycieli
- Poradnik „Higiena cyfrowa i cyberbezpieczeństwo” – wskazówki dla uczniów, nauczycieli i rodziców
- Poradnik MEN „Bezpieczna szkoła. Zagrożenia i zalecane działania profilaktyczne w zakresie bezpieczeństwa fizycznego i cyfrowego uczniów” – rekomendacje dotyczące zagrożeń cyfrowych, w tym cyberprzemocy

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.