
Cyber Resilience Act (CRA) to rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/2847 (akt o cyberodporności), które wprowadza obowiązkowe wymagania cyberbezpieczeństwa dla produktów z elementami cyfrowymi, czyli sprzętu i oprogramowania udostępnianych na rynku Unii Europejskiej. Obowiązki dotyczą producentów, importerów i dystrybutorów. Zgłaszanie podatności obowiązuje od 11 września 2026 r., pozostałe przepisy od 11 grudnia 2027 r.
Stan prawny na dzień 22 października 2026 r.
Główne wymagania CRA
- Bezpieczeństwo już na etapie projektowania: produkt spełnia zasadnicze wymagania z zał. I cz. I, a producent ocenia ryzyko cyberbezpieczeństwa (art. 13 ust. 2). Pomagają w tym bramki bezpieczeństwa w cyklu wytwarzania oprogramowania.
- Obsługa podatności: producent musi m.in. prowadzić skuteczne i regularne testy i przeglądy bezpieczeństwa oraz usuwać podatności bez zwłoki (zał. I cz. II). Podatności opisuje się zwykle identyfikatorami CVE i oceną w skali CVSS.
- Aktualizacje bezpieczeństwa: tam, gdzie ma to zastosowanie, instalują się domyślnie automatycznie, z prostą możliwością rezygnacji (zał. I cz. I pkt 2 lit. c). Są bezpłatne, chyba że przy produkcie na zamówienie producent i użytkownik biznesowy uzgodnili inaczej (zał. I cz. II pkt 8).
- Okres wsparcia: według CRA wynosi co najmniej pięć lat, chyba że produkt ma być używany krócej (art. 13 ust. 8).
- Dokumentacja i SBOM: producent prowadzi dokumentację techniczną (zał. VII) i SBOM (Software Bill of Materials), czyli wykaz komponentów oprogramowania w formacie do odczytu maszynowego, obejmujący co najmniej zależności najwyższego poziomu (zał. I cz. II pkt 1).
- Oznakowanie CE i kary: zgodny produkt ma deklarację zgodności UE i znak CE (art. 28–30). Za naruszenie zasadniczych wymagań lub obowiązków z art. 13 i 14 grozi kara do 15 mln euro albo do 2,5% całkowitego rocznego światowego obrotu (wyższa z kwot, art. 64 ust. 2).
Harmonogram wdrożenia CRA
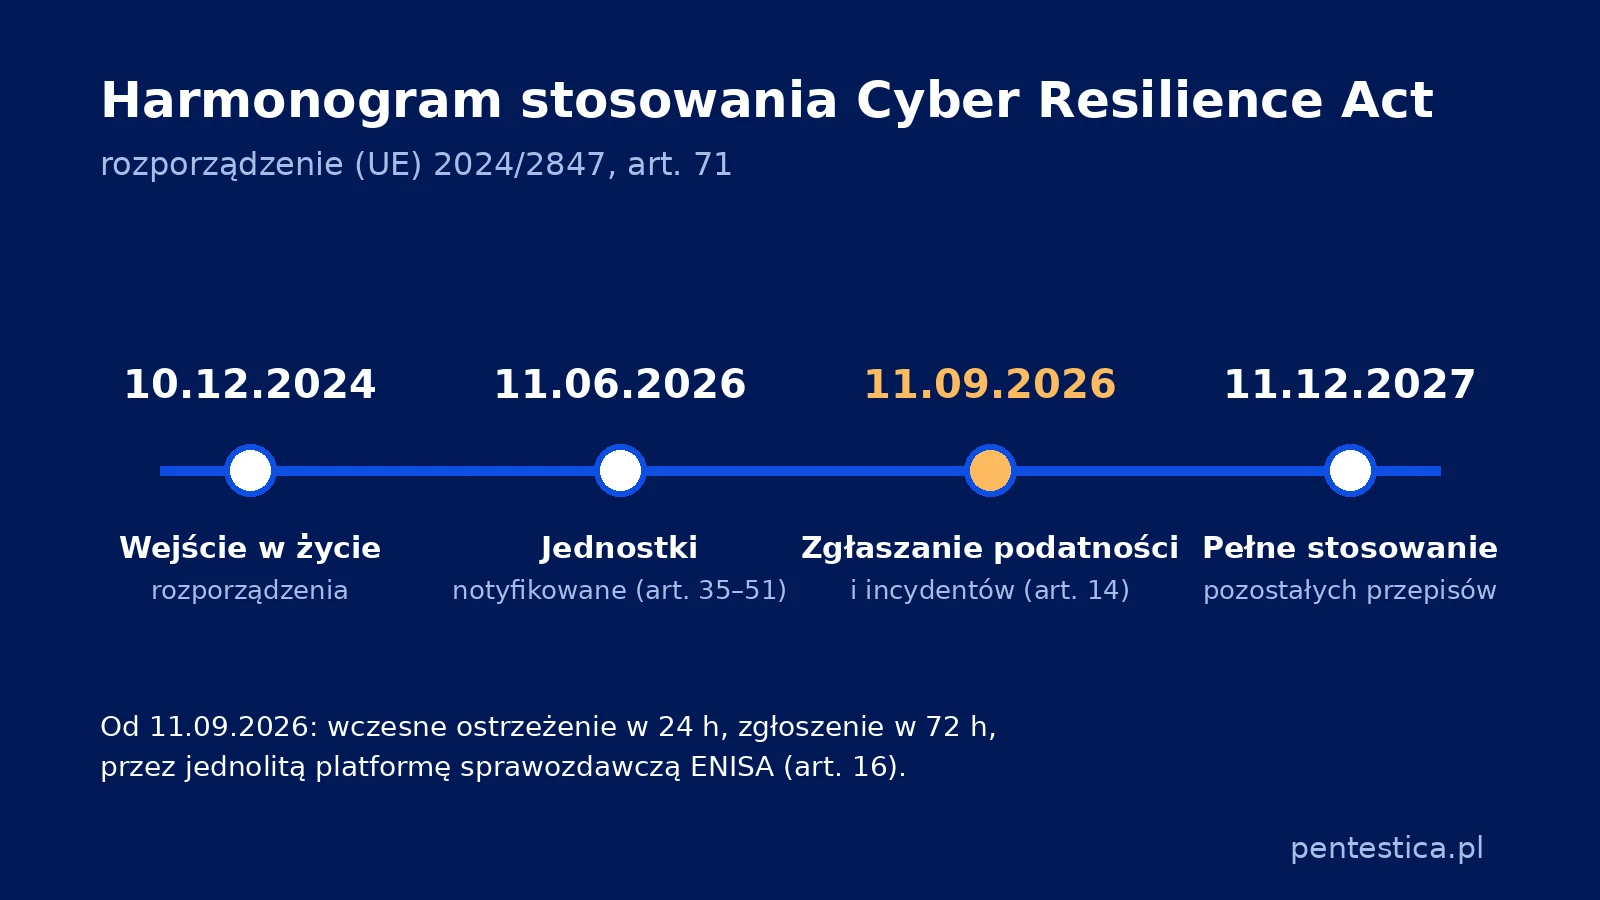
Przepisy CRA stosuje się etapami (art. 71).
- 10 grudnia 2024 r.: wejście w życie rozporządzenia.
- 11 czerwca 2026 r.: obowiązują przepisy o jednostkach notyfikowanych (art. 35–51).
- 11 września 2026 r.: producenci zgłaszają aktywnie wykorzystywane podatności i poważne incydenty (art. 14) przez jednolitą platformę sprawozdawczą Agencji Unii Europejskiej ds. Cyberbezpieczeństwa (ENISA) (art. 16). Wczesne ostrzeżenie trafia w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin, a sprawozdanie końcowe najpóźniej 14 dni po udostępnieniu poprawki (podatność) albo w ciągu miesiąca od zgłoszenia incydentu.
- 11 grudnia 2027 r.: stosowanie wszystkich pozostałych przepisów.
Zakres i wyłączenia
- Objęte: sprzęt i oprogramowanie, które łączą się z urządzeniem lub siecią, np. urządzenia IoT, systemy operacyjne i osobno sprzedawane komponenty. Produkty ważne (zał. III) i krytyczne (zał. IV) co do zasady przechodzą bardziej rygorystyczną ocenę zgodności (art. 32).
- Wyłączone: wyroby medyczne, pojazdy, produkty lotnicze i wyposażenie morskie objęte własnymi przepisami, produkty opracowane wyłącznie na potrzeby bezpieczeństwa narodowego lub obronności (art. 2) oraz oprogramowanie open source udostępniane poza działalnością handlową (motyw 18).
(Uwaga: CRA nie wyłącza usług SaaS wprost. Zdalne przetwarzanie danych podlega CRA, gdy jest częścią produktu (motyw 12), a dostawcy samodzielnych usług chmurowych mogą podlegać dyrektywie NIS2.)
Jak testy bezpieczeństwa wspierają zgodność z CRA
CRA nie używa pojęcia „test penetracyjny”, ale test penetracyjny to jeden ze sposobów udokumentowania regularnych testów bezpieczeństwa.
| Wymaganie CRA | Co daje test bezpieczeństwa |
|---|---|
| Regularne testy i przeglądy bezpieczeństwa (zał. I cz. II pkt 3) | Raport z testu i retestu staje się dowodem w dokumentacji technicznej (zał. VII) |
| Brak znanych podatności nadających się do wykorzystania w chwili wprowadzenia na rynek (zał. I cz. I pkt 2 lit. a) | Test wersji przed premierą i potwierdzenie usunięcia ustaleń |
| Usuwanie podatności bez zwłoki (zał. I cz. II) | Lista podatności z oceną dotkliwości ustala kolejność napraw |
W projektach, które prowadzimy, często brakuje spisanej procedury przyjmowania zgłoszeń podatności od zewnętrznych badaczy. Warto ją przygotować przed premierą, bo bez niej trudno ocenić, czy zgłoszenie dotyczy podatności aktywnie wykorzystywanej (art. 14).
Jak Pentestica może pomóc
Pentestica wykonuje testy penetracyjne aplikacji, API, urządzeń IoT i OT oraz infrastruktury przed premierą produktu i po każdej istotnej zmianie. Zakres testu można wstępnie ustalić w konfiguratorze zakresu testu.
Źródła
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2024/2847 z dnia 23 października 2024 r. (akt o cyberodporności) – art. 2, art. 13 ust. 2 i 8, art. 14, art. 16, art. 28–30, art. 32, art. 35–51, art. 64 ust. 2 (kara do 15 mln euro albo 2,5% obrotu), art. 71, załączniki I, III, IV i VII.
- Komisja Europejska, The Cyber Resilience Act – podsumowanie tekstu rozporządzenia – zakres, wymagania, klasy produktów i harmonogram.
- Komisja Europejska, CRA – obowiązki zgłoszeniowe – wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie w ciągu 72 godzin, sprawozdanie końcowe i jednolita platforma sprawozdawcza ENISA od 11 września 2026 r.
- gov.pl, CRA – nowe obowiązki dla producentów oprogramowania i korzyści dla użytkowników – omówienie obowiązków producentów.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.