
Shadow IT to korzystanie przez pracowników z aplikacji, systemów i usług chmurowych, takich jak prywatne dyski czy prywatna poczta, bez wiedzy i formalnej zgody działu IT. Według brytyjskiego NCSC obejmuje także narzędzia AI używane bez zgody, określane jako shadow AI.
Skąd bierze się shadow IT?
- Potrzeba efektywności: Pracownik wybiera narzędzie, które pozwala mu szybciej wykonać zadanie, zamiast czekać na zatwierdzenie.
- Brak odpowiednich narzędzi: Gdy firma nie zapewnia narzędzia do udostępniania plików czy wideokonferencji, zespoły sięgają po prywatne konta.
- Przyzwyczajenia: Nowi pracownicy przenoszą aplikacje i komunikatory znane z poprzednich miejsc pracy.
Główne zagrożenia shadow IT
- Wyciek danych: Dane firmy trafiają na prywatne konta chmurowe, do niezatwierdzonych komunikatorów lub chatbotów AI, poza kontrolę organizacji.
- Ryzyko cyberbezpieczeństwa: Zasób spoza ewidencji nie jest objęty aktualizacjami, monitoringiem ani testami, więc luki w nim długo pozostają niezauważone. Wypada też poza szacowanie ryzyka w systemie zarządzania bezpieczeństwem informacji.
- Niezgodność z przepisami: Dane osobowe w niezatwierdzonych usługach utrudniają wykazanie zgodności z RODO, które wymaga rozliczalności administratora (art. 5 ust. 2). Ustawa o KSC wymaga od podmiotów kluczowych i ważnych zarządzania aktywami w systemie zarządzania bezpieczeństwem informacji (art. 8 ust. 1 pkt 2 lit. m, nowelizacja Dz.U. 2026 poz. 252).
Jak można sobie radzić z shadow IT?
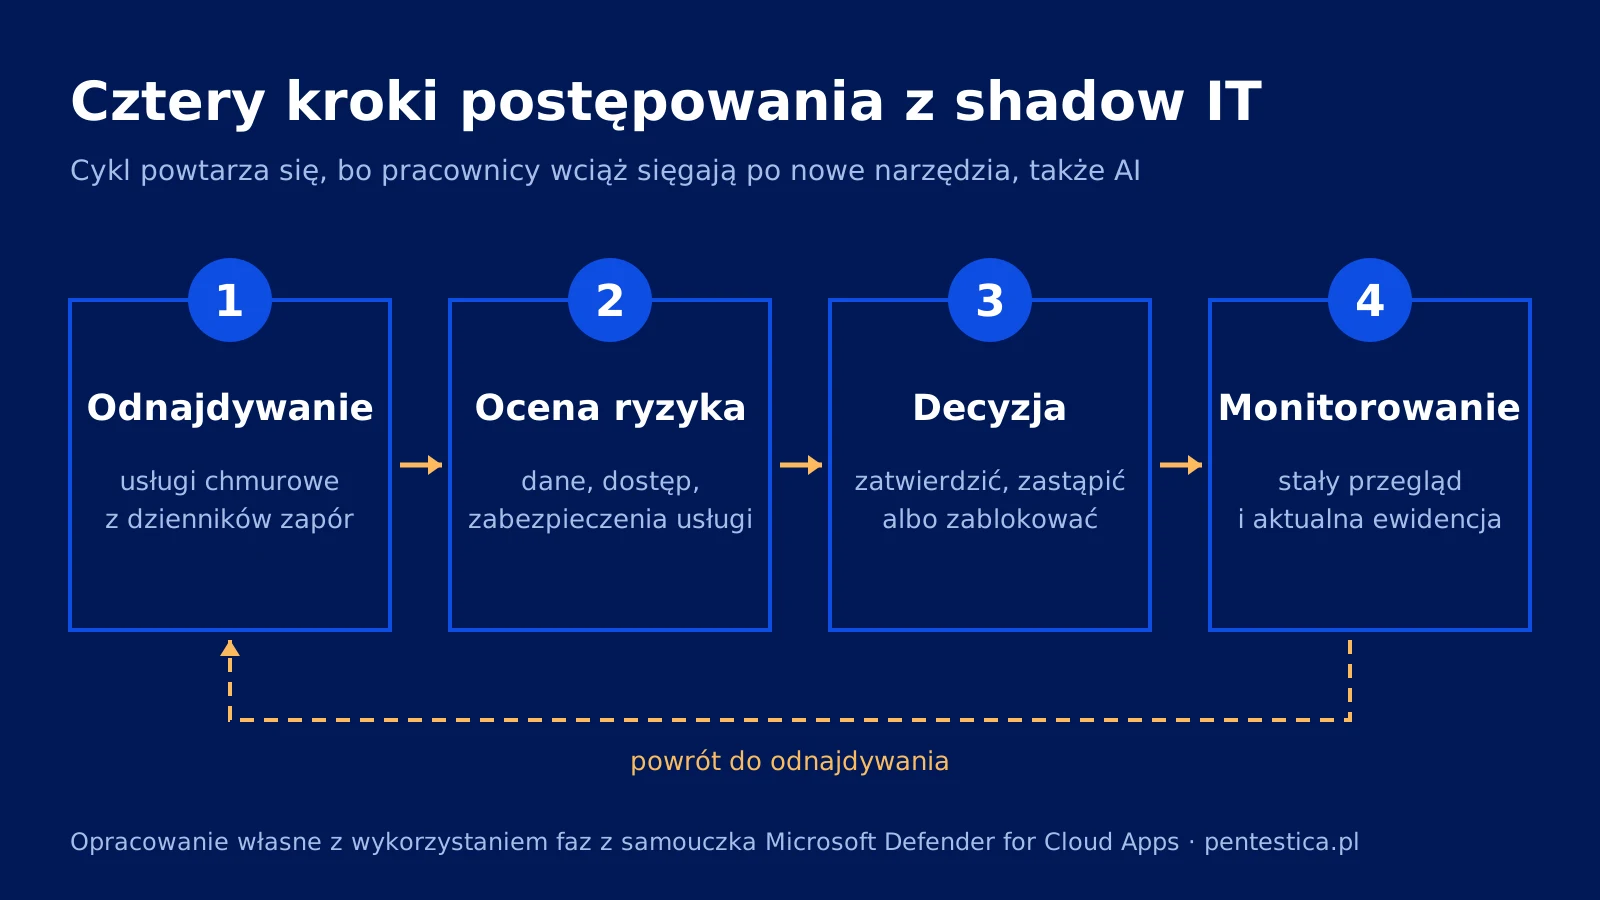
- Odnajdywanie i analiza: Dzienniki zapór i serwerów proxy pokazują, z jakich usług chmurowych korzystają pracownicy, a Microsoft Defender for Cloud Apps pozwala ocenić ryzyko aplikacji i oznaczyć ryzykowne jako niesankcjonowane, aby zablokować je zaporą lub serwerem proxy.
- Dialog z pracownikami: Zamiast samego blokowania warto poznać potrzeby zespołów i dać im bezpieczne, zatwierdzone alternatywy, także dla narzędzi AI.
- Jasne polityki: Pracownik powinien wiedzieć, które narzędzia są dozwolone. Pomagają w tym edukacja i polityka bezpieczeństwa informacji z zasadami korzystania z narzędzi.
Jak wykryć shadow IT podczas audytu bezpieczeństwa?
Audyt pokazuje różnicę między ewidencją a stanem faktycznym. W projektach, które prowadzimy, rekonesans z zewnątrz często ujawnia zapomniane subdomeny i środowiska testowe, których nie ma w ewidencji.
- Porównanie ewidencji z rzeczywistością: Inwentarz sprzętu, oprogramowania i usług zestawia się z tym, co faktycznie działa w sieci. Taki inwentarz przewiduje funkcja Identyfikuj w NIST CSF 2.0 (ID.AM-01 i ID.AM-02).
- Rekonesans z zewnątrz: Wyszukuje się domeny, subdomeny, adresy IP i usługi wystawione do internetu i zestawia je z ewidencją. Tak znajdują się zapomniane zasoby firmy, a nie prywatne konta pracowników.
- Przegląd dzienników i decyzja: Dzienniki zapór i serwerów proxy ujawniają usługi chmurowe używane przez pracowników. Każdy znaleziony zasób przechodzi ocenę ryzyka i decyzję: zatwierdzić, zastąpić albo wyłączyć. CIS Controls v8.1 (zabezpieczenia 1.2 i 2.3) każą zasób nieautoryzowany usunąć lub uwzględnić jako udokumentowany wyjątek.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. W audycie porównujemy ewidencję zasobów z rzeczywistą powierzchnią ataku, w tym z usługami chmurowymi i zasobami wystawionymi do internetu. Sprawdź, co obejmuje audyt bezpieczeństwa infrastruktury i usług chmurowych, i określ jego zakres w konfiguratorze zakresu audytu.
Źródła
- National Cyber Security Centre (Wielka Brytania): Shadow IT – definicja shadow IT jako nieznanych zasobów spoza zarządzania aktywami, w tym narzędzi AI używanych bez zgody, oraz przykłady
- Microsoft Learn: Samouczek: odkrywanie i zarządzanie shadow IT – fazy odnajdywania, oceny i zarządzania aplikacjami w Microsoft Defender for Cloud Apps na podstawie dzienników zapór i serwerów proxy
- CIS Controls v8.1 Assessment Specification: Control 1 – inwentaryzacja i kontrola zasobów przedsiębiorstwa, zabezpieczenie 1.2 Address Unauthorized Assets
- CIS Controls v8.1 Assessment Specification: Control 2 – inwentaryzacja i kontrola oprogramowania, zabezpieczenie 2.3 Address Unauthorized Software
- NIST CSWP 29: The NIST Cybersecurity Framework (CSF) 2.0 (2024) – podkategorie ID.AM-01 (inwentarz sprzętu) i ID.AM-02 (inwentarz oprogramowania, usług i systemów)
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – art. 8 ust. 1 pkt 2 lit. m (zarządzanie aktywami w systemie zarządzania bezpieczeństwem informacji)
- Rozporządzenie Parlamentu Europejskiego i Rady (UE) 2016/679 (RODO) – art. 5 ust. 2 (zasada rozliczalności administratora)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.