
CVE (Common Vulnerabilities and Exposures) to międzynarodowy, zunifikowany system identyfikacji publicznie znanych podatności w oprogramowaniu i sprzęcie. Identyfikator w formacie CVE-RRRR-NNNN, np. CVE-2023-34362, wskazuje jedną konkretną, publicznie ujawnioną podatność, dzięki czemu producenci, zespoły bezpieczeństwa i narzędzia mówią o tej samej luce. Program CVE sponsoruje amerykańska agencja CISA, a operatorem jest organizacja MITRE.
Sam numer CVE nie mówi, jak groźna jest luka. Dotkliwość opisuje osobna skala ocen CVSS.
Główne cechy CVE
- Jednolity standard: program CVE identyfikuje, definiuje i kataloguje publicznie ujawnione podatności. Producent, skaner i raport z testu odwołują się do tego samego identyfikatora.
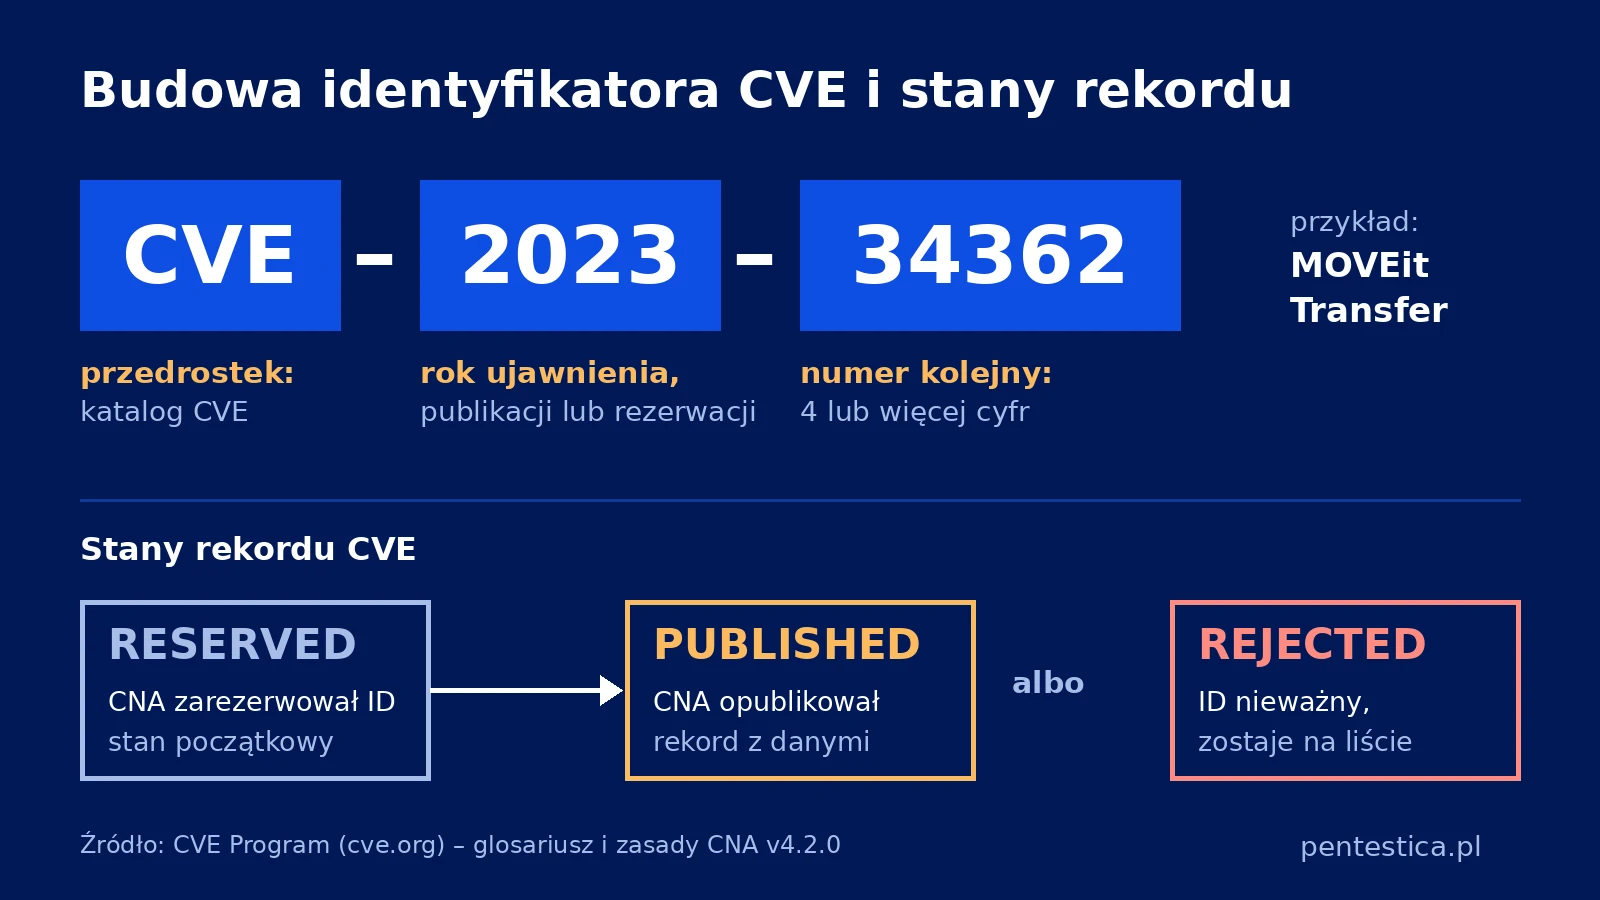
- Struktura identyfikatora: numer składa się z przedrostka, roku i numeru kolejnego. Od 1 stycznia 2014 roku część numeryczna ma 4 lub więcej cyfr, bez górnego limitu.
- Rok to nie data odkrycia: według zasad CNA w wersji 4.2.0 rok w identyfikatorze odpowiada rokowi ujawnienia podatności, pierwszej publikacji rekordu albo rezerwacji ID. Sama luka mogła istnieć dużo wcześniej.
- Brak ocen punktowych: według FAQ programu CVE program sam nie nadaje ocen dotkliwości, a format rekordu pozwala CNA dołączyć ocenę CVSS.
- Nadawanie numerów: identyfikatory przydzielają upoważnione podmioty CNA (CVE Numbering Authority).
Jak czytać numer CVE na przykładzie CVE-2023-34362
Identyfikator CVE-2023-34362 dotyczy podatności w MOVEit Transfer: „CVE” to przedrostek katalogu, „2023” to rok przypisany według zasad CNA, a „34362” to unikalny numer w obrębie tego roku. W bazie NVD rekord opublikowano 2 czerwca 2023 roku i tego samego dnia luka trafiła do katalogu CISA KEV (Known Exploited Vulnerabilities). Opis dowolnego numeru, listę podatnych produktów i odnośniki można sprawdzić, wpisując identyfikator w wyszukiwarkę na cve.org albo w bazie NVD.
Kto nadaje numery CVE i jakie stany ma rekord
CNA to według glosariusza programu CVE upoważniony podmiot z określonym zakresem, który regularnie przydziela identyfikatory CVE i publikuje rekordy. Glosariusz opisuje trzy stany rekordu:
- Reserved: CNA zarezerwował identyfikator; to stan początkowy.
- Published: CNA uzupełnił dane o podatności i opublikował rekord CVE.
- Rejected: identyfikatora nie należy używać, ale zostaje on na liście, aby użytkownicy wiedzieli, że jest nieważny.
Po opublikowaniu rekord CVE może zostać wzbogacony w bazie NVD prowadzonej przez NIST: baza dodaje metryki CVSS, typ słabości CWE i nazwy podatnych produktów (CPE); sama NVD nie publikuje rekordów CVE. Od 15 kwietnia 2026 roku, według komunikatu NIST, NVD priorytetowo wzbogaca podatności z katalogu CISA KEV i zwykle nie dodaje osobnej oceny, gdy CNA już ją podał.
CVE w Polsce
- CERT Polska jako CNA: CERT Polska ma status CNA od sierpnia 2023 roku i podaje, że jest jedyną taką instytucją w Polsce.
- Ostrzeżenia z numerami CVE: CERT Polska publikuje ostrzeżenia o podatnościach z przypisanymi numerami CVE na stronie cert.pl/cve/.
CVE, CVSS i CWE – czym się różnią
CVE, CVSS i CWE to trzy różne systemy opisu podatności. CVE nadaje konkretnej podatności identyfikator. CVSS, rozwijany przez organizację FIRST, mierzy dotkliwość podatności w skali liczbowej. CWE, prowadzone przez MITRE, to katalog typów słabości, a podatność CVE jest konkretnym wystąpieniem takiej słabości w konkretnym produkcie.
Numer CVE w raporcie z testu penetracyjnego
Numer CVE to tylko jedno z pól opisu znaleziska w raporcie. Tabela pokazuje, co mówi i czego nie mówi każde z typowych pól.
| Pole w raporcie | Co mówi | Czego nie mówi |
|---|---|---|
| Identyfikator CVE | Którą publicznie ujawnioną podatność w jakim produkcie wskazano | Jak groźna jest luka w konkretnym środowisku |
| Ocena CVSS | Techniczną dotkliwość podatności w skali liczbowej | Czy luka jest aktywnie wykorzystywana w atakach |
| CWE | Typ słabości, z której wynika podatność | Który produkt i która wersja są podatne |
| Obecność w CISA KEV | Że są wiarygodne dowody wykorzystania luki w atakach i jasna instrukcja naprawy | Czy luka jest osiągalna w testowanym systemie |
Przy podobnej ocenie CVSS podatność z katalogu CISA KEV zwykle trafia wyżej na liście napraw, bo istnieją wiarygodne dowody jej wykorzystania w atakach.
W projektach, które prowadzimy, część znalezisk nie ma numeru CVE, np. obejście autoryzacji w logice biznesowej albo błędna konfiguracja wdrożonej aplikacji. Błąd w jednej aplikacji klienta nie jest publicznie ujawnioną podatnością produktu, więc zwykle nie dostaje numeru CVE. Takie znaleziska opisuje się typem CWE lub kategorią z listy OWASP Top 10, którą publikuje fundacja OWASP.
Z tego powodu lista numerów CVE ze skanera nie zastępuje testu; różnice opisuje wpis o tym, czym różni się skanowanie podatności od testu penetracyjnego. W zapytaniu ofertowym na testy penetracyjne warto wymagać, by raport przy każdym znalezisku podawał identyfikator CVE (jeśli istnieje), ocenę CVSS i typ CWE.
Jak Pentestica może pomóc
Podczas testów penetracyjnych sprawdzamy, które podatności z numerami CVE są rzeczywiście osiągalne w systemach klienta, i opisujemy też błędy, które numeru CVE nie mają. Po opisaniu zakresu w konfiguratorze zakresu testu przygotujemy propozycję dopasowaną do infrastruktury firmy.
Źródła
- CVE Program, Overview – misja programu i zasada jednego rekordu CVE na podatność.
- CVE Program, CVE ID Syntax Change – format identyfikatora i część numeryczna bez górnego limitu od 1.01.2014.
- CVE Program, CNA Rules v4.2.0 – pkt 4.2.19: zasady wyboru roku w identyfikatorze.
- CVE Program, FAQs – brak własnych ocen dotkliwości, CVSS w rekordzie, rola CISA i MITRE.
- CVE Program, Glossary – definicja CNA oraz stanów Reserved, Published i Rejected.
- CERT Polska, CERT Polska becomes a CNA – status CNA od sierpnia 2023 r.
- NIST NVD, CVE FAQs – relacja NVD i CVE, wzbogacanie rekordów o CVSS, CWE i CPE.
- NIST, NIST Updates NVD Operations to Address Record CVE Growth – priorytety wzbogacania rekordów od 15.04.2026.
- FIRST, Common Vulnerability Scoring System – standard oceny dotkliwości podatności.
- MITRE, CWE FAQ – słabość (CWE) a podatność (CVE).
- OWASP Foundation, OWASP Top 10 – kategorie ryzyka w aplikacjach webowych.
- CISA, Known Exploited Vulnerabilities Catalog – katalog KEV i warunki dodania podatności.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.