
Cyberbezpieczny Rząd to program grantowy Centrum Projektów Polska Cyfrowa (CPPC), który finansuje wzmacnianie cyberbezpieczeństwa centralnych i naczelnych organów administracji rządowej oraz wojewodów. CPPC realizuje program z NASK-PIB, a pieniądze pochodzą z Krajowego Planu Odbudowy i Zwiększania Odporności (KPO). Grant pokrywa 100% kosztów kwalifikowalnych, a projekty trwają do 31 grudnia 2026 r. Nabór zakończył się 31 marca 2025 r., więc nowych wniosków nie można już składać.
Stan na dzień 4 listopada 2026 r.
Najważniejsze założenia programu Cyberbezpieczny Rząd
- Finansowanie: program finansuje Krajowy Plan Odbudowy i Zwiększania Odporności, Inwestycja C3.1.1. Według regulaminu konkursu grant pokrywa 100% kosztów kwalifikowalnych, a VAT jest kosztem niekwalifikowalnym.
- Kto mógł dostać grant: wojewodowie, centralne lub naczelne organy administracji rządowej oraz jednostki im podległe będące jednostkami budżetowymi (art. 9 pkt 3 ustawy o finansach publicznych). Według strony konkursu wysokość grantu zależała od liczby wskazanych jednostek podległych.
- Realizatorzy: Centrum Projektów Polska Cyfrowa prowadzi program w partnerstwie z NASK-PIB.
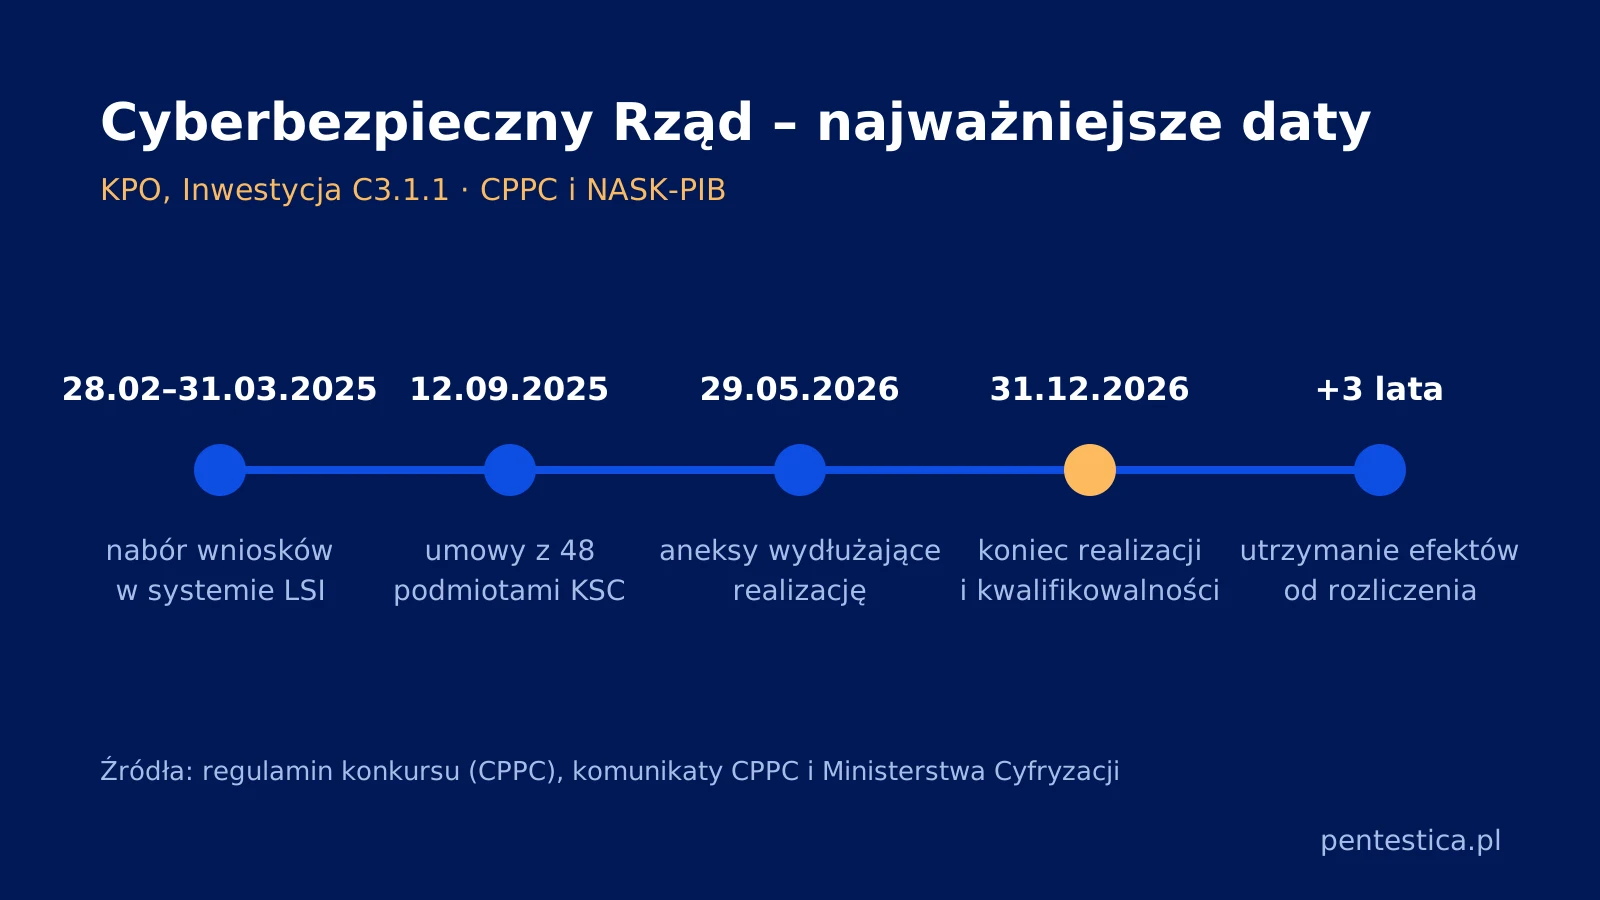
- Nabór i umowy: wnioski składano przez system LSI od 28 lutego do 31 marca 2025 r. Według Ministerstwa Cyfryzacji do 12 września 2025 r. podpisano porozumienia z 48 podmiotami: 11 ministerstwami, 19 urzędami centralnymi, 16 urzędami wojewódzkimi oraz Służbą Ochrony Państwa i Komendą Główną Policji.
- Czas realizacji: przy zamknięciu naboru Ministerstwo Cyfryzacji przewidywało realizację projektów do sierpnia 2026 r. Komunikatem z 29 maja 2026 r. CPPC ogłosiło aneksy przesuwające ten termin na 31 grudnia 2026 r. Wydatki są kwalifikowalne od 1 stycznia 2025 r.
- Trwałość: efekty projektu trzeba utrzymać przez 3 lata od daty zatwierdzenia wniosku rozliczającego.
Trzy główne obszary wsparcia w programie Cyberbezpieczny Rząd
CPPC uzasadnia program danymi CSIRT GOV za 2023 r.: 322 656 zgłoszeń, w tym 43 785 faktycznych incydentów.
- Organizacyjny: audyty, przegląd i aktualizacja Systemu Zarządzania Bezpieczeństwem Informacji (SZBI), a tam, gdzie go brakuje, jego wdrożenie. Regulamin obejmuje też polityki analizy ryzyka, obsługi incydentu, ciągłości działania, kryptografii i kontroli dostępu, w tym uwierzytelniania wieloskładnikowego (MFA), oraz audyt SZBI prowadzony przez wykwalifikowanego audytora.
- Kompetencyjny: szkolenia, w tym symulowane ataki phishingowe sprawdzające reakcje pracowników.
- Technologiczny: zakup i wdrożenie urządzeń, oprogramowania i usług służących prewencji, detekcji i reakcji na zagrożenia. Katalog usług w regulaminie obejmuje też testy bezpieczeństwa infrastruktury sieciowej, serwisów internetowych i aplikacji.
Cyberbezpieczny Rząd a Cyberbezpieczny Samorząd – czym się różnią?
Cyberbezpieczny Rząd i Cyberbezpieczny Samorząd różnią się przede wszystkim źródłem finansowania, odbiorcami i długością okresu trwałości.
| Cecha | Cyberbezpieczny Rząd | Cyberbezpieczny Samorząd |
|---|---|---|
| Źródło finansowania | KPO, Inwestycja C3.1.1 | Fundusze Europejskie na Rozwój Cyfrowy 2021–2027 (FERC) |
| Odbiorcy | Centralne i naczelne organy administracji rządowej, wojewodowie oraz jednostki im podległe | Wszystkie jednostki samorządu terytorialnego (JST) |
| Koniec realizacji | 31 grudnia 2026 r. | 30 września 2026 r. |
| Trwałość | 3 lata od zatwierdzenia wniosku rozliczającego | 2 lata od akceptacji końcowego rozliczenia przez Operatora |
| Intensywność wsparcia | 100% kosztów kwalifikowalnych | Do 100% kosztów kwalifikowalnych, wkład własny zależny od zamożności JST |
Obowiązki z KRI i ustawy o KSC nie wynikają z grantu, więc obowiązują także po jego rozliczeniu; ustawa o KSC dotyczy podmiotów spełniających przesłanki podmiotu kluczowego lub ważnego.
Co urząd powinien zrobić przed 31 grudnia 2026 r.?
Grantobiorca powinien do tej daty udokumentować efekty projektu i przygotować ich utrzymanie.
- Domknąć audyt SZBI, który według regulaminu prowadzi wykwalifikowany audytor, i sprawdzić zgodność z KRI.
- Sprawdzić testem bezpieczeństwa konfigurację sprzętu i oprogramowania kupionego z grantu przed rozliczeniem projektu. Koszt testu jest kwalifikowalny, jeśli ujęto go w projekcie grantowym. W audytach, które prowadzimy w administracji, najczęstsze ustalenia to nowo wdrożone systemy działające na domyślnej konfiguracji i dokumentacja SZBI rozbieżna z praktyką.
- Zaplanować utrzymanie przez 3 lata trwałości: licencje, wsparcie serwisowe i aktualizację dokumentacji SZBI. Wydatki po 31 grudnia 2026 r. nie są już kwalifikowalne.
- Uwzględnić obowiązki z ustawy o KSC: podmioty spełniające przesłanki w dniu wejścia w życie nowelizacji KSC wdrażają obowiązki z rozdziału 3 ustawy do 3 kwietnia 2027 r. (art. 33 ust. 1 ustawy zmieniającej), a audyt z art. 15 ust. 1 przeprowadzają co najmniej raz na 3 lata.
Nowelizacja ustawy o KSC (Dz.U. 2026 poz. 252) obowiązuje od 3 kwietnia 2026 r. Według FAQ KSC (pyt. 1.25) podmiotami kluczowymi są m.in. ministrowie i ministerstwa, wojewodowie i urzędy wojewódzkie oraz urzędy centralne. Rozporządzenie w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773) wymaga audytu wewnętrznego bezpieczeństwa informacji nie rzadziej niż raz na rok i obowiązuje do 22 lutego 2027 r., więc w okresie trwałości trzeba śledzić, jaki akt je zastąpi.
Jak Pentestica może pomóc
Wspieramy urzędy administracji rządowej w domknięciu i utrzymaniu efektów grantu Cyberbezpieczny Rząd. Prowadzimy audyt KRI w urzędzie, audyty bezpieczeństwa informacji i testy penetracyjne systemów kupionych z grantu, a także wspieramy wdrożenie wymagań NIS2 i KSC. Mamy ponad 10 lat doświadczenia i setki zrealizowanych projektów. Zakres prac dla urzędu można wstępnie określić w konfiguratorze zakresu.
Źródła
- Centrum Projektów Polska Cyfrowa, Cyberbezpieczny Rząd, strona programu (dostęp 4.11.2026) – opis programu, odbiorcy, trzy obszary wsparcia, partnerstwo z NASK-PIB, finansowanie z KPO, dane CSIRT GOV za 2023 r.
- CPPC, Inwestycja C3.1.1 – Konkurs grantowy Cyberbezpieczny Rząd (dostęp 4.11.2026) – termin naboru, uprawnieni wnioskodawcy, zasady ustalania wysokości grantu, niekwalifikowalność VAT.
- Regulamin konkursu grantowego Cyberbezpieczny Rząd – intensywność wsparcia (§ 4 ust. 3), okres realizacji i kwalifikowalności wydatków (§ 3 ust. 10), trwałość (§ 5 ust. 8), obszary wsparcia i katalog usług.
- CPPC, Komunikat Cyberbezpieczny Rząd (29.05.2026) – aneksy wydłużające termin realizacji do 31 grudnia 2026 r.
- Ministerstwo Cyfryzacji, Zakończenie naboru w programie Cyberbezpieczny Rząd (4.04.2025) – pierwotny termin realizacji projektów (sierpień 2026 r.).
- Ministerstwo Cyfryzacji, Cyberbezpieczny Rząd – wszystkie umowy już podpisane (12.09.2025) – porozumienia z 48 podmiotami i ich podział na typy urzędów.
- Regulamin konkursu grantowego Cyberbezpieczny Samorząd (wersja z 16.06.2026) – dane do porównania w tabeli: źródło finansowania, odbiorcy, termin realizacji, trwałość i wkład własny.
- cyber.gov.pl, FAQ do ustawy o krajowym systemie cyberbezpieczeństwa (aktualizacja czerwiec 2026) – pytanie 1.25, organy administracji rządowej i obsługujące je urzędy jako podmioty kluczowe.
- Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa z 23.01.2026, Dz.U. 2026 poz. 252 – tekst nowelizacji obowiązującej od 3 kwietnia 2026 r., w tym art. 33 ust. 1 (termin wdrożenia obowiązków) i nowe brzmienie art. 15 ust. 1 (audyt).
- Rozporządzenie w sprawie Krajowych Ram Interoperacyjności, Dz.U. 2024 poz. 773 – § 19 ust. 2 pkt 14, coroczny audyt wewnętrzny bezpieczeństwa informacji (rozporządzenie obowiązuje do 22 lutego 2027 r.).

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.