utworzone przez Redakcja Pentestica | środa, 02.09.2026, 18:48 | Blog
Audyt informatyczny ocenia cały obszar IT, audyt bezpieczeństwa IT sprawdza zgodność zabezpieczeń z wymaganiami, skanowanie podatności wykrywa znane luki, a test penetracyjny potwierdza, czy da się je wykorzystać. Porównanie czterech usług z podstawą metodyczną i tabelą decyzyjną.
utworzone przez Redakcja Pentestica | środa, 02.09.2026, 10:21 | Blog
Członek zarządu, wójt i dyrektor jednostki odpowiadają osobiście za cyberbezpieczeństwo podmiotu kluczowego lub ważnego. Wyjaśniamy, co mówią art. 20 NIS2 i art. 8c–8e ustawy o KSC, jakie grożą sankcje i jak udokumentować nadzór.
utworzone przez Redakcja Pentestica | środa, 02.09.2026, 10:21 | Blog
Dyrektywa NIS2 nie każe firmom robić cyklicznych audytów. Robi to polska ustawa o KSC: art. 15 nakłada obowiązek na podmioty kluczowe. Kto może audytować, co sprawdza audytor wobec art. 8 ust. 1 i jak zebrać dowody w 90 dni.
utworzone przez Redakcja Pentestica | środa, 02.09.2026, 10:21 | Blog
Wpis do Wykazu KSC to początek, nie koniec. Terminy na SZBI, S46, zgłaszanie incydentów, szkolenie kierownika i pierwszy audyt, z podstawą prawną i planem na 12 miesięcy.
utworzone przez Redakcja Pentestica | piątek, 21.08.2026, 21:36 | Blog
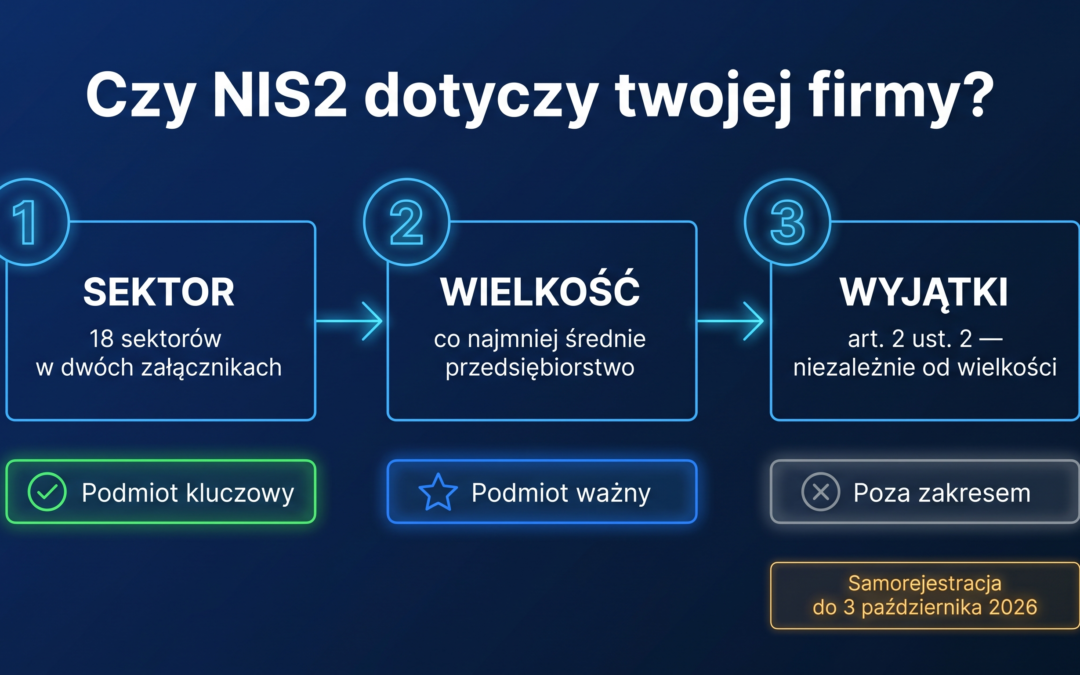
NIS2 dotyczy podmiotów, które spełniają jednocześnie dwa warunki: działają w jednym z 18 sektorów wskazanych w załącznikach do dyrektywy (UE) 2022/2555 i są co najmniej średnim przedsiębiorstwem, czyli zatrudniają 50 osób lub więcej albo przekraczają progi finansowe....
