utworzone przez Redakcja Pentestica | piątek, 21.08.2026, 21:03 | Case Studies
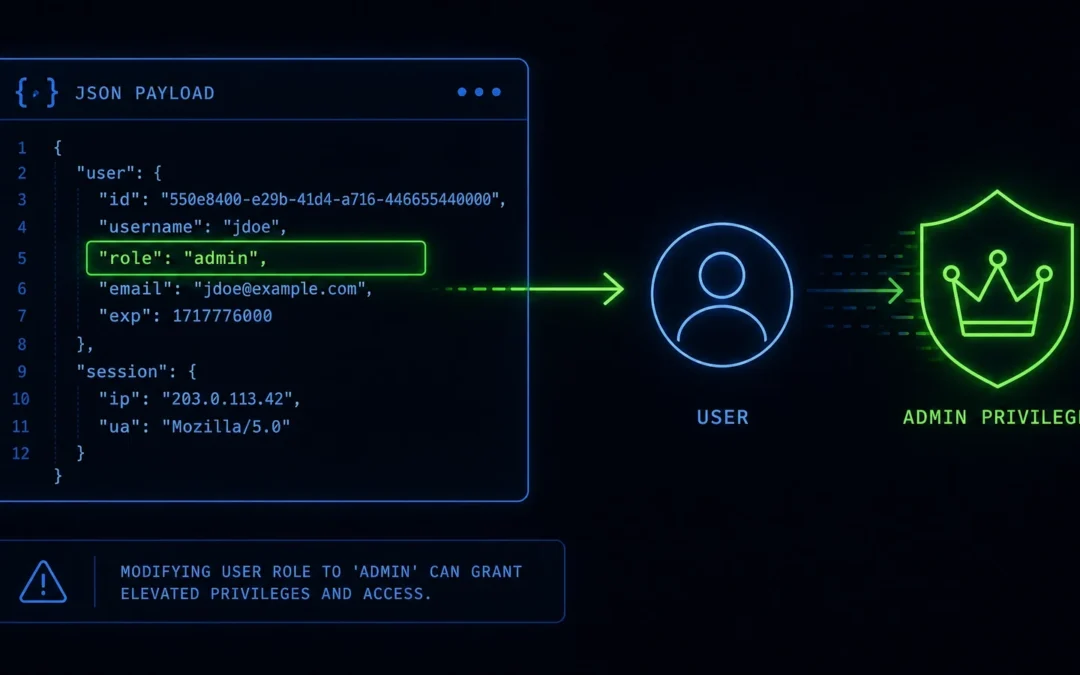
W API platformy do zarządzania flotą pojazdów dopisanie jednego pola do żądania aktualizującego profil zmieniało rolę użytkownika z kierowcy na administratora. Framework mapował wszystkie przesłane pola na kolumny w bazie, bo nikt nie określił, które z nich wolno...
utworzone przez Redakcja Pentestica | piątek, 21.08.2026, 21:03 | Case Studies
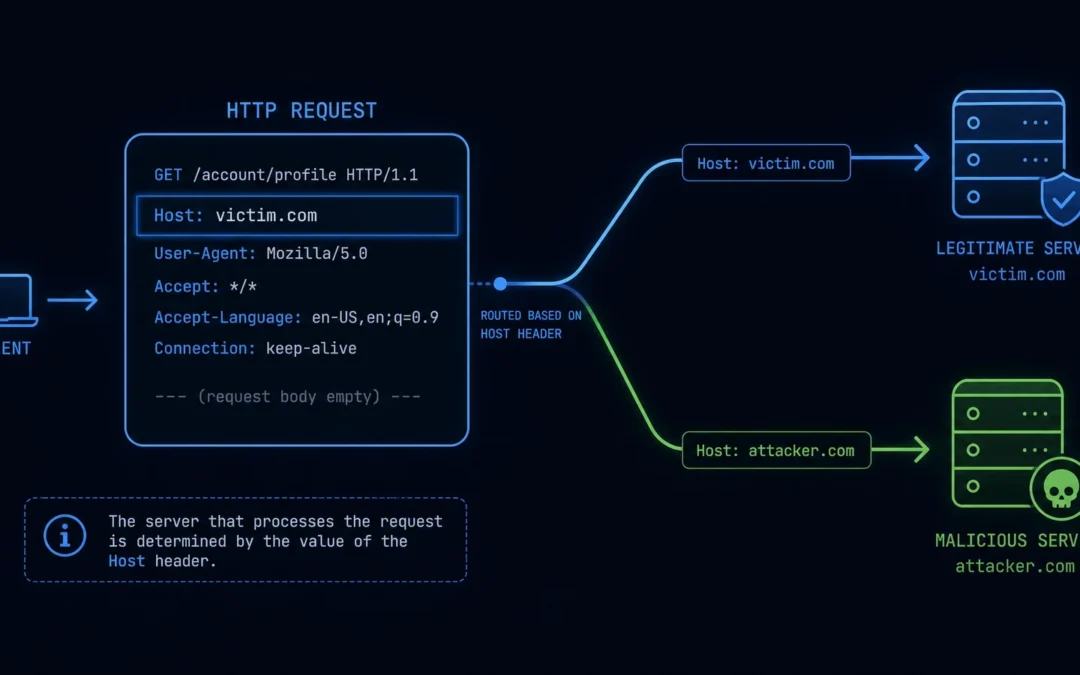
Portal edukacyjny budował link do resetu hasła na podstawie nagłówka Host z żądania HTTP — czyli danych kontrolowanych przez osobę wysyłającą żądanie. Pozwalało to wysłać ofierze prawdziwy e-mail od portalu, w którym link prowadził na serwer atakującego razem z...
utworzone przez Redakcja Pentestica | piątek, 21.08.2026, 21:03 | Case Studies
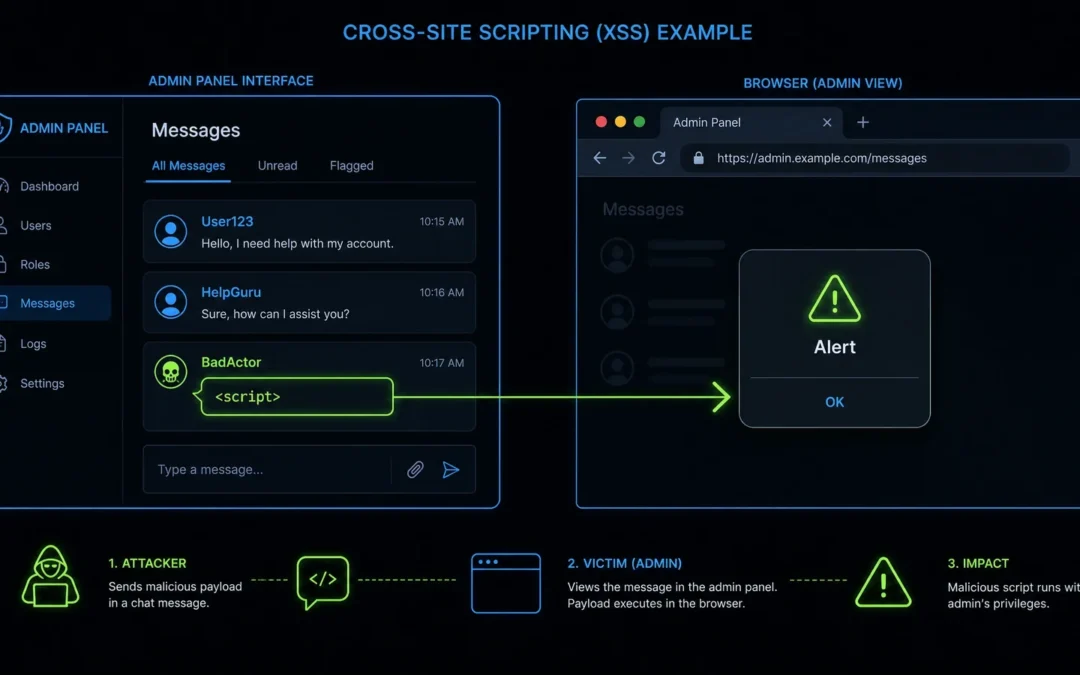
W module notatek wewnętrznego CRM dało się zapisać kod JavaScript, który wykonywał się w przeglądarce każdego administratora otwierającego profil klienta. Konto z najniższymi uprawnieniami wystarczało, żeby przejąć sesję administratora. Naprawa objęła sanityzację...
utworzone przez Redakcja Pentestica | piątek, 21.08.2026, 21:02 | Case Studies
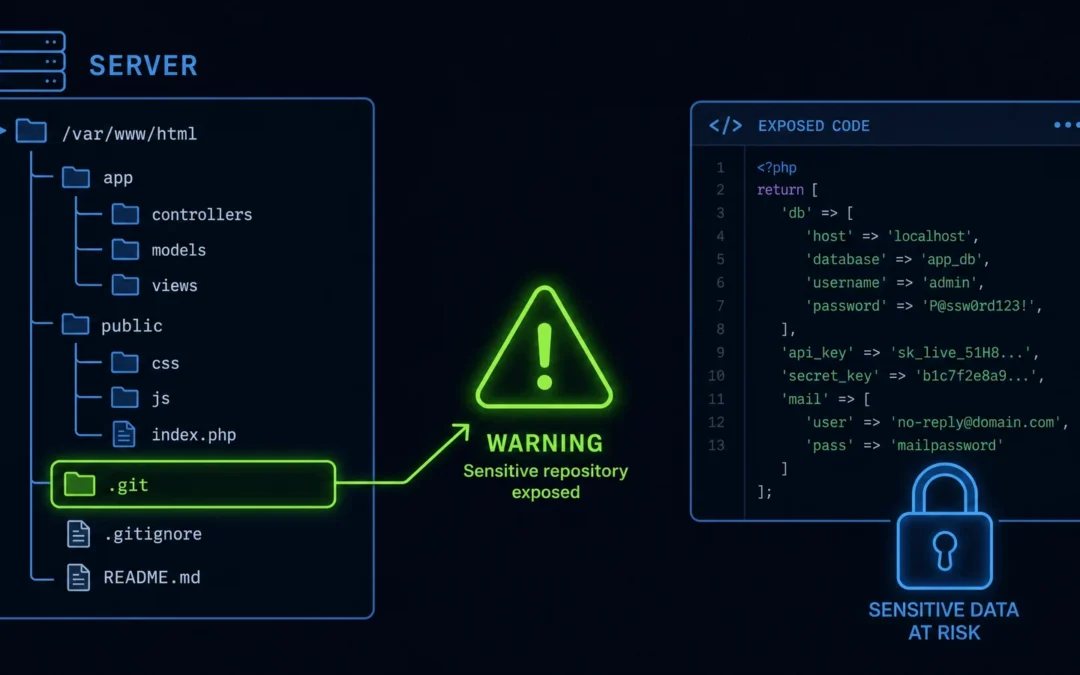
Na serwerze produkcyjnym sklepu internetowego katalog .git był dostępny publicznie. Pozwoliło to odtworzyć cały kod źródłowy aplikacji. W kodzie były hasła do produkcyjnej bazy, klucze do bramki płatności i dane logowania do systemu CRM. Naprawa objęła blokadę...
utworzone przez Redakcja Pentestica | piątek, 21.08.2026, 21:02 | Case Studies
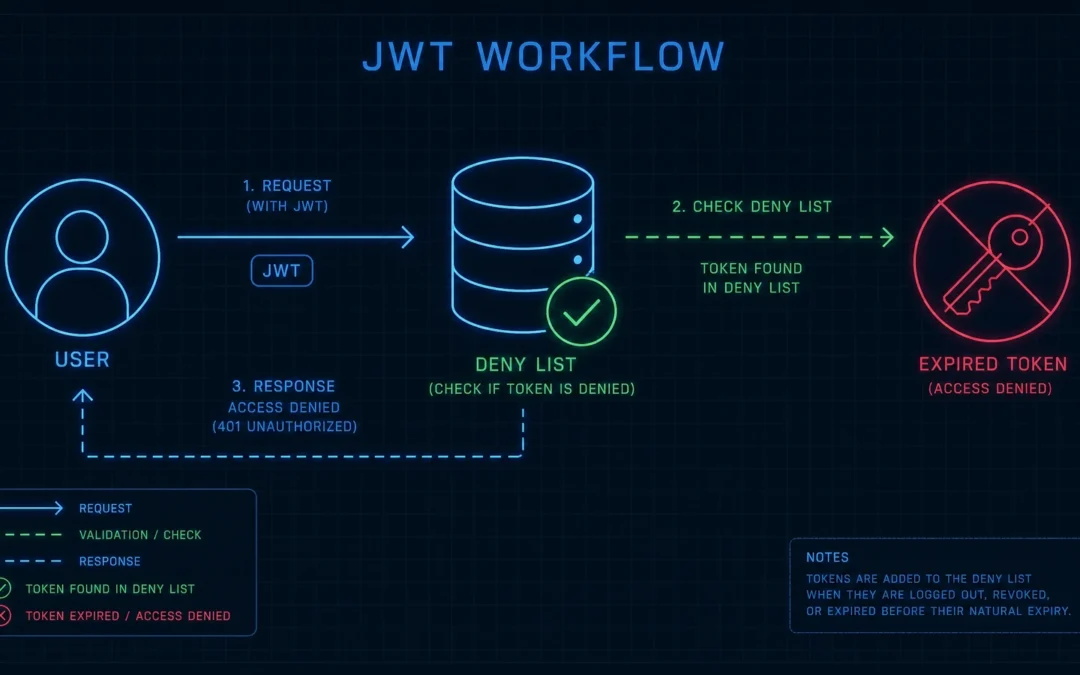
Kliknięcie „Wyloguj” w systemie ERP klienta nie kończyło sesji. Aplikacja usuwała token JWT z przeglądarki, ale backend nie miał żadnego mechanizmu jego unieważniania, a czas życia tokena wynosił 24 godziny. Przechwycony token działał więc przez cały ten czas —...
