
CVSS (Common Vulnerability Scoring System) to otwarty standard oceny dotkliwości podatności w systemach informatycznych. Każda luka dostaje wynik od 0,0 do 10,0 i odpowiadającą mu ocenę słowną, od braku zagrożenia po poziom krytyczny. Standard utrzymuje organizacja non-profit FIRST.Org, a aktualna wersja to CVSS v4.0.
Wynik CVSS opisuje techniczną powagę samej podatności. To, jak groźna jest ona w konkretnej firmie, zależy od kontekstu, który trzeba ocenić osobno.
Główne cechy systemu CVSS
- Skala punktowa: wynik mieści się w przedziale od 0,0 (brak zagrożenia) do 10,0 (zagrożenie krytyczne).
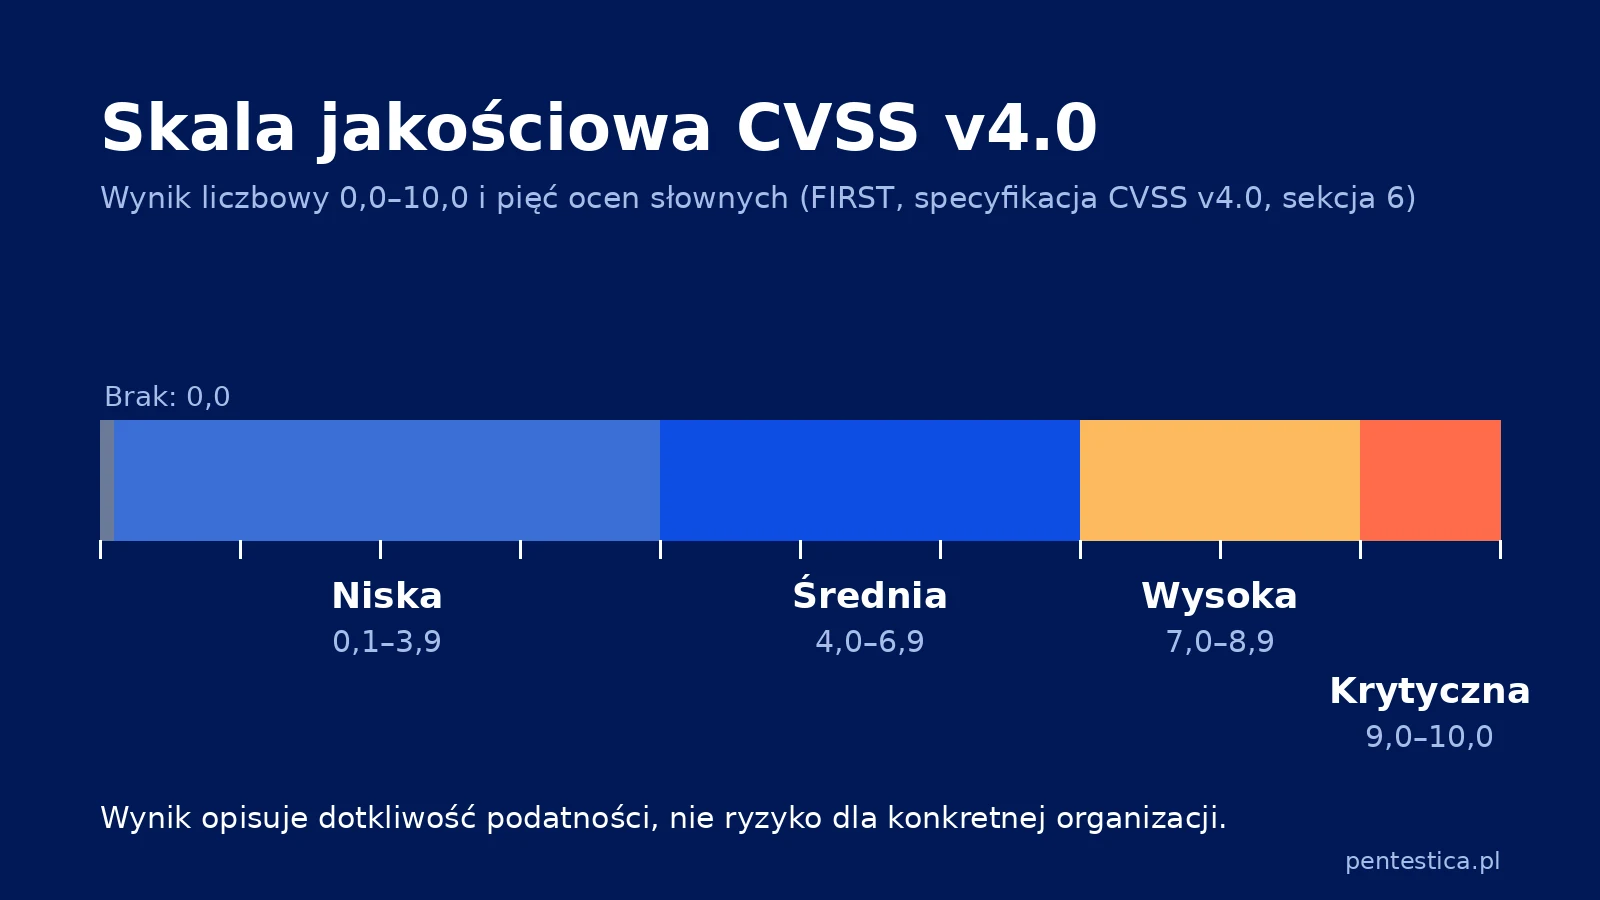
- Poziomy jakościowe: specyfikacja przypisuje wynikom pięć ocen słownych, zebranych w tabeli poniżej.
- Nie oznacza ryzyka: w przewodniku do CVSS v3.1 FIRST zaznacza, że CVSS mierzy dotkliwość, a nie ryzyko, i nie powinien być jedynym kryterium jego oceny. Do tego potrzebny jest kontekst organizacji.
Specyfikacja FIRST definiuje tylko nazwy poziomów i przedziały wyników. Kolumna „Jak to czytać” to orientacyjna interpretacja redakcji, a ostateczny priorytet zależy od kontekstu organizacji.
| Ocena | Wynik CVSS | Jak to czytać |
|---|---|---|
| Brak (None) | 0,0 | Najniższy poziom skali; ocena „brak” oznacza zerową dotkliwość w skali CVSS. |
| Niska (Low) | 0,1–3,9 | Niska dotkliwość; priorytet ustala się po ocenie kontekstu środowiska. |
| Średnia (Medium) | 4,0–6,9 | Umiarkowana dotkliwość; warto sprawdzić, czy warunki ataku występują w danym środowisku. |
| Wysoka (High) | 7,0–8,9 | Wysoka dotkliwość; wymaga oceny w kontekście organizacji i planu naprawy. |
| Krytyczna (Critical) | 9,0–10,0 | Najwyższy poziom skali; o kolejności napraw decyduje dopiero ocena ryzyka. |
Wersje i grupy metryk (CVSS v4.0)
Wersja CVSS v4.0, opublikowana przez FIRST 1 listopada 2023 roku, składa się z czterech grup metryk:
- Metryki bazowe (Base): cechy podatności stałe w czasie i niezależne od środowiska użytkownika.
- Metryki zagrożenia (Threat): cechy związane z zagrożeniem, które mogą zmieniać się w czasie, na przykład dojrzałość exploita.
- Metryki środowiskowe (Environmental): wpływ podatności w unikalnym środowisku konkretnej organizacji.
- Metryki uzupełniające (Supplemental): dodatkowy kontekst, który nie zmienia samego wyniku liczbowego.
Specyfikacja zaleca podawanie, z których grup policzono wynik: CVSS-B (tylko bazowe), CVSS-BT, CVSS-BE albo CVSS-BTE. Pełny opis metryk zapisuje się jako wektor, np. CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:L/VI:L/VA:N/SC:N/SI:N/SA:N.
(Uwaga: CVSS i CVE to dwa osobne programy. CVE nadaje podatności unikalny identyfikator, a CVSS ocenia jej dotkliwość.)
Jak czytać wynik CVSS w raporcie z testu penetracyjnego
- Wynik bazowy to punkt wyjścia: CVSS-B opisuje samą podatność, bez kontekstu środowiska; różnice między automatycznym skanem a testem opisuje wpis o tym, czym różni się skanowanie podatności od testu penetracyjnego.
- Kontekst zmienia priorytet: podczas testów penetracyjnych pentester koryguje ocenę CVSS na podstawie kontekstu środowiska, na przykład tego, czy luka jest w nim osiągalna.
- Wersja w wektorze: sprawdź, czy wektor zaczyna się od
CVSS:4.0czyCVSS:3.1; obie wersje opisują podatność innym zestawem metryk. - Co jeszcze jest w raporcie: ocena CVSS to tylko jeden element opisu podatności na liście znalezisk. Obok niej są kroki odtworzenia, dowody i rekomendacje naprawcze; opisaliśmy to też w artykule o tym, co to jest pentest.
- Wymaganie w zapytaniu ofertowym: ocenę w skali CVSS warto wpisać do zapytania ofertowego na testy penetracyjne, razem ze wzorem raportu.
- Kategorie błędów: wynik CVSS mówi, jak poważna jest luka, a lista OWASP Top 10 pokazuje, jakiego rodzaju to błąd.
Jak Pentestica może pomóc
Chcesz wiedzieć, jakie podatności o wysokiej i krytycznej ocenie są w Twoich systemach? Opisz zakres w konfiguratorze zakresu testu, a przygotujemy propozycję testu z raportem opartym na CVSS.
Źródła
- FIRST, CVSS v4.0 Specification Document — definicja, grupy metryk, skala jakościowa (sekcja 6), nomenklatura i wektor.
- FIRST, CVSS v3.1 User Guide — sekcja 2.1 „CVSS Measures Severity, not Risk”.
- FIRST, CVSS v3.1 Specification Document — format wektora CVSS:3.1.
- OWASP Top 10 — lista najbardziej krytycznych kategorii ryzyka w aplikacjach webowych.
- CVE Program, A Look at the CVE and CVSS Relationship — CVE i CVSS jako osobne programy.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.