
Szpital podlega ustawie o krajowym systemie cyberbezpieczeństwa (KSC) jako podmiot kluczowy albo podmiot ważny, a dla podmiotu leczniczego, który nie jest przedsiębiorcą, rozstrzyga sama liczba zatrudnionych. Pierwszy termin to wpis do Wykazu KSC do 3 października 2026 r., kolejny — S46 i system zarządzania bezpieczeństwem informacji (SZBI) do 3 kwietnia 2027 r.
Stan prawny na dzień 12 września 2026.
- Sektor objęty ustawą — ochrona zdrowia jest w załączniku nr 1.
- Samoidentyfikacja — szpital sam ustala status i składa wniosek do 3 października 2026 r.
- Incydent poważny — ostrzeżenie w 24 godziny, zgłoszenie w 72 godziny, sprawozdanie w miesiąc.
- Dwa cykle audytu — KSC raz na trzy lata w podmiocie kluczowym, a w szpitalu publicznym audyt wewnętrzny co rok.
Czy szpital podlega ustawie o KSC?
Tak, jeśli spełnia progi, bo sam sektor jest objęty ustawą. Ochrona zdrowia jest w załączniku nr 1 do ustawy o KSC, a wpis sektorowy obejmuje „udzielanie świadczeń zdrowotnych i zdrowie publiczne”.
Dla szpitali publicznych ustawa podaje osobną regułę. Art. 5 ust. 8 ustawy o KSC stanowi: „Podmiot leczniczy, który nie jest przedsiębiorcą: 1) jest podmiotem ważnym, jeżeli zatrudnia od 50 do 249 osób; 2) jest podmiotem kluczowym, jeżeli zatrudnia co najmniej 250 osób”. Obrót nie gra tu roli. Podmiot leczniczy będący przedsiębiorcą liczy zwykły próg średniego przedsiębiorcy, który rozstrzyga narzędzie weryfikacyjne Centrum e-Zdrowia. Art. 5 ust. 1 pkt 4 wymienia dodatkowo kategorie objęte „niezależnie od wielkości podmiotu”. Szerzej o zakresie podmiotowym w tekście o tym, kogo dotyczy NIS2 i ustawa o KSC.
Jakie terminy obowiązują szpital w 2026 i 2027 roku?
Od wejścia nowelizacji w życie 3 kwietnia 2026 r. biegną cztery terminy podane przez Ministerstwo Cyfryzacji.
| Obowiązek | Termin | Kogo dotyczy |
|---|---|---|
| Wpis do Wykazu KSC | 3 października 2026 r. | Kluczowe i ważne |
| Podłączenie do systemu S46 | 3 kwietnia 2027 r. | Kluczowe i ważne |
| Wdrożenie SZBI i pozostałych obowiązków | 3 kwietnia 2027 r. | Kluczowe i ważne |
| Pierwszy obowiązkowy audyt cyberbezpieczeństwa | 3 kwietnia 2028 r. | Podmioty kluczowe, które nie były operatorami usług kluczowych |
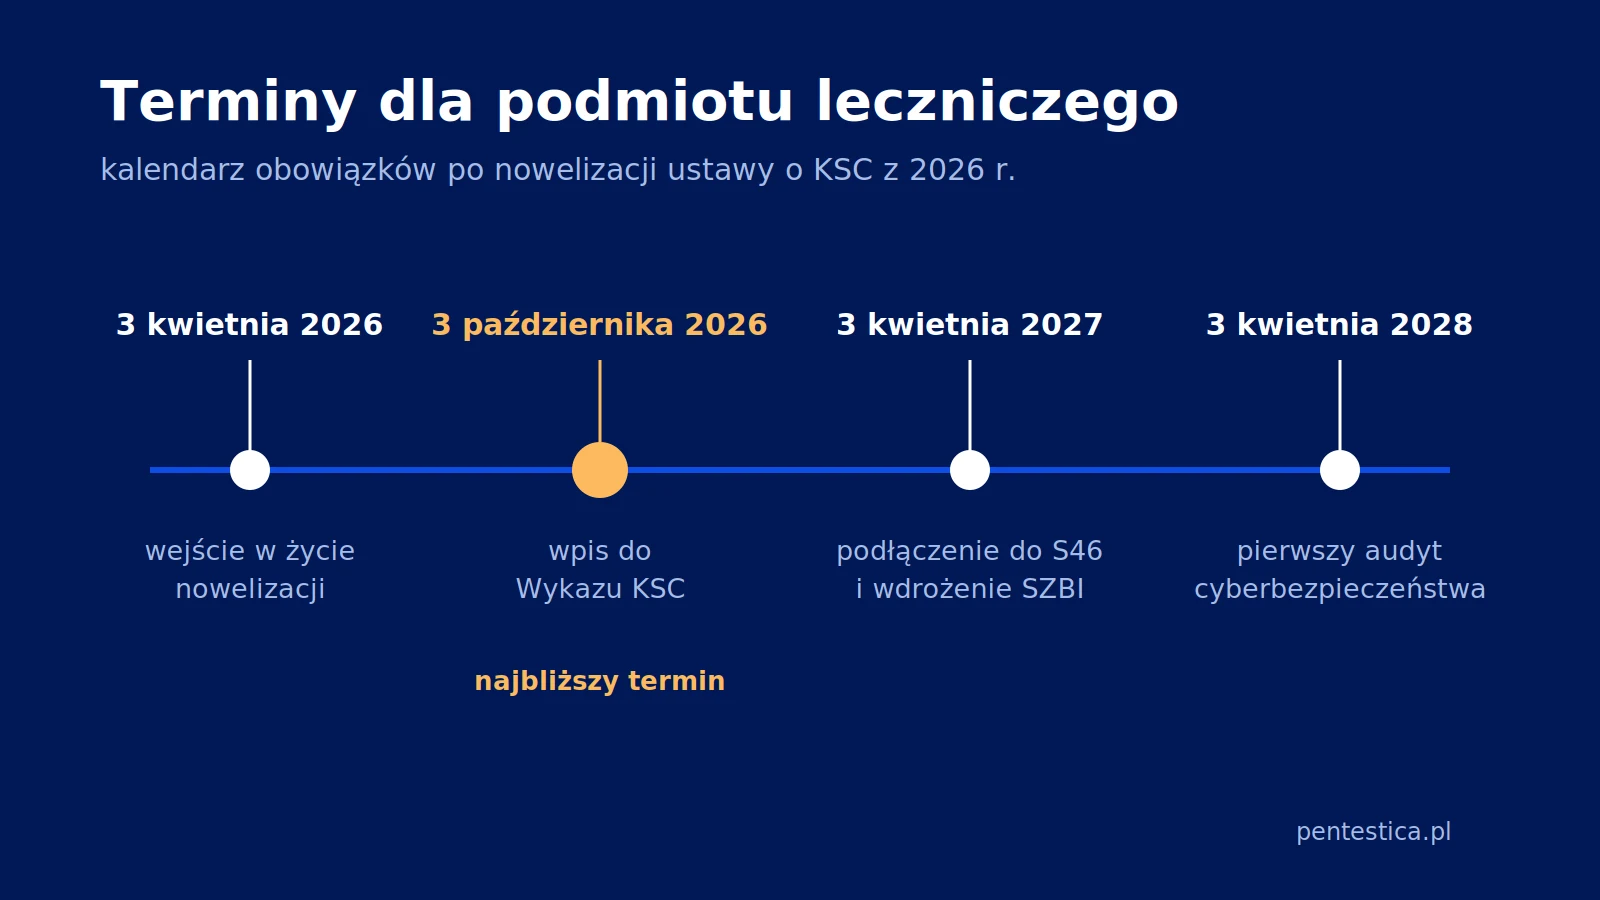
Najbliższy termin wymaga wcześniejszego ustalenia statusu — kroki opisuje przewodnik po samorejestracji w Wykazie KSC.
Komu szpital zgłasza incydent poważny i w jakim czasie?
Zgłoszenie idzie do właściwego CSIRT sektorowego w trzech etapach. Art. 11 ustawy o KSC każe zgłosić wczesne ostrzeżenie „nie później niż w ciągu 24 godzin od momentu jego wykrycia”, sam incydent w 72 godziny, a sprawozdanie końcowe w miesiąc od zgłoszenia. Kanałem jest system S46 z art. 46 ust. 1; do czasu podłączenia ścieżkę zgłoszenia trzeba uzgodnić z właściwym CSIRT.
Zespół CSIRT dla sektora ochrony zdrowia działa przy Centrum e-Zdrowia (CSIRT CeZ). Szpital powinien potwierdzić, który CSIRT jest dla niego właściwy.
Zgłoszeń w trybie ustawowym jest niewiele. Raport 2025 CSIRT CeZ „Krajobraz cyberbezpieczeństwa w sektorze ochrony zdrowia” podaje, że „w 2025 roku w sektorze zdrowia odnotowano 1441 incydentów bezpieczeństwa, w tym 5 incydentów poważnych oraz 8 ataków z wykorzystaniem ransomware. Jest to duży wzrost (ponad 60%) w stosunku do roku 2024”. Skoro jako poważne zakwalifikowano pięć zgłoszeń, tryb 24 i 72 godzin uruchamia się rzadko — procedurę trzeba przećwiczyć, zanim będzie potrzebna. To dane sprzed nowelizacji, więc po rozszerzeniu kręgu podmiotów liczby mogą wyglądać inaczej.
Czego ustawa wymaga w ramach SZBI?
Art. 8 ust. 1 ustawy o KSC wylicza pięć grup obowiązków — wdrożenie SZBI to wykazanie każdej z nich.
- Szacowanie ryzyka — „prowadzenie systematycznego szacowania ryzyka wystąpienia incydentu oraz zarządzanie tym ryzykiem”.
- Środki techniczne i organizacyjne — proporcjonalne do ryzyka: polityki, bezpieczeństwo nabywania systemów, łańcuch dostaw, plany awaryjne, monitorowanie, kryptografia i kontrola dostępu.
- Wiedza o zagrożeniach — „zbieranie informacji o cyberzagrożeniach i podatnościach”.
- Obsługa incydentów — zarządzanie incydentami i ich obsługa.
- Środki zapobiegawcze — poufność, integralność, dostępność i autentyczność danych, aktualizacje oprogramowania, reakcja na podatności.
Dlaczego szpital publiczny ma dwa cykle audytu, nie jeden?
Szpital publiczny podlega audytowi z ustawy o KSC i rocznemu audytowi wewnętrznemu z Krajowych Ram Interoperacyjności (KRI). Drugi obowiązek wynika z rozporządzenia Rady Ministrów z dnia 21 maja 2024 r. (Dz.U. 2024 poz. 773), którego § 20 ust. 2 pkt 14 wymaga „zapewnienia okresowego audytu wewnętrznego w zakresie bezpieczeństwa informacji, nie rzadziej niż raz na rok”. Dotyczy to szpitali publicznych — zakres art. 2 ustawy o informatyzacji obejmuje m.in. „samodzielnych publicznych zakładów opieki zdrowotnej oraz spółek wykonujących działalność leczniczą w rozumieniu przepisów o działalności leczniczej”.
| Obowiązek | Podstawa prawna | Częstotliwość |
|---|---|---|
| Audyt cyberbezpieczeństwa | Ustawa o KSC w brzmieniu po nowelizacji (Dz.U. 2026 poz. 252), podmioty kluczowe | Co najmniej raz na trzy lata od raportu z ostatniego audytu |
| Audyt wewnętrzny bezpieczeństwa informacji | Rozporządzenie KRI (Dz.U. 2024 poz. 773) § 20 ust. 2 pkt 14, podmioty publiczne | Nie rzadziej niż raz na rok |
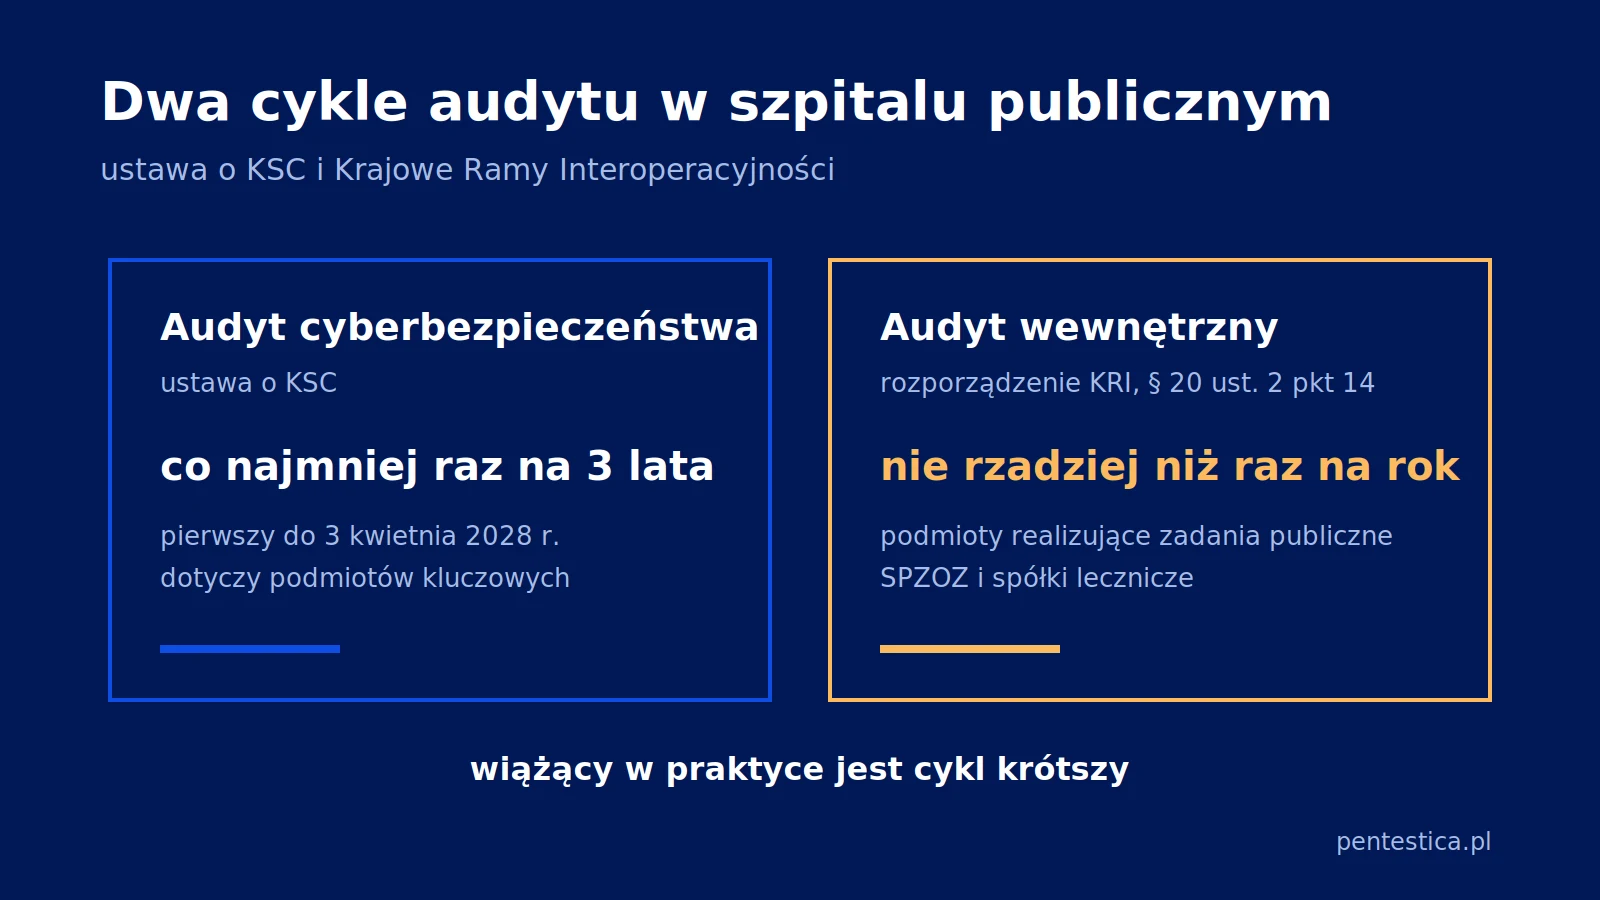
Cykliczny audyt dotyczy tylko podmiotów kluczowych: według Centrum e-Zdrowia „podmioty ważne nie mają obowiązku regularnych audytów”, choć organ właściwy może im go nakazać po incydencie poważnym lub innym naruszeniu przepisów ustawy.
Wiążący jest cykl krótszy, więc sensowniejszy jest jeden harmonogram, w którym roczne badanie zbiera dowody do audytu KSC — jego zakres opisuje strona audytu bezpieczeństwa IT.
Warto sprawdzić, na który akt powołuje się dokumentacja szpitala. Poprzednie rozporządzenie (Dz.U. 2012 poz. 526) jest „uznane za uchylone” od 23 maja 2024 r., a w projektach, które prowadzimy, harmonogramy audytowe i procedury SZBI wciąż regularnie odsyłają do niego.
Co to oznacza dla dokumentacji medycznej?
Wymagania nakładają się na siebie. Rozporządzenie Ministra Zdrowia w sprawie dokumentacji medycznej (Dz.U. 2024 poz. 798) już dziś wymaga w § 1 ust. 4–6 dostępu wyłącznie dla osób uprawnionych oraz identyfikacji osoby sporządzającej dokument i zakresu zmian — w audycie sprowadza się to do pytania, czy logi pokazują, kto co zmienił.
Najczęstsze pytania o cyberbezpieczeństwo w szpitalu
Czy przychodnia albo mała placówka też podlega ustawie o KSC?
Decyduje liczba zatrudnionych. Dla podmiotu leczniczego, który nie jest przedsiębiorcą, art. 5 ust. 8 ustawy o KSC wyznacza próg podmiotu ważnego na 50 osób, a kluczowego na 250. Placówka poniżej 50 zatrudnionych zwykle nie trafia do żadnej kategorii, ale ustawa wymienia też kategorie objęte „niezależnie od wielkości podmiotu” — potwierdź to narzędziem Centrum e-Zdrowia.
Co się dzieje, jeśli szpital nie zgłosi się do Wykazu KSC do 3 października 2026 roku?
Brak wniosku nie zmienia statusu szpitala, bo wynika on z przepisów, nie z rejestracji, a pozostałe terminy biegną niezależnie. Ustawa wiąże z wykazem karę pieniężną: minister właściwy do spraw informatyzacji wzywa do uzupełnienia brakujących danych „pod rygorem nałożenia kary pieniężnej” (art. 7b ust. 2), a organ właściwy do spraw cyberbezpieczeństwa — do zmiany wpisu w terminie 7 dni, na tych samych warunkach (art. 7k ust. 2). Po przekroczeniu terminu pozostaje dokończyć samoidentyfikację i złożyć wniosek.
Czy audyt KRI zastępuje audyt cyberbezpieczeństwa z ustawy o KSC?
Nie, to dwa odrębne obowiązki. Audyt wewnętrzny bezpieczeństwa informacji wynika z § 20 ust. 2 pkt 14 rozporządzenia KRI i odbywa się nie rzadziej niż raz na rok, a audyt cyberbezpieczeństwa z ustawy o KSC obejmuje podmioty kluczowe raz na trzy lata.
Ile kosztuje przygotowanie szpitala do wymogów ustawy o KSC?
Nie podajemy tu liczby, bo o koszcie rozstrzyga zakres, nie cennik. Wpływ mają liczba i typ systemów, liczba lokalizacji, obecność systemów medycznych i OT oraz stan dokumentacji SZBI. Widełki są w sekcji cennika na stronie wdrożenia NIS2, a zakres można wstępnie określić w konfiguratorze zakresu.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów: wdrożenia NIS2 i ustawy o KSC, audyty KRI, testy penetracyjne infrastruktury i OT. Zaczynamy od kwalifikacji podmiotu. Etapy prac opisuje strona wdrożenia NIS2 i ustawy o KSC.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) — nowelizacja wprowadzająca podział na podmioty kluczowe i ważne oraz terminy zgłaszania incydentów z art. 11.
- Nowelizacja ustawy o KSC — obowiązki podmiotów kluczowych i ważnych (Ministerstwo Cyfryzacji) — terminy wpisu do wykazu, podłączenia do systemu S46, wdrożenia SZBI i pierwszego audytu.
- Nowelizacja ustawy o KSC — kogo obejmuje (Ministerstwo Cyfryzacji) — zakres podmiotowy i brzmienie wpisu sektorowego dla ochrony zdrowia.
- Weryfikacja zgodności z wymogami cyberbezpieczeństwa (Centrum e-Zdrowia) — progi wielkości dla podmiotów kluczowych i ważnych oraz zasady liczenia cyklu audytu.
- Raport 2025 CSIRT CeZ „Krajobraz cyberbezpieczeństwa w sektorze ochrony zdrowia” — statystyka incydentów bezpieczeństwa, incydentów poważnych i ataków ransomware w sektorze zdrowia za 2025 r.
- Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773) — obowiązujące wymagania SZBI oraz rocznego audytu wewnętrznego bezpieczeństwa informacji.
- Rozporządzenie Rady Ministrów z dnia 12 kwietnia 2012 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2012 poz. 526) — metadane publikatora ELI — akt uznany za uchylony z dniem 23 maja 2024 r., wciąż przywoływany w poradnikach.
- Rozporządzenie Ministra Zdrowia z dnia 6 kwietnia 2020 r. w sprawie rodzajów, zakresu i wzorów dokumentacji medycznej oraz sposobu jej przetwarzania (tekst jednolity Dz.U. 2024 poz. 798) — wymagania prowadzenia i zabezpieczenia elektronicznej dokumentacji medycznej.
- Ustawa z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (Dz.U. 2018 poz. 1560) — akt bazowy zmieniany nowelizacją z 2026 r., w tym art. 11 o zgłaszaniu incydentów.
- Interoperacyjność w ustawie o informatyzacji (Portal Interoperacyjności i Architektury, gov.pl) — zakres podmiotowy art. 2 ustawy o informatyzacji, obejmujący SPZOZ i spółki wykonujące działalność leczniczą.
- Nowe przepisy KSC — sprawdź, czy dotyczą twojego podmiotu (Centrum e-Zdrowia, 3 kwietnia 2026 r.) — sześciomiesięczny termin na samoidentyfikację i rola CSIRT CeZ w kontakcie z podmiotami.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.