
Certyfikacja ISO 27001 przebiega w siedmiu etapach: od ustalenia zakresu systemu, przez analizę ryzyka i wdrożenie, po dwuetapowy audit jednostki certyfikującej i decyzję certyfikacyjną. Ten przewodnik pokazuje kolejność działań, wskazuje, które terminy wynikają z dokumentów normatywnych, i opisuje, jak sprawdzić akredytację jednostki certyfikującej przed podpisaniem umowy.
Stan prawny na dzień 16 września 2026.
- Decyzja jest dobrowolna — według ISO certyfikację ISO/IEC 27001:2022 organizacja podejmuje z własnej woli.
- Zakres wyznacza tempo — granice systemu ustala się przed analizą ryzyka, zgodnie z rozdziałem 4 normy.
- Audit ma dwa etapy — przegląd dokumentacji i gotowości, potem ocena wdrożenia oraz skuteczności.
- Twarde terminy zaczynają się po decyzji — pierwszy audit w nadzorze nie później niż 12 miesięcy od decyzji certyfikacyjnej.
Od czego zacząć certyfikację ISO 27001?
Certyfikację ISO 27001 zaczyna się od określenia zakresu systemu zarządzania bezpieczeństwem informacji i kontekstu organizacji, czyli od wymagań rozdziału 4 normy ISO/IEC 27001:2022. Dopiero po ustaleniu granic systemu sens ma analiza ryzyka, dobór zabezpieczeń i harmonogram wdrożenia.
Norma ISO/IEC 27001:2022 ukazała się 25 października 2022 jako wydanie trzecie, a strona tematyczna ISO opisuje certyfikację jako wybór organizacji. Czym jest ISO/IEC 27001 i co zawiera Załącznik A, wyjaśnia przewodnik po wymaganiach normy i zawartości Załącznika A.
Na starcie rozstrzyga się jedno pytanie: czy certyfikowana ma być cała organizacja, czy wydzielony obszar, na przykład jedna usługa albo jedna lokalizacja. Oba warianty są dopuszczalne i różnią się nakładem pracy.
W projektach, które prowadzimy, najczęstszym źródłem opóźnień jest niedomknięty zakres, a nie brak zabezpieczeń technicznych.
Jakie etapy prowadzą od decyzji do certyfikatu?
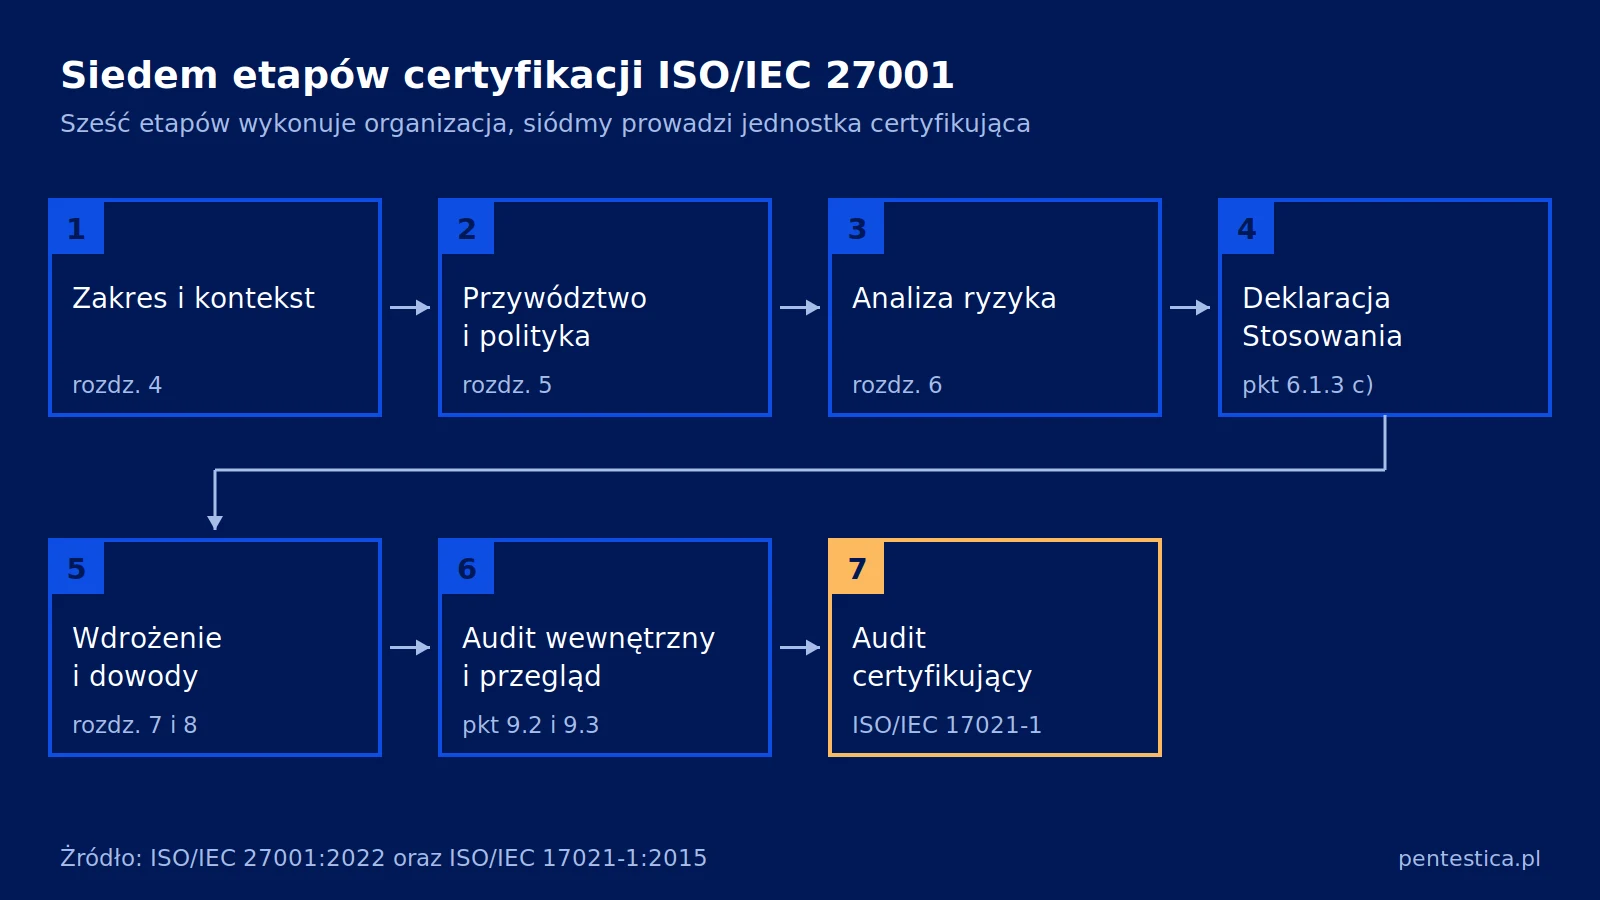
Od decyzji do certyfikatu prowadzi siedem etapów: zakres, przywództwo, ryzyko, Deklaracja Stosowania, wdrożenie, audit wewnętrzny z przeglądem zarządzania oraz audit certyfikujący. Sześć pierwszych wykonuje organizacja, ostatni prowadzi jednostka certyfikująca.
- Zakres i kontekst. Wyznacza granice, wewnątrz których liczy się wszystko dalsze.
- Przywództwo i polityka. Przesądza, kto odpowiada za system i z jakimi uprawnieniami.
- Ryzyko. Rozstrzyga, które zabezpieczenia w ogóle wchodzą do systemu.
- Deklaracja Stosowania. Pokazuje, co zostało wybrane i czego świadomie nie wdrożono.
- Wdrożenie i dowody. Zamienia zapisane decyzje w zapisy, które da się pokazać audytorowi.
- Audit wewnętrzny i przegląd zarządzania. Sprawdza system własnymi siłami, zanim zrobi to ktoś z zewnątrz.
- Audit certyfikujący. Dwa etapy prowadzone przez jednostkę certyfikującą, zamknięcie niezgodności i decyzja certyfikacyjna.
| Etap | Co się w nim dzieje | Kto go wykonuje | Kotwica normatywna |
|---|---|---|---|
| Zakres i kontekst | Ustalenie granic systemu i stron zainteresowanych | Organizacja | ISO/IEC 27001:2022, rozdz. 4 |
| Przywództwo | Polityka, role i przydział odpowiedzialności | Najwyższe kierownictwo | ISO/IEC 27001:2022, rozdz. 5 |
| Ryzyko | Ocena ryzyka i plan postępowania | Organizacja | ISO/IEC 27001:2022, rozdz. 6; ISO/IEC 27005:2022 |
| Deklaracja Stosowania | Dobór zabezpieczeń i porównanie z Załącznikiem A | Organizacja | ISO/IEC 27001:2022, pkt 6.1.3; ISO/IEC 27002:2022 |
| Wdrożenie | Zasoby, kompetencje, zapisy, nadzór operacyjny | Organizacja | ISO/IEC 27001:2022, rozdz. 7 i 8 |
| Audit wewnętrzny i przegląd zarządzania | Sprawdzenie zgodności i skuteczności systemu | Organizacja lub audytor na jej zlecenie | ISO/IEC 27001:2022, pkt 9.2 i 9.3 |
| Audit certyfikujący | Etap 1, etap 2 i decyzja certyfikacyjna | Jednostka certyfikująca | ISO/IEC 17021-1:2015, pkt 9.3.1.2, 9.3.1.3 i 9.5.2 |
Co musi być gotowe, zanim przyjedzie jednostka certyfikująca?
Przed auditem certyfikującym organizacja powinna dysponować udokumentowanymi informacjami wymaganymi przez ISO/IEC 27001:2022 oraz dowodami, że audity wewnętrzne i przeglądy zarządzania są planowane i przeprowadzane. Punkt 9.3.1.2 normy ISO/IEC 17021-1:2015 wskazuje, że jednostka certyfikująca ocenia na etapie 1, czy audity wewnętrzne i przeglądy zarządzania są planowane i przeprowadzane, oraz ustala gotowość organizacji do etapu 2.
Zgodnie z ISO/IEC 27001:2022 oba obszary dzielą się na punkty. Punkt 9.2 obejmuje 9.2.1 General i 9.2.2 Internal audit programme. Punkt 9.3 obejmuje 9.3.1 General, 9.3.2 Management review inputs oraz 9.3.3 Management review results. Każdy zostawia po sobie zapisy: program auditów, raporty, dane wejściowe i wyniki przeglądu.
Najczęściej brakuje nie procedur, lecz dowodów ich stosowania: procedura przeglądu uprawnień istnieje, ale w projektach, które prowadzimy, rejestru wykonanych przeglądów zwykle już nie ma.
Jak wygląda audyt certyfikujący, etap 1 i etap 2?
Audit certyfikujący składa się z dwóch etapów prowadzonych przez jednostkę certyfikującą. Etap 1 (pkt 9.3.1.2) obejmuje przegląd udokumentowanych informacji oraz wskazanie obszarów wymagających uwagi.
Etap 2 opisuje pkt 9.3.1.3 tej samej normy. Jego celem jest ocena wdrożenia systemu zarządzania klienta, w tym jego skuteczności. Audytor sprawdza wtedy działanie procesów i zabezpieczeń w praktyce, nie samą dokumentację.
Między etapem 2 a decyzją certyfikacyjną jest jeszcze jeden krok, w przewodnikach zwykle pomijany: zamknięcie niezgodności. Punkt 9.4.9 normy ISO/IEC 17021-1:2015 wymaga od klienta analizy przyczyny oraz opisu korekcji i działań korygujących w wyznaczonym terminie, a punkt 9.4.10 nakazuje jednostce weryfikację ich skuteczności. Dopiero potem jednostka przechodzi do czynności poprzedzających decyzję, opisanych w pkt 9.5.2.
Po zamknięciu niezgodności jednostka certyfikująca podejmuje decyzję certyfikacyjną. Czas trwania auditu systemu zarządzania bezpieczeństwem informacji wyznacza się według normatywnego Załącznika C „Audit time” do normy ISO/IEC 27006-1:2024, a metody obliczeniowe zawiera informacyjny Załącznik D. Norma ISO/IEC 27006-1:2024 ukazała się w marcu 2024 i uzupełnia ISO/IEC 17021-1:2015.
Ile trwa cykl certyfikacji i co dzieje się po wydaniu certyfikatu?
W praktyce akredytowanych jednostek certyfikujących certyfikat wydawany jest na trzy lata, a w tym czasie odbywają się audity w nadzorze i audit recertyfikacyjny. Twarde terminy zaczynają biec od decyzji certyfikacyjnej.
Norma ISO/IEC 17021-1:2015 w pkt 9.6.2 wskazuje, że pierwszy audit w nadzorze przeprowadza się nie później niż 12 miesięcy od daty decyzji certyfikacyjnej, a kolejne odbywają się co najmniej raz w roku kalendarzowym, z wyjątkiem lat recertyfikacji. Punkt 9.6.3 wymaga zaplanowania auditu recertyfikacyjnego tak, aby odnowienie nastąpiło przed datą wygaśnięcia certyfikatu.
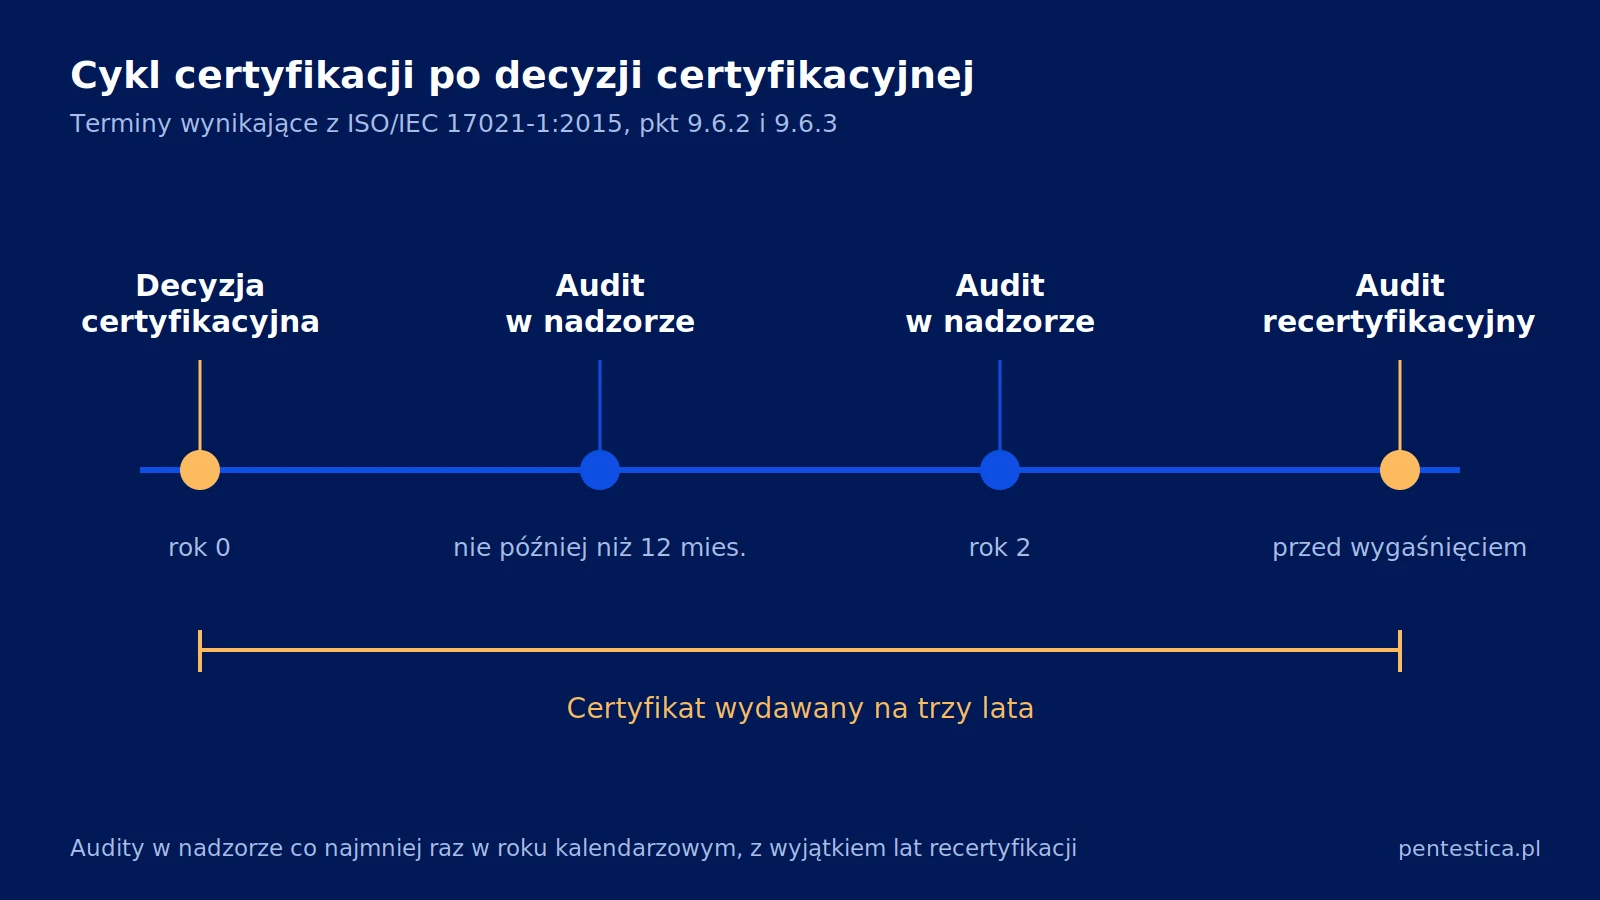
Te terminy to jedyne kotwice czasowe wynikające z dokumentów. Kalendarzowa długość przygotowania i wdrożenia zależy od organizacji i nie jest znormalizowana.
Jeden skrót myślowy warto wykluczyć od razu. Dokument IAF MD 5:2023 (Issue 4, Version 3 z 14 czerwca 2023) „Determination of Audit Time of Quality, Environmental, and Occupational Health & Safety Management Systems” obejmuje zakresem systemy zarządzania jakością, środowiskowe oraz BHP i nie obejmuje systemów zarządzania bezpieczeństwem informacji. Powoływanie się na niego przy ISO/IEC 27001 to częsty błąd: czas auditu systemu zarządzania bezpieczeństwem informacji wyznacza się według ISO/IEC 27006-1:2024.
Jak sprawdzić, czy jednostka certyfikująca ma akredytację?
Akredytację jednostki certyfikującej sprawdza się w trzech krokach, zanim zostanie podpisana umowa.
- Wykaz Polskiego Centrum Akredytacji (PCA). Akredytuje ono jednostki certyfikujące systemy zarządzania wobec normy PN-EN ISO/IEC 17021-1:2015-09 i publikuje wykaz akredytowanych podmiotów. Wpis pokazuje numer akredytacji w formacie „AC” z numerem, datę nadania, datę ważności oraz zakres akredytacji.
- Zakres akredytacji. Sama akredytacja na systemy zarządzania nie wystarczy, zakres musi obejmować PN-EN ISO/IEC 27001 (ISMS). Program akredytacji PCA dla tego obszaru to dokument DACS-01 „Akredytacja jednostek certyfikujących systemy zarządzania”, wydanie 7 z 30 września 2019, obowiązujące od 30 listopada 2019. Wymienia on wprost program „bezpieczeństwo informacji wg ISO/IEC 27001 (ISMS)”. Wśród norm uzupełniających dla tego obszaru Polskie Centrum Akredytacji wskazuje PN-EN ISO/IEC 27006-1.
- Weryfikacja certyfikatu w bazie IAF CertSearch. Baza prowadzona przez International Accreditation Forum (IAF) potwierdza ważność certyfikatu, akredytację jednostki certyfikującej oraz członkostwo jednostki akredytującej w IAF.
Co wpływa na czas i koszt certyfikacji?
Na czas i koszt certyfikacji składa się kilka niezależnych pozycji: przygotowanie i wdrożenie po stronie organizacji, audit wewnętrzny przed certyfikacją, opłaty jednostki certyfikującej za etap 1, etap 2 i decyzję certyfikacyjną, audity w nadzorze w roku pierwszym i drugim oraz recertyfikacja w roku trzecim.
Na każdą z tych pozycji działają te same dźwignie: szerokość zakresu systemu, liczba lokalizacji, liczba pracowników objętych zakresem, dojrzałość dokumentacji i liczba niezgodności do zamknięcia. Przy organizacjach wielooddziałowych stosuje się dokument IAF MD 1:2023 (Issue 3 z 18 października 2023), przy czym wymagania szczegółowe schematu, w tym ISO/IEC 27006, mają pierwszeństwo.
W tym artykule nie ma liczb z jednego powodu: czas auditu wyznacza jednostka certyfikująca według Załącznika C do normy ISO/IEC 27006-1:2024, a zakres prac przygotowawczych zależy od organizacji, więc każda podana tu kwota byłaby zmyślona. Orientacyjne widełki podaje sekcja cennika w opisie usługi audytu bezpieczeństwa IT.
Najczęstsze pytania o certyfikację ISO 27001
Cztery pytania, które wracają najczęściej przy pierwszej certyfikacji.
Czy certyfikat ISO 27001 jest obowiązkowy?
Certyfikacja ISO/IEC 27001 jest dobrowolną decyzją organizacji, co wynika ze strony tematycznej ISO poświęconej tej normie. Organizacje decydują się na certyfikat najczęściej wtedy, gdy wymaga go kontrahent, postępowanie zakupowe albo własna polityka zarządzania ryzykiem. System zarządzania bezpieczeństwem informacji można też budować i utrzymywać bez występowania o certyfikat.
Od czego zależy, jak długo trwa przygotowanie do certyfikacji?
Żaden dokument normatywny nie określa, ile trwa przygotowanie do certyfikacji ISO/IEC 27001. Decyduje przede wszystkim szerokość zakresu systemu i dojrzałość dokumentacji; pozostałe czynniki opisuje sekcja o czasie i koszcie. Jedyne twarde terminy zaczynają biec po decyzji certyfikacyjnej i wynikają z pkt 9.6.2 oraz 9.6.3 normy ISO/IEC 17021-1:2015.
Czy trzeba przejść audyt wewnętrzny przed audytem certyfikującym?
Tak, choć wymóg wynika z samej normy ISO/IEC 27001:2022, a nie z reguł jednostki certyfikującej: audity wewnętrzne opisuje pkt 9.2, a przeglądy zarządzania pkt 9.3. Jednostka certyfikująca sprawdza na etapie 1, zgodnie z ISO/IEC 17021-1:2015 (pkt 9.3.1.2), czy jedne i drugie są planowane i przeprowadzane. Brak zapisów z obu procesów to najczęstszy powód odroczenia etapu 2.
Jak sprawdzić, czy certyfikat kontrahenta jest ważny?
Certyfikat kontrahenta weryfikuje się w bazie IAF CertSearch. Baza obejmuje wyłącznie certyfikaty akredytowane, więc dokument wystawiony przez jednostkę bez akredytacji po prostu się w niej nie pojawi, a brak wyniku nie musi oznaczać błędu bazy. Dla jednostek akredytowanych w Polsce drugim źródłem jest wykaz Polskiego Centrum Akredytacji.
Jak Pentestica może pomóc
Pentestica nie jest jednostką certyfikującą i nie wydaje certyfikatów ISO/IEC 27001; certyfikaty wydają wyłącznie jednostki akredytowane według ISO/IEC 17021-1:2015. Zakres wsparcia kończy się na przygotowaniu do certyfikacji: audyt bezpieczeństwa IT i testy penetracyjne dostarczają dowodów skuteczności zabezpieczeń technicznych, audit wewnętrzny sprawdza system przed wizytą audytora zewnętrznego, a wsparcie vCISO obejmuje dokumentację systemu i analizę ryzyka. Za tym wsparciem stoi ponad 10 lat doświadczenia i setki zrealizowanych projektów, co pozwala wskazać, które dowody audytorzy weryfikują najdokładniej. Zakres prac można wstępnie ułożyć w konfiguratorze zakresu badania.
Źródła
- Strona tematyczna ISO o normie ISO/IEC 27001 — opis normy oraz informacja, że certyfikacja jest wyborem organizacji.
- ISO/IEC 27001:2022, Information security management systems — Requirements — wydanie 3 opublikowane 25 października 2022, strona wymienia też zmianę ISO/IEC 27001:2022/Amd 1:2024 „Climate action changes”.
- ISO/IEC 27002:2022, Information security controls — wytyczne wdrożeniowe do zabezpieczeń.
- ISO/IEC 27005:2022, Guidance on managing information security risks — wytyczne do zarządzania ryzykiem.
- ISO/IEC 27006-1:2024, Requirements for bodies providing audit and certification of information security management systems, Part 1 — wymagania dla jednostek certyfikujących ISMS, Załącznik C „Audit time”.
- ISO/IEC 17021-1:2015, Conformity assessment — Requirements for bodies providing audit and certification of management systems, Part 1 — punkty 9.3.1.2, 9.3.1.3, 9.4.9, 9.4.10, 9.5.2, 9.6.2 i 9.6.3.
- IAF MD 5:2023, Issue 4 Version 3 z 14 czerwca 2023 — wyznaczanie czasu auditu dla QMS, EMS i OH&SMS.
- IAF MD 1:2023, Issue 3 z 18 października 2023 — certyfikacja organizacji wielooddziałowych.
- Wykaz akredytowanych jednostek certyfikujących systemy zarządzania, Polskie Centrum Akredytacji — numery akredytacji, daty ważności i zakresy.
- Polskie Centrum Akredytacji, obszar akredytacji jednostek certyfikujących systemy zarządzania — norma akredytacyjna, normy uzupełniające i program DACS-01.
- PCA DACS-01, Akredytacja jednostek certyfikujących systemy zarządzania, wydanie 7 — programy akredytacji, w tym bezpieczeństwo informacji wg ISO/IEC 27001 (ISMS).
- IAF CertSearch — baza weryfikacji akredytowanych certyfikatów.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.