
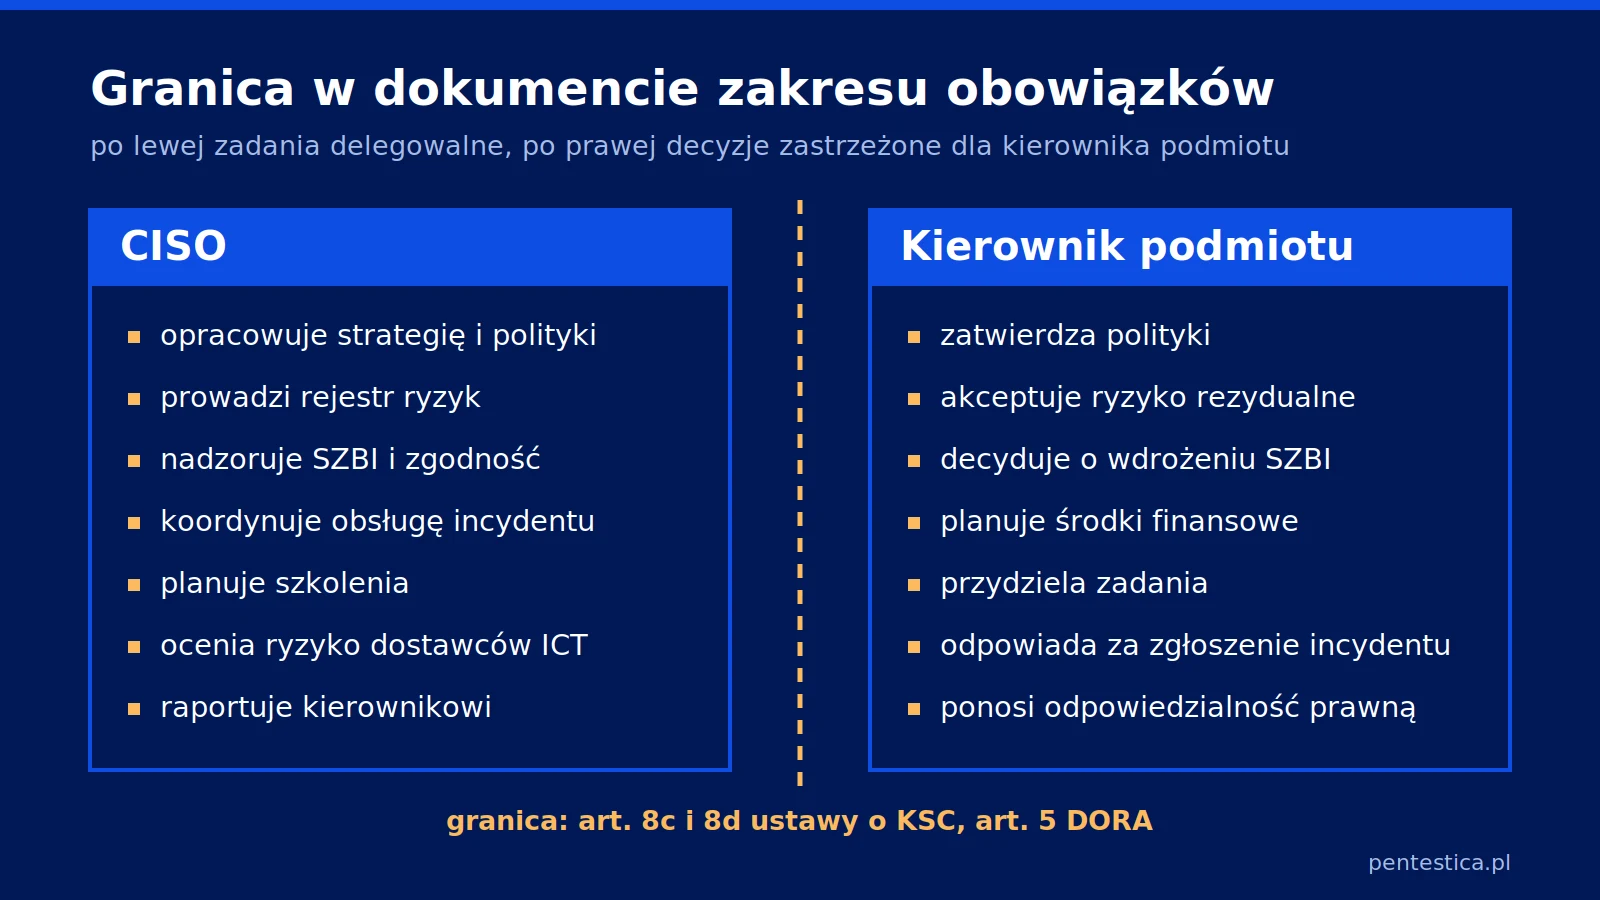
Do dokumentu zakresu obowiązków CISO wpisuje się zadania wykonawcze i nadzorcze: strategię, ryzyko, nadzór nad systemem zarządzania bezpieczeństwem informacji, incydenty, szkolenia i dostawców ICT. Granica przebiega tam, gdzie zaczynają się decyzje zastrzeżone dla kierownika podmiotu: budżet, akceptacja ryzyka rezydualnego i formalne zatwierdzenie tego systemu.
Stan prawny na dzień 9 września 2026 r.
- Żadna z omawianych ram nie nakazuje stanowiska o nazwie „CISO” – wymagają przypisania obowiązków do konkretnej roli.
- Dokument obejmuje sześć bloków zadań – od strategii po dostawców ICT.
- Decyzji kierownika podmiotu nie przenosi się na CISO – przypisują je kierownictwu art. 8c i 8d ustawy o krajowym systemie cyberbezpieczeństwa (KSC).
- Twardy wymóg niezależności samej funkcji ma spośród omawianych ram tylko sektor finansowy – art. 6 ust. 4 DORA.
Co wpisać do dokumentu zakresu obowiązków CISO
Dokument opisuje sześć bloków zadań, a przy każdym wskazuje czasownik: opracowuje, rekomenduje, nadzoruje, raportuje. Zapisu „odpowiada za bezpieczeństwo organizacji” nie da się rozliczyć. Sam opis roli jest w tekście o tym, czym zajmuje się CISO.
- Strategia i polityki. CISO opracowuje i komunikuje strategię, polityki oraz procedury, a zatwierdza je kierownictwo; to misja profilu CISO w European Cybersecurity Skills Framework (ECSF) opracowanym przez ENISA.
- Zarządzanie ryzykiem. CISO prowadzi rejestr ryzyk i rekomenduje środki, a ryzyko akceptuje kierownictwo (GV.RR-01 w NIST CSF 2.0).
- Nadzór nad SZBI. CISO monitoruje i przegląda system zarządzania bezpieczeństwem informacji (SZBI); dla podmiotów realizujących zadania publiczne cykl opisuje § 19 ust. 1 rozporządzenia o Krajowych Ramach Interoperacyjności (KRI).
- Obsługa incydentów. CISO koordynuje obsługę incydentu i przygotowuje treść zgłoszenia; dokument wskazuje, kto je zatwierdza.
- Świadomość i szkolenia. CISO planuje program szkoleń i raportuje jego realizację; w podmiotach publicznych § 19 ust. 2 pkt 6 KRI wymaga szkolenia osób przetwarzających informacje.
- Dostawcy ICT. CISO definiuje wymagania dla dostawców i ocenia ryzyko stron trzecich, ale nie zastępuje zakupów ani prawnika.
Każdy blok warto domknąć zapisem, który da się zacytować w audycie. Przykład dla bloku drugiego: „CISO prowadzi rejestr ryzyk, sporządza ocenę ryzyka nie rzadziej niż raz w roku i rekomenduje kierownikowi podmiotu postępowanie z ryzykiem; decyzję o akceptacji ryzyka rezydualnego podejmuje kierownik podmiotu”.
Warto dopisać obowiązek prezentowania środków zarządzania ryzykiem organowi zarządzającemu i edukowania jego członków — takie zadania przypisuje profilowi CISO opracowanie ENISA mapujące NIS2 na profile ECSF. Szerzej o tym w tekście o odpowiedzialności zarządu.
Czego nie wpisywać: obowiązki, które prawo przypisuje kierownikowi podmiotu
Do zakresu obowiązków CISO nie wpisuje się decyzji, które przepisy przypisują kierownikowi podmiotu. Art. 8c ustawy o krajowym systemie cyberbezpieczeństwa stanowi, że kierownik podmiotu kluczowego lub ważnego odpowiada za wykonywanie obowiązków w zakresie cyberbezpieczeństwa przez ten podmiot. Art. 8d dopowiada, co do niego należy: decyzje o wdrożeniu i przeglądzie SZBI, planowanie środków finansowych, przydzielanie zadań oraz zapewnienie zgodności działania podmiotu z przepisami.
W sektorze finansowym mechanizm jest ten sam: art. 5 DORA przypisuje organowi zarządzającemu ostateczną odpowiedzialność za zarządzanie ryzykiem ICT, a NIST CSF 2.0 formułuje to w GV.RR-01 jako zasadę. „Kierownik podmiotu” to termin ustawy o KSC, „organ zarządzający” — jego odpowiednik z DORA i NIS2.
Wpisanie tych pozycji do zakresu obowiązków CISO tworzy fikcję, bo odpowiedzialność prawna i tak zostaje przy kierowniku podmiotu. Skuteczniejszy jest zapis o powierzeniu obowiązków: art. 8e ustawy o KSC przewiduje coroczne szkolenie kierownika podmiotu oraz osoby, której powierzono obowiązki kierownika w zakresie cyberbezpieczeństwa — zakłada więc, że powierzenie jest możliwe.
W projektach, które prowadzimy, najczęściej widzimy zakres obowiązków CISO będący kopią ogłoszenia rekrutacyjnego: wylicza kompetencje, ale nie mówi, czego CISO nie robi. To ta brakująca część rozstrzyga spory z działem IT.
Macierz odpowiedzialności: zarząd, CISO, dział IT
Macierz odpowiedzialności zamyka spory kompetencyjne, dlatego powinna być załącznikiem do dokumentu. Poniżej siedem spornych pozycji.
| Decyzja lub zadanie | Zarząd / kierownik podmiotu | CISO | Dział IT |
|---|---|---|---|
| Zatwierdzenie polityki bezpieczeństwa | zatwierdza | opracowuje i przedkłada | opiniuje |
| Budżet na cyberbezpieczeństwo | decyduje | uzasadnia potrzebę | szacuje koszty |
| Akceptacja ryzyka rezydualnego | decyduje | przedstawia ocenę ryzyka | nie uczestniczy |
| Wybór środków technicznych | zatwierdza skutki budżetowe | definiuje wymagania | proponuje rozwiązanie |
| Wdrożenie środków technicznych | nie uczestniczy | weryfikuje skuteczność | wykonuje |
| Zgłoszenie incydentu do CSIRT | odpowiada za zgłoszenie | przygotowuje treść | dostarcza dane techniczne |
| Roczny audyt bezpieczeństwa informacji | zleca audyt | rekomenduje zakres | udostępnia dostępy |
Dwa wiersze wymagają komentarza. Roczny audyt jest obowiązkiem podmiotów realizujących zadania publiczne (§ 19 ust. 2 pkt 14 KRI); poza tą grupą to dobra praktyka. Przypisanie zgłoszenia incydentu kierownikowi podmiotu wynika z ogólnej odpowiedzialności z art. 8c, a nie z odrębnego przepisu. CISO rekomenduje zakres audytu, ale nie audytuje obszaru, którym sam zarządza — pomaga w tym usługa vCISO w modelu abonamentowym.
Komu CISO ma raportować i dlaczego podległość dyrektorowi IT bywa problemem
CISO powinien mieć ścieżkę raportowania prowadzącą do kierownika podmiotu, przynajmniej dla oceny ryzyka i raportu poincydentalnego. Spośród omawianych ram twardy wymóg niezależności formułuje tylko art. 6 ust. 4 rozporządzenia DORA: podmiot finansowy poza mikroprzedsiębiorstwami powierza zarządzanie ryzykiem ICT funkcji kontroli i zapewnia jej odpowiedni poziom niezależności, aby uniknąć konfliktu interesów, zgodnie z modelem trzech linii obrony albo wewnętrznym modelem zarządzania ryzykiem i kontroli ryzyka.
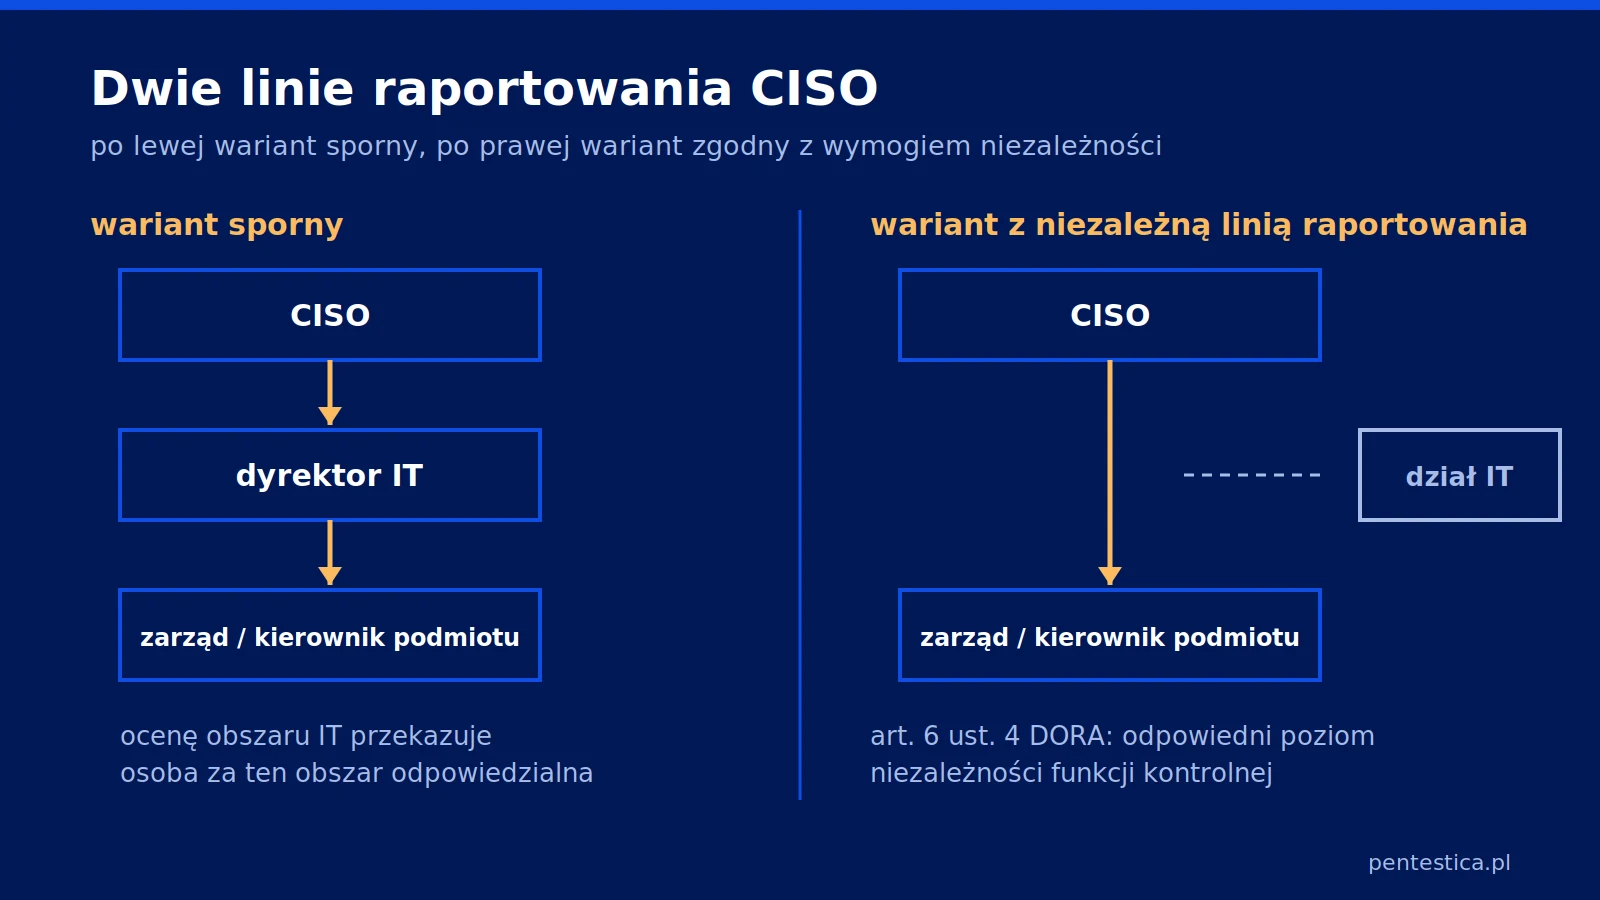
Poza sektorem finansowym omawiane ramy takiej podległości nie zakazują, więc argument buduje się inaczej. Art. 8c ustawy o KSC czyni odpowiedzialnym kierownika podmiotu, a raport przechodzący przez osobę odpowiedzialną za oceniany obszar nie daje gwarancji, że dotrze niezniekształcony. Drugi argument to niezależność audytu, którego w podmiotach publicznych wymaga § 19 ust. 2 pkt 14 KRI. Trzeci jest kompetencyjny: w ECSF Cybersecurity Auditor to profil odrębny od CISO. Z przepisów NIS2 o obowiązkach organów zarządzających wymóg niezależności CISO nie wynika.
Czy prawo w ogóle wymaga stanowiska CISO
Nie, żadna z omawianych ram nie nakazuje stanowiska o nazwie „CISO”. Wymagają, by obowiązki dały się przypisać do konkretnej roli i by ktoś je wykonywał; GV.RR-02 w NIST Cybersecurity Framework 2.0 mówi o rolach ustanowionych, zakomunikowanych i egzekwowanych. Nazwa jest wtórna — ECSF wymienia warianty Information Security Officer czy Head of Information Security.
W podmiotach realizujących zadania publiczne sprawdź podstawę prawną w dokumentacji. Rozporządzenie z 12 kwietnia 2012 r. o KRI zostało uchylone 23 maja 2024 r., a przepis o SZBI, który był w nim § 20, w rozporządzeniu z 21 maja 2024 r. jest § 19. Procedura odsyłająca do § 20 odsyła do przepisu, który nie obowiązuje — a sam § 19 nie nakazuje wyznaczenia pełnomocnika ani oficera bezpieczeństwa.
Osobną rolą jest punkt kontaktowy. Art. 9 ust. 1 pkt 1 ustawy o KSC wymaga wyznaczenia co najmniej dwóch osób do utrzymywania kontaktów z podmiotami krajowego systemu cyberbezpieczeństwa — to funkcja komunikacyjna, nie nadzorcza. W projektach wdrożenia wymagań NIS2, które prowadzimy, najczęściej rozdzielamy oba zapisy.
Najczęstsze pytania o zakres obowiązków CISO
Czy zakres obowiązków CISO musi być osobnym dokumentem?
Nie musi. Przepisy nie narzucają formy, więc obowiązki można ująć w umowie, karcie stanowiska albo polityce bezpieczeństwa. Osobny dokument łatwiej jednak zaktualizować po zmianie prawa i okazać audytorowi. Warunkiem skuteczności jest zatwierdzenie przez kierownika podmiotu i spójność z macierzą odpowiedzialności.
Czy CISO może jednocześnie odpowiadać za dział IT?
W podmiotach finansowych jest to problematyczne, bo art. 6 ust. 4 DORA wymaga niezależności funkcji kontroli i rozdzielenia jej od funkcji operacyjnych. Poza sektorem finansowym omawiane ramy tego nie zakazują, ale wtedy ta sama osoba wdraża środki i ocenia ich skuteczność, więc potrzebna jest niezależna ścieżka audytu.
Czy CISO może być osobą spoza organizacji?
Tak. Przepisy mówią o przypisaniu obowiązków do roli, nie o formie zatrudnienia, więc funkcję można powierzyć osobie z zewnątrz, na przykład w modelu vCISO. Dokument musi wtedy określać dostęp do informacji, tryb udziału w obsłudze incydentu i zasady zastępstwa. Odpowiedzialność kierownika podmiotu pozostaje przy nim.
Kto podpisuje zgłoszenie incydentu: CISO czy kierownik podmiotu?
Obowiązek zgłoszenia obciąża podmiot, a za jego wykonanie odpowiada kierownik podmiotu, bo art. 8c ustawy o KSC przypisuje mu odpowiedzialność za obowiązki w zakresie cyberbezpieczeństwa. CISO zwykle przygotowuje treść i dokumentację incydentu. Kontakt z zespołami reagowania (CSIRT) utrzymują co najmniej dwie osoby wyznaczone na podstawie art. 9 ust. 1 pkt 1.
Ile kosztuje wdrożenie funkcji CISO w firmie?
Koszt zależy od czterech składników: wymiaru czasu, zakresu powierzonych obowiązków, liczby systemów objętych nadzorem oraz wymogów sektorowych, takich jak DORA. W artykule nie podajemy liczby, bo bez tych parametrów byłaby myląca. Orientacyjne widełki podajemy w sekcji cennik na stronie usługi vCISO, a wstępny szacunek daje konfigurator zakresu współpracy.
Jak Pentestica może pomóc
Przygotowujemy dokument zakresu obowiązków CISO wraz z macierzą odpowiedzialności i trybem raportowania, dopasowany do tego, czy podmiot podlega ustawie o KSC, wymogom DORA czy Krajowym Ramom Interoperacyjności. Ponad 10 lat doświadczenia i setki zrealizowanych projektów pozwalają wskazać zapisy, które w audycie nie obronią się jako powierzenie obowiązków. Artykuł opisuje stan prawny i nie zastępuje porady prawnej.
Źródła
- Ustawa z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252) – akt, który wprowadził do ustawy o KSC art. 8c, 8d i 8e o odpowiedzialności kierownika podmiotu oraz brzmienie art. 9 ust. 1 pkt 1.
- Ustawa z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (Dz.U. 2018 poz. 1560) – ustawa bazowa, do której odnoszą się powyższe zmiany.
- Rozporządzenie Rady Ministrów z dnia 21 maja 2024 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2024 poz. 773) – zawiera § 19: ust. 1 o systemie zarządzania bezpieczeństwem informacji, ust. 2 pkt 6 o szkoleniach i pkt 14 o rocznym audycie wewnętrznym; adresatem jest podmiot realizujący zadania publiczne.
- Rozporządzenie Rady Ministrów z dnia 12 kwietnia 2012 r. w sprawie Krajowych Ram Interoperacyjności (Dz.U. 2012 poz. 526) – uchylone 23 maja 2024 r.; to w nim przepis o systemie zarządzania bezpieczeństwem informacji miał numer § 20.
- Rozporządzenie (UE) 2022/2554 (DORA) – zawiera art. 5 o odpowiedzialności organu zarządzającego i art. 6 ust. 4 o niezależności funkcji kontrolnej.
- Dyrektywa (UE) 2022/2555 (NIS2) – określa obowiązki organów zarządzających w zakresie zatwierdzania i nadzoru nad środkami zarządzania ryzykiem.
- NIST Cybersecurity Framework (CSF) 2.0 – zawiera kategorię GV.RR o rolach, odpowiedzialnościach i uprawnieniach w cyberbezpieczeństwie.
- ENISA, European Cybersecurity Skills Framework – Role Profiles – definiuje 12 profili ról, w tym CISO, Cybersecurity Auditor i Cybersecurity Risk Manager.
- ENISA, Mapping NIS2 Obligations to ECSF – mapuje obowiązki wynikające z NIS2 na profile ról ECSF.

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.