
Segmentacja sieci to strategia polegająca na podziale dużej, płaskiej infrastruktury informatycznej na mniejsze, odizolowane logicznie lub fizycznie obszary (segmenty). MITRE ATT&CK opisuje segmentację jako środek zaradczy M1030, który kontroluje i ogranicza ruch między urządzeniami, systemami i aplikacjami.
Jakie korzyści daje segmentacja sieci?
- Ograniczenie ruchu bocznego: Według MITRE ATT&CK segmentacja utrudnia napastnikowi przechodzenie z przejętego urządzenia do kolejnych systemów (lateral movement, taktyka TA0008).
- Większe bezpieczeństwo i kontrola: Według CISA zapora między segmentami może blokować ruch na podstawie adresów, aplikacji lub portów. Rozwinięciem jest mikrosegmentacja w modelu Zero Trust.
- Mniejsza domena rozgłoszeniowa: Rozgłoszenia, np. zapytania ARP i DHCP, zostają w jednej podsieci lub jednym VLAN-ie zamiast obciążać całą sieć, co ułatwia diagnostykę.
- Wyższa stabilność: Awaria w strefie gościnnej czy IoT nie przenosi się bezpośrednio na systemy krytyczne.
Podstawowe rodzaje segmentacji
- Segmentacja fizyczna: Każdy segment ma osobne przełączniki, routery i okablowanie. NSA uznaje separację fizyczną, z zaporą lub routerem filtrującym między segmentami, za skuteczniejszą od podziału wyłącznie logicznego.
- Segmentacja logiczna: Na tej samej infrastrukturze tworzy się VLAN-y według standardu IEEE 802.1Q. NSA zaleca izolowanie podobnych systemów w osobnych podsieciach lub VLAN-ach. Różnica między LAN a VLAN: LAN to fizyczna sieć lokalna, a VLAN to jej logiczny podział na przełącznikach.
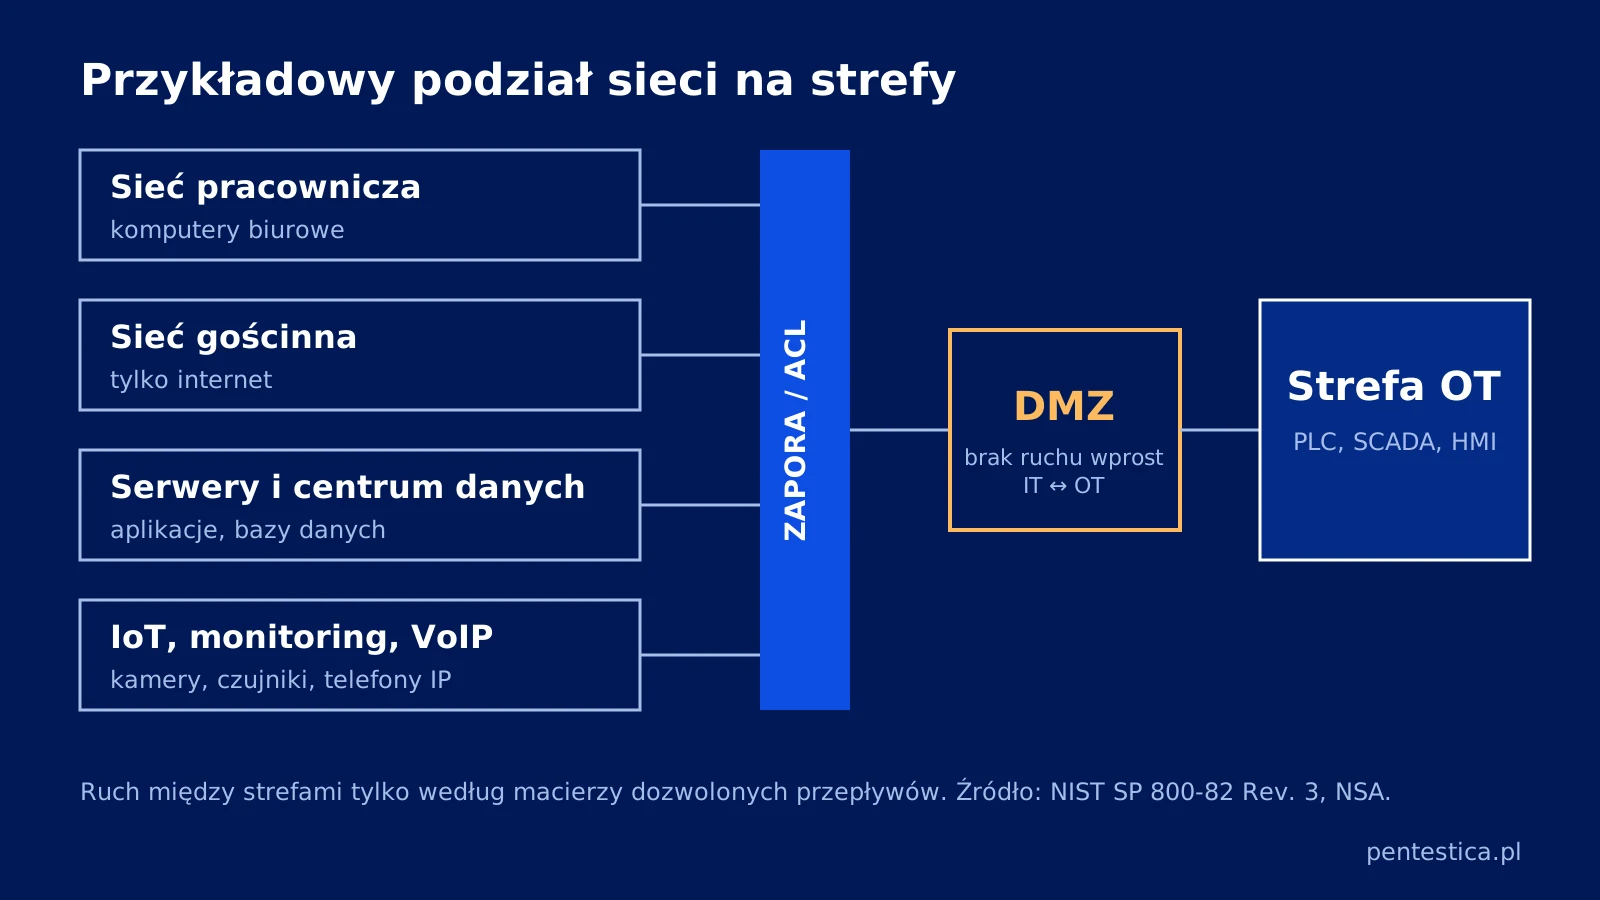
Przykładowy podział sieci w organizacji
- Sieć pracownicza: Komputery biurowe z dostępem tylko do potrzebnych systemów.
- Sieć gościnna: Urządzenia gości z dostępem wyłącznie do internetu.
- Strefa serwerów i centrum danych: Serwery aplikacji i baz danych.
- Sieć IoT, monitoring i VoIP: Kamery, czujniki i telefony IP, oddzielone od komputerów pracowników i serwerów.
- Strefa OT: Sterowniki PLC, systemy SCADA i panele HMI. NIST SP 800-82 Rev. 3 zaleca oddzielenie tej strefy od IT strefą DMZ, aby ruch nie przechodził bezpośrednio między siecią korporacyjną a siecią OT.
Jak sprawdzić, czy segmentacja działa?
Działanie segmentacji sieci sprawdza się testem i przeglądem reguł zapór, bo sam schemat nie gwarantuje izolacji. W projektach, które prowadzimy, najczęstszy błąd to wydzielone VLAN-y z regułami dopuszczającymi cały ruch między nimi oraz interfejsy zarządzania przełączników i zapór dostępne z sieci biurowej.
- Test segmentacji: Z każdej strefy skanuje się porty i usługi pozostałych, a wynik porównuje z macierzą dozwolonych przepływów. Taką próbę obejmuje test penetracyjny infrastruktury, a nie samo skanowanie podatności.
- Przegląd reguł: Reguły zapór i listy ACL między strefami porównuje się z założonym podziałem sieci.
- Porównanie z wymaganiami: Rozporządzenie wykonawcze Komisji (UE) 2024/2690, akt wykonawczy do dyrektywy NIS2, wymaga podziału systemów na sieci lub strefy zgodnie z wynikami oceny ryzyka (załącznik, pkt 6.8.1). Dotyczy podmiotów z art. 1, m.in. dostawców chmury, centrów danych, usług zarządzanych i DNS. Segmentacja była też w katalogu usług, które finansował program Cyberbezpieczne Wodociągi.
Jak Pentestica może pomóc
Pentestica ma ponad 10 lat doświadczenia i setki zrealizowanych projektów. Test segmentacji wykonujemy w ramach audytu i testów penetracyjnych infrastruktury. Sprawdź, co obejmuje audyt bezpieczeństwa sieci i infrastruktury, i zaplanuj go w konfiguratorze zakresu.
Źródła
- MITRE ATT&CK: Network Segmentation (M1030) – środek zaradczy kontrolujący i ograniczający ruch między urządzeniami, systemami i aplikacjami, w tym ruch boczny
- MITRE ATT&CK: Lateral Movement (TA0008) – taktyka opisująca przemieszczanie się napastnika między systemami w sieci
- CISA: Layering Network Security Through Segmentation – segmentacja z użyciem zapór blokujących ruch według adresów, aplikacji lub portów
- NSA: Network Infrastructure Security Guide – sekcja 2.2 o separacji fizycznej i logicznej, podsieciach i VLAN-ach
- IEEE 802.1Q-2022: Bridges and Bridged Networks – standard definiujący sieci VLAN
- NIST SP 800-82 Rev. 3: Guide to Operational Technology Security (2023) – zalecenie strefy DMZ między siecią korporacyjną a siecią OT
- Rozporządzenie wykonawcze Komisji (UE) 2024/2690 – załącznik, pkt 6.8.1 (segmentacja systemów na sieci lub strefy zgodnie z oceną ryzyka)

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.