
KNF nadzoruje w Polsce stosowanie rozporządzenia DORA (UE) 2022/2554, które obowiązuje od 17 stycznia 2025 r. Od 7 sierpnia 2025 r. rozdział 2c ustawy o nadzorze nad rynkiem finansowym, dodany ustawą z 25 czerwca 2025 r. (Dz.U. poz. 1069), daje KNF prawo żądania informacji, kontroli, wydawania zaleceń pokontrolnych i nakładania kar.
Przy przeglądach gotowości do DORA często widzimy dokumentację ram zarządzania ryzykiem ICT bez śladu jej wykonania.
Stan prawny na dzień 21 listopada 2026 r.
Co KNF robi w ramach DORA
- Rola KNF: KNF nadzoruje wykonanie obowiązków z DORA i może żądać od podmiotu finansowego informacji, dokumentów lub wyjaśnień (art. 18zb ustawy o nadzorze nad rynkiem finansowym).
- Kogo dotyczy: KNF wymienia 21 kategorii podmiotów, m.in. banki, instytucje płatnicze, zakłady ubezpieczeń, dostawców usług w zakresie kryptoaktywów i zewnętrznych dostawców usług ICT. Kluczowych dostawców ICT nadzoruje wiodący organ nadzorczy UE; KNF informuje podmiot o ryzyku wskazanym w zaleceniach tego organu (art. 18zl).
- Główne obszary wymogów: zarządzanie ryzykiem ICT, obsługa incydentów (więcej o terminach zgłaszania poważnych incydentów ICT), testowanie odporności, ryzyko dostawców ICT i wymiana informacji.
- Raportowanie i systemy: sprawozdania trafiają do Systemu Sprawozdawczości DORA (SSD, crp.knf.gov.pl), a poważne incydenty ICT i znaczące cyberzagrożenia do Systemu do Obsługi Incydentów DORA (csirt.knf.gov.pl). Rejestr informacji przekazuje się w terminie z decyzji EUNB, EIOPA i ESMA. Planowaną umowę dotyczącą funkcji krytycznej lub istotnej zgłasza się niezwłocznie, najpóźniej 14 dni przed związaniem się nią (art. 18zi).
- Uprawnienia i sankcje: na podstawie art. 18zm KNF może nakazać zaprzestanie zachowania naruszającego DORA, zakazać osobie odpowiedzialnej pełnienia funkcji w zarządzie lub radzie nadzorczej od miesiąca do roku lub nałożyć na osobę prawną karę do kwoty ustawowej lub 10% rocznego przychodu (w zakładzie ubezpieczeń: składki przypisanej brutto) albo dwukrotności korzyści.
- TLPT i CSIRT: KNF decyzją wskazuje podmioty obowiązane do TLPT, zaawansowanych testów opartych na zagrożeniach (art. 18zk), a zgłoszenia incydentów podmiotów kluczowych lub ważnych przekazuje do właściwego CSIRT: MON, NASK albo GOV (art. 18zg).
Pytania o stosowanie DORA można kierować do KNF na adres konsultacje.dora@knf.gov.pl.
Jak przebiega kontrola KNF zgodności z DORA
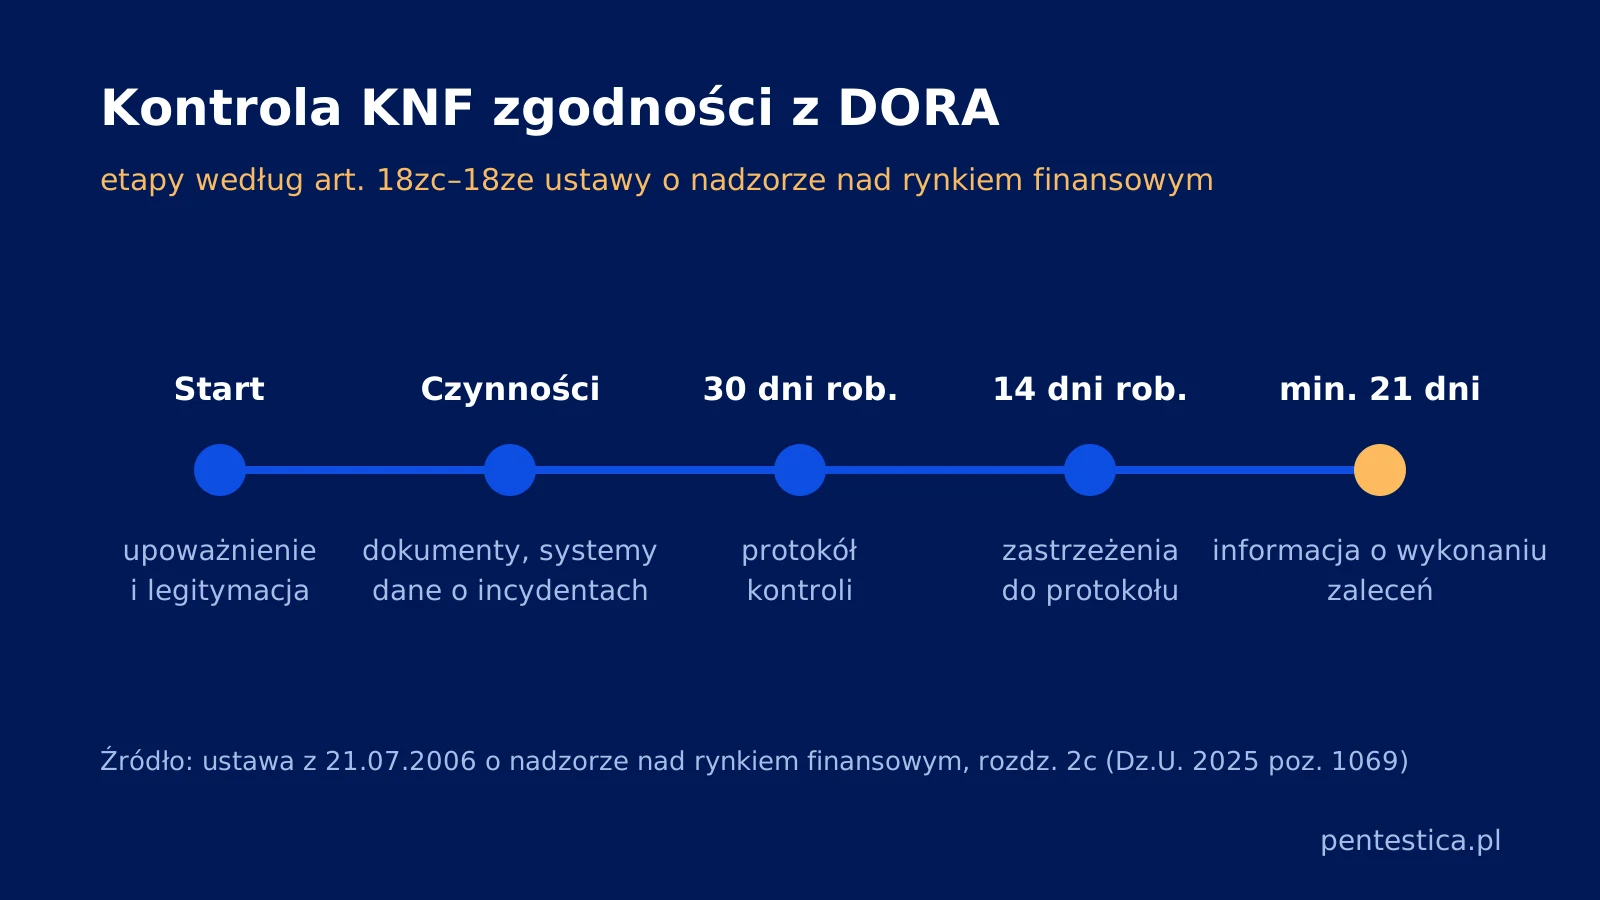
Kontrolę regulują art. 18zc–18ze ustawy o nadzorze nad rynkiem finansowym.
- Upoważnienie: czynności zaczynają się po okazaniu legitymacji i doręczeniu upoważnienia.
- Czynności kontrolne: m.in. wgląd do dokumentów i systemów, w tym dokumentów zarządzania ryzykiem ICT oraz danych o poważnych incydentach i znaczących cyberzagrożeniach.
- Protokół: w terminie 30 dni roboczych od zakończenia czynności (art. 18zd ust. 2).
- Zastrzeżenia: podmiot zgłasza je w terminie 14 dni roboczych od przedstawienia protokołu do podpisu (art. 18zd ust. 5).
- Zalecenia pokontrolne: KNF wydaje je przy możliwym naruszeniu DORA lub innych nieprawidłowościach w zarządzaniu ryzykiem ICT, a podmiot informuje o ich wykonaniu w wyznaczonym terminie, nie krótszym niż 21 dni (art. 18ze).
Jak przygotować się do kontroli KNF – wnioski z naszych audytów
Art. 18zc ust. 4 pkt 6 daje kontrolującym wgląd do danych w systemach informatycznych, w szczególności dokumentów potwierdzających zarządzanie ryzykiem ICT i danych o poważnych incydentach. Dlatego w naszych audytach zaczynamy od śladu wykonania: logów, rejestru incydentów, raportów z testów i retestów. Szerzej: audyt zgodności z DORA krok po kroku.
Z naszych audytów: rejestr informacji bez pokrycia w umowach
Wzorzec, który regularnie spotykamy: przegląd gotowości do DORA w instytucji płatniczej; porównujemy rejestr informacji z umowami i fakturami. Usługa chmurowa wspierająca funkcję istotną działała na podstawie regulaminu zaakceptowanego online, nie była ujęta w rejestrze i nie miała klauzul wymaganych przez art. 30 DORA. Zaleciliśmy wpis do rejestru, aneks z klauzulami i plan wyjścia. Przegląd ponowny wykazał częściową naprawę: rejestr uzupełniono, aneks jest negocjowany.
| ID | Ustalenie | Poziom | Podstawa | Status po reteście |
|---|---|---|---|---|
| DORA-03 | Usługa ICT wspierająca funkcję istotną poza rejestrem informacji i bez klauzul umownych | Wysoki | art. 28 ust. 3 i art. 30 DORA | Częściowo naprawione |
| DORA-07 | Coroczny test systemu wspierającego funkcję krytyczną ograniczony do skanu podatności, bez retestu | Średni | art. 24 ust. 6 i art. 25 DORA (rekomendacja) | Naprawione |
Przykładowy wiersz raportu, fikcyjny klient.
- Zacznij od porównania rejestru informacji z umowami i regulaminami akceptowanymi online.
- Wybierz test penetracyjny zamiast samego skanu przy systemie wspierającym funkcję krytyczną lub istotną. Art. 24 ust. 6 DORA wymaga od podmiotów innych niż mikroprzedsiębiorstwa co najmniej corocznych testów takich systemów, a art. 25 wymienia pentesty obok skanowania; sam skan trudno obronić.
- Odradzamy przygotowania ograniczone do aktualizacji polityk, bez logów i raportów z retestów.
- Pomiń TLPT w planie na ten rok, jeśli KNF nie wskazała Twojej organizacji decyzją z art. 18zk; wtedy obowiązują Cię testy z art. 24–25 DORA.
Nasz werdykt: przed kontrolą KNF najpierw udokumentuj wykonanie obowiązków, a dopiero potem poprawiaj ich opis.
Jak Pentestica może pomóc
Mamy ponad 10 lat doświadczenia i setki zrealizowanych projektów. Prowadzimy wdrożenia i audyty zgodności z DORA; zakres ustalisz wstępnie w konfiguratorze zakresu.
Źródła
- Ustawa z 25 czerwca 2025 r. (Dz.U. z 2025 r. poz. 1069), art. 8: rozdział 2c ustawy o nadzorze nad rynkiem finansowym
- Rozporządzenie (UE) 2022/2554 (DORA)
- KNF: Rozporządzenie DORA
- KNF: „Wchodzi DORA czyli zwiększamy operacyjną odporność cyfrową” (17.01.2025)
- KNF: Systemy DORA

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.