
DORA, czyli rozporządzenie (UE) 2022/2554 stosowane od 17 stycznia 2025 r., reguluje relacje z zewnętrznymi dostawcami usług ICT na dwóch poziomach. Podmiot finansowy zarządza ryzykiem dostawcy i przez cały czas ponosi pełną odpowiedzialność za zgodność. Kluczowi dostawcy podlegają bezpośredniemu nadzorowi europejskich urzędów nadzoru.
Zewnętrzny dostawca usług ICT to przedsiębiorstwo świadczące usługi cyfrowe i usługi w zakresie danych w sposób ciągły za pośrednictwem systemów ICT (art. 3 pkt 19 i 21). Przy audytach DORA często widzimy umowy przejrzane prawnie, ale z niesprawdzonym prawem audytu i planem wyjścia.
Stan prawny na dzień 22 listopada 2026 r.
Jak DORA reguluje relacje z dostawcami usług ICT
- Odpowiedzialność podmiotu finansowego: ryzyko dostawców jest częścią ram zarządzania ryzykiem ICT, a umowa z dostawcą nie przenosi na niego odpowiedzialności (art. 28 ust. 1).
- Rejestr informacji: podmiot finansowy prowadzi rejestr wszystkich ustaleń umownych dotyczących usług ICT, z podziałem na wspierające funkcje krytyczne lub istotne i pozostałe, i udostępnia go nadzorowi na żądanie (art. 28 ust. 3).
- Ocena ryzyka i due diligence: przed umową podmiot finansowy klasyfikuje usługę, bada dostawcę z należytą starannością i ocenia konflikty interesów oraz ryzyko koncentracji (art. 28 ust. 4 i art. 29).
- Wymogi umowne i podwykonawstwo: umowa pisemna zawiera m.in. opis usług, warunki podwykonawstwa, lokalizacje przetwarzania danych, zwrot danych, pomoc przy incydencie i prawo wypowiedzenia (art. 30 ust. 2).
- Audyty i testy: przy funkcjach krytycznych lub istotnych umowa daje nieograniczone prawa dostępu, kontroli i audytu oraz obowiązek udziału dostawcy w TLPT; mikroprzedsiębiorstwo może uzgodnić przekazanie tych praw niezależnej osobie trzeciej wyznaczonej przez dostawcę (art. 30 ust. 3).
- Nadzór nad kluczowymi dostawcami: EUNB, EIOPA i ESMA wyznaczają kluczowych dostawców (art. 31), a wiodący organ nadzorczy może nałożyć okresową karę pieniężną za każdy dzień, do 1% ich średniego dziennego światowego obrotu (art. 35 ust. 8).
Uwaga: w Polsce planowaną umowę dotyczącą funkcji krytycznej lub istotnej zgłasza się KNF niezwłocznie, najpóźniej 14 dni przed związaniem się umową albo od dnia, gdy funkcja stała się krytyczna lub istotna (art. 18zi ustawy o nadzorze nad rynkiem finansowym).
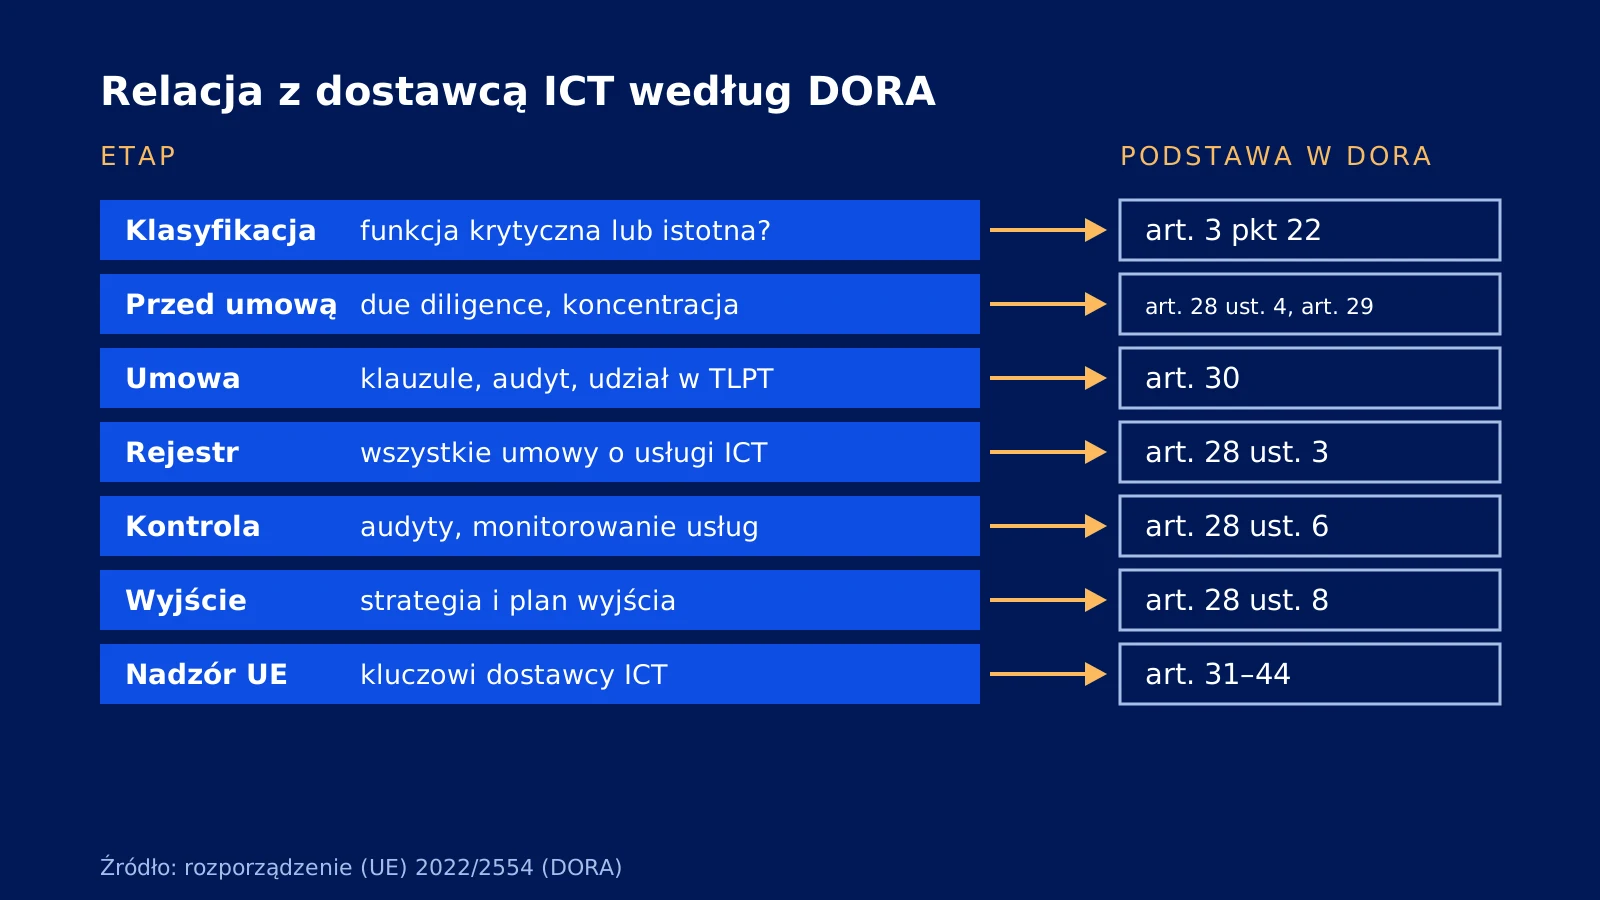
Cykl relacji z dostawcą ICT krok po kroku
- Klasyfikacja: czy usługa wspiera funkcję krytyczną lub istotną (art. 3 pkt 22).
- Ocena i zgłoszenie: due diligence, zgłoszenie do KNF (funkcje krytyczne lub istotne).
- Umowa: klauzule z art. 30.
- Rejestr: wpis do rejestru informacji.
- Monitorowanie: audyty z częstotliwością ustaloną z góry (art. 28 ust. 6).
- Wyjście: przetestowany plan wyjścia i plan przejściowy (art. 28 ust. 8).
Z naszych audytów: plan wyjścia, którego nikt nie sprawdził
Wzorzec, który regularnie spotykamy: audyt umowy z dostawcą hostingu systemu transakcyjnego w firmie inwestycyjnej. Plan wyjścia istnieje na papierze, więc prosimy o próbny eksport. Umowa nie przewiduje zwrotu danych w łatwo dostępnym formacie, a eksport działa tylko w formacie dostawcy. Zalecamy aneks zgodny z art. 30 ust. 2 lit. d i migrację testową. Typowy retest: eksport działa, aneks jest w negocjacjach.
| ID | Ustalenie | Poziom | Podstawa | Status po reteście |
|---|---|---|---|---|
| DORA-05 | Plan wyjścia nieprzetestowany, brak zwrotu danych w łatwo dostępnym formacie | Wysoki | art. 28 ust. 8, art. 30 ust. 2 lit. d | Częściowo naprawione |
Przykładowy wiersz raportu, fikcyjny klient.
- Przeprowadź próbę wyjścia, gdy dostawca obsługuje funkcję krytyczną lub istotną: plany mają być „wystarczająco przetestowane” (art. 28 ust. 8).
- Odradzamy odkładanie klauzuli TLPT: przy funkcji krytycznej lub istotnej jest obowiązkowa (art. 30 ust. 3 lit. d).
- Nie ograniczaj rejestru do umów z działu zakupów; regulaminy akceptowane online też są ustaleniami umownymi.
- Pomiń klauzule z art. 30 ust. 3 przy usługach niewspierających funkcji krytycznych ani istotnych; wystarczy katalog z ust. 2.
Nasz werdykt: najpierw sklasyfikuj usługi, potem negocjuj umowy, bo od klasyfikacji zależą obowiązkowe klauzule.
Jak Pentestica może pomóc
Mamy ponad 10 lat doświadczenia i setki zrealizowanych projektów. Prowadzimy wdrożenia i audyty zgodności z DORA, także przegląd umów z dostawcami (przebieg audytu); zakres ustalisz w konfiguratorze zakresu.
Źródła
- Rozporządzenie (UE) 2022/2554 (DORA), art. 3, 28–31, 35, 64
- Rozporządzenie wykonawcze Komisji (UE) 2024/2956 – wzory rejestru informacji
- Ustawa z 25 czerwca 2025 r. (Dz.U. z 2025 r. poz. 1069)
- KNF: Identyfikacja, przegląd i dostosowanie umów z zewnętrznymi dostawcami usług ICT

Redakcja Pentestica to zespół pentesterów i konsultantów bezpieczeństwa, którzy na co dzień wykonują testy penetracyjne, testy TLPT wymagane przez DORA, red teaming i audyty bezpieczeństwa IT, a także prowadzą wdrożenia zgodności z NIS2, DORA i MiCA. Teksty na tym blogu piszemy z tej praktyki, a nie z opracowań. Każde twierdzenie o przepisie, terminie albo karze opieramy na źródle pierwotnym: dzienniku ustaw, tekście dyrektywy, komunikacie organu nadzoru. Jeśli czegoś nie da się potwierdzić, piszemy o tym wprost, zamiast powtarzać liczbę krążącą po branżowych portalach.