
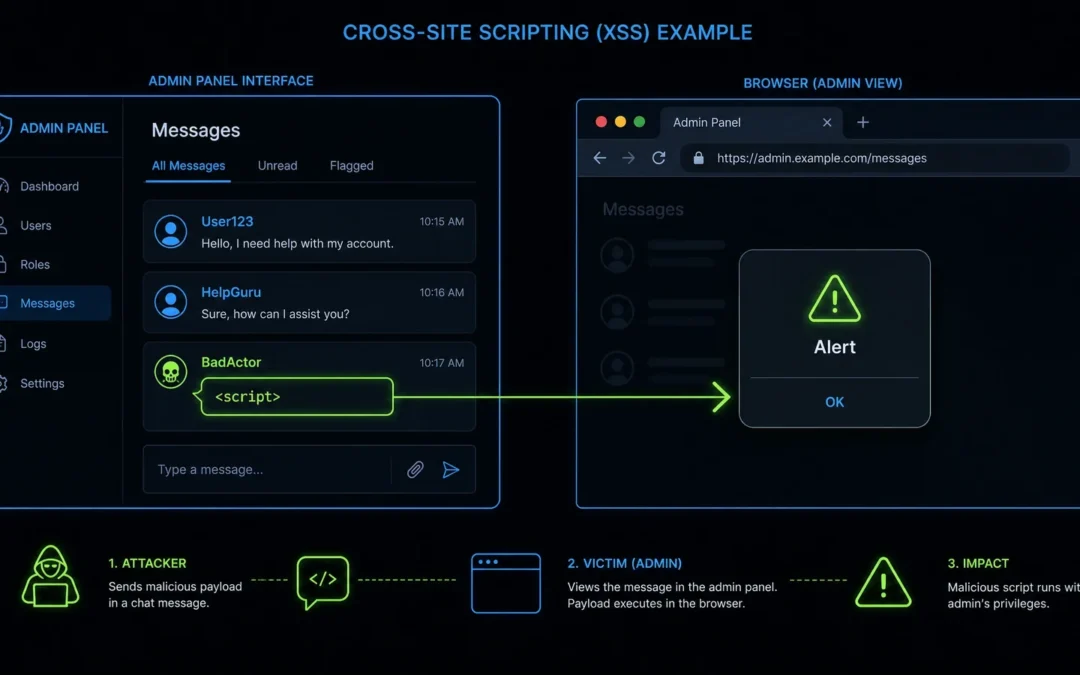
Zaufany pracownik, niezaufane dane: Stored XSS w panelu administracyjnym
W module notatek wewnętrznego CRM dało się zapisać kod JavaScript, który wykonywał się w przeglądarce każdego administratora otwierającego profil klienta. Konto z najniższymi uprawnieniami wystarczało, żeby przejąć sesję administratora. Naprawa objęła sanityzację...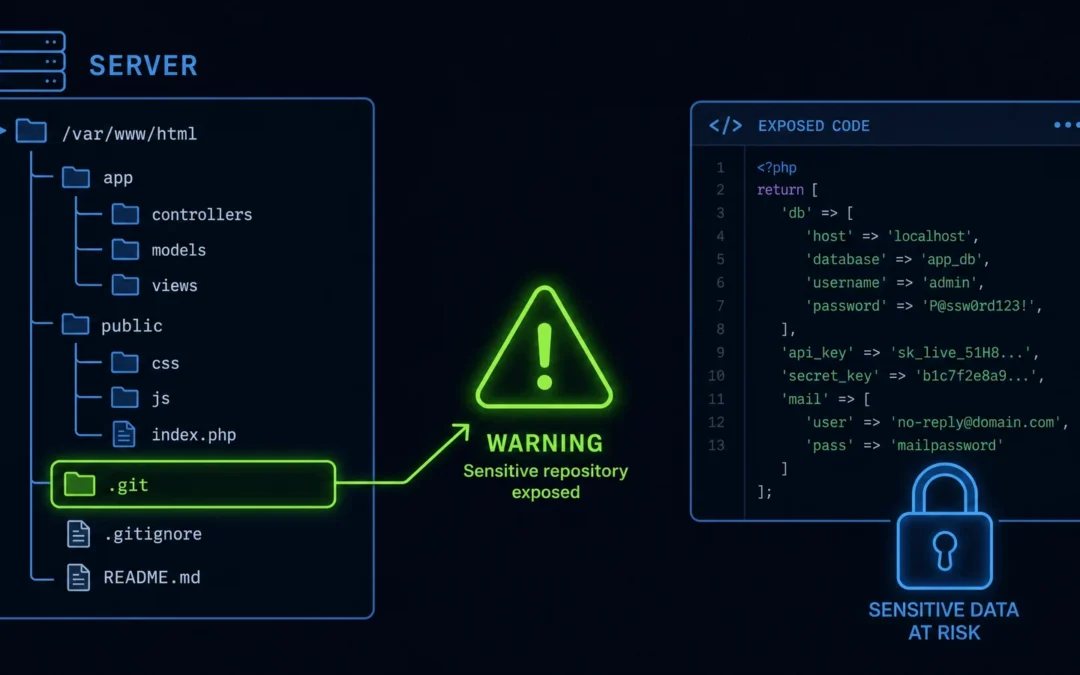
Kopia zapasowa dla każdego: wyciek kodu źródłowego przez katalog .git
Na serwerze produkcyjnym sklepu internetowego katalog .git był dostępny publicznie. Pozwoliło to odtworzyć cały kod źródłowy aplikacji. W kodzie były hasła do produkcyjnej bazy, klucze do bramki płatności i dane logowania do systemu CRM. Naprawa objęła blokadę...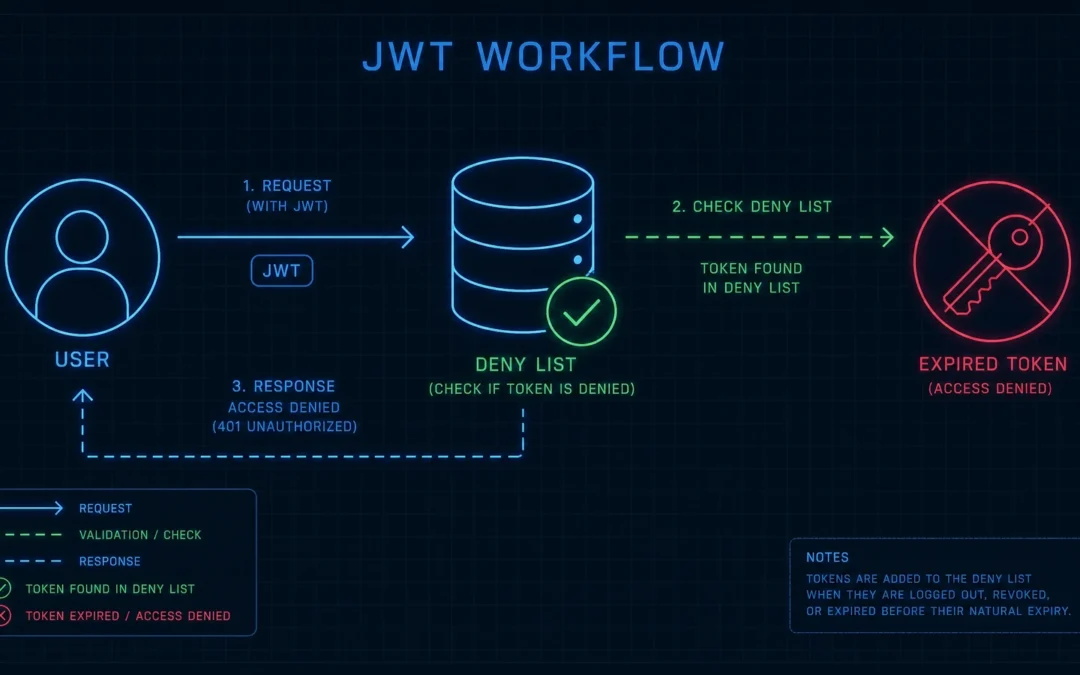
Niewidzialny pracownik: token JWT ważny 24 godziny po wylogowaniu
Kliknięcie „Wyloguj” w systemie ERP klienta nie kończyło sesji. Aplikacja usuwała token JWT z przeglądarki, ale backend nie miał żadnego mechanizmu jego unieważniania, a czas życia tokena wynosił 24 godziny. Przechwycony token działał więc przez cały ten czas —...
Wykaz KSC po 3 października 2026 — jak się wpisać po terminie i co grozi
Samorejestracja w Wykazie podmiotów kluczowych i ważnych trwa do 3 października 2026. Kto musi się wpisać, jakie dane przygotować, jak podpisać wniosek i co dzieje się po wpisie.